 gagaltotal/cve-2026-31431-copy-fail
Automatisierter Scanner und Patch-Helfer für CVE-2026-31431, der verwundbare Linux-Hosts über SSH erkennt, Kernel-Versionen verifiziert und Kernel-Upgrades oder temporäre Abhilfemaßnahmen über mehrere Distributionen hinweg anwendet.


Copy Fail ist ein automatisierter Sicherheitsscanner und Patch-Helfer zur Erkennung und Behebung der Schwachstelle CVE-2026-31431 (Linux-Kernel algif_aead Local Privilege Escalation) in Ihrer Linux-Infrastruktur.
CVE-2026-31431 ist eine Schwachstelle zur lokalen Rechteausweitung (Local Privilege Escalation, LPE) im Linux-Kernel-Modul algif_aead (Asynchronous Cipher Interface for AEAD). Diese Schwachstelle ermöglicht es lokalen Benutzern, eine Rechteausweitung auf Root-Ebene zu erreichen.
Dieses Tool hilft bei:
Hinweis: Dieses Tool dient ausschließlich internen Audit- und Patch-Zwecken durch Systemadministratoren. Verwenden Sie es nur auf Systemen, die Sie besitzen oder für die Sie autorisiert sind.
algif_aead-Moduls (geladen/nicht geladen)Automatisches Kernel-Upgrade auf anfälligen Hosts über den Paketmanager:
Option: Automatischer Neustart nach Abschluss des Patchens
algif_aead-Moduls über die modprobe.d-KonfigurationDatenbank mit bereits gepatchten Kernel-Versionen für:
paramiko>=3.0.0    # SSH-Bibliothek
rich>=13.0.0       # Schöne Terminal-UI
git clone https://github.com/gagaltotal/cve-2026-31431-copy-fail.git
cd cve-2026-31431-copy-fail
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
oder manuell installieren:
pip install paramiko>=3.0.0 rich>=13.0.0
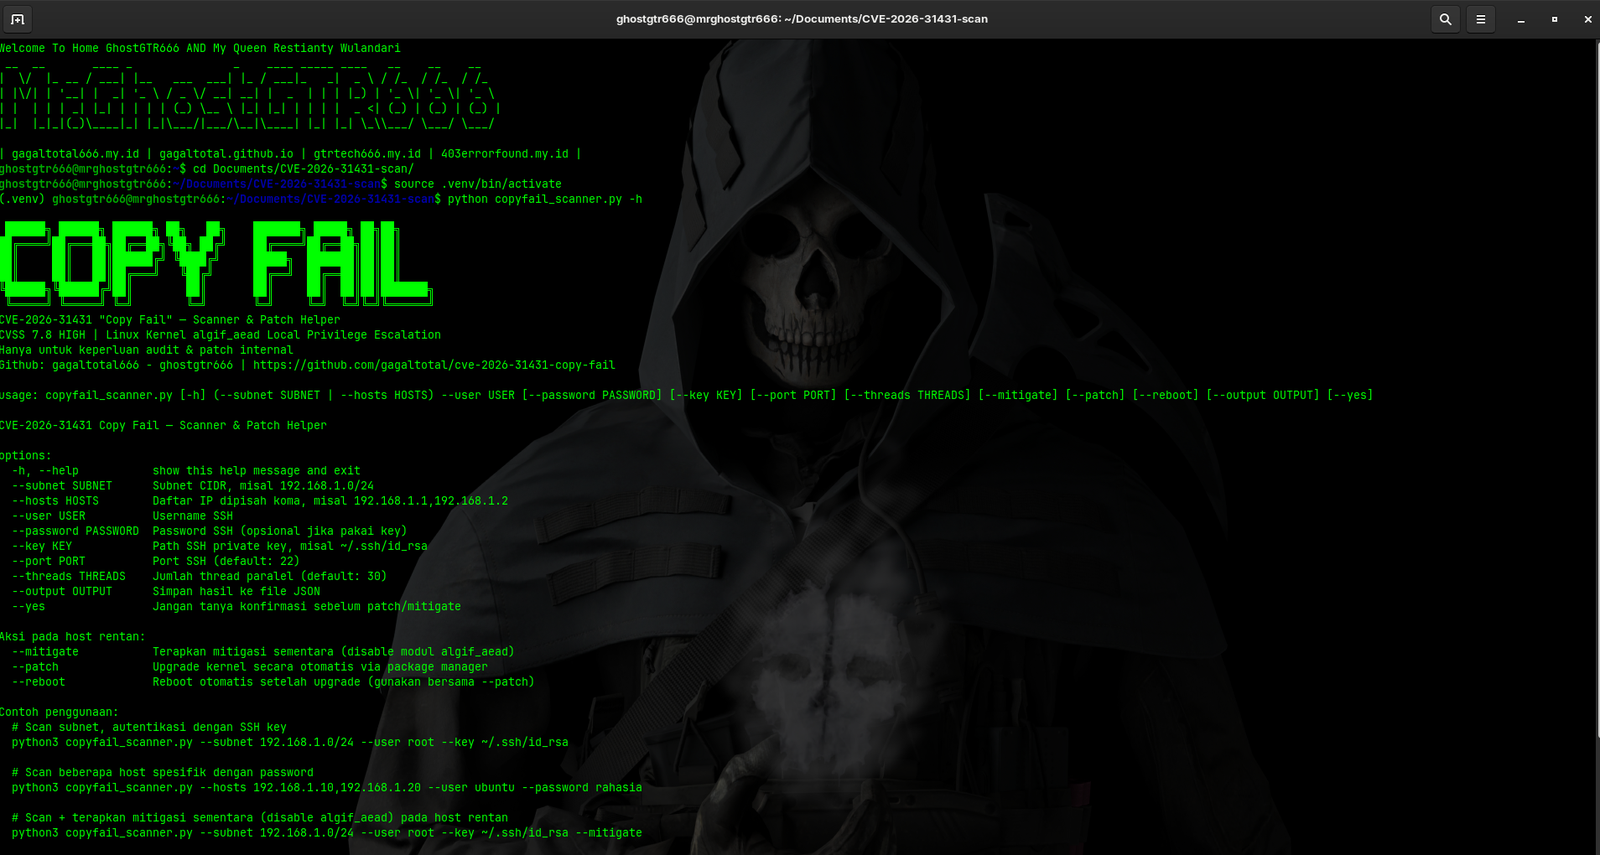
python3 copyfail_scanner.py --help
# Subnetz mit SSH-Key scannen
python3 copyfail_scanner.py --subnet <CIDR> --user <BENUTZERNAME> --key <PFAD_ZUM_KEY>

# Mehrere spezifische Hosts scannen
python3 copyfail_scanner.py --hosts <IP1>,<IP2>,<IP3> --user <BENUTZERNAME> [--password <PASSWORT>]

# Scannen + automatisches Patchen
python3 copyfail_scanner.py --subnet <CIDR> --user <BENUTZERNAME> --key <PFAD> --patch

# Scannen + vorübergehende Maßnahmen
python3 copyfail_scanner.py --subnet <CIDR> --user <BENUTZERNAME> --key <PFAD> --mitigate
| Option | Beschreibung | Beispiel |
|---|---|---|
--subnet | Ziel-Subnetz im CIDR-Format (gegenseitig ausschließend mit --hosts) | --subnet 192.168.1.0/24 |
--hosts | Kommagetrennte IP-Liste (gegenseitig ausschließend mit --subnet) | --hosts 192.168.1.10,192.168.1.20 |
--user | SSH-Benutzername (erforderlich) | --user root |
--password | SSH-Passwort (optional, verwenden Sie es, wenn kein Key vorhanden ist) | --password geheim123 |
--key | Pfad zum SSH-Private-Key | --key ~/.ssh/id_rsa |
--port | SSH-Port (Standard: 22) | --port 2222 |
--threads | Anzahl paralleler Threads (Standard: 30) | --threads 50 |
--patch | Automatisches Kernel-Upgrade auf anfälligen Hosts | --patch |
--reboot | Automatischer Neustart nach dem Patchen (zusammen mit --patch verwenden) | --patch --reboot |
--mitigate | Vorübergehende Maßnahmen anwenden (algif_aead deaktivieren) | --mitigate |
--output | Scan-Ergebnisse als JSON-Datei exportieren | --output ergebnisse.json |
--yes | Bestätigungsabfrage vor Patch/Maßnahmen überspringen | --yes |
python3 copyfail_scanner.py \
  --subnet 192.168.1.0/24 \
  --user ubuntu \
  --key ~/.ssh/id_rsa
Ausgabe: Zeigt die Scan-Ergebnistabelle und Zusammenfassung an
python3 copyfail_scanner.py \
  --hosts 10.0.1.5,10.0.1.6,10.0.1.7 \
  --user admin \
  --password mein_passwort123
python3 copyfail_scanner.py \
  --subnet 172.16.0.0/16 \
  --user root \
  --key ~/.ssh/id_rsa \
  --mitigate
Aktion: Scannt alle Hosts und deaktiviert dann das algif_aead-Modul auf anfälligen Hosts (mit Bestätigungsabfrage)

