 gabrielsoltz/metahub
Automatisiertes Tool zur Anreicherung und Bewertung der Auswirkungen von Sicherheitsergebnissen für AWS. Reichert Schwachstellendaten mit Ressourcenkontext, Verknüpfungen und Tags an, um kontextbezogene Auswirkungsbewertungen für eine priorisierte Behebung zu berechnen.

MetaHub ist ein automatisiertes Tool zur kontextualisierten Anreicherung und Auswirkungsbewertung von Sicherheitsergebnissen für das Schwachstellenmanagement. Sie können es mit AWS Security Hub oder jedem ASFF-kompatiblen Sicherheitsscanner verwenden. Hören Sie auf, sich auf nutzlose Schweregrade zu verlassen, und wechseln Sie zu Auswirkungsbewertungsdefinitionen, die auf IHREM Kontext basieren.
MetaHub ist ein Open-Source-Sicherheitstool für auswirkungskontextuelles Schwachstellenmanagement. Es kann den Prozess der Kontextualisierung von Sicherheitsergebnissen basierend auf Ihrer Umgebung und Ihren Anforderungen automatisieren, IHREM Kontext, die Eigentümerschaft identifizieren und eine Auswirkungsbewertung berechnen, die Sie zur Priorisierung (wo sollten Sie anfangen?) und für Automatisierungen wie Behebungen, Warnungen oder Tickets verwenden können. Das Tool ist für AWS-Umgebungen und kann mit AWS Security Hub oder jedem ASFF-kompatiblen Scanner (wie Prowler) verwendet werden.
ℹ️ Entdecken und erweitern Sie die neuen MetaHub Dashboards mit Powerpipe!
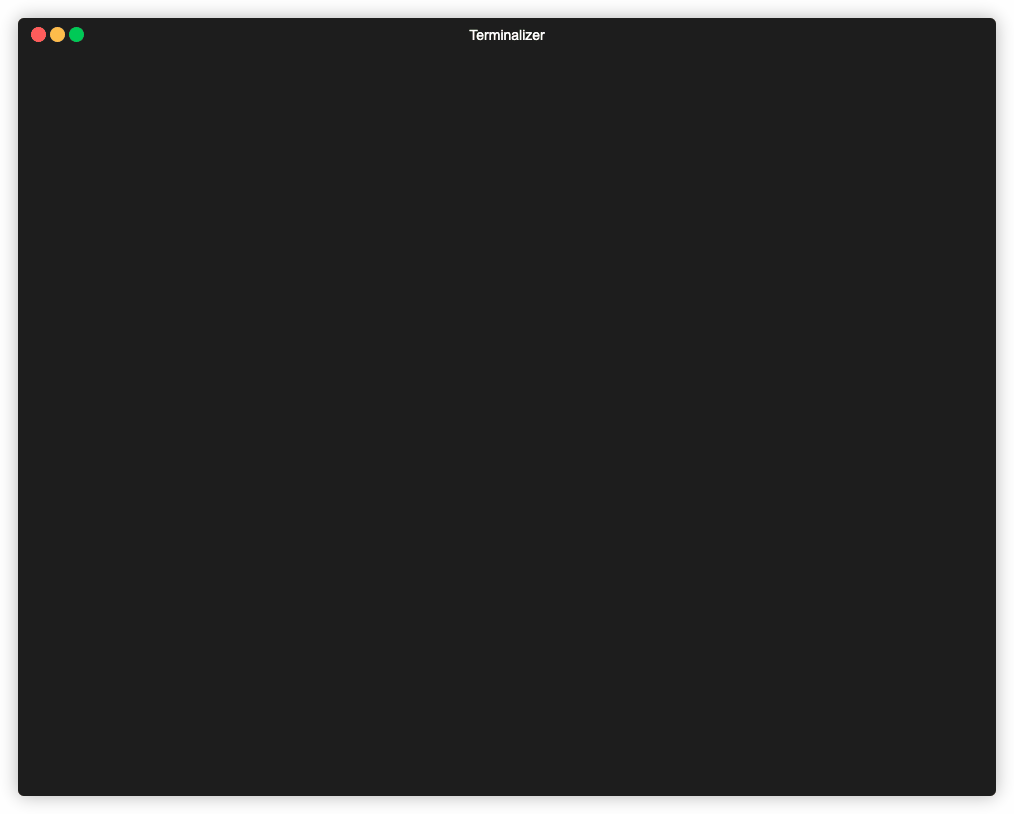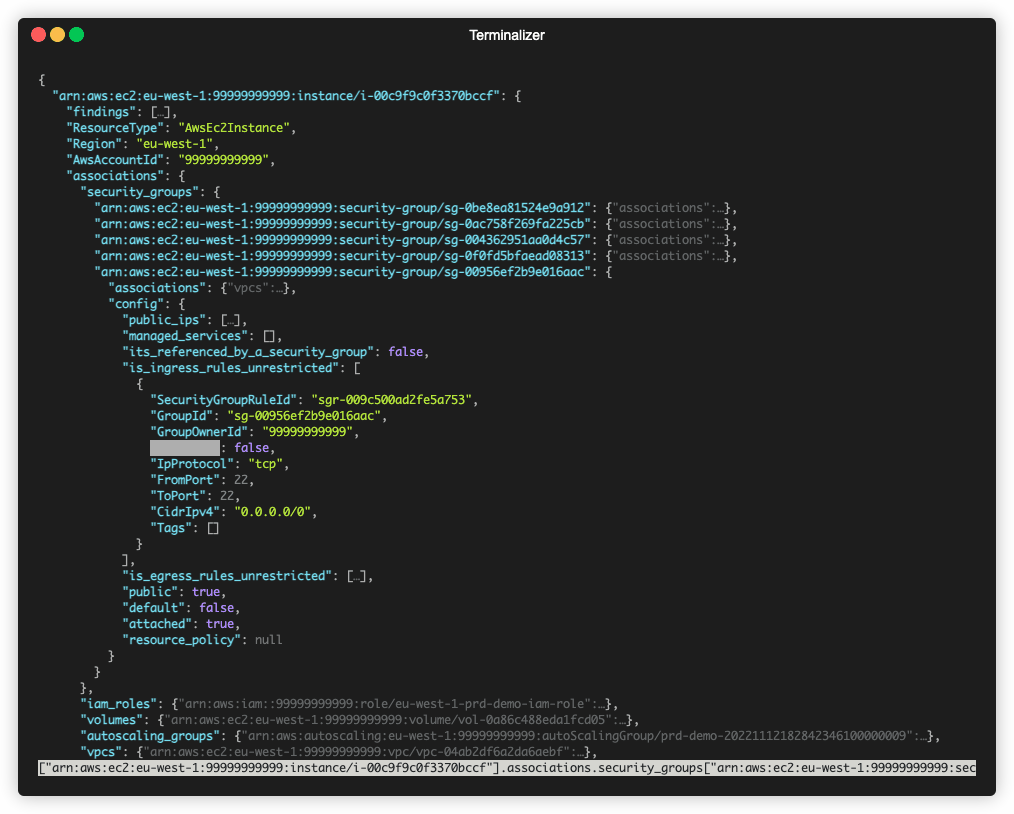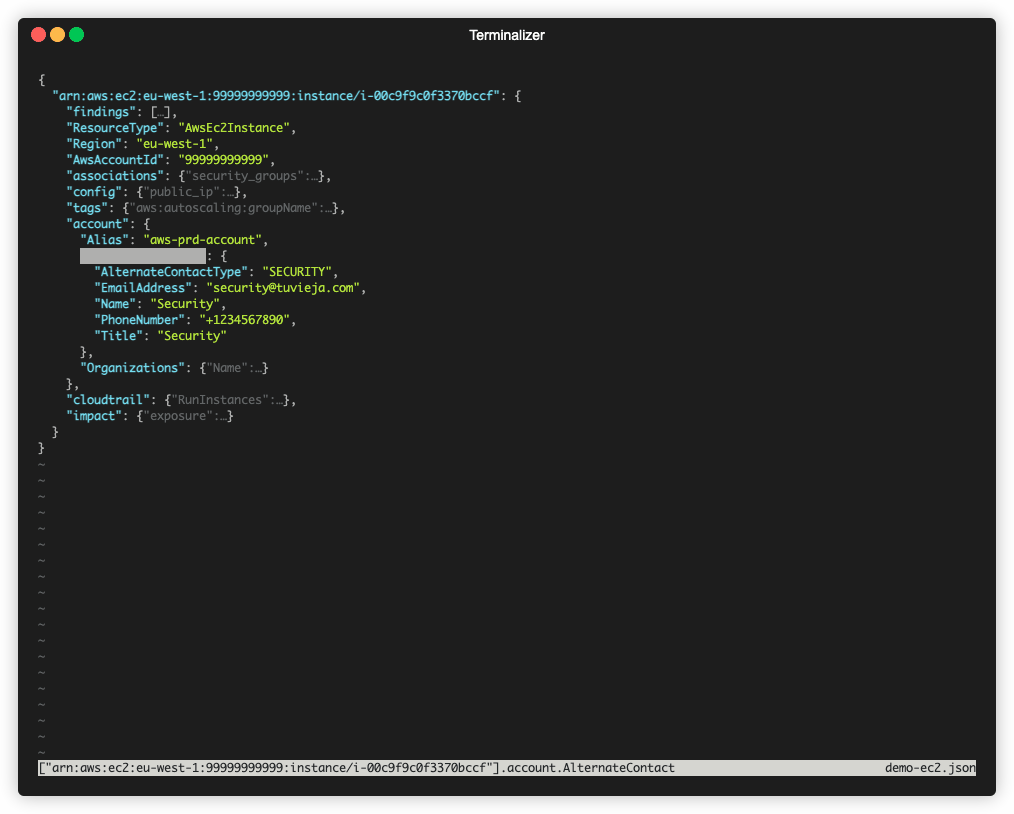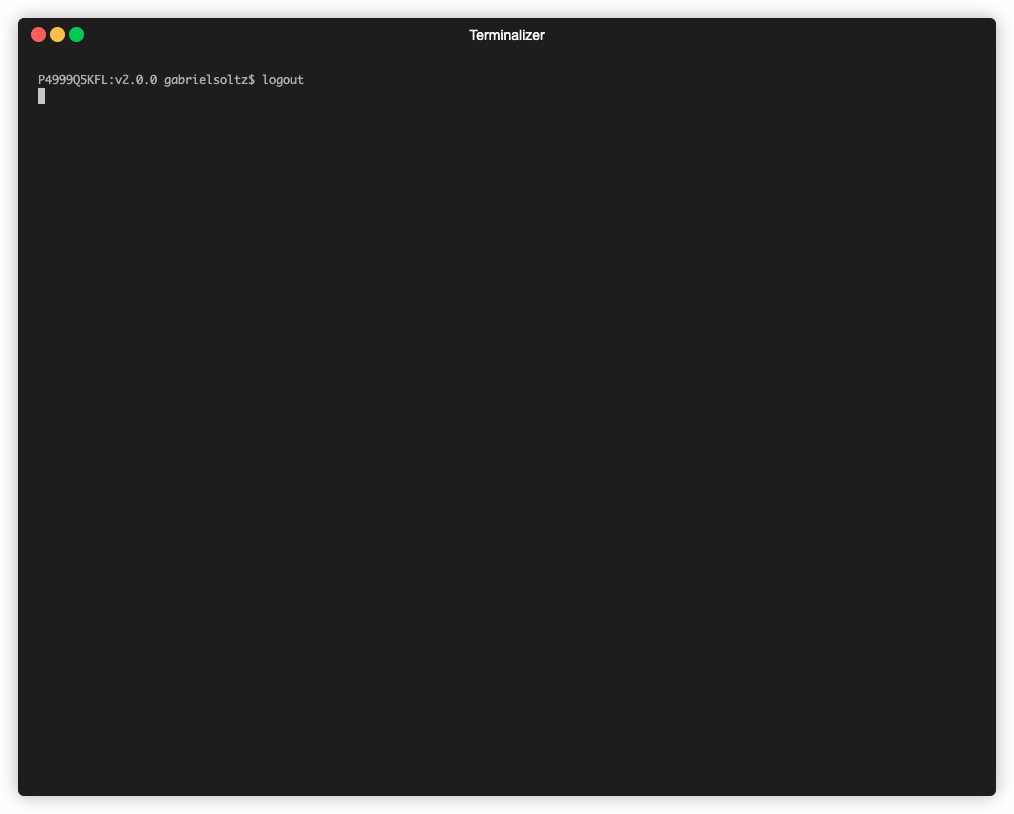
MetaHub beschreibt Ihren Kontext, indem es eine Verbindung zu Ihren betroffenen Ressourcen in Ihren betroffenen Konten herstellt. Es kann Informationen über Ihr AWS-Konto und Ihre Organisation, die Tags der betroffenen Ressourcen, zugehörige CloudTrail-Ereignisse, die Konfigurationen Ihrer betroffenen Ressourcen und alle ihre Verknüpfungen beschreiben: Wenn Sie einen Sicherheitsbefund kontextualisieren, der eine EC2-Instanz betrifft, stellt MetaHub nicht nur eine Verbindung zu dieser Instanz selbst her, sondern auch zu ihren IAM-Rollen; von dort aus stellt es eine Verbindung zu den mit diesen Rollen verknüpften IAM-Richtlinien her. Es stellt eine Verbindung zu den Sicherheitsgruppen her und analysiert alle ihre Regeln, das VPC und die Subnetze, in denen die Instanz läuft, die Volumes, die Auto Scaling Groups und mehr. Sie können Filter anwenden, um die Erkennung anderer Ressourcen mit denselben Eigenschaften zu automatisieren und tiefergehende Untersuchungen durchzuführen.
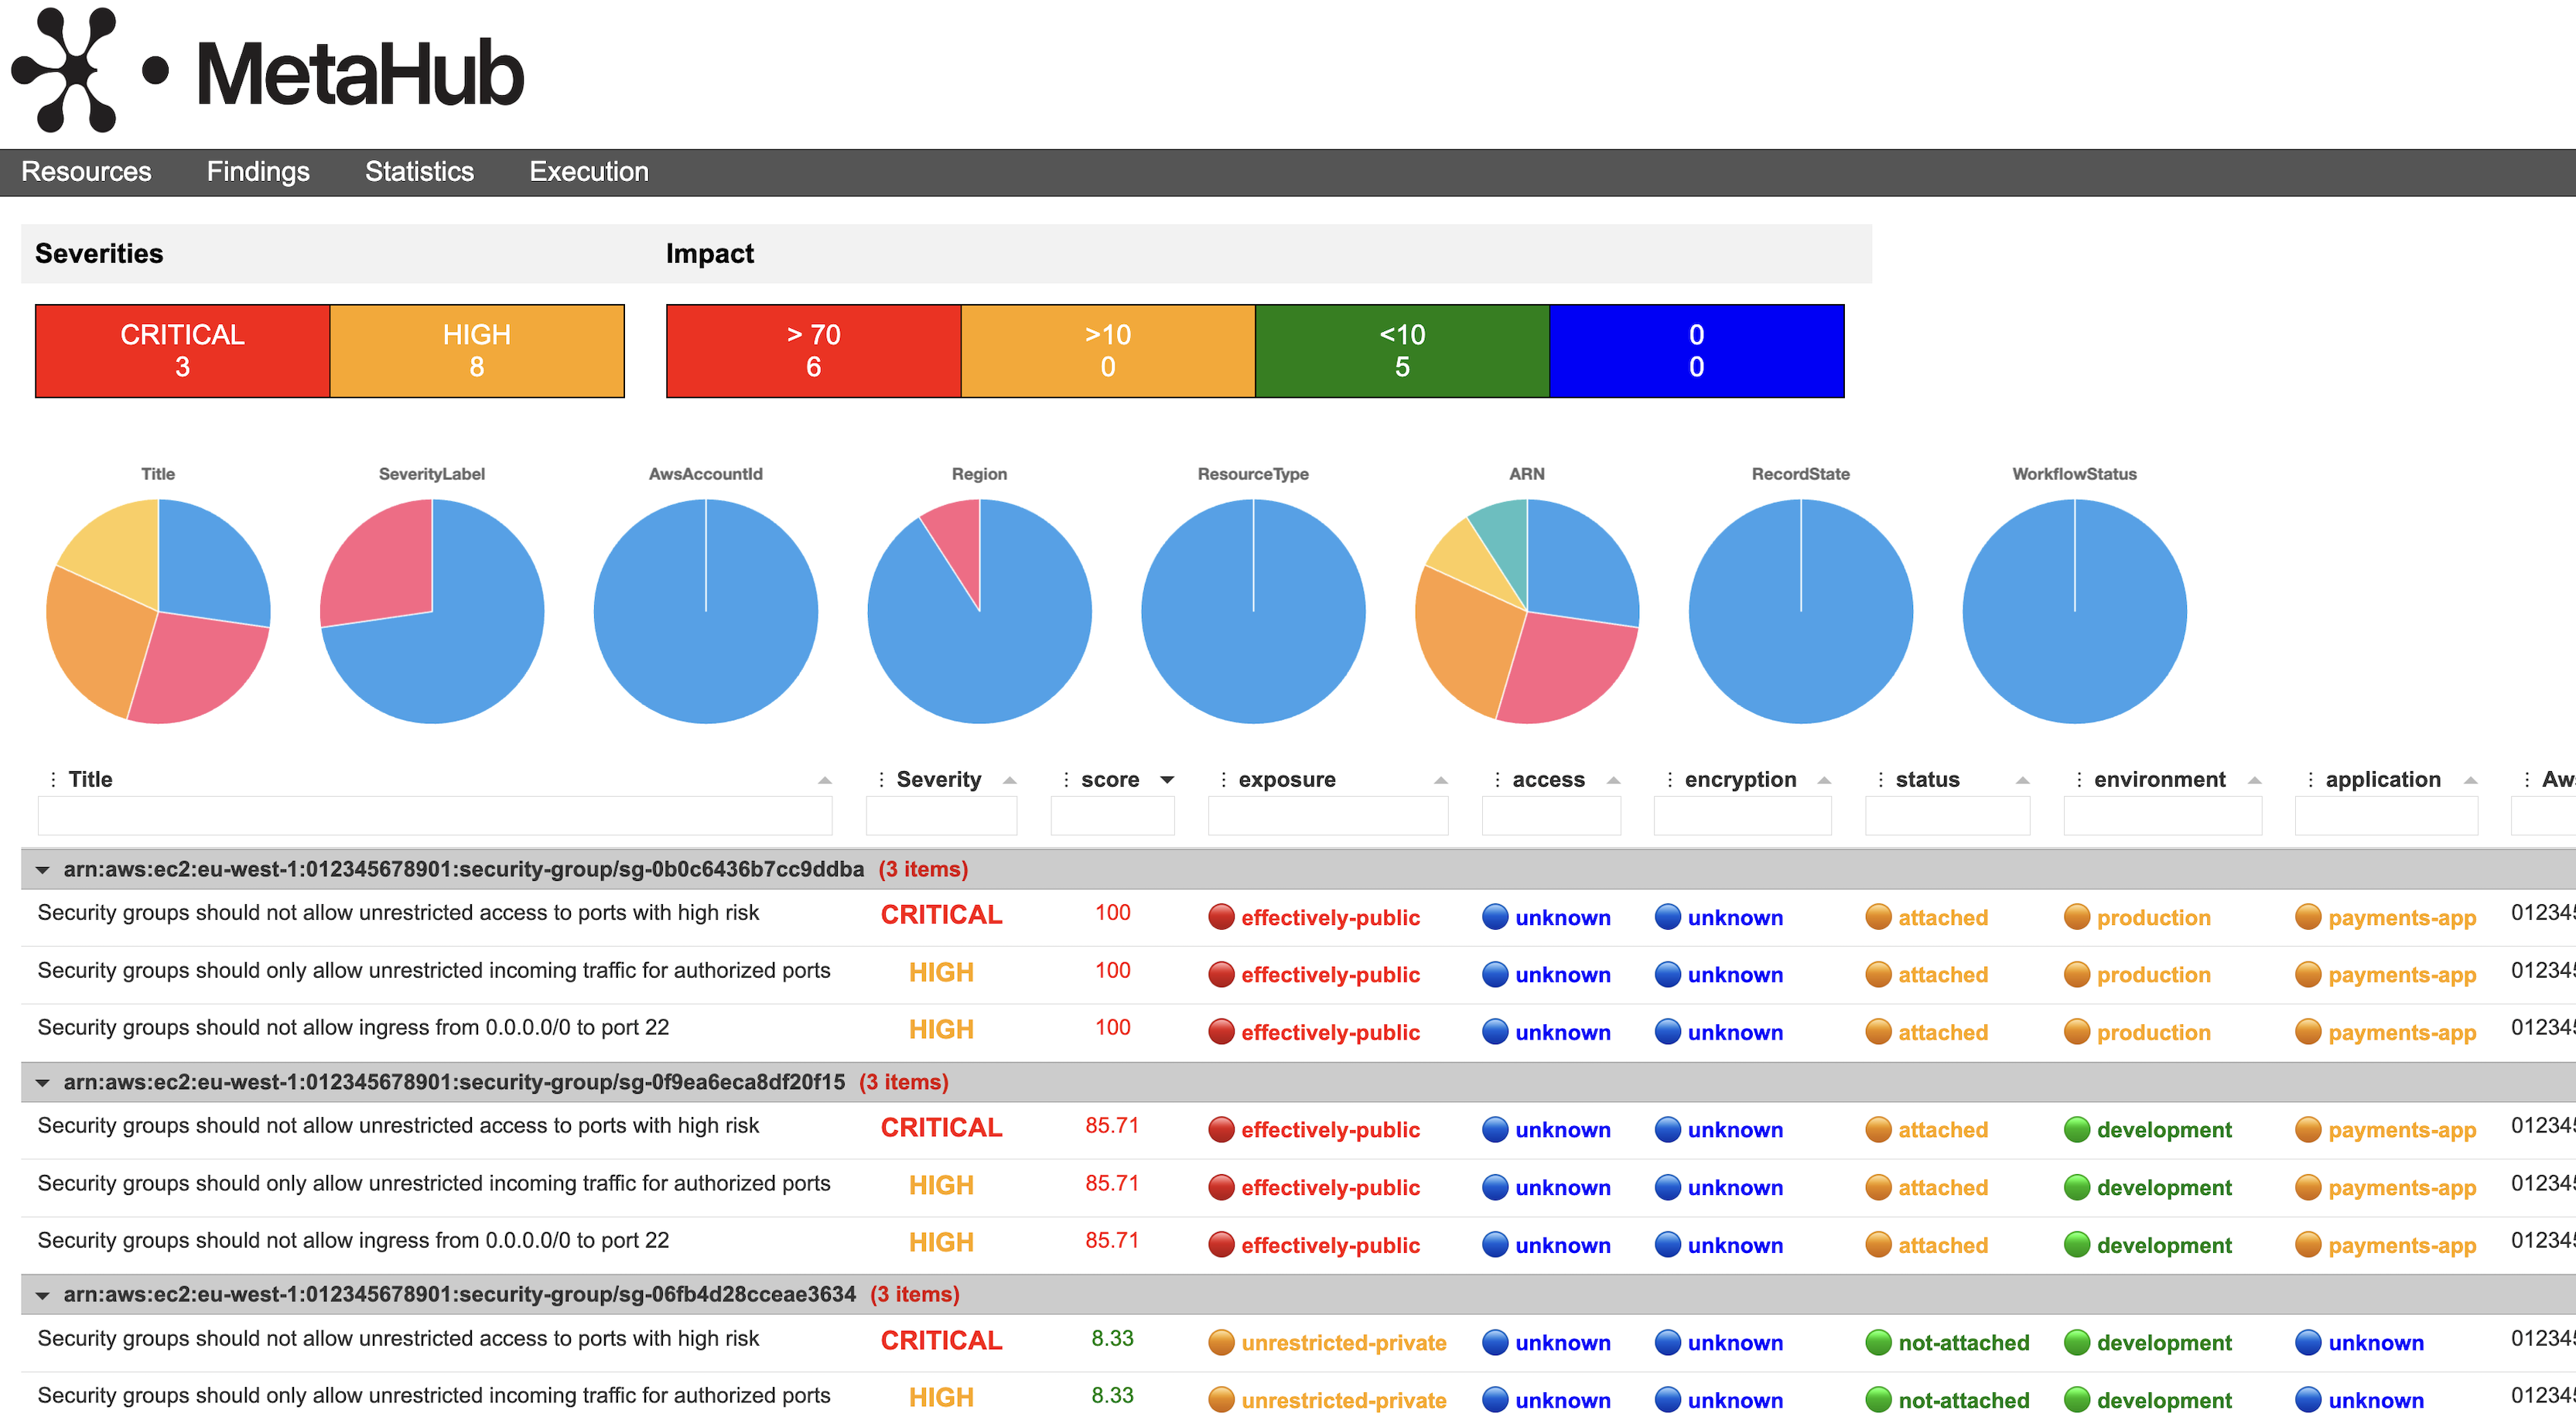
Nachdem alle Informationen aus Ihrem Kontext abgerufen wurden, bewertet MetaHub die Auswirkungs-Bedingungen für alle Ihre Ressourcen: Exposition, Zugriff, Verschlüsselung, Status, Umgebung, Anwendung und Eigentümer und basierend auf diesen Berechnungen und zusätzlich zu den Informationen über die Befunde, die die Ressource betreffen, alle zusammen, generiert MetaHub einen Score für jedes Ergebnis und jede betroffene Ressource.
Sehen Sie sich das folgende von MetaHub generierte Dashboard an. Sie haben die betroffenen Ressourcen, die alle Sicherheitsergebnisse, die sie betreffen, zusammenfassen, sowie die ursprüngliche Schwere jedes Ergebnisses. Danach haben Sie den Score und alle Kriterien, die MetaHub zur Erstellung dieses Scores bewertet hat. Alle diese Informationen sind filterbar, sortierbar, gruppierbar, herunterladbar und anpassbar.
Das Folgende ist die JSON-Ausgabe für eine EC2-Instanz; sehen Sie, wie MetaHub alle Informationen zu seinem Kontext unter Verknüpfungen, Konfiguration, Tags, Konto und CloudTrail und schließlich dem Auswirkungs-Schlüssel mit dem Score und allen Kriterien organisiert, die zur Erstellung dieses Scores bewertet wurden.
MetaHub bietet eine Reihe von Möglichkeiten, Ihre Sicherheitsergebnisse für Untersuchungen, Unterdrückung, Aktualisierung und Integration mit anderen Tools aufzulisten, zu verwalten und auszugeben. Es ist für die Verwendung als CLI-Tool oder in automatisierten Workflows wie AWS Lambda-Funktionen konzipiert. Es unterstützt verschiedene Ausgaben, einige davon programmatisches JSON, aber auch leistungsstarke HTML, XLSX und CSV, die Sie anpassen.
Wenn Sie AWS Security Hub verwenden, integriert sich MetaHub nahtlos und erweitert dessen Funktionalitäten. Es kann als Security Hub Custom Action verwendet werden, es unterstützt AWS Security Hub Filter, Sie können den Workflow-Status Ihrer Ergebnisse verwalten und Sie können sogar Ihre Ergebnisse direkt in AWS Security Hub anreichern.
MetaHub ist für die Verwendung mit AWS konzipiert und unterstützt Multi-Account-Setups. Sie können das Tool aus jeder Umgebung ausführen, indem Sie Rollen in Ihrem AWS Security Hub master und Ihren child/service-Konten übernehmen. Dadurch können Sie aggregierte Daten aus mehreren Konten mithilfe Ihrer AWS Security Hub Multi-Account-Implementierung abrufen und gleichzeitig diese Ergebnisse mit Daten aus den Konten anreichern, in denen Ihre betroffenen Ressourcen ausgeführt werden. Weitere Informationen finden Sie unter Konfiguration von Security Hub.
