
Validierungsbericht für den RoguePlanet Microsoft Defender PoC in einer kontrollierten Windows 11 Laborumgebung, einschließlich Build-Notizen, Defender-Erkennungsergebnisse, Risikobewertung und Minderungsempfehlungen.

Dieser Bericht betrifft die Validierung des öffentlich beschriebenen RoguePlanet PoC im Zusammenhang mit Microsoft Defender. Die beschriebene Technik wurde am 10. Juni 2026 in den Medien als Local Privilege Escalation (LPE) vorgestellt, bei der ein lokaler Benutzer NT AUTHORITY\SYSTEM-Berechtigungen erlangen kann. Öffentliche Beschreibungen deuteten darauf hin, dass der Mechanismus Funktionen verwendet, die von Microsoft Defender beim Verarbeiten oder Scannen einer Datei genutzt werden.
Der Zweck des Tests bestand darin, festzustellen, ob der Exploit in einer kontrollierten Laborumgebung vorbereitet und ausgeführt werden kann, und zu beobachten, wie sich die Schutzmechanismen von Microsoft Defender auf einem aktuellen Windows 11-System verhalten. Der Bericht umfasst die Testumgebung, den Update-Status, die Microsoft Defender-Konfiguration, die Vorbereitung der Kompilierungsumgebung, das Kompilierungsergebnis, die Defender-Reaktion und Empfehlungen zur Risikominimierung.
Der Test war forschungsorientiert und wurde lokal auf einem dedizierten Testarbeitsplatz durchgeführt. Die Ergebnisse sind als Bewertung des Verhaltens eines bestimmten Artefakts und einer bestimmten Umgebungskonfiguration zu verstehen, nicht als vollständige Bestätigung der Widerstandsfähigkeit gegen alle möglichen Varianten dieser Technik.
Quellen, auf die im analysierten Material Bezug genommen wird:
Artikel:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
Öffentliches PoC-Repository:
MSYS2-Installer-Quelle:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Visual Studio-Quelle:
Der PoC wurde auf einem Client-Arbeitsplatz durchgeführt, der außerhalb einer Active Directory-Domäne in der Arbeitsgruppe WORKGROUP betrieben wurde. Das auf dem Arbeitsplatz installierte Betriebssystem war Microsoft Windows 11 Home, Version 25H2, 64-Bit-Architektur.
| Parameter | Wert |
|---|---|
| Systemname | Microsoft Windows 11 Home |
| Edition | Home |
| Systemversion | 25H2 |
| OS-Version | 10.0.26200 |
| Buildnummer | 26200 |
| Architektur | x64 / 64-Bit |
| Installationstyp | Client / Workstation |
| Hostname | LAPTOP-80LPIEH2 |
| Gerätehersteller | Lenovo |
| Gerätemodell | Lenovo Legion Slim 5 16IRH8 |
| Prozessor | 12th Gen Intel(R) Core(TM) i5-12450H |
| RAM | 32 GB |
Am Tag der PoC-Durchführung waren auf dem System die Sicherheitsupdates vom Juni 2026 sowie frühere Updates vom Mai und April 2026 installiert. Das bedeutet, dass der Test auf einem aktuellen Windows 11 25H2-System mit Build 26200 nach Installation der neuesten verfügbaren Sicherheitspatches zum Testzeitpunkt durchgeführt wurde.
| HotFixID | Update-Typ | Installationsdatum |
|---|---|---|
| KB5094135 | Sicherheitsupdate | 10.06.2026 |
| KB5094126 | Sicherheitsupdate | 10.06.2026 |
| KB5087051 | Update | 14.05.2026 |
| KB5092762 | Sicherheitsupdate | 13.05.2026 |
| KB5054156 | Update | 28.04.2026 |
Microsoft Defender Antivirus war auf dem für den Test verwendeten Arbeitsplatz aktiv und lief im normalen Modus. Der Schutzdienst war ausgeführt und aktiviert, und der Virenschutz, der Antispyware-Schutz, die Verhaltensüberwachung und der Echtzeitschutz waren aktiv.
| Parameter | Wert |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normal |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
Am Testtag waren die Microsoft Defender-Signaturen auf dem neuesten Stand. Die Antivirus-, Antispyware- und NIS-Signaturen wurden am 10.06.2026 um 13:27:32 aktualisiert.
| Signaturentyp | Version | Letztes Aktualisierungsdatum |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
Der letzte Schnellscan wurde am 08.06.2026 von 15:00:36 bis 15:01:58 mit Signaturen der Version 1.451.323.0 durchgeführt. Ein vollständiger Scan wurde zuvor nicht durchgeführt, oder sein Verlauf war nicht verfügbar, wie der Wert von FullScanAge von 4294967295 und das Fehlen von Start- und Endzeiten für den vollständigen Scan zeigen.
Der erste Versuch, den Code aus dem GitHub-Repository zu kompilieren, endete mit einem Fehler aufgrund des fehlenden Headers winternl.h. Die Meldung wies darauf hin, dass das System nicht über den vollständigen Satz von Windows SDK-Headern verfügte, die der analysierte Code benötigt.

Abbildung 1. Fehler aufgrund des fehlenden winternl.h-Headers beim ersten Kompilierungsversuch.
Der Code referenzierte auch andere Header im Zusammenhang mit der Windows-API und der NT-API, darunter windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h und bcrypt.h. Aus diesem Grund war es notwendig, eine vollständigere Kompilierungsumgebung vorzubereiten und die entsprechenden SDK-Komponenten zu installieren.
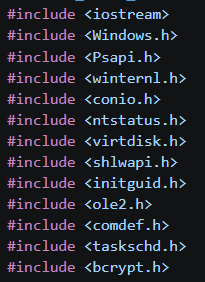
Abbildung 2. Ausschnitt der Liste der vom analysierten Code benötigten Header.
Zunächst wurde MSYS2/MinGW-w64 verwendet, um die Kompilierungsumgebung vorzubereiten. Diese Umgebung bietet GNU-Tools für Windows, einschließlich der Compiler gcc und g++. Pakete werden in MSYS2 mit pacman verwaltet, das eine ähnliche Rolle spielt wie apt unter Linux-Systemen oder winget unter Windows.
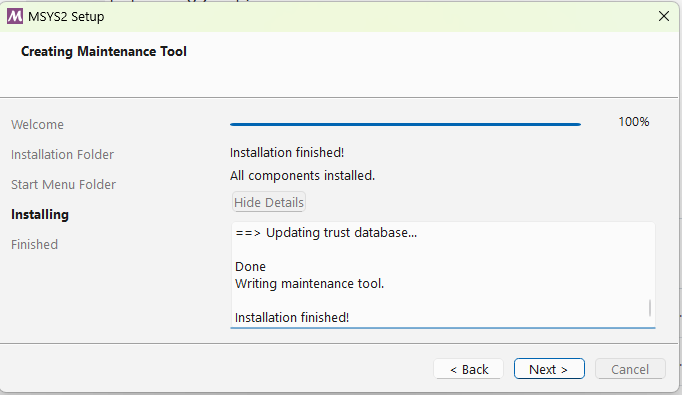
Abbildung 3. Abschluss der MSYS2-Installation.
