 future-architect/vuls
Agentenloser Schwachstellenscanner für Linux, FreeBSD, Container, WordPress, Programmbibliotheken, Netzwerkgeräte
# Vuls: Schwachstellenscanner [](https://github.com/future-architect/vuls/blob/master/LICENSE) [](https://goreportcard.com/report/github.com/future-architect/vuls) [](https://github.com/future-architect/vuls/graphs/contributors)  Schwachstellenscanner für Linux/FreeBSD, agentenlos, geschrieben in Go. Twitter: [@vuls_en](https://twitter.com/vuls_en) 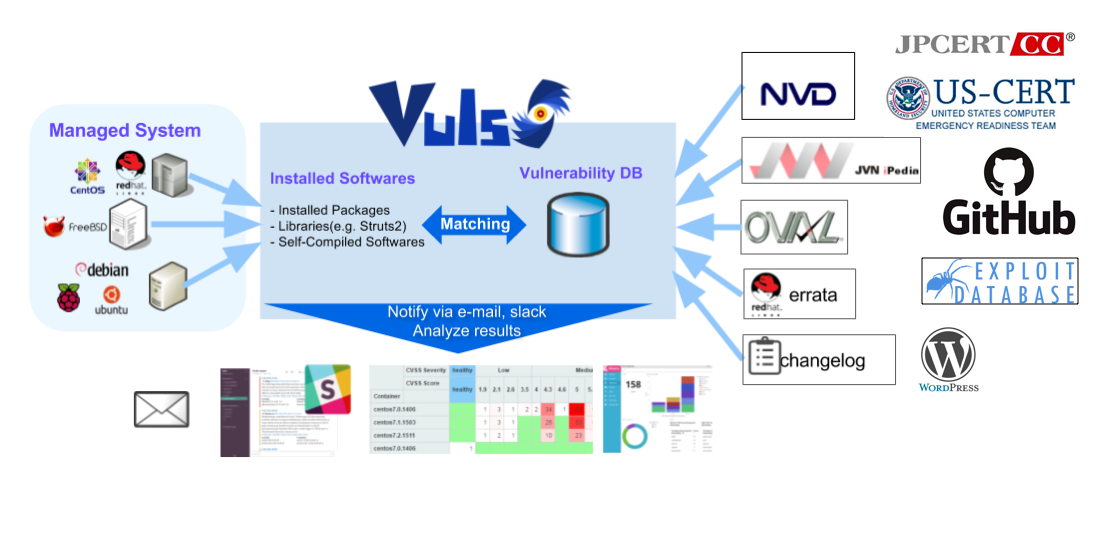  [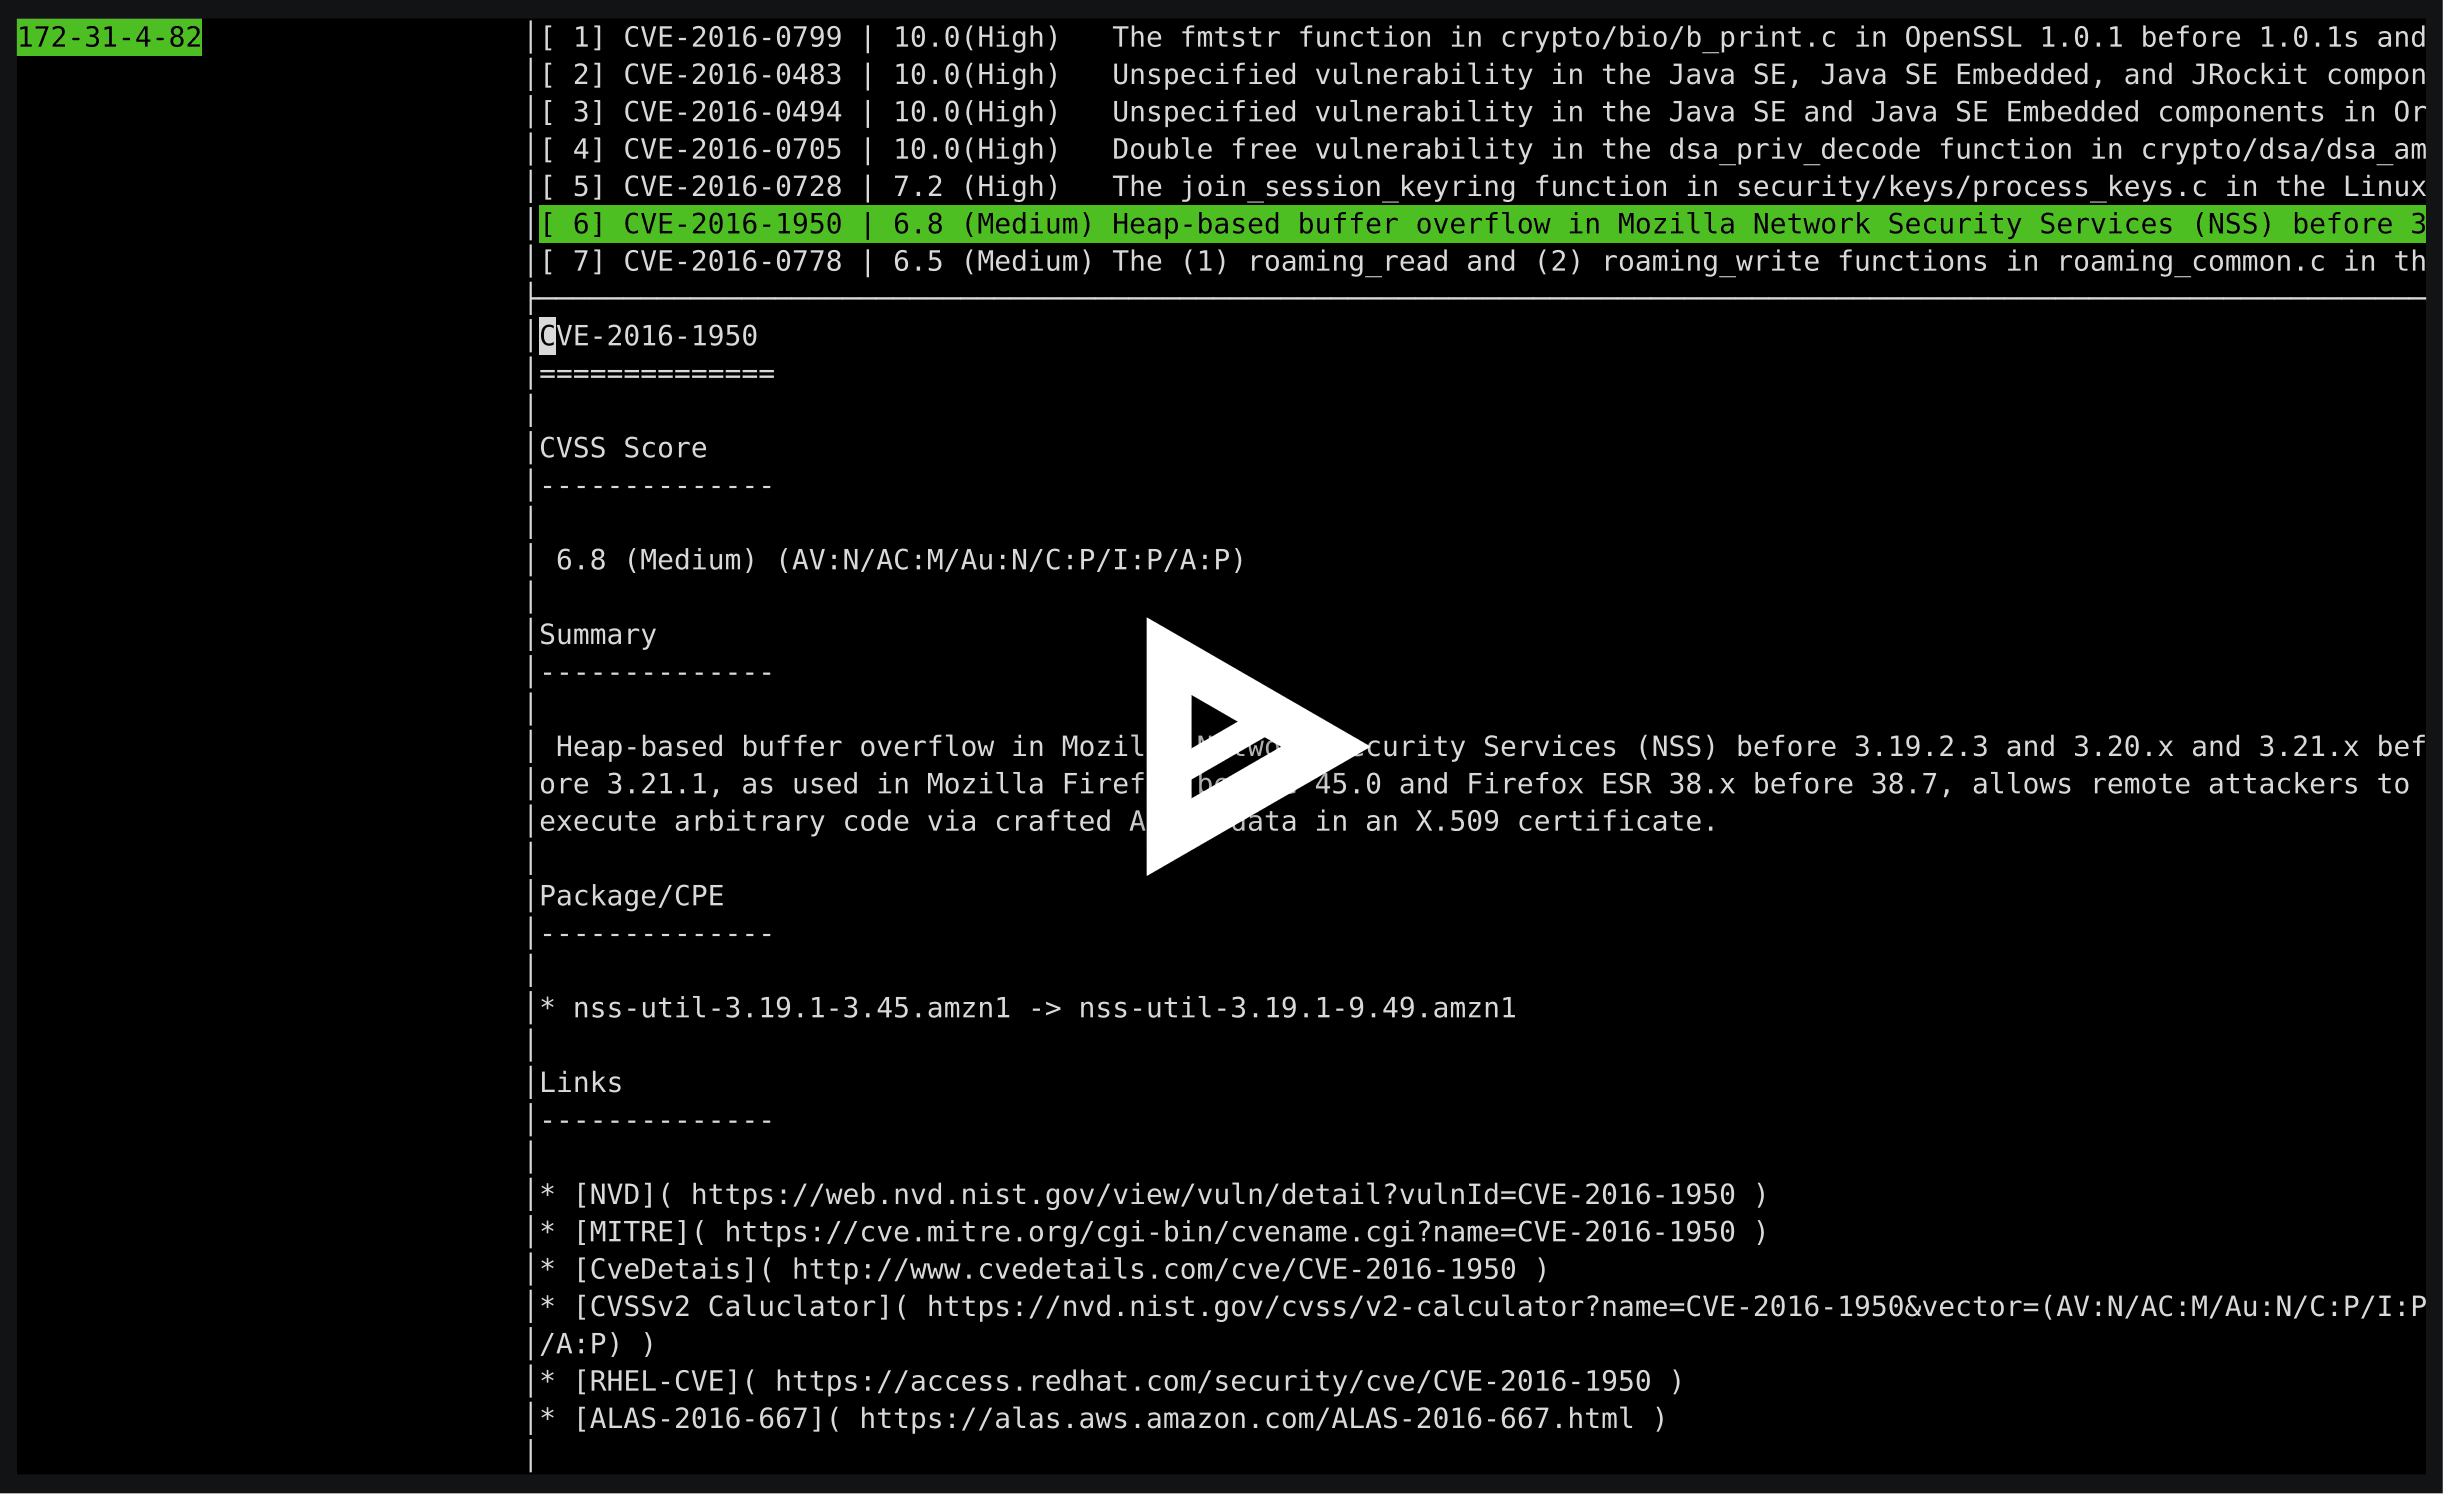](https://asciinema.org/a/3y9zrf950agiko7klg8abvyck) 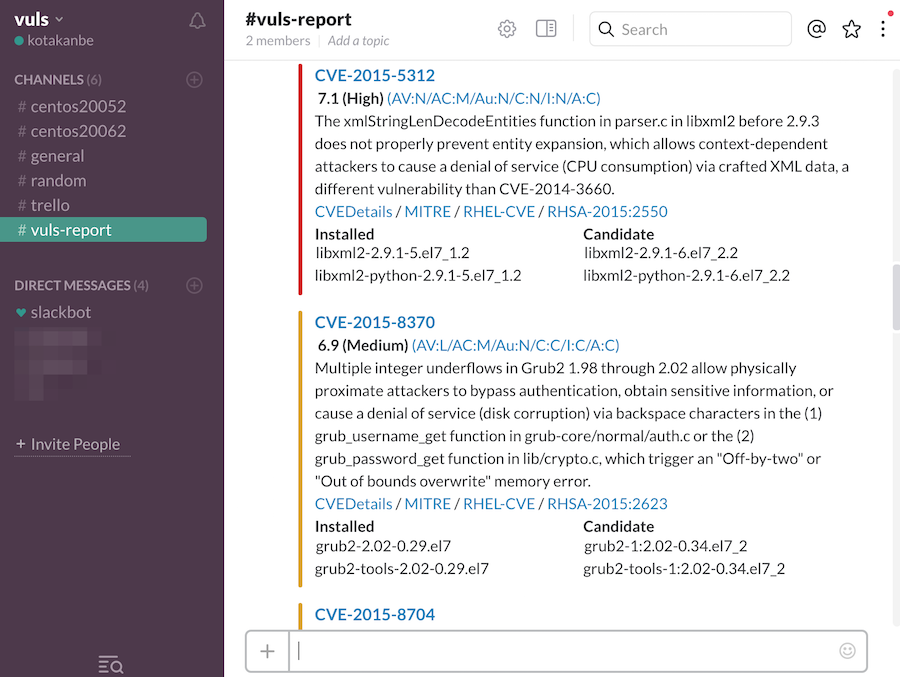 ---- ## Zusammenfassung Für einen Systemadministrator kann es eine Belastung sein, täglich Sicherheitslückenanalysen und Software-Updates durchzuführen. Um Ausfallzeiten in einer Produktionsumgebung zu vermeiden, entscheidet sich ein Systemadministrator häufig dafür, die automatische Update-Option des Paketmanagers nicht zu nutzen und Updates manuell durchzuführen. Dies führt zu folgenden Problemen: - Der Systemadministrator muss ständig auf neue Schwachstellen in der NVD (National Vulnerability Database) oder ähnlichen Datenbanken achten. - Es könnte für den Systemadministrator unmöglich sein, die gesamte Software zu überwachen, wenn eine große Anzahl von Softwarepaketen auf dem Server installiert ist. - Es ist teuer, Analysen durchzuführen, um die von neuen Schwachstellen betroffenen Server zu ermitteln. Die Möglichkeit, bei der Analyse den einen oder anderen Server zu übersehen, besteht. Vuls ist ein Tool, das zur Lösung der oben aufgeführten Probleme entwickelt wurde. Es hat die folgenden Eigenschaften: - Informiert Benutzer über die Schwachstellen, die das System betreffen. - Informiert Benutzer über die betroffenen Server. - Die Schwachstellenerkennung erfolgt automatisch, um Übersehen zu vermeiden. - Ein Bericht wird regelmäßig mittels CRON oder anderen Methoden erstellt, um Schwachstellen zu verwalten. 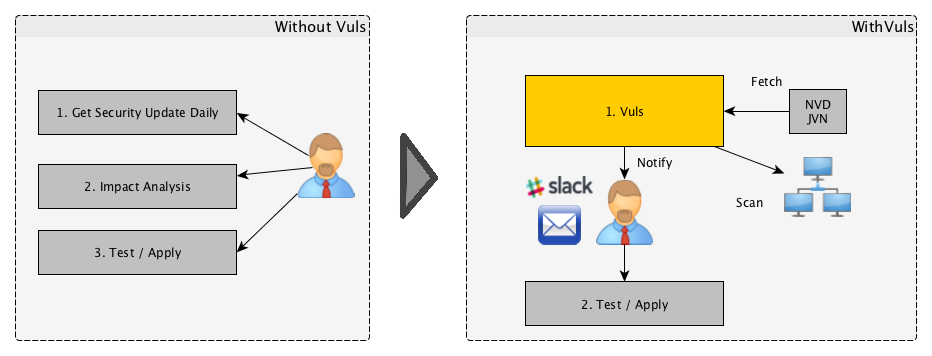 ---- ## Hauptfunktionen ### Scannen nach Schwachstellen in Linux/FreeBSD/Windows/macOS [Unterstützt wichtige Linux/FreeBSD/Windows/macOS](https://vuls.io/docs/en/supported-os.html) - Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora und Ubuntu - FreeBSD - Windows - macOS - Cloud, On-Premise, Ausführung im Docker-Container ### Hochwertiger Scan - Schwachstellendatenbank - [NVD](https://nvd.nist.gov/) - [JVN (Japanisch)](http://jvndb.jvn.jp/apis/myjvn/) - OVAL - [Red Hat](https://www.redhat.com/security/data/oval/) - [Debian](https://www.debian.org/security/oval/) - [Ubuntu](https://security-metadata.canonical.com/oval/) - [SUSE](http://ftp.suse.com/pub/projects/security/oval/) - [Oracle Linux](https://linux.oracle.com/security/oval/) - Sicherheitshinweise - [Alpine-secdb](https://git.alpinelinux.org/cgit/alpine-secdb/) - [Red Hat Sicherheitshinweise](https://access.redhat.com/security/security-updates/) - [Debian Sicherheits-Bug-Tracker](https://security-tracker.debian.org/tracker/) - [Ubuntu CVE-Tracker](https://people.canonical.com/~ubuntu-security/cve/) - [Microsoft CVRF](https://api.msrc.microsoft.com/cvrf/v2.0/swagger/index) - Befehle (yum, zypper, pkg-audit) - RHSA / ALAS / ELSA / FreeBSD-SA - Changelog - PoC, Exploit - [Exploit Database](https://www.exploit-db.com/) - [Metasploit-Framework-Module](https://www.rapid7.com/db/?q=&type=metasploit) - [qazbnm456/awesome-cve-poc](https://github.com/qazbnm456/awesome-cve-poc) - [nomi-sec/PoC-in-GitHub](https://github.com/nomi-sec/PoC-in-GitHub) - [gmatuz/inthewilddb](https://github.com/gmatuz/inthewilddb) - [projectdiscovery/nuclei-templates](https://github.com/projectdiscovery/nuclei-templates) - CERT - [US-CERT](https://www.us-cert.gov/ncas/alerts) - [JPCERT](http://www.jpcert.or.jp/at/2019.html) - KEV - CISA (Cybersecurity & Infrastructure Security Agency): [Katalog bekannter ausgenutzter Schwachstellen](https://www.cisa.gov/known-exploited-vulnerabilities-catalog) - VulnCheck: [VulnCheck KEV](https://vulncheck.com/kev) - Cyber Threat Intelligence (MITRE ATT&CK und CAPEC) - [mitre/cti](https://github.com/mitre/cti) - Bibliotheken - [aquasecurity/vuln-list](https://github.com/aquasecurity/vuln-list) - WordPress - [wpscan](https://wpscan.com/api) ### Scan-Modus [Schnellscan](https://vuls.io/docs/en/architecture-fast-scan.html) - Scan ohne Root-Rechte, keine Abhängigkeiten - Kaum Last auf dem Zielserver - Offline-Modus-Scan ohne Internetzugriff. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora und Ubuntu) [Schneller Root-Scan](https://vuls.io/docs/en/architecture-fast-root-scan.html) - Scan mit Root-Rechten - Kaum Last auf dem Zielserver - Erkennung von Prozessen, die von einem Update betroffen sind, mit yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora und RedHat) - Erkennung von Prozessen, die zuvor aktualisiert wurden, aber noch nicht neu gestartet wurden, mit checkrestart von debian-goodies (Debian und Ubuntu) - Offline-Modus-Scan ohne Internetzugriff. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora und Ubuntu) ### [Remote-, Lokaler Scan-Modus, Server-Modus](https://vuls.io/docs/en/architecture-remote-local.html) [Remote-Scan-Modus](https://vuls.io/docs/en/architecture-remote-scan.html) - Der Benutzer muss nur einen Rechner einrichten, der über SSH mit den anderen Zielservern verbunden ist. [Lokaler Scan-Modus](https://vuls.io/docs/en/architecture-local-scan.html) - Wenn Sie nicht möchten, dass der zentrale Vuls-Server per SSH eine Verbindung zu jedem Server herstellt, können Sie Vuls im lokalen Scan-Modus verwenden. [Server-Modus](https://vuls.io/docs/en/usage-server.html) - Starten Sie Vuls zunächst im Server-Modus und lassen Sie es als HTTP-Server lauschen. - Geben Sie dann einen Befehl auf dem Zielserver aus, um Softwareinformationen zu sammeln. Senden Sie das Ergebnis anschließend über HTTP an den Vuls-Server. Sie erhalten die Scan-Ergebnisse im JSON-Format. - Kein SSH erforderlich, kein Scanner erforderlich. Nur Ausgabe von Linux-Befehlen direkt auf dem Zielserver. ### **Dynamische** Analyse - Es ist möglich, den Zustand des Servers durch Verbindung per SSH und Ausführung des Befehls zu erfassen. - Vuls warnt, wenn der Zielserver den Kernel etc. aktualisiert hat, aber nicht neu gestartet wurde. ### Schwachstellen von Nicht-OS-Paketen scannen - Bibliotheken von Programmiersprachen - Selbst compilierte Software - Netzwerkgeräte Vuls bietet einige Optionen zur Erkennung der Schwachstellen - [Lockfile-basierter Scan](https://vuls.io/docs/en/usage-scan-non-os-packages.html#library-vulns-scan) - [GitHub-Integration](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-github-security-alerts) - [Common Platform Enumeration (CPE)-basierter Scan](https://vuls.io/docs/en/usage-scan-non-os-packages.html#cpe-scan) - [OWASP Dependency Check Integration](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-owasp-dependency-check-to-automatic-update-when-the-libraries-are-updated-experimental) ## Scan von WordPress-Kern, Themes und Plugins - [WordPress-Scan](https://vuls.io/docs/en/usage-scan-wordpress.html) ## SONSTIGES - Zerstörungsfreie Prüfung - Eine Vorautorisierung ist *NICHT* erforderlich vor dem Scannen auf AWS - Vuls funktioniert gut mit Continuous Integration, da Tests täglich ausgeführt werden können. So können Sie Schwachstellen sehr schnell finden. - Automatische Generierung der Konfigurationsdateivorlage - Automatische Erkennung von Servern mittels CIDR, Generierung der Konfigurationsdateivorlage - E-Mail- und Slack-Benachrichtigung ist möglich (unterstützt japanische Sprache) - Scan-Ergebnisse sind mit Zusatzsoftware, TUI-Viewer im Terminal oder Web-UI ([VulsRepo](https://github.com/ishiDACo/vulsrepo)) einsehbar. ---- ## Was Vuls nicht tut - Vuls aktualisiert die anfälligen Pakete nicht. ---- ## Dokumentation Für weitere Informationen wie Installation, Tutorial, Nutzung besuchen Sie [vuls.io](https://vuls.io/) [日本語翻訳ドキュメント](https://vuls.io/ja/) ---- ## Autoren kotakanbe ([@kotakanbe](https://twitter.com/kotakanbe)) hat Vuls erstellt und [diese großartigen Leute](https://github.com/future-architect/vuls/graphs/contributors) haben beigetragen. ## Mitwirken siehe [vulsdoc](https://vuls.io/docs/en/how-to-contribute.html) ---- ## Sponsoren | | | | ------------- | ------------- | | <a href="https://www.tines.com/?utm_source=oss&utm_medium=sponsorship&utm_campaign=vuls"><img src="https://assets.kitploit.com/production/public/readmes/315/fc0a0088998387e3dbc2fefeb4f7bfbb9c5f65a9015a38064b24b7a1b0d5152a.png" align="left" width="600px" ></a> | Tines ist No-Code-Automation für Sicherheitsteams. Erstellen Sie leistungsstarke, zuverlässige Workflows ohne Entwicklungsteam. | | <a href="https://www.sakura.ad.jp/"><img src="https://vuls.io/img/icons/sakura.svg" align="left" width="600px" ></a> | SAKURA internet Inc. ist ein 1996 gegründetes Internetunternehmen. Wir bieten Cloud-Computing-Dienste wie „Sakura's Shared Server", „Sakura's VPS" und „Sakura's Cloud" an, um die Bedürfnisse einer breiten Kundenschicht zu erfüllen, von Einzelpersonen und Unternehmen bis hin zu Bildungs- und öffentlichen Einrichtungen, unter Nutzung unserer eigenen Rechenzentren in Japan. Basierend auf der Philosophie „das, was Sie tun möchten, in das zu verwandeln, was Sie tun können", bieten wir DX-Lösungen für alle Bereiche. | ---- ## Lizenz Bitte beachten Sie [LICENSE](https://github.com/future-architect/vuls/blob/master/LICENSE).


