Vuls: Schwachstellenscanner


Schwachstellenscanner für Linux/FreeBSD, agentenlos, geschrieben in Go.
Twitter: @vuls_en

Zusammenfassung
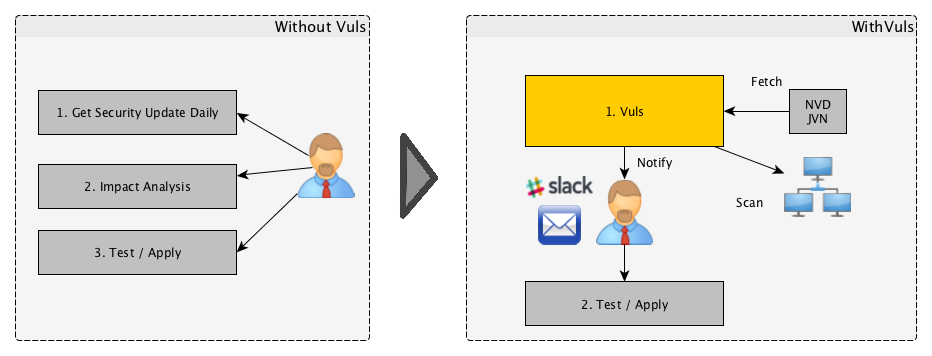
Für einen Systemadministrator kann es eine Belastung sein, täglich Sicherheitslückenanalysen und Software-Updates durchzuführen. Um Ausfallzeiten in einer Produktionsumgebung zu vermeiden, entscheidet sich ein Systemadministrator häufig dafür, die automatische Update-Option des Paketmanagers nicht zu nutzen und Updates manuell durchzuführen. Dies führt zu folgenden Problemen:
- Der Systemadministrator muss ständig auf neue Schwachstellen in der NVD (National Vulnerability Database) oder ähnlichen Datenbanken achten.
- Es könnte für den Systemadministrator unmöglich sein, die gesamte Software zu überwachen, wenn eine große Anzahl von Softwarepaketen auf dem Server installiert ist.
- Es ist teuer, Analysen durchzuführen, um die von neuen Schwachstellen betroffenen Server zu ermitteln. Die Möglichkeit, bei der Analyse den einen oder anderen Server zu übersehen, besteht.
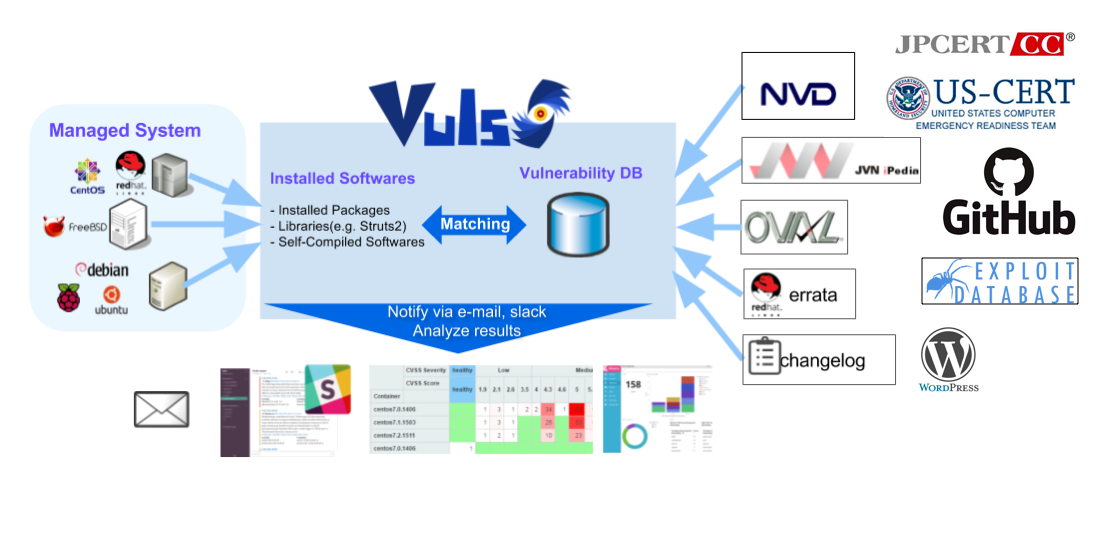
Vuls ist ein Tool, das zur Lösung der oben aufgeführten Probleme entwickelt wurde. Es hat die folgenden Eigenschaften:
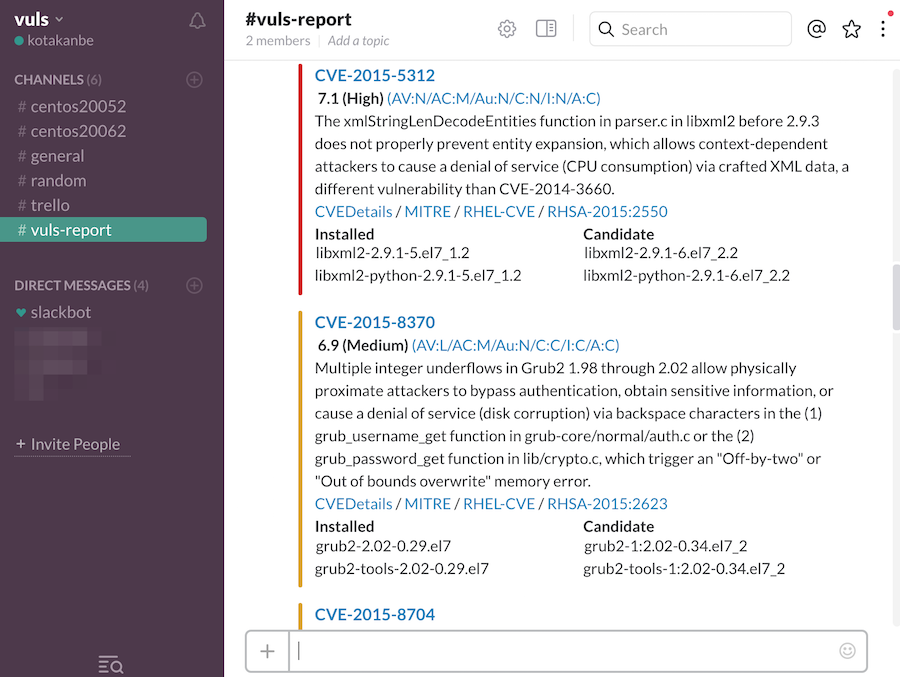
- Informiert Benutzer über die Schwachstellen, die das System betreffen.
- Informiert Benutzer über die betroffenen Server.
- Die Schwachstellenerkennung erfolgt automatisch, um Übersehen zu vermeiden.
- Ein Bericht wird regelmäßig mittels CRON oder anderen Methoden erstellt, um Schwachstellen zu verwalten.
Hauptfunktionen
Scannen nach Schwachstellen in Linux/FreeBSD/Windows/macOS
Unterstützt wichtige Linux/FreeBSD/Windows/macOS
- Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora und Ubuntu
- FreeBSD
- Windows
- macOS
- Cloud, On-Premise, Ausführung im Docker-Container
Hochwertiger Scan
-
Schwachstellendatenbank
-
OVAL
-
Sicherheitshinweise
-
Befehle (yum, zypper, pkg-audit)
- RHSA / ALAS / ELSA / FreeBSD-SA
- Changelog
-
PoC, Exploit
-
CERT
-
KEV
-
Cyber Threat Intelligence (MITRE ATT&CK und CAPEC)
-
Bibliotheken
-
WordPress
Scan-Modus
Schnellscan
- Scan ohne Root-Rechte, keine Abhängigkeiten
- Kaum Last auf dem Zielserver
- Offline-Modus-Scan ohne Internetzugriff. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora und Ubuntu)
Schneller Root-Scan
- Scan mit Root-Rechten
- Kaum Last auf dem Zielserver
- Erkennung von Prozessen, die von einem Update betroffen sind, mit yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora und RedHat)
- Erkennung von Prozessen, die zuvor aktualisiert wurden, aber noch nicht neu gestartet wurden, mit checkrestart von debian-goodies (Debian und Ubuntu)
- Offline-Modus-Scan ohne Internetzugriff. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora und Ubuntu)
Remote-Scan-Modus
- Der Benutzer muss nur einen Rechner einrichten, der über SSH mit den anderen Zielservern verbunden ist.
Lokaler Scan-Modus
- Wenn Sie nicht möchten, dass der zentrale Vuls-Server per SSH eine Verbindung zu jedem Server herstellt, können Sie Vuls im lokalen Scan-Modus verwenden.
Server-Modus
- Starten Sie Vuls zunächst im Server-Modus und lassen Sie es als HTTP-Server lauschen.
- Geben Sie dann einen Befehl auf dem Zielserver aus, um Softwareinformationen zu sammeln. Senden Sie das Ergebnis anschließend über HTTP an den Vuls-Server. Sie erhalten die Scan-Ergebnisse im JSON-Format.
- Kein SSH erforderlich, kein Scanner erforderlich. Nur Ausgabe von Linux-Befehlen direkt auf dem Zielserver.
Dynamische Analyse
- Es ist möglich, den Zustand des Servers durch Verbindung per SSH und Ausführung des Befehls zu erfassen.
- Vuls warnt, wenn der Zielserver den Kernel etc. aktualisiert hat, aber nicht neu gestartet wurde.
Schwachstellen von Nicht-OS-Paketen scannen
- Bibliotheken von Programmiersprachen
- Selbst compilierte Software
- Netzwerkgeräte
Vuls bietet einige Optionen zur Erkennung der Schwachstellen
 future-architect/vuls