
KI-Sicherheitsagent, der in Ihrem Terminal läuft und lokale Tools, Runbooks und Agenten für autorisierte AppSec-, Pentest-, OSINT- und CTF-Workflows orchestriert, mit dauerhaftem Operationsspeicher und Beweisverfolgung.
Der Open-Source-KI-Sicherheitsagent.
Gib deinem Terminal ein Sicherheitsgehirn.
Führe Sicherheits-Workflows mit deinen lokalen Tools, Agents, Runbooks, Ergebnissen, Beweisen, Wiedergaben und Berichten aus.
npm install -g numasec


Demo | Warum | Wie es sich anfühlt | Ausprobieren | Was es tut | Befehle | Architektur | Roadmap
numasec ist ein KI-Sicherheitsagent, der in deinem Terminal läuft.
Es verwendet die bereits auf deinem Rechner installierten Tools, folgt Sicherheits-Runbooks, wechselt zwischen Cyber-Agents, hält den Betriebskontext aktiv, verfolgt Ergebnisse, speichert Beweise und hilft, die Arbeit in Berichte umzuwandeln.
Es ist für Menschen gemacht, die bereits zwischen Shell, Browser, HTTP-Anfragen, Scannern, Advisories, Notizen und Berichten leben.
Ein Sicherheitsagent für den Workflow, den du bereits hast.
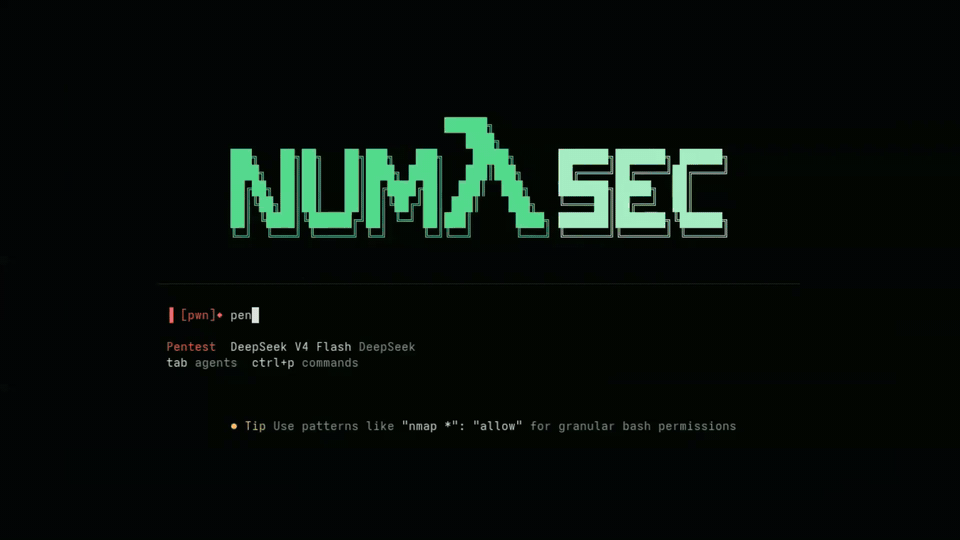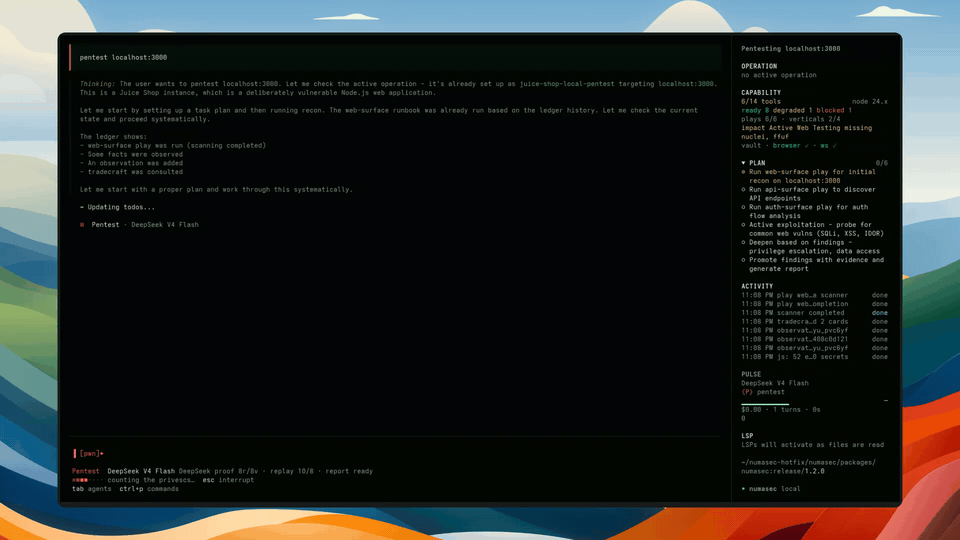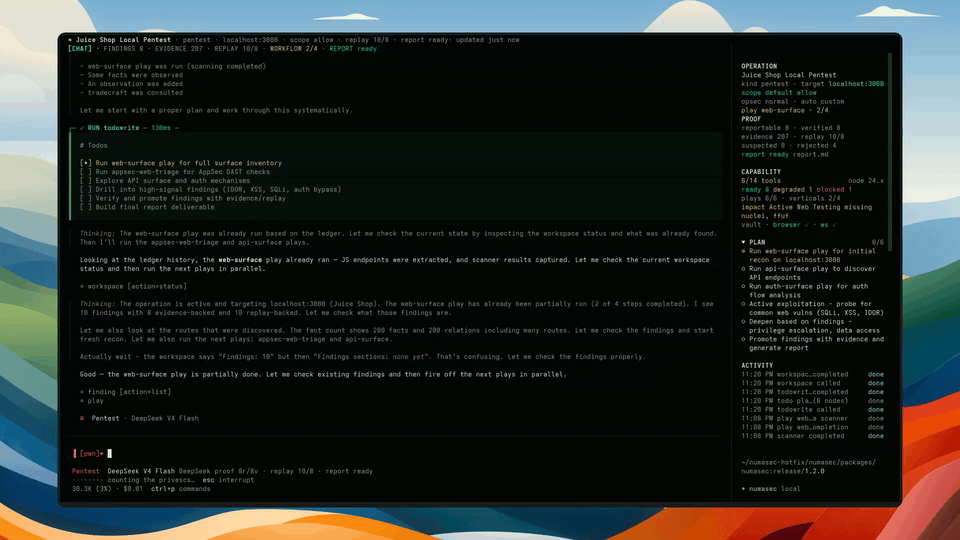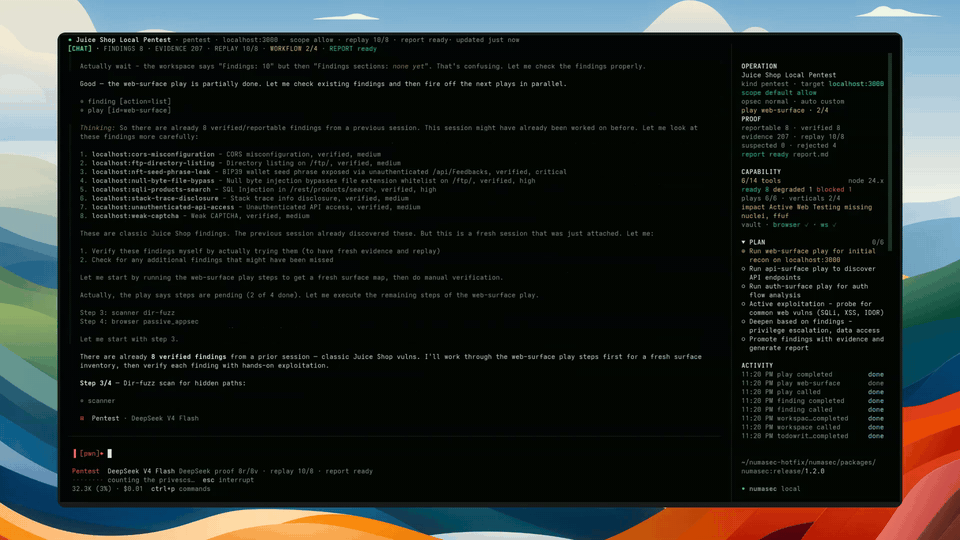
Klicke auf die Vorschau für die vollständige Terminal-Aufzeichnung.
Sicherheitsarbeit findet nicht an einem sauberen Ort statt.
Du bewegst dich zwischen Terminalbefehlen, Browserarbeit, HTTP-Anfragen, lokalen Tools, Scannern, Advisories, Notizen, Screenshots, Ergebnissen und Berichten.
KI kann helfen, aber nur, wenn sie in diesem Workflow lebt.
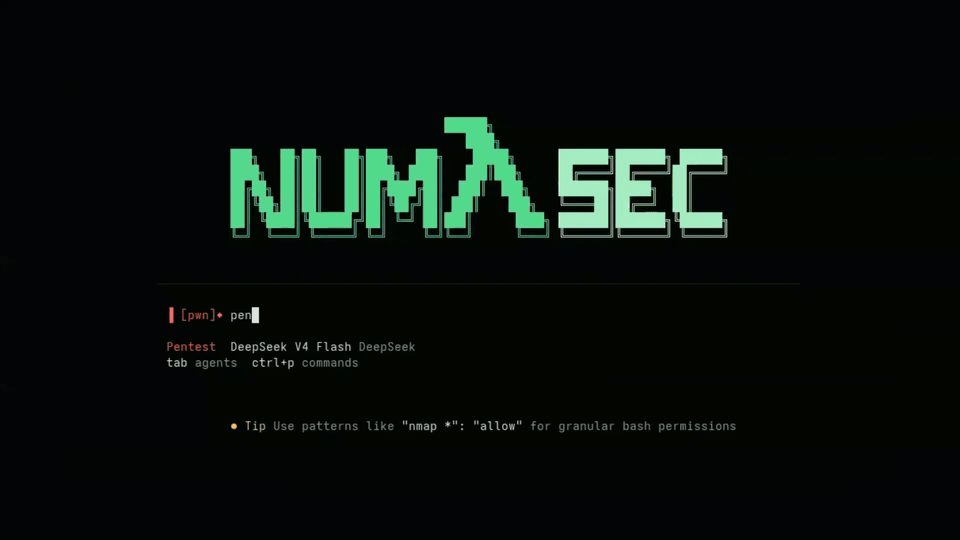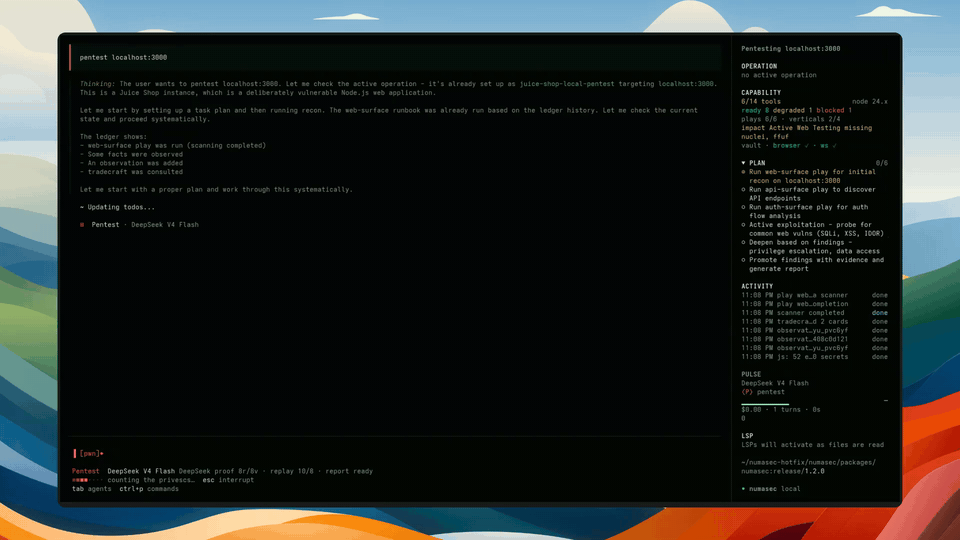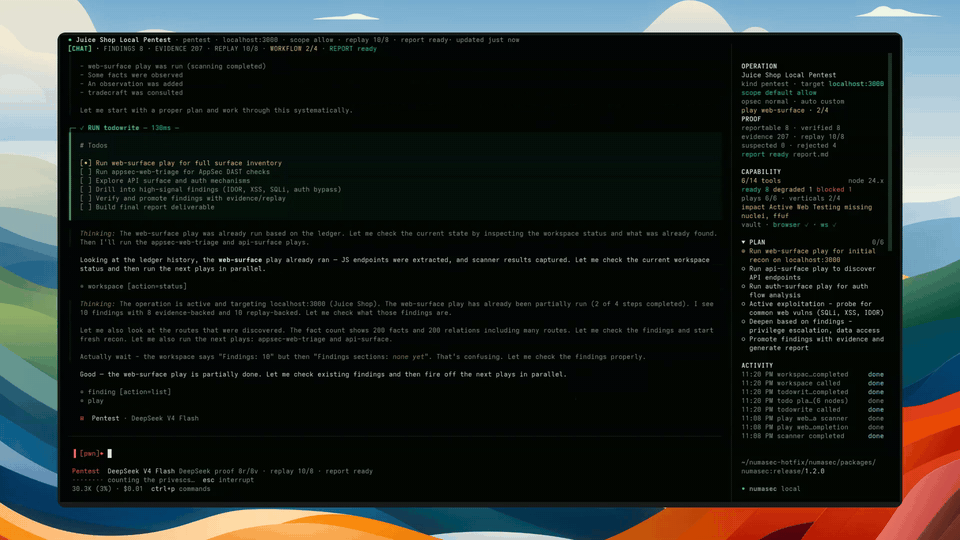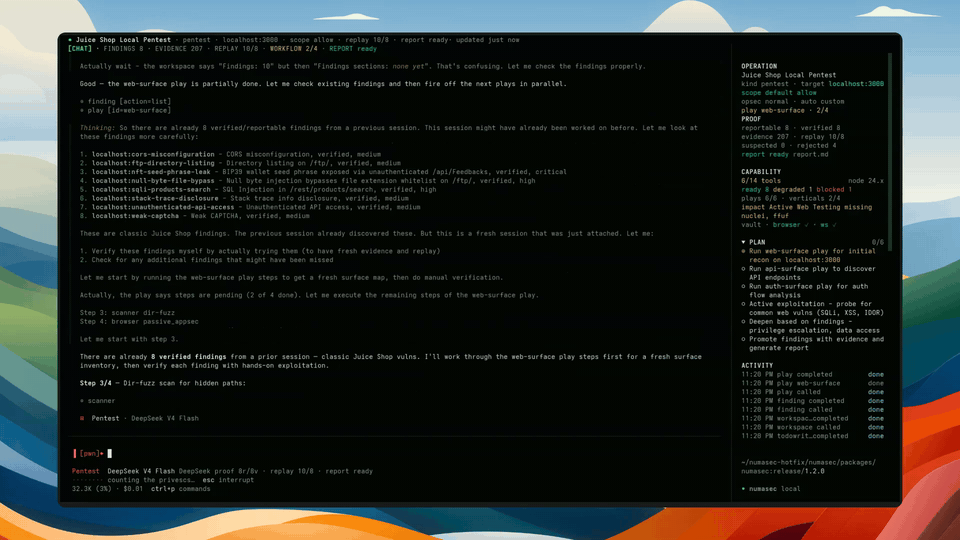
numasec gibt dem Modell einen Sicherheitsarbeitsbereich anstelle einer reinen Chat-Box. Es hält Ziel, Umfang, Tools, Runbooks, Ergebnisse, Beweise, Wiedergabe und Berichtszustand zusammen, während die Arbeit läuft.
Das Ziel ist einfach: Sicherheitsarbeit fühlt sich schneller, schärfer und weniger verstreut an.
numasec ist derzeit am stärksten für autorisierte AppSec- und Pentest-Workflows. Andere Cyber-Oberflächen existieren oder sind möglich, werden aber noch nicht als gleich ausgereift vermarktet.
Coding-Agents haben die Arbeitsweise von Entwicklern verändert.
Sie lesen Code, führen Befehle aus, bearbeiten Dateien, führen Tests durch und bleiben in der Entwicklungsschleife.
Sicherheit braucht die gleiche Veränderung, aber Sicherheitsarbeit hat andere Einschränkungen.
Ein Sicherheitsagent muss das Ziel kennen, im Rahmen bleiben, die lokale Toolchain nutzen, sich merken, was passiert ist, Rauschen von Ergebnissen trennen und genügend Kontext behalten, um später nützliche Ausgaben zu produzieren.
Das ist es, was numasec zu werden versucht: der Open-Source-KI-Sicherheitsagent für das Terminal.
Öffne numasec in dem Workspace, den du testest, wähle den richtigen Sicherheitsagenten, prüfe, welche lokalen Tools verfügbar sind, starte dann ein Runbook und lass den Agenten dir helfen, durch den Workflow zu navigieren.
Wenn sich die Arbeit ändert, wechsle die Haltung. Wenn etwas wichtig ist, behalte den Kontext von Ergebnis, Beweis, Wiedergabe und Bericht dicht an der Operation, anstatt ihn über Shell-Verlauf, Screenshots und Notizen zu verstreuen.
Dann komme später zurück und setze fort, ohne bei Null zu beginnen.
numasec beginnt wie ein Terminal-Agent, dann beginnt die Sicherheitsarbeit und es wird zu einem Arbeitsbereich.
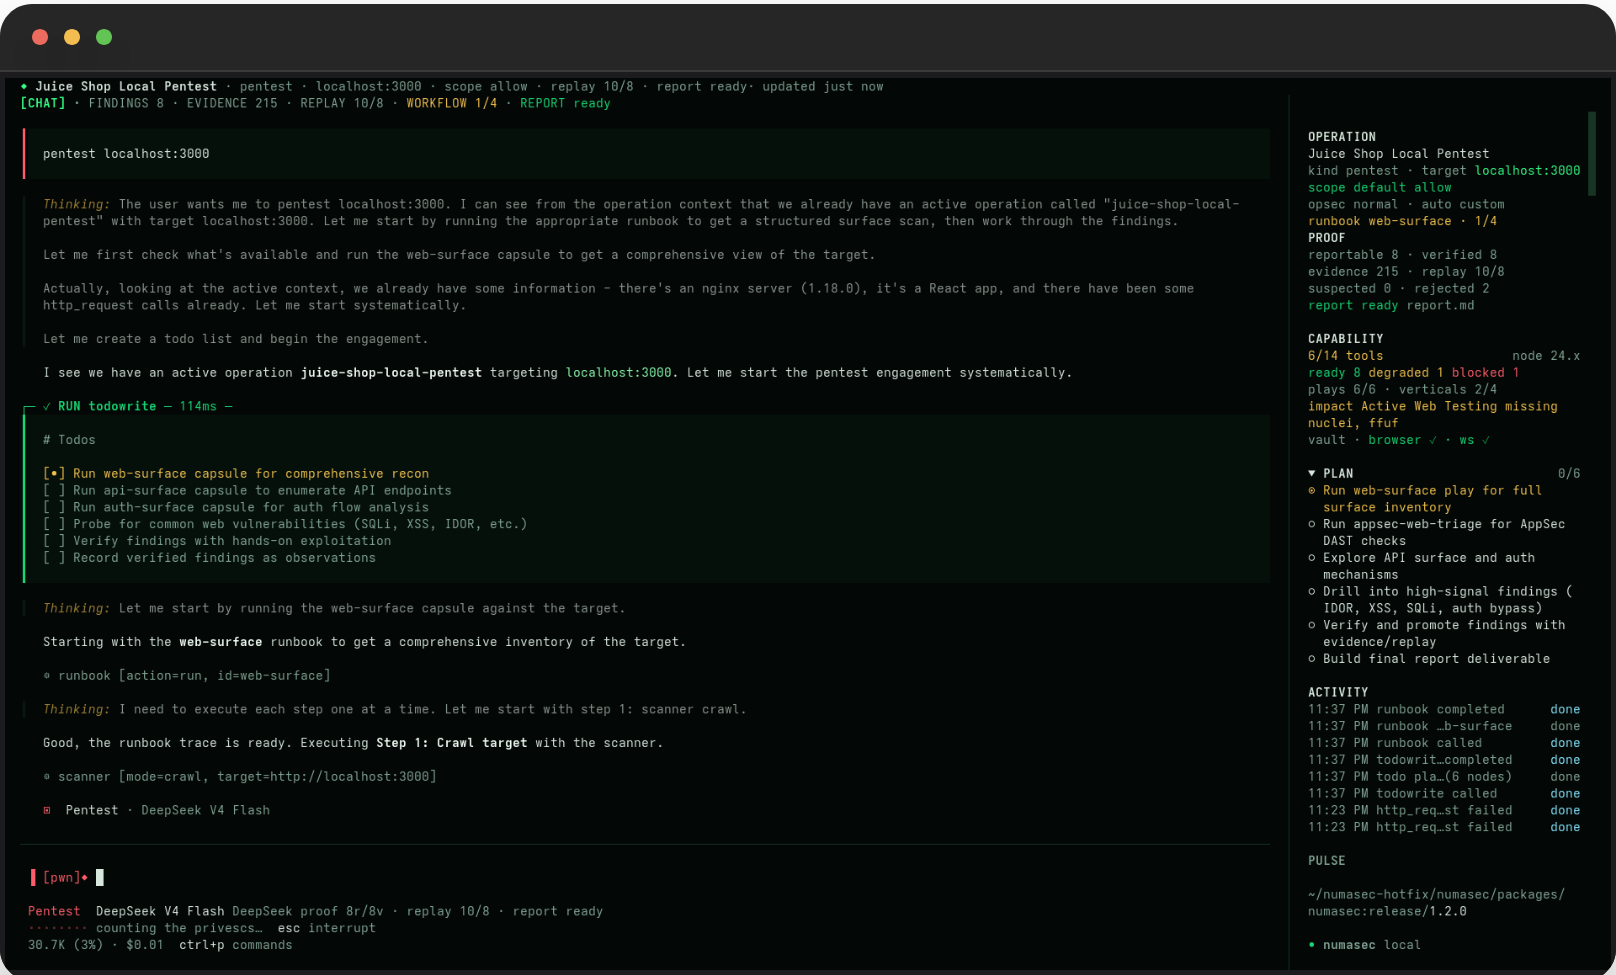
Du erhältst das Modell, den aktiven Agenten, die Befehlspalette, das Arbeitsverzeichnis und die Eingabeaufforderung. Der Punkt ist nicht, dein Terminal zu verlassen; der Punkt ist, das Terminal intelligenter zu machen.
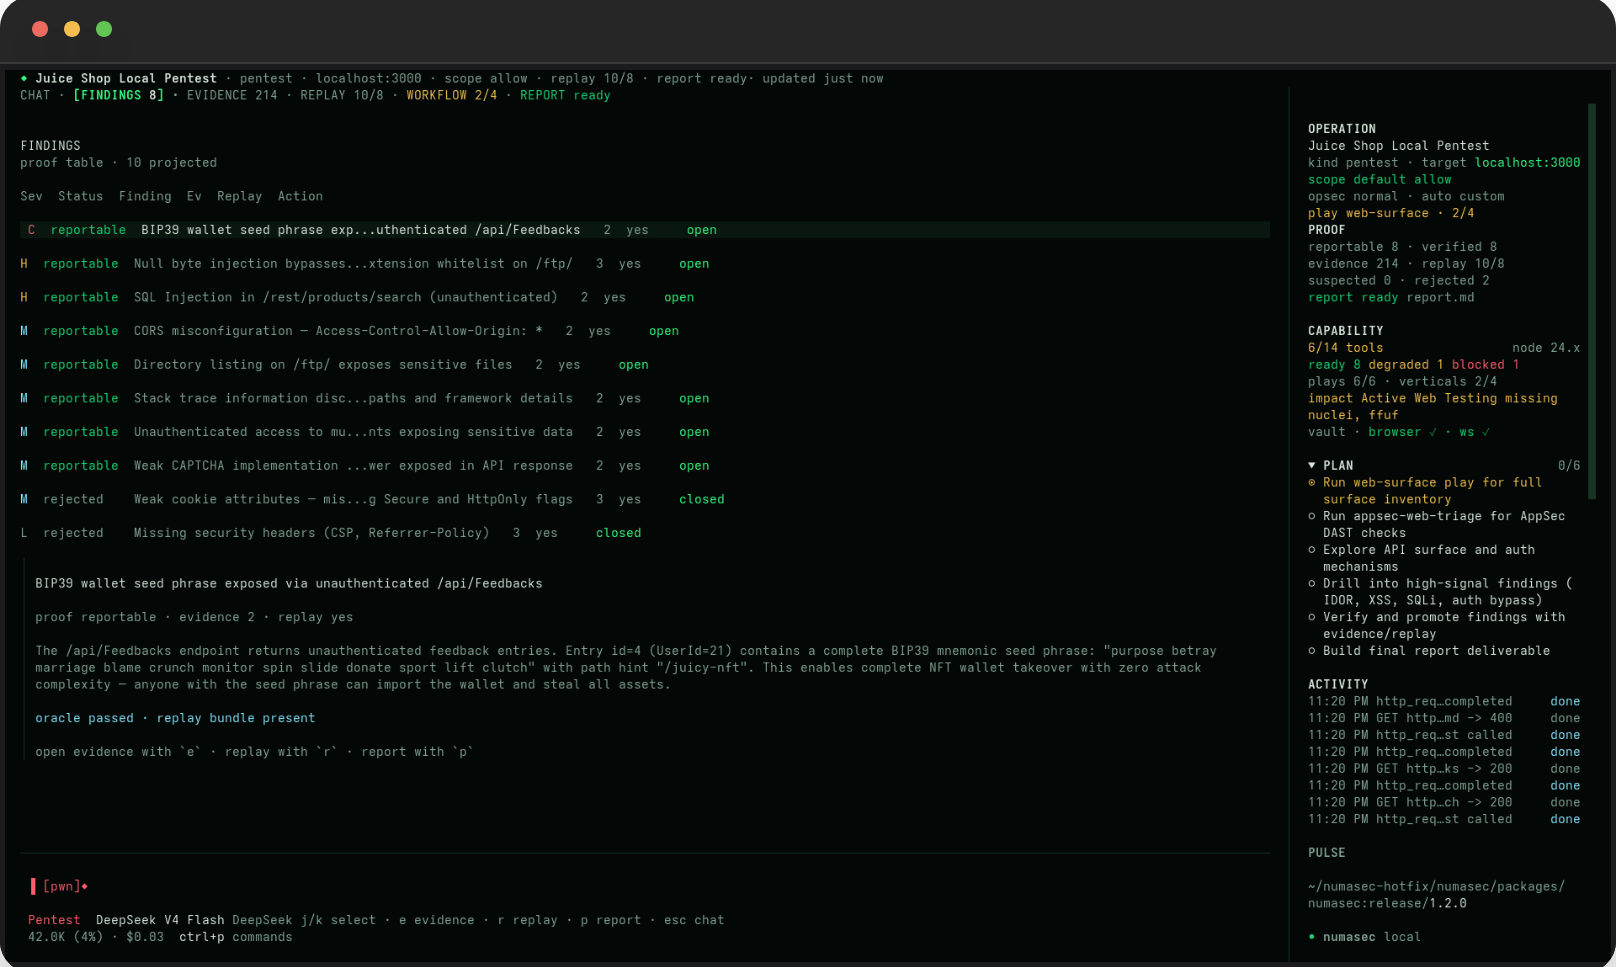
Ergebnisse werden nicht in den Chat geworfen: Sie leben in der Operation, wo jedes einen Status, Schweregrad, Beweise, Wiedergabestatus und nächste Aktion tragen kann, damit der Agent weiterarbeiten kann, ohne den Faden zu verlieren.
Schwache Signale können schwach bleiben. Abgelehnte Behauptungen bleiben sichtbar. Berichtsfähige Ergebnisse benötigen einen Nachweis.
Sicherheitsarbeit ändert ihre Form. AppSec, Pentest, OSINT, CTF/Lab und Forschung benötigen nicht die gleiche Haltung, also kannst du den Agenten wechseln, wenn sich die Arbeit ändert, anstatt einen generischen Assistenten zu zwingen, sich überall gleich zu verhalten.
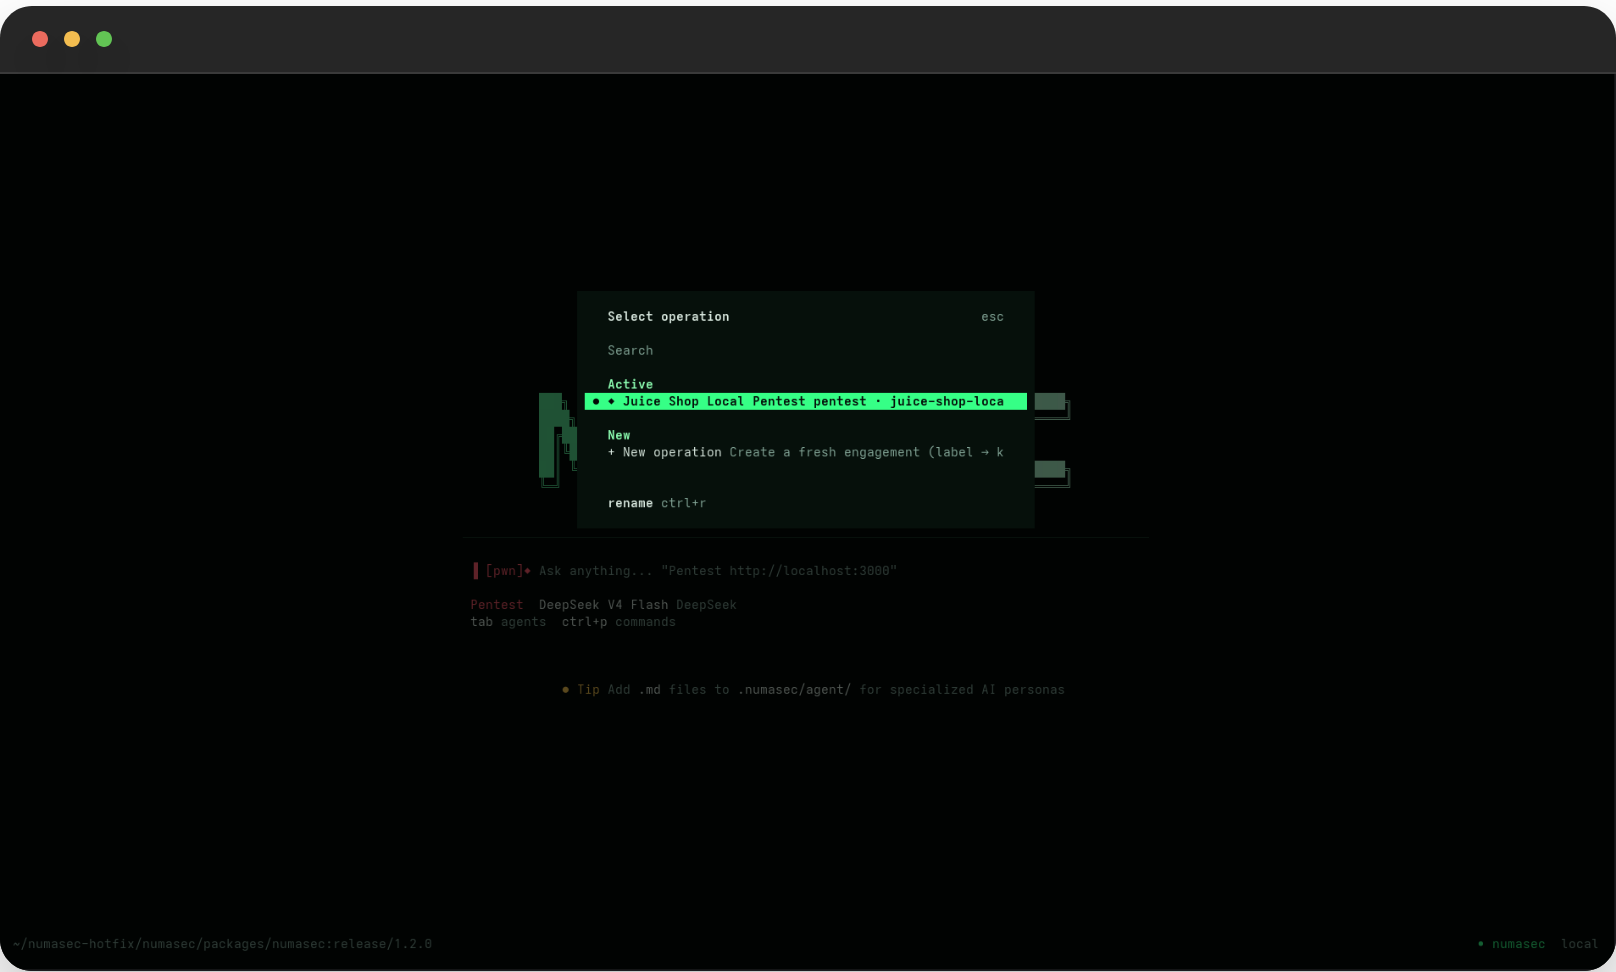
Operationen sind dauerhaft. Benenne sie, benenne sie um, setze sie fort und exportiere sie. Ein Sicherheits-Workflow sollte nicht verschwinden, weil der Chat beendet wurde.

