 flashnuke/wifi-deauth
Ein Deauth-Angriff, der alle Geräte vom Ziel-WLAN-Netzwerk trennt (2.4Ghz & 5Ghz), WPA3 wird ebenfalls unterstützt (PMF nicht getestet)

Ein DoS-Angriff, der alle Geräte von einem Ziel-WLAN-Netzwerk trennt.
WICHTIG
In manchen Fällen können Netzwerk-APs sowohl auf 5 GHz als auch auf 2,4 GHz unter demselben BSSID/SSID-Namen arbeiten.
Um den AP wirklich außer Betrieb zu setzen, führe ich normalerweise gleichzeitig zwei De-Authentifizierer mit 2 Netzwerkschnittstellen aus: eine für 2,4 GHz und eine für 5 GHz.
| Bandbreite | Kanalbereich |
|---|---|
| 2,4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
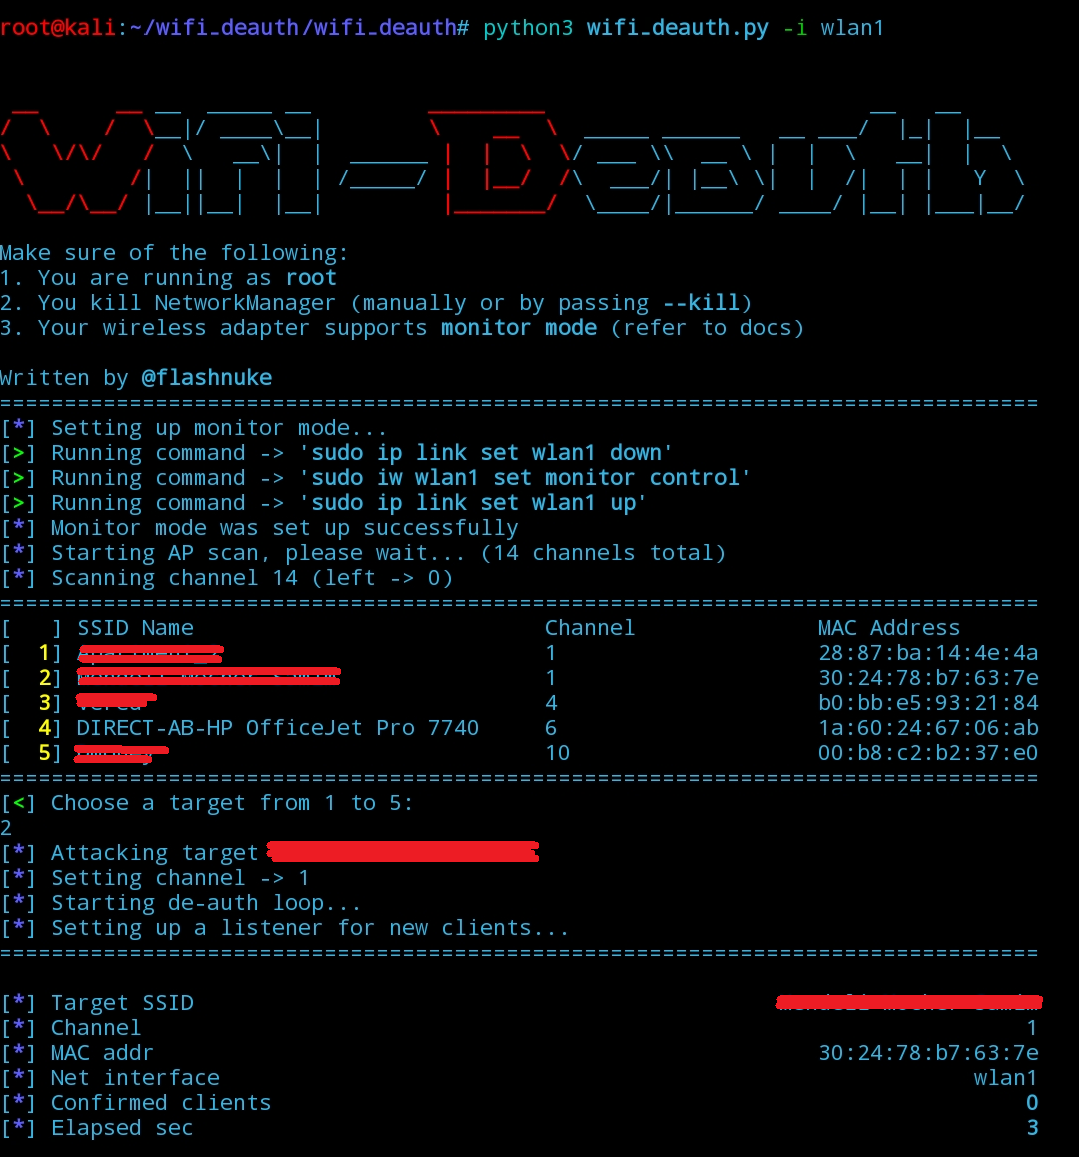
Das Programm durchläuft alle möglichen Kanäle und ermittelt durch das Mitschneiden von 802.11-Paketen, welche Access Points verfügbar sind.
Nachdem der Angreifer einen Ziel-Access-Point zum Angreifen ausgewählt hat, führt das Programm Folgendes aus:
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> ist der Name der Netzwerkschnittstelle (z. B. wlan0 oder eth0), die Paketinjektion unterstützt--deauth-all-channels – probieren Sie diese Option aus, wenn der Angriff nicht funktioniert (weitere Informationen unter Optionale Argumente)--autostart eignet sich gut für die Automatisierung – stellen Sie zunächst sicher, dass nur 1 Access Point gefunden wird; Sie können Filter (bssid, ssid, channels usw.) verwenden, um dies sicherzustellen--deauth-all-channels – sendet De-Auth-Pakete iterativ auf allen zulässigen Kanälen (oder allen benutzerdefinierten Kanälen, wenn --channels gesetzt ist), wirksam gegen Access Points, die als Schutzmechanismus auf einen anderen Kanal wechseln--ssid <name> – filtert nach einer bestimmten SSID über eine Teilzeichenfolge ohne Beachtung der Groß-/Kleinschreibung (dies sollte die Dauer des Kanal-Scans verkürzen); Leerzeichen sollten mit einem Escape-Zeichen übergeben werden (z. B. -> new\ york)--bssid <addr> – filtert nach einer bestimmten BSSID (der MAC-Adresse des Access Points), ohne Beachtung der Groß-/Kleinschreibung--autostart – startet die De-Auth-Schleife automatisch; funktioniert nur, wenn ein Access Point gefunden wird--channels <ch1,ch2> – scannt nur nach bestimmten Kanälen, andernfalls werden alle unterstützten Kanäle gescannt--clients <m_addr1,m_addr2> – zielt nur auf bestimmte Clients ab, die vom AP getrennt werden sollen, andernfalls werden alle verbundenen Clients angegriffen (Hinweis: Die Verwendung dieser Option deaktiviert den Deauth-Broadcast)--debug – aktiviert Debug-Ausgaben--kill (oder führen Sie sudo systemctl stop NetworkManager aus) – beendet den NetworkManager-Dienst, der den Angriff beeinträchtigen könnte--skip-monitormode – aktiviert den Monitor-Modus manuell (andernfalls erledigt das Programm dies automatisch)--clients) wird nicht empfohlen, da einige Clients sich möglicherweise mit einer zufälligen MAC-Adresse neu verbinden, die von der festgelegten abweichtifconfig, um den Schnittstellen-Alias zu findenrequirements.txt)Schauen Sie sich gerne meine anderen Projekte an, das neueste ist mod-rootkit, ein Rootkit auf Linux-Kernel-Ebene, das darauf ausgelegt ist, Dateien, Prozesse und Netzwerkaktivitäten zu verbergen.
Es gibt ein weiteres Projekt (deadnet), das einen DoS-Angriff auf Netzwerke durchführt, der Anmeldedaten erfordert, aber dennoch recht effektiv ist.
Wenn Sie dieses Tool nützlich fanden, können Sie mir einen Kaffee spendieren. Das hält das Projekt kostenlos und gepflegt – keine Werbung, keine Bedingungen.

Dieses Tool dient nur zum Testen und darf nur dort verwendet werden, wo eine ausdrückliche Zustimmung erteilt wurde. Verwenden Sie es nicht für illegale Zwecke! Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze einzuhalten. Ich übernehme keine Haftung und bin nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Tool und diese Software verursacht werden.
Vertrieben unter der GNU-Lizenz.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
