 fin3ss3g0d/evilgophish
evilginx3 + gophish

Kombination von evilginx3 und GoPhish.
Dies ist die öffentliche, kostenlose Version des Repositorys, ES IST NICHT DIE AKTUELLSTE VERSION. Ich halte diese öffentliche Version des Repositorys bewusst hinter meiner Version zurück, für Leute, die mich über GitHub Sponsors sponsern. Das bedeutet, dass dieser Version möglicherweise Bugfixes oder Funktionen fehlen und es keine Erwartungen an Bugfixes, Funktionserweiterungen oder Support hier gibt. Werden Sie Sponsor, um Zugriff auf die aktuelle Version zu erhalten.
Bevor ich beginne, möchte ich betonen, dass ich Kuba Gretzky und seine Arbeit in keiner Weise herabsetze. Ich danke ihm persönlich dafür, dass er evilginx3 der Öffentlichkeit zur Verfügung gestellt hat. Tatsächlich würde diese Arbeit ohne seine Arbeit nicht existieren. Ich muss auch Jordan Wright dafür danken, dass er das unglaubliche GoPhish-Toolkit entwickelt/pflegt. Kubas Gophish-Fork wurde nach der Erstellung seiner eigenen Integration auch als Inspiration für einige Teile dieses Projekts verwendet.
Sie sollten ein grundlegendes Verständnis für die Verwendung von GoPhish und evilginx3 haben.
Ich übernehme keine Verantwortung oder Haftung für Missbrauch oder illegitime Nutzung dieser Software. Diese Software darf nur in autorisierten Penetrationstests oder Red-Team-Einsätzen verwendet werden, bei denen der/die Betreiber ausdrückliche schriftliche Genehmigung zur Durchführung von Social Engineering erhalten haben.
Als Penetrationstester oder Red-Teamer haben Sie vielleicht von evilginx3 als Proxy-Man-in-the-Middle-Framework gehört, das in der Lage ist, Zwei-Faktor/Multi-Faktor-Authentifizierung zu umgehen. Das ist für uns verlockend, aber bei der Verwendung für Social-Engineering-Einsätze gibt es einige Schwachstellen.
Fehlende Nachverfolgung - evilginx3 bietet keine eindeutigen Nachverfolgungsstatistiken pro Opfer (z.B. geöffnete E-Mail, angeklickter Link usw.). Dies ist problematisch für Kunden, die diese Statistiken wünschen/benötigen/bezahlen, wenn sie einen Social-Engineering-Einsatz buchen.
Kein vollständiges Social-Engineering-Toolkit - evilginx3 bietet nur Proxy-Man-in-the-Middle-Funktionen, aber nicht die gesamte Funktionalität, die für eine Social-Engineering-Kampagne per E-Mail/SMS erforderlich ist. Zum Beispiel sendet es keine E-Mails an Ziele oder bietet diese Funktionalität.
Keine GUI - müssen wir das weiter erklären? Wir lieben alle unsere GUIs, und die visuelle Darstellung von Daten für eine Social-Engineering-Kampagne ist unbezahlbar. Betreiber können wirklich ein gründliches Verständnis für den Erfolg ihrer Social-Engineering-Kampagnen gewinnen, indem sie eine visuelle Darstellung der Daten betrachten.
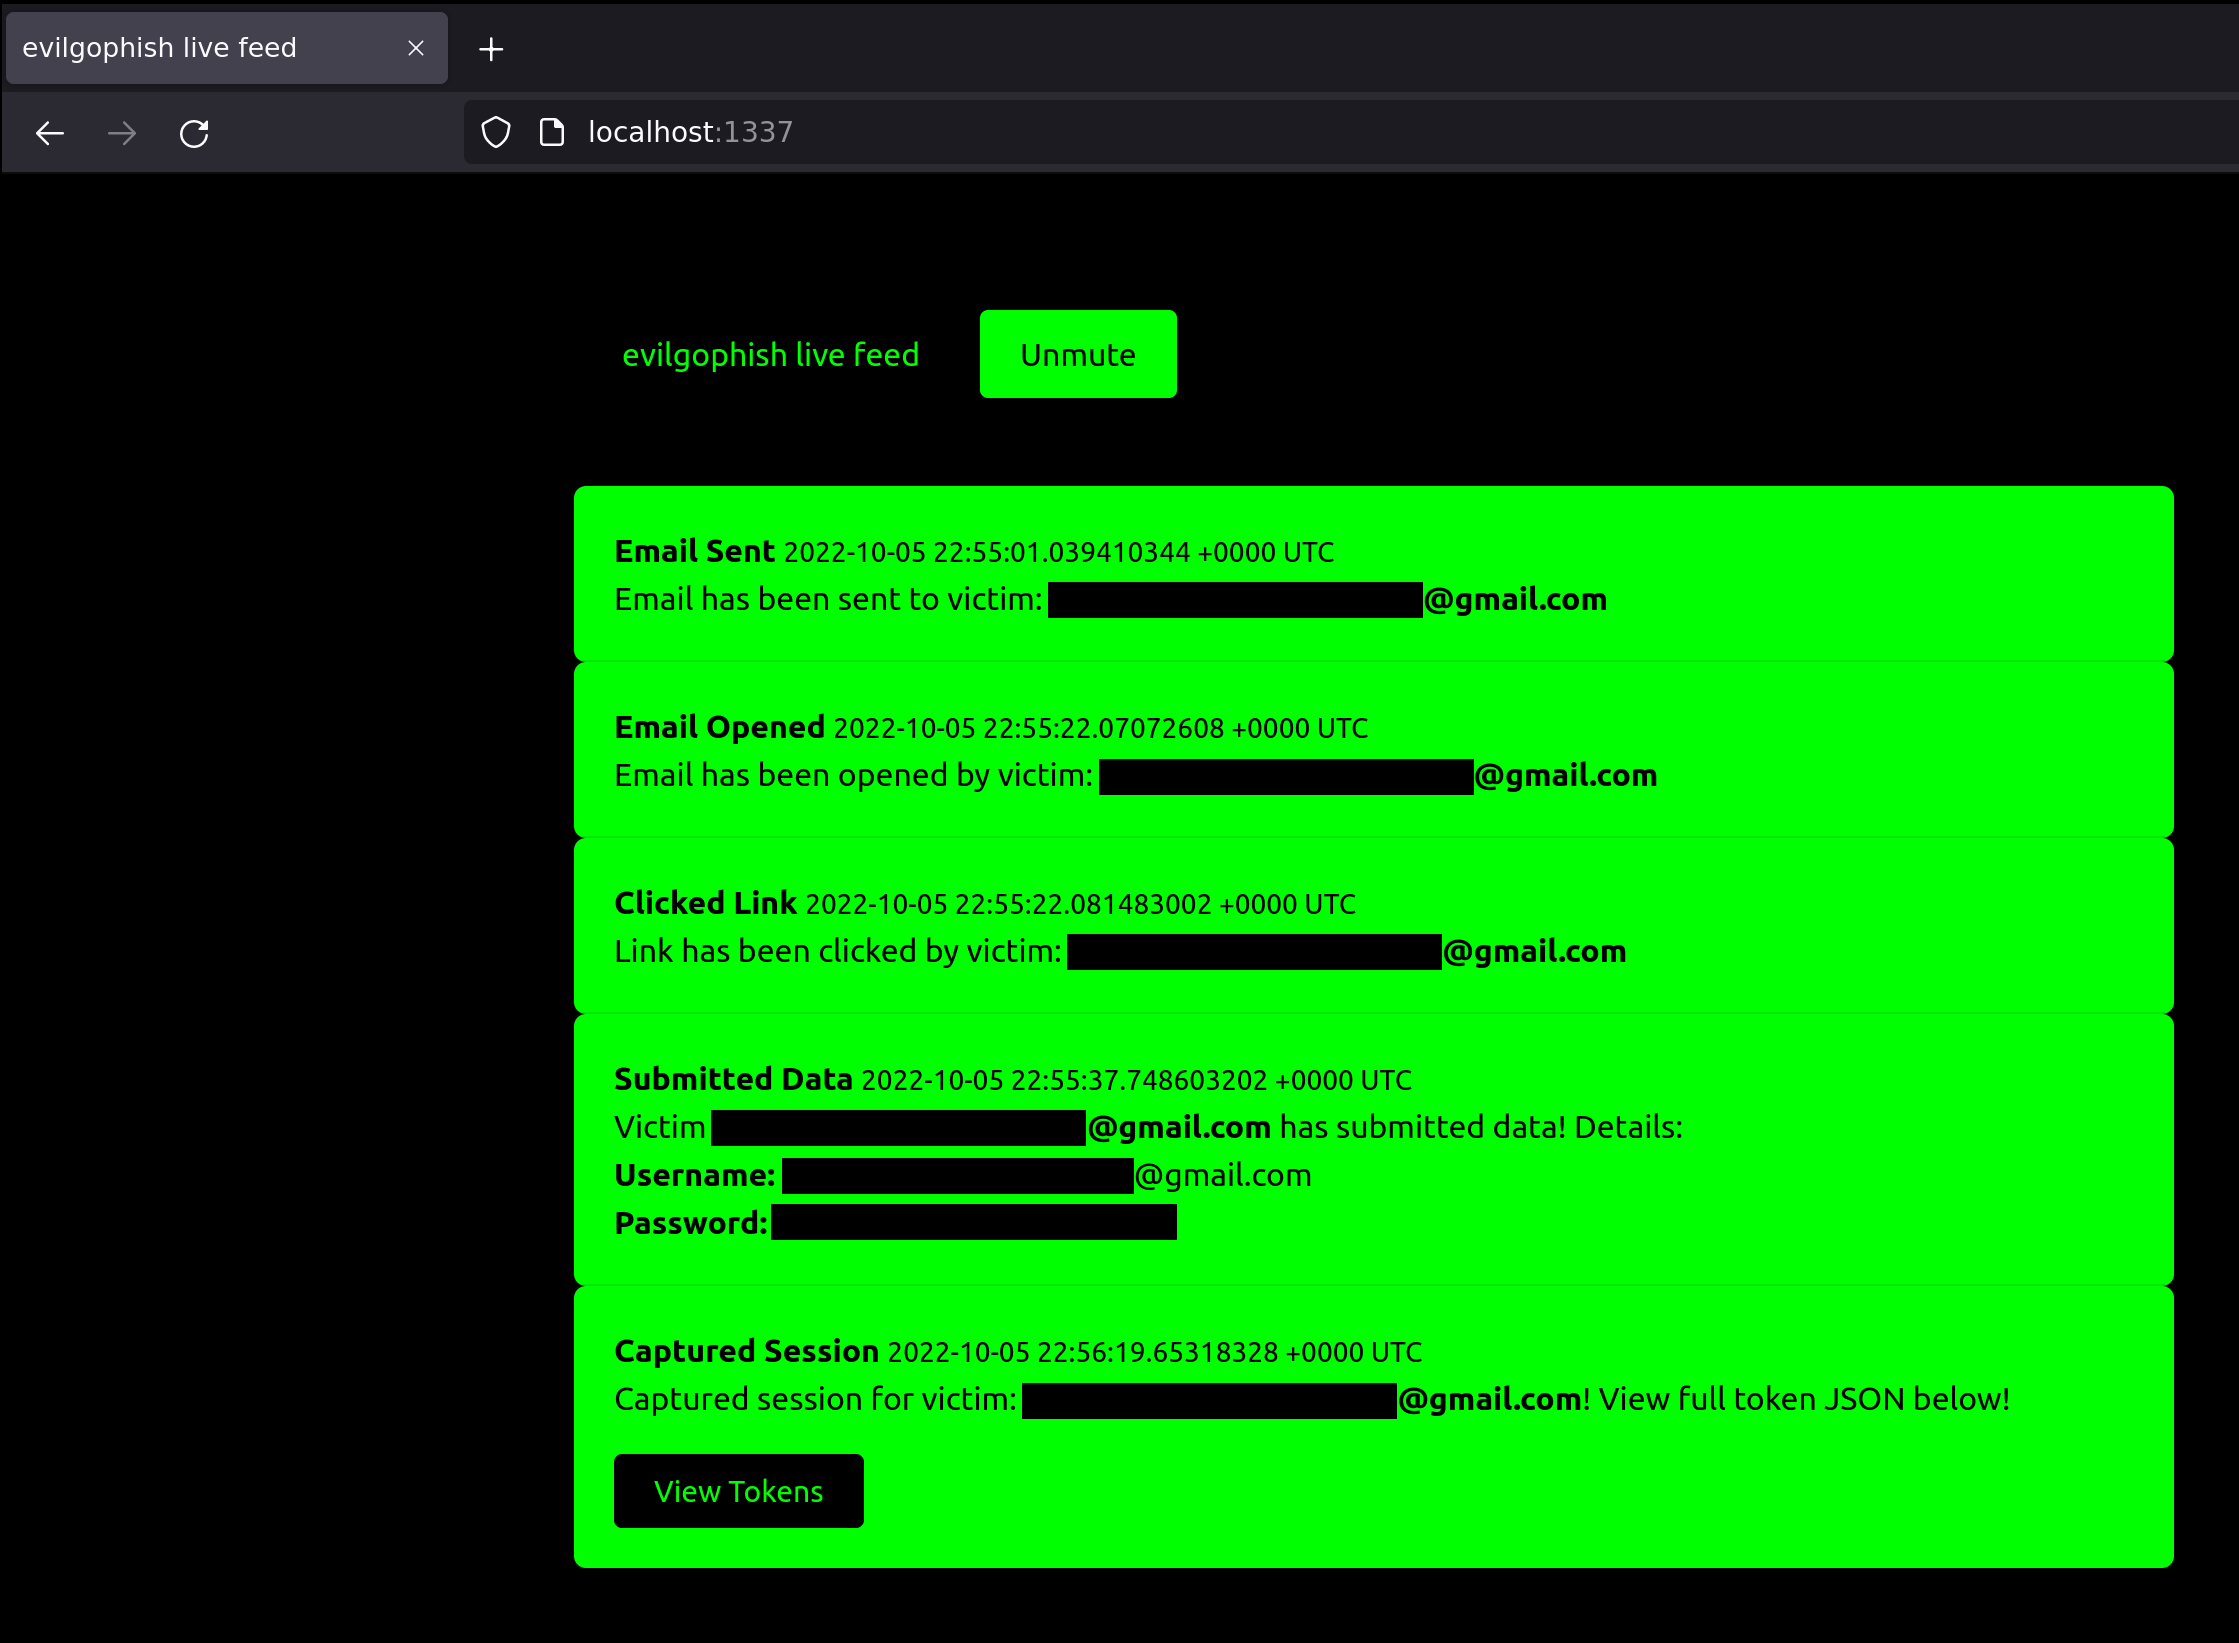
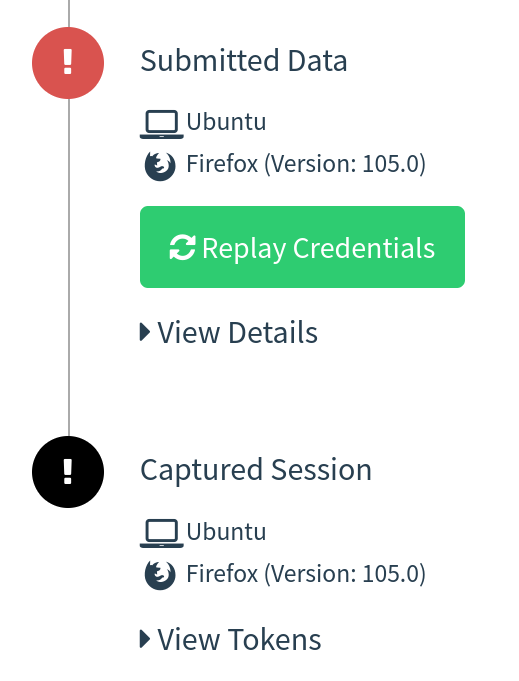
In diesem Setup wird GoPhish verwendet, um E-Mails zu senden und ein Dashboard für evilginx3-Kampagnenstatistiken bereitzustellen, wird aber nicht für Landingpages verwendet. Ihre von GoPhish gesendeten Phishing-Links zeigen auf einen evilginx3-Köderpfad, und evilginx3 wird für die Landingpages verwendet. Dies bietet die Möglichkeit, 2FA/MFA mit evilginx3 zu umgehen, ohne diese wertvollen Statistiken zu verlieren. Echtzeit-Kampagnenereignisbenachrichtigungen werden mit einem lokalen Websocket/HTTP-Server bereitgestellt, den ich entwickelt habe, und vollständige nutzbare JSON-Strings mit Token/Cookies von evilginx3 werden direkt in der GoPhish-GUI (und im Feed) angezeigt:
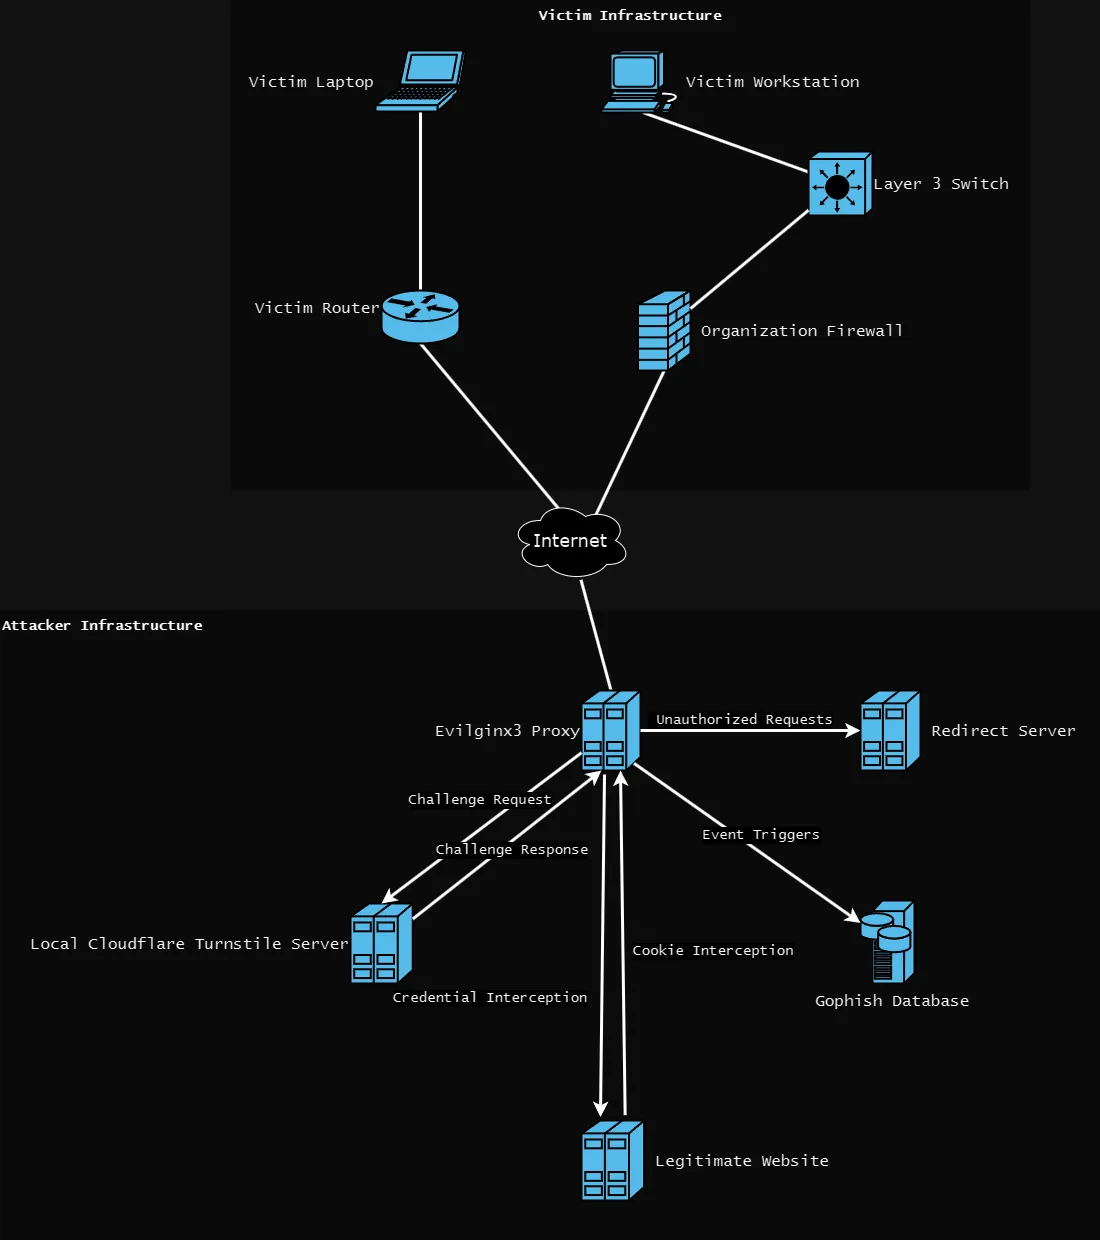
evilginx3 hört auf einer extern zugänglichen Adresse auf Port 443 (oder einem anderen Port Ihrer Wahl in der evilginx3-Konfiguration)GoPhish hört lokal auf Port 8080 und 3333 (der Phishing-Server auf Port 8080 wird nicht verwendet)Cloudflare Turnstile-Server hört lokal auf Port 80setup.sh wird bereitgestellt, um die erforderlichen Konfigurationen für Sie zu automatisieren. Sobald dieses Skript ausgeführt wurde und Sie die richtigen Werte eingegeben haben, können Sie loslegen. Unten finden Sie die Setup-Hilfe:
Usage:
./setup <root domain> <subdomain(s)> <root domain bool> <feed bool> <rid replacement>
 - root domain                     - the root domain to be used for the campaign
 - subdomains                      - a space separated list of evilginx3 subdomains, can be one if only one
 - root domain bool                - true or false to proxy root domain to evilginx3
 - feed bool                       - true or false if you plan to use the live feed
 - rid replacement                 - replace the gophish default "rid" in phishing URLs with this value
Example:
  ./setup.sh example.com "accounts myaccount" false true user_id
Die Cloudflare Turnstile-Integration hat Weiterleitungsregeln und eine IP-Schwarze Liste mit Apache2 abgelöst. Der Apache2-Ansatz basierte auf einer vordefinierten Liste von Weiterleitungsregeln und einer IP-Schwarzen Liste. Möglicherweise übersehen wir bestimmte User Agents, Hosts oder IP-Adressen, die unsere Infrastruktur erkennen. Dies geschieht normalerweise durch Bots und automatisierte Software, die Phishing-Infrastruktur scannt. Die Cloudflare Turnstile-Technologie ist derzeit eine der besten Verteidigungen gegen Bots und verifiziert, dass ein tatsächlicher Benutzer auf Ihre Seite zugreift.
Turnstile im Dashboardevilginx3/templates/forbidden.html & evilginx3/templates/turnstile.html mit Ihren eigenen Änderungenevilginx3 starten, geben Sie die öffentlichen/privaten Schlüssel mit dem turnstile-Flag getrennt durch ein : an. Zum Beispiel:./evilginx3 -feed -g ../gophish/gophish.db -turnstile <PUBLIC_KEY>:<PRIVATE_KEY>
