 fadidevv/clawdguard
🦞 Patch zur Sicherheitshärtung für Clawdbot/Moltbot. Erkennt und repariert freigelegte Gateways automatisch.


Sicherheitshärtung für Clawdbot/Moltbot-Installationen. Erkennt und behebt offengelegte Gateways.
Erkenne und behebe offengelegte Clawdbot/Moltbot-Gateways
Problem • Funktionen • Schnellstart • Docker • CLI • Was wird behoben • Entwicklung
900+ Clawdbot/Moltbot-Instanzen sind derzeit im Internet offengelegt (sichtbar auf Shodan, Port 18789) ohne Authentifizierung. Dadurch kann jeder:
| Risiko | Auswirkung |
|---|---|
| API-Schlüssel abgreifen | OpenAI-, Anthropic- und andere Anmeldeinformationen stehlen |
| Befehle ausführen | Beliebige Shell-Befehle auf Ihrem Rechner ausführen |
| Browser übernehmen | Ihre Browsersitzung kapern |
| E-Mails lesen | Auf Gmail, Kalender, Kontakte zugreifen |
| Chats lesen | Ihren gesamten Gesprächsverlauf einsehen |
| Bot kapern | Nachrichten in Ihrem Namen senden |
Das Problem ist kein Fehler – es ist Fehlkonfiguration. Benutzer, die gateway.bind auf "0.0.0.0" ändern oder Docker mit -p 18789:18789 ohne ordnungsgemäße Authentifizierung verwenden, sind vollständig exponiert.
ClawdGuard behebt dies.
cargo install clawdguard

# Ausführen
clawdguard
# Repository klonen
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# Bauen (erster Build dauert ~2 Min.)
cargo build --release

# Ausführen
./target/release/clawdguard
# Repository klonen
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# Image bauen (~3–5 Min. beim ersten Mal)
docker build --no-cache -t clawdguard .

# Ausführen (Ihr Konfigurationsverzeichnis einbinden)
docker run -v ~/.moltbot:/root/.moltbot clawdguard
# Oder für das alte Clawdbot:
docker run -v ~/.clawdbot:/root/.clawdbot clawdguard
clawdguard
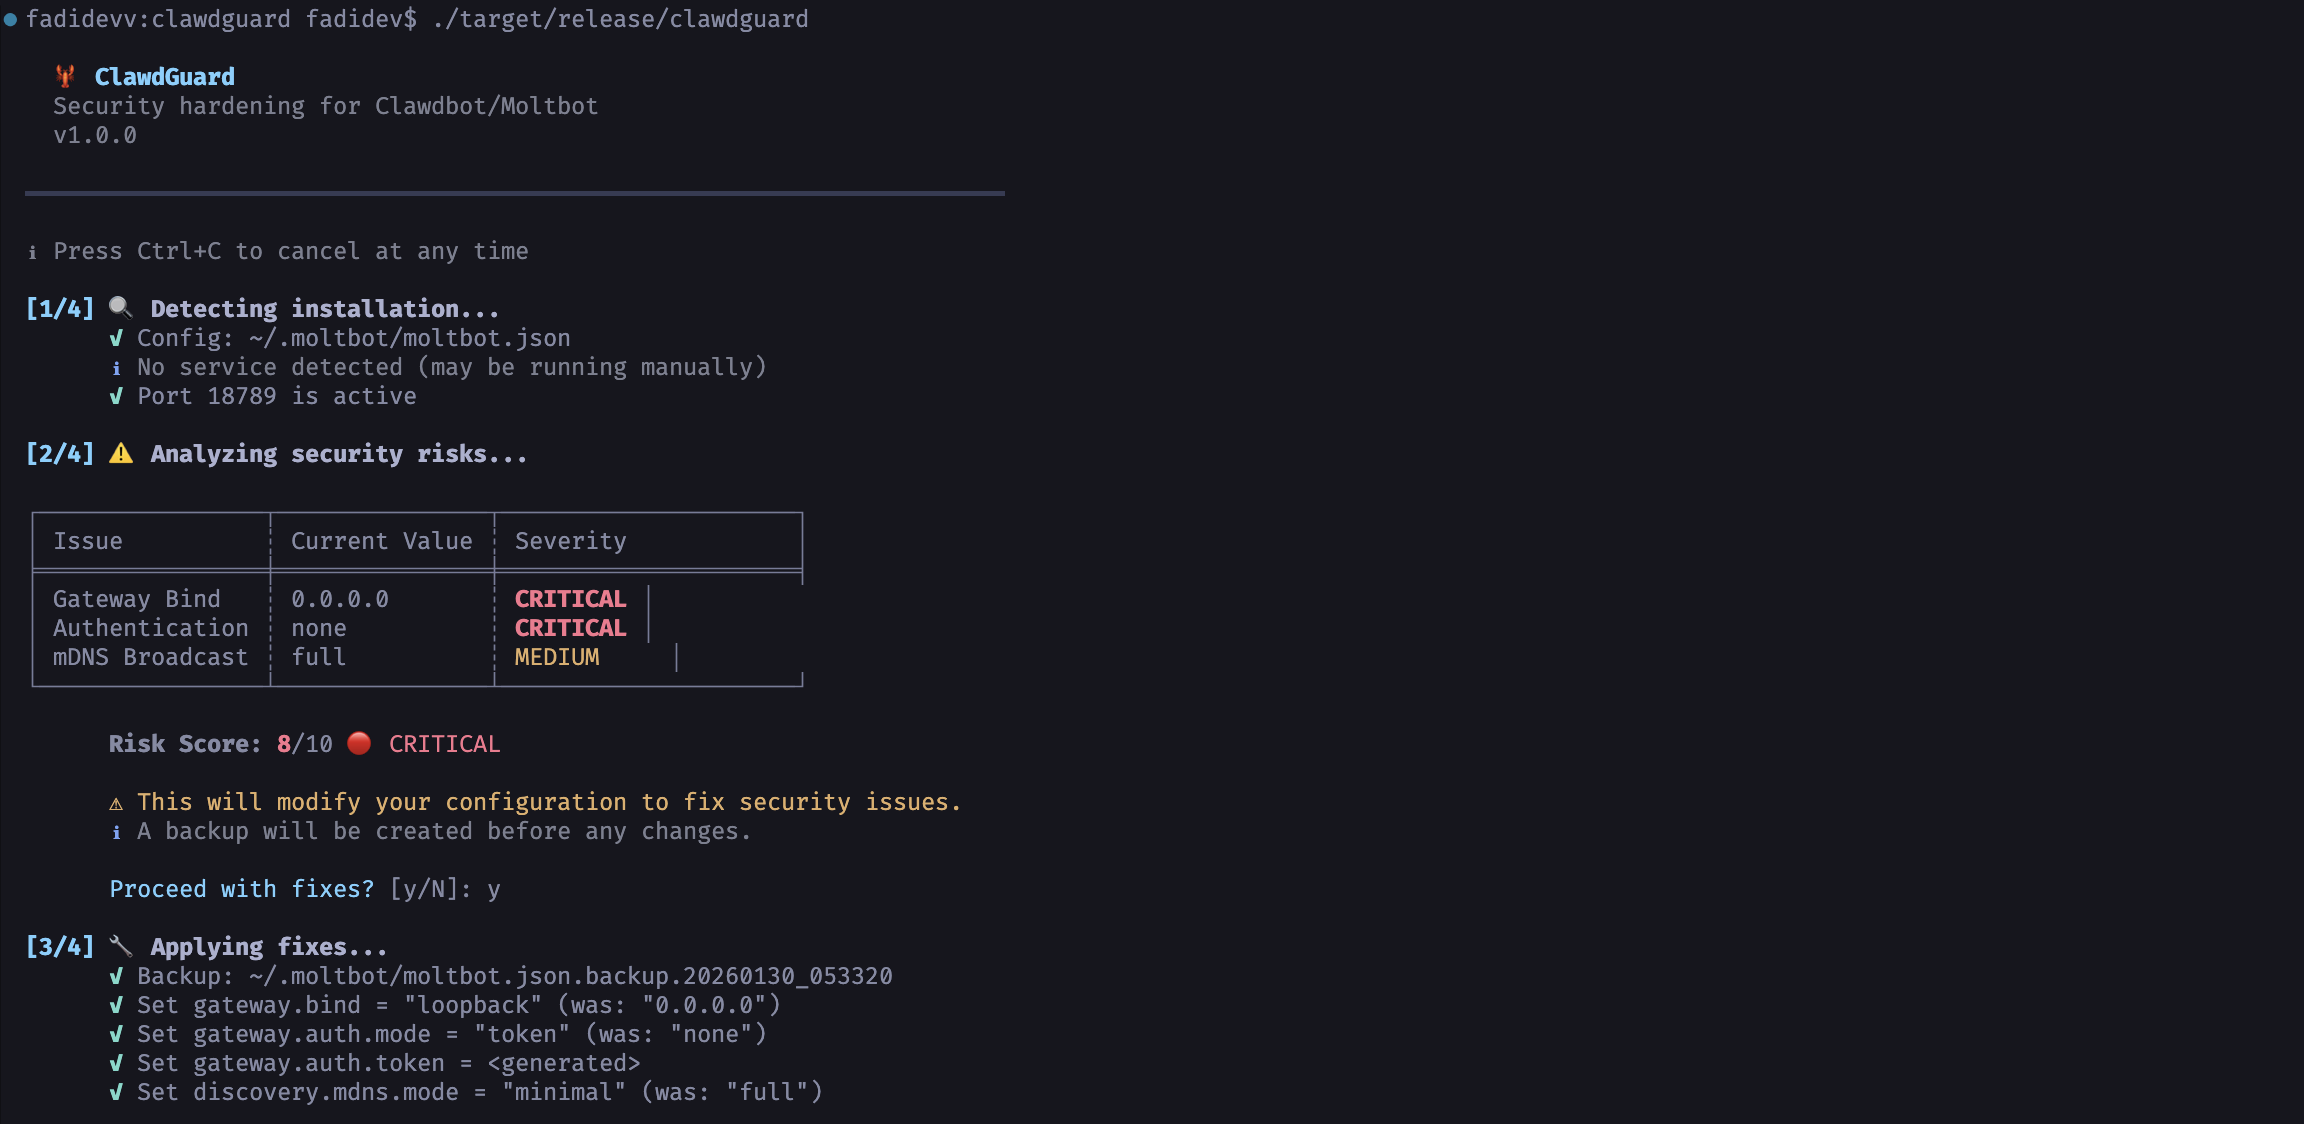
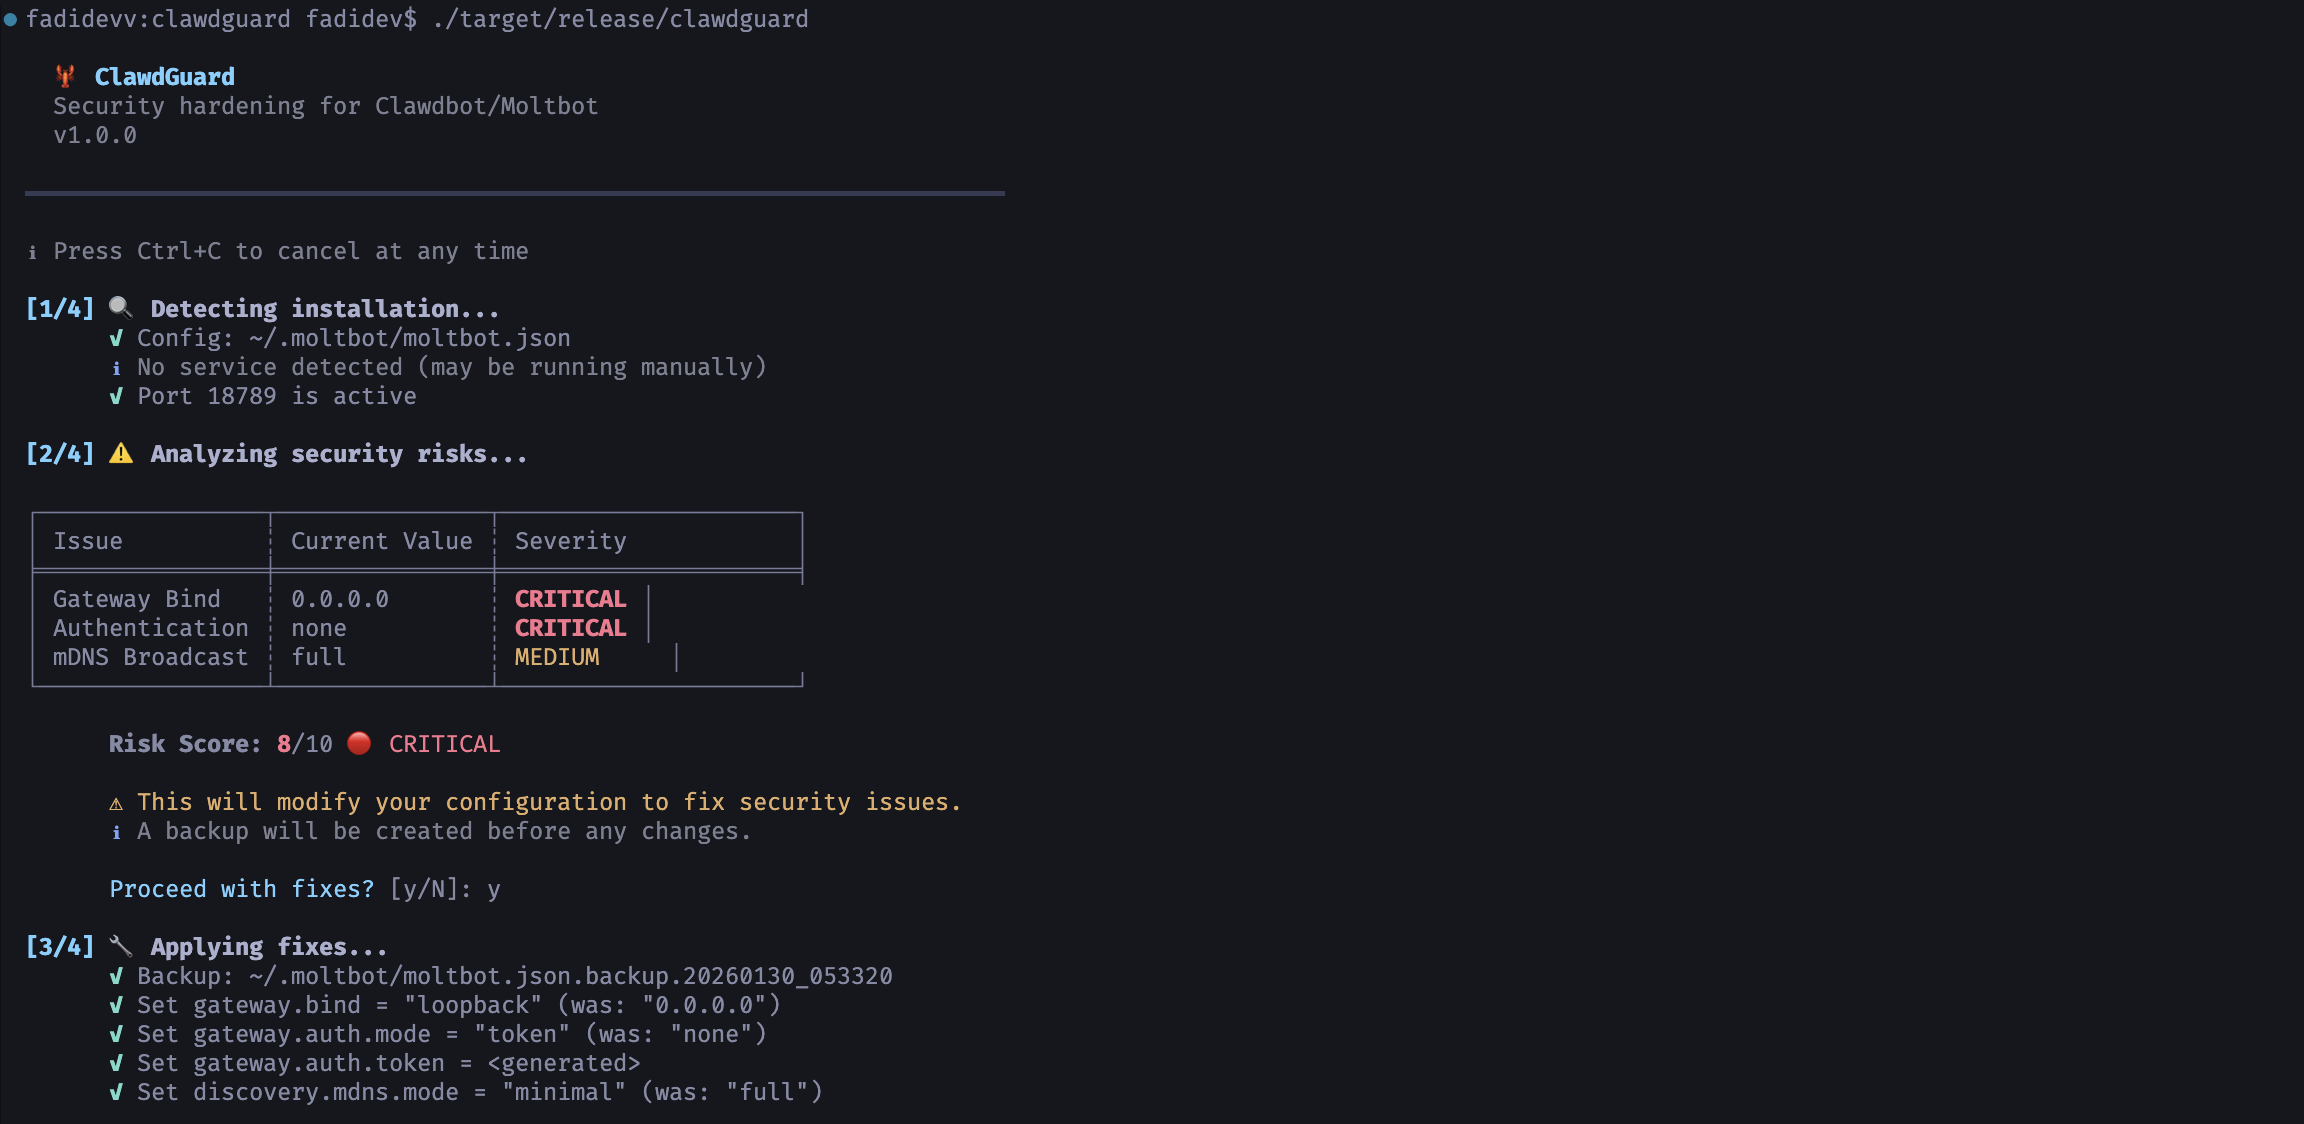
Das war's! ClawdGuard wird:
ClawdGuard generiert ein sicheres Token. Speichern Sie es!
╭────────────────────────────────────────────────────────────────────╮
│  ⚠️  WICHTIG: Speichern Sie Ihr neues Gateway-Token!               │
│                                                                    │
│    clwd_a8f2k9x3m1p7v4q2b6n8...                                    │
│                                                                    │
│  Sie benötigen es, um sich über die Control UI oder CLI zu         │
│  verbinden.                                                        │
╰────────────────────────────────────────────────────────────────────╯
Vollständige Docker-Dokumentation für alle ohne Rust-Installation.
# 1. Repository klonen
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# 2. Image bauen (~3–5 Min. beim ersten Mal)
docker build --no-cache -t clawdguard .

# 3. Scan ausführen (Konfigurationsverzeichnis einbinden)
# Für Moltbot (neuer):
docker run -v ~/.moltbot:/root/.moltbot clawdguard

# Für Clawdbot (alt):
docker run -v ~/.clawdbot:/root/.clawdbot clawdguard

# Mit ausführlichem Modus
docker run -v ~/.moltbot:/root/.moltbot clawdguard --verbose

# Nur scannen (keine Korrekturen)
docker run -v ~/.moltbot:/root/.moltbot clawdguard --scan-only

# Automatik-Modus (keine Rückfragen)
docker run -v ~/.moltbot:/root/.moltbot clawdguard --auto

# Hilfe anzeigen
docker run clawdguard --help
Einfachere Syntax mit docker-compose:
# Mit docker-compose ausführen
docker-compose run clawdguard

# Mit ausführlichem Modus
docker-compose run clawdguard --verbose

# Nur scannen
docker-compose run clawdguard --scan-only

# Automatik-Modus
docker-compose run clawdguard --auto
| Befehl | Beschreibung |
|---|---|
docker build --no-cache -t clawdguard . | Image bauen |
docker run clawdguard --help | Hilfe anzeigen |
docker run -v ... clawdguard | Scan ausführen |
docker run -v ... clawdguard --scan-only | Nur scannen |
docker run -v ... clawdguard --auto | Auto-Korrektur |
docker run -v ... clawdguard --verbose | Ausführlicher Modus |
docker-compose run clawdguard | Mit Compose ausführen |
| Mount | Zweck |
|---|---|
~/.moltbot:/root/.moltbot | Ihr Moltbot-Konfigurationsverzeichnis (neuer) |
~/.clawdbot:/root/.clawdbot | Ihr Clawdbot-Konfigurationsverzeichnis (alt) |
./results:/app/results | Ergebnisse lokal speichern |
# Alias für einfachere Nutzung erstellen (Ihr Konfigurationsverzeichnis verwenden)
alias clawdguard='docker run -v ~/.moltbot:/root/.moltbot clawdguard'
# Oder für das alte Clawdbot:
alias clawdguard='docker run -v ~/.clawdbot:/root/.clawdbot clawdguard'

# Dann einfach ausführen:
clawdguard
clawdguard --scan-only
clawdguard --verbose
clawdguard [OPTIONEN]

OPTIONEN:
    --scan-only         Nur nach Problemen suchen, keine Korrekturen anwenden
    --auto              Alle Korrekturen ohne Bestätigungsabfragen anwenden
    --backup-dir <VERZ  Eigenes Verzeichnis für Backup-Dateien
>
    --skip-firewall     Hinzufügen von Firewall-Regeln überspringen
    --skip-restart      Neustart des Gateway-Dienstes überspringen
    --token <TOKEN>     Ein bestimmtes Token statt eines generierten verwenden
    -v, --verbose       Detaillierte Ausgabe anzeigen
    --json              Ergebnisse als JSON ausgeben (für Skripte)
    -h, --help          Hilfe anzeigen
    -V, --version       Version anzeigen
