 factionsecurity/faction
Pen-Test-Berichtserstellung und Bewertungszusammenarbeit

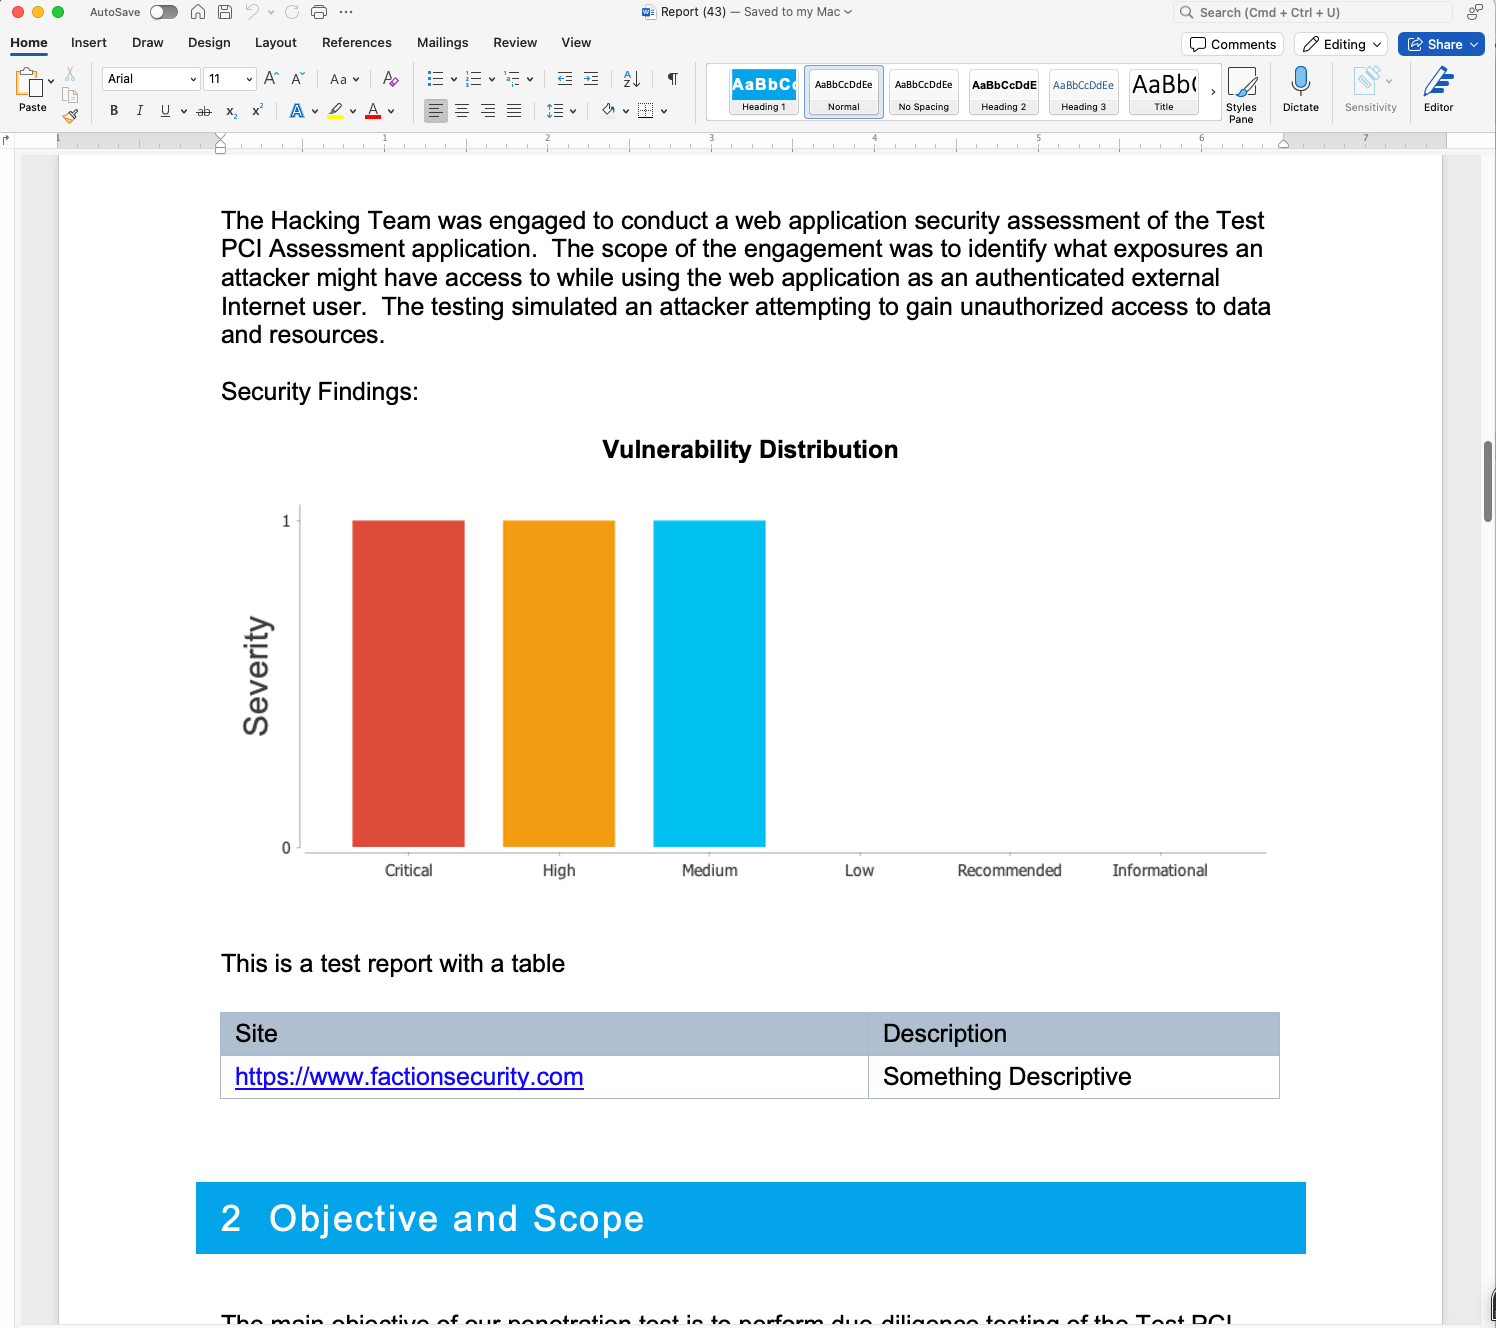
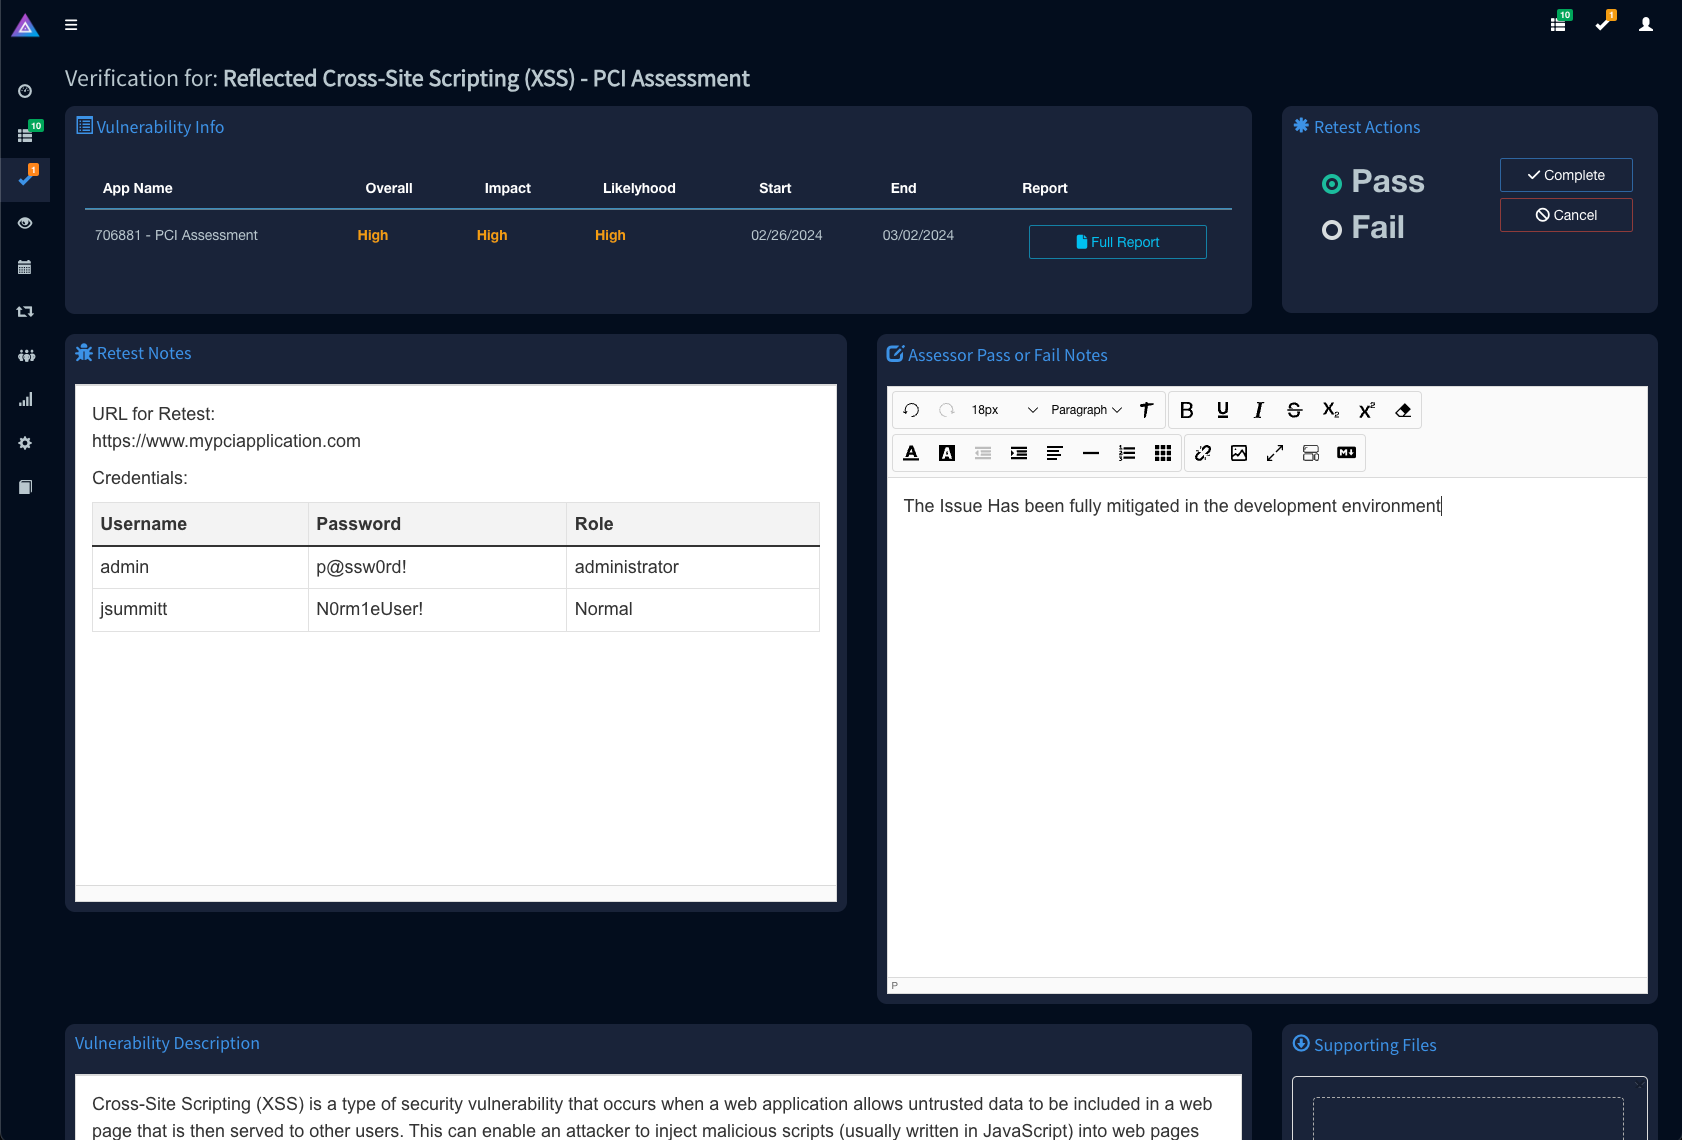
# OWASP - FACTION PenTesting-Berichtserstellung und Kollaborations-Framework   [](https://www.bestpractices.dev/projects/10120) [](https://infosec.exchange/@null0perat0r) [](https://bsky.app/profile/factionsecurity.com) ___Faction ist jetzt ein OWASP-Projekt! Weitere Informationen finden Sie [hier](https://owasp.org/www-project-faction/)___ 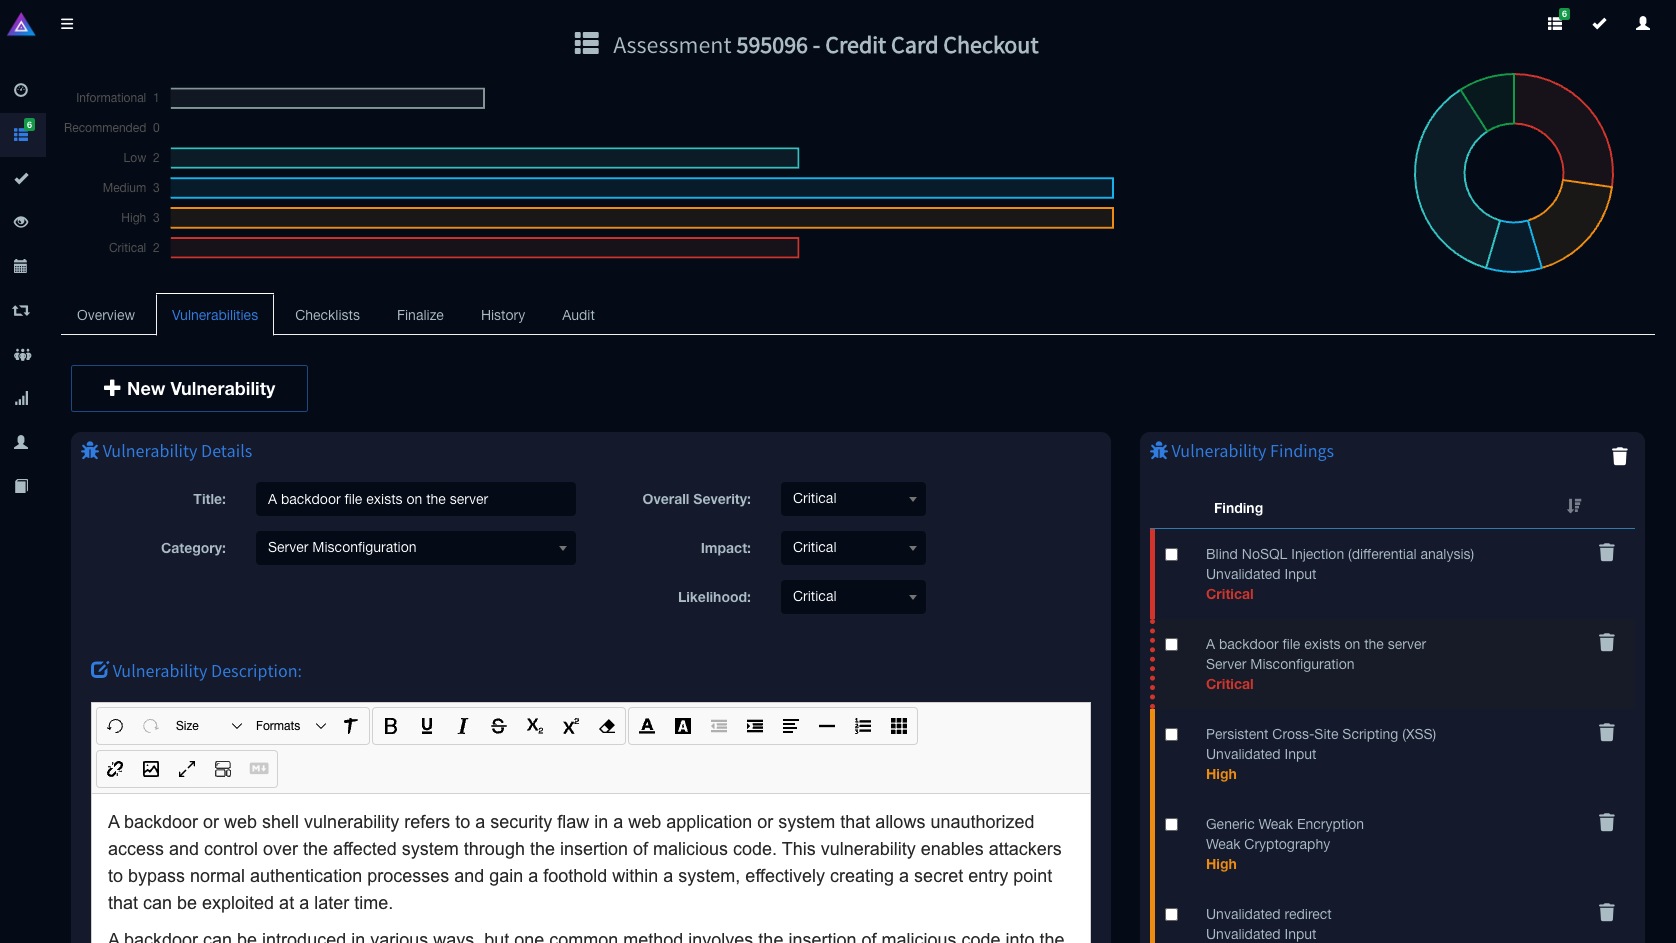 ## Sponsoren ### Premium-Sponsoren <table style="background:white"> <tr> <td align="center"> <a href="https://www.otto-js.com"><img style="width:100px; margin-right:30%; margin-left: 30%" src="https://assets.kitploit.com/production/public/readmes/6545/bb9d82c0c6d375eb4776cdb24a3f4c433f1bb13ce65120f54998f6e3d499ff97.jpg"/></a><br/><a href="https://www.otto-js.com">otto-js - PCI und Client-seitige Sicherheit</a> </td> <td align="center"> <a href="https://secninjaz.com/"> <picture> <source media="(prefers-color-scheme: dark)" srcset="backers/white-horizontal.svg"> <source media="(prefers-color-scheme: light)" srcset="backers/black-horizontal.svg"> <img alt="SecNinjaz Technologies LLP" src="https://raw.githubusercontent.com/factionsecurity/faction/HEAD/backers/Secninjaz+Logo+with+outline+01.svg" style="padding-bottom:25px; margin-top:30px"> </picture> </a><br/><a href="https://secninjaz.com/">Secninjaz Technologies LLP</a> </td> </tr> </table> ### Werden Sie Sponsor ❤️ Wenn Ihnen das Projekt gefällt und Sie es voranbringen möchten, sollten Sie ein Sponsor werden. Alle Sponsoren erhalten Zugang zum Faction-Discord-Server und ihre Fehlerberichte werden priorisiert. Klicken Sie einfach auf die Sponsor-Links oben in diesem Repository oder kontaktieren Sie uns unter info[at]factionsecurity.com ### Community, Mitmachen und Updates [Treten Sie der OWASP Slack Community bei](https://owasp.org/slack/invite) und folgen Sie #project-faction! Folgen Sie uns unbedingt auf [BlueSky](https://bsky.app/profile/factionsecurity.com) und in unserem [Blog](https://medium.com/@we-are-faction), um die neuesten Updates zu erhalten. ### Mitwirken Bitte lesen Sie unsere [Richtlinien für Mitwirkende](https://github.com/factionsecurity/faction/blob/main/CONTRIBUTING.md) für Details und Standards zum Mitwirken, bevor Sie einen Pull-Request in Betracht ziehen oder einreichen. # Einführung FACTION ist Ihr kompletter Bewertungs-Workflow in einer Box. Mit FACTION können Sie: 1. Penetrationstests und Sicherheitsbewertungsberichte automatisieren 1. Peer-Review und Nachverfolgung von Änderungen an Berichten 1. Angepasste DOCX-Vorlagen für verschiedene Bewertungstypen und Nachprüfungen erstellen 3. Echtzeit-Zusammenarbeit mit Prüfern über die Web-App und [Burp Suite Erweiterungen](https://github.com/factionsecurity/Faction-Burp) 4. Anpassbare Schwachstellen-Vorlagen mit über 75 vorausgefüllten 5. Bewertungsteams einfach verwalten und Fortschritte in Ihrer Organisation verfolgen 6. Nachverfolgung von Schwachstellenbehebungsbemühungen mit benutzerdefinierten SLA-Warnungen und -Benachrichtigungen 7. Vollständige REST-API zur Integration mit anderen Tools Weitere Funktionen: 1. LDAP-Integration 1. OAUTH2.0-Integration 1. SMTP-Integration 1. Erweiterbar durch benutzerdefinierte Plugins ähnlich wie Burp Extender. 2. Benutzerdefinierte Berichtsvariablen __Möchten Sie es in Aktion sehen?__ -> [Faction YouTube-Kanal](https://www.youtube.com/@factionsecurity/videos) ## Schnelleinrichtung __Anforderungen__ - Java JDK11 - Maven (zum Bauen des Projekts) - (Optional für VM). Mongo DB benötigt eine CPU mit AVX-Unterstützung. Dieses Problem kann auftreten, wenn Sie [Oracle Virtual](https://www.mongodb.com/community/forums/t/could-not-start-mongodb-5-0-running-oracle-linux-on-virtualbox/120524/10) Box oder [Kubernetes](https://stackoverflow.com/questions/70818543/mongo-db-deployment-not-working-in-kubernetes-because-processor-doesnt-have-avx) verwenden. Führen Sie die folgenden Befehle aus, um die War-Datei zu bauen und im Docker-Container bereitzustellen. ``` git clone [email protected]:factionsecurity/faction.git cd faction docker-compose up --build ``` Sobald die Container laufen, können Sie zu http://127.0.0.1:8080 navigieren, um auf Ihre FACTION-Instanz zuzugreifen. Beim ersten Start werden Sie aufgefordert, ein Administratorkonto zu erstellen. ## Schwachstellen-Vorlagen importieren 1. Navigieren Sie zu Vorlagen -> Standard-Schwachstellen 2. Klicken Sie auf Update von Faction. ## Berichte anpassen Weitere Informationen zum Erstellen eigener benutzerdefinierter Berichtsvorlagen finden Sie hier: [Benutzerdefinierte Sicherheitsberichtsvorlagen - Faction Security](https://docs.factionsecurity.com/Custom%20Security%20Report%20Templates/) ## Burp Suite Erweiterung [Burp Suite Erweiterungen](https://github.com/factionsecurity/Faction-Burp) ## Handbücher und Tutorials [Handbuch](https://docs.factionsecurity.com/) ## Sie möchten es nicht selbst hosten? Wir können Hosting für Ihre Instanz bereitstellen. Alle Instanzen sind Single-Tenant, sodass Sie sich keine Sorgen über die gemeinsame Nutzung der Infrastruktur mit nicht vertrauenswürdigen Parteien machen müssen. Gehen Sie zu [https://www.factionsecurity.com um mehr zu erfahren](https://www.factionsecurity.com). ## Screenshots __Schwachstellen-Vorlagen__ 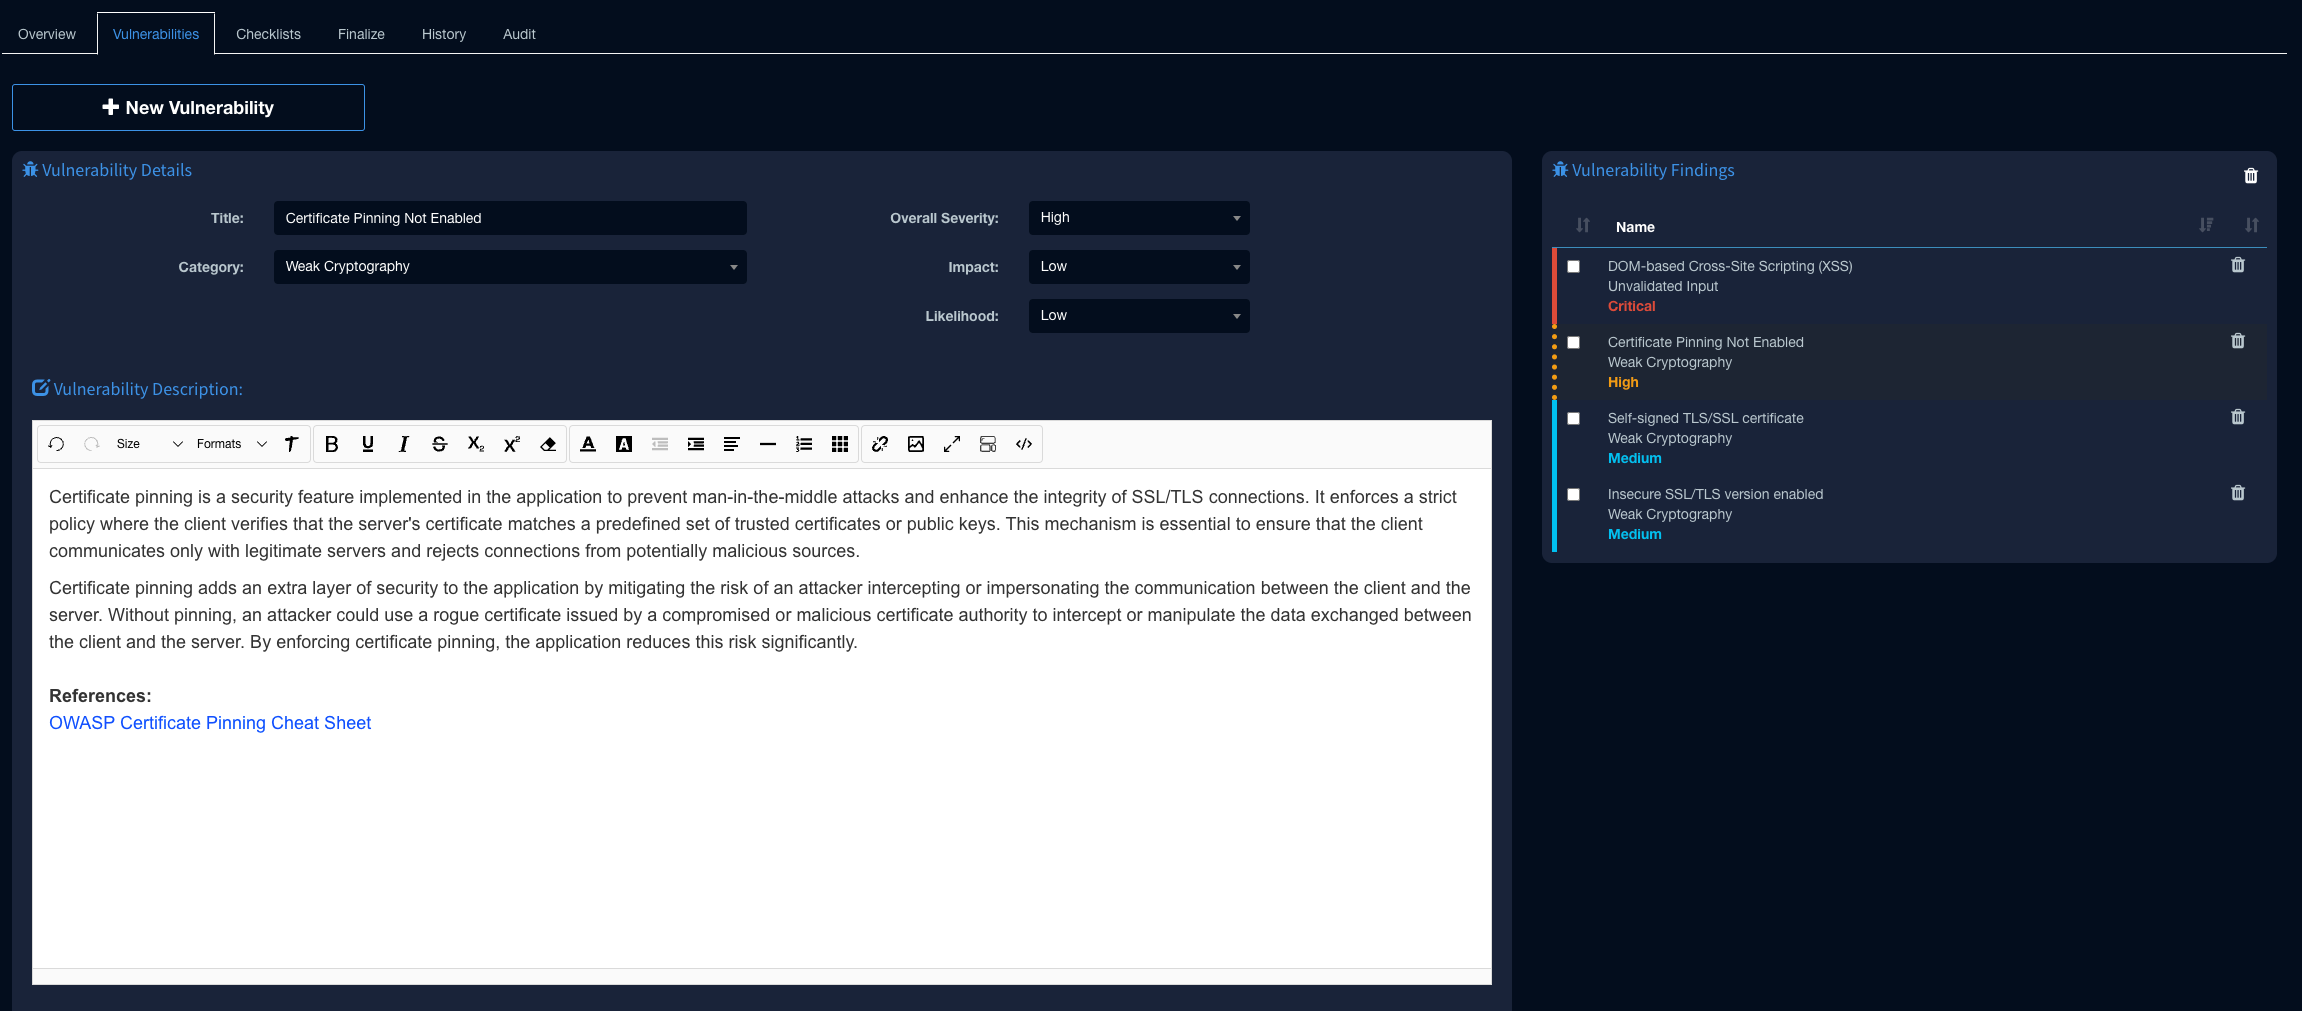 __Bewertungsplanung__ 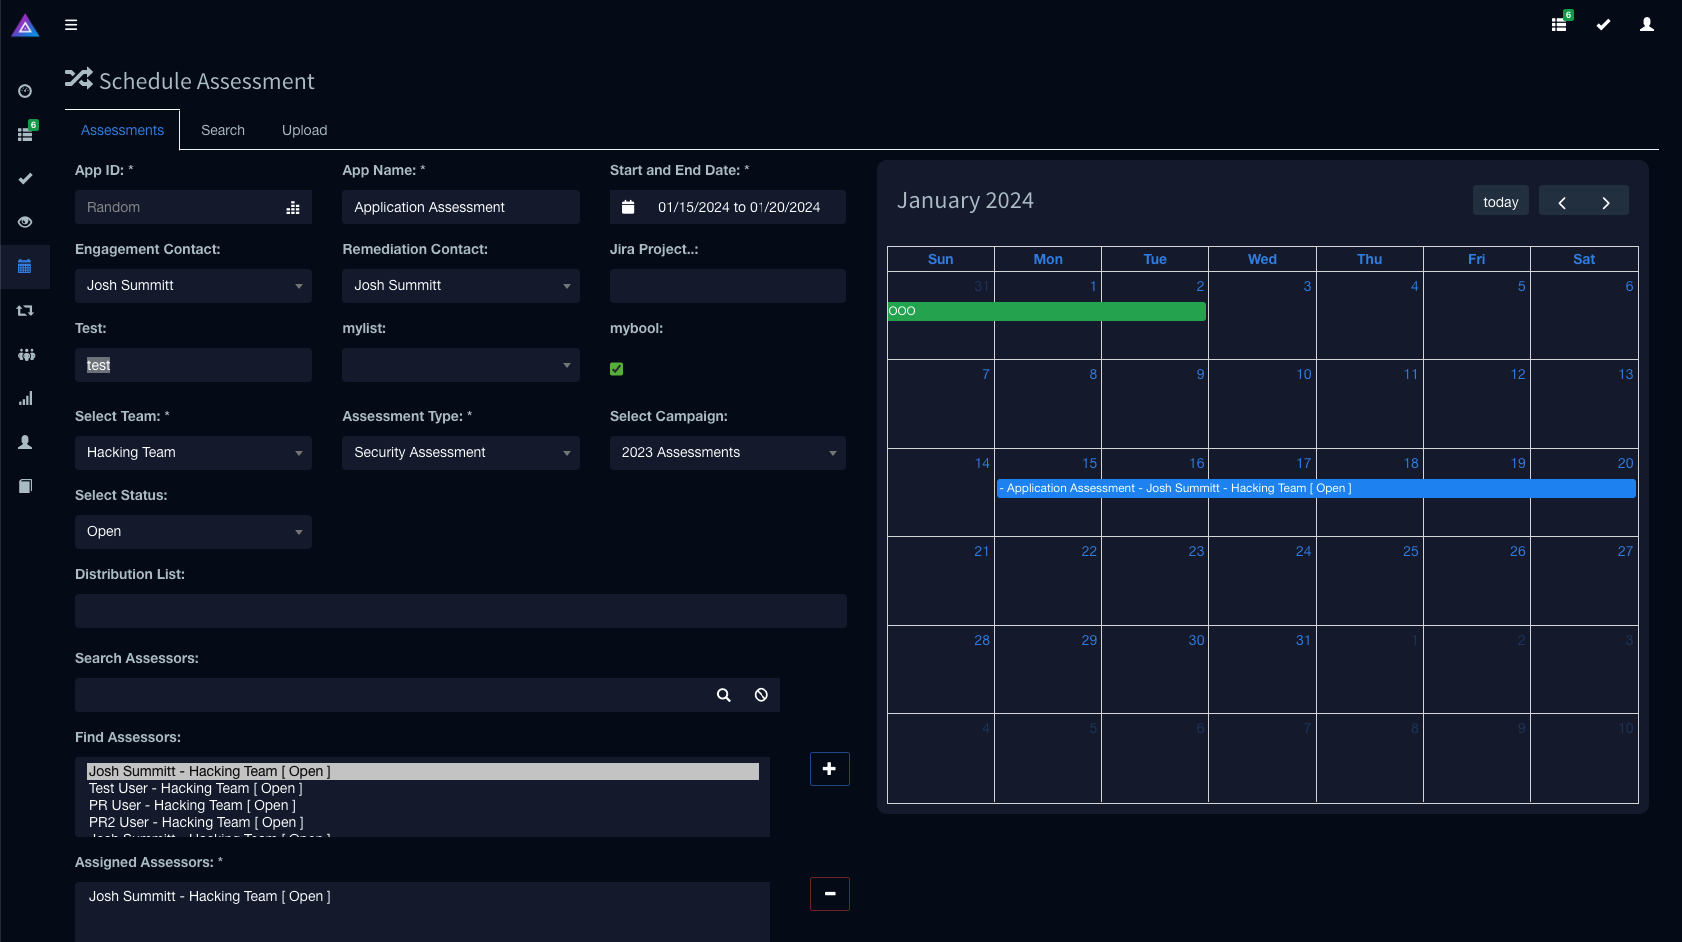 __Peer-Review und Änderungsverfolgung__ 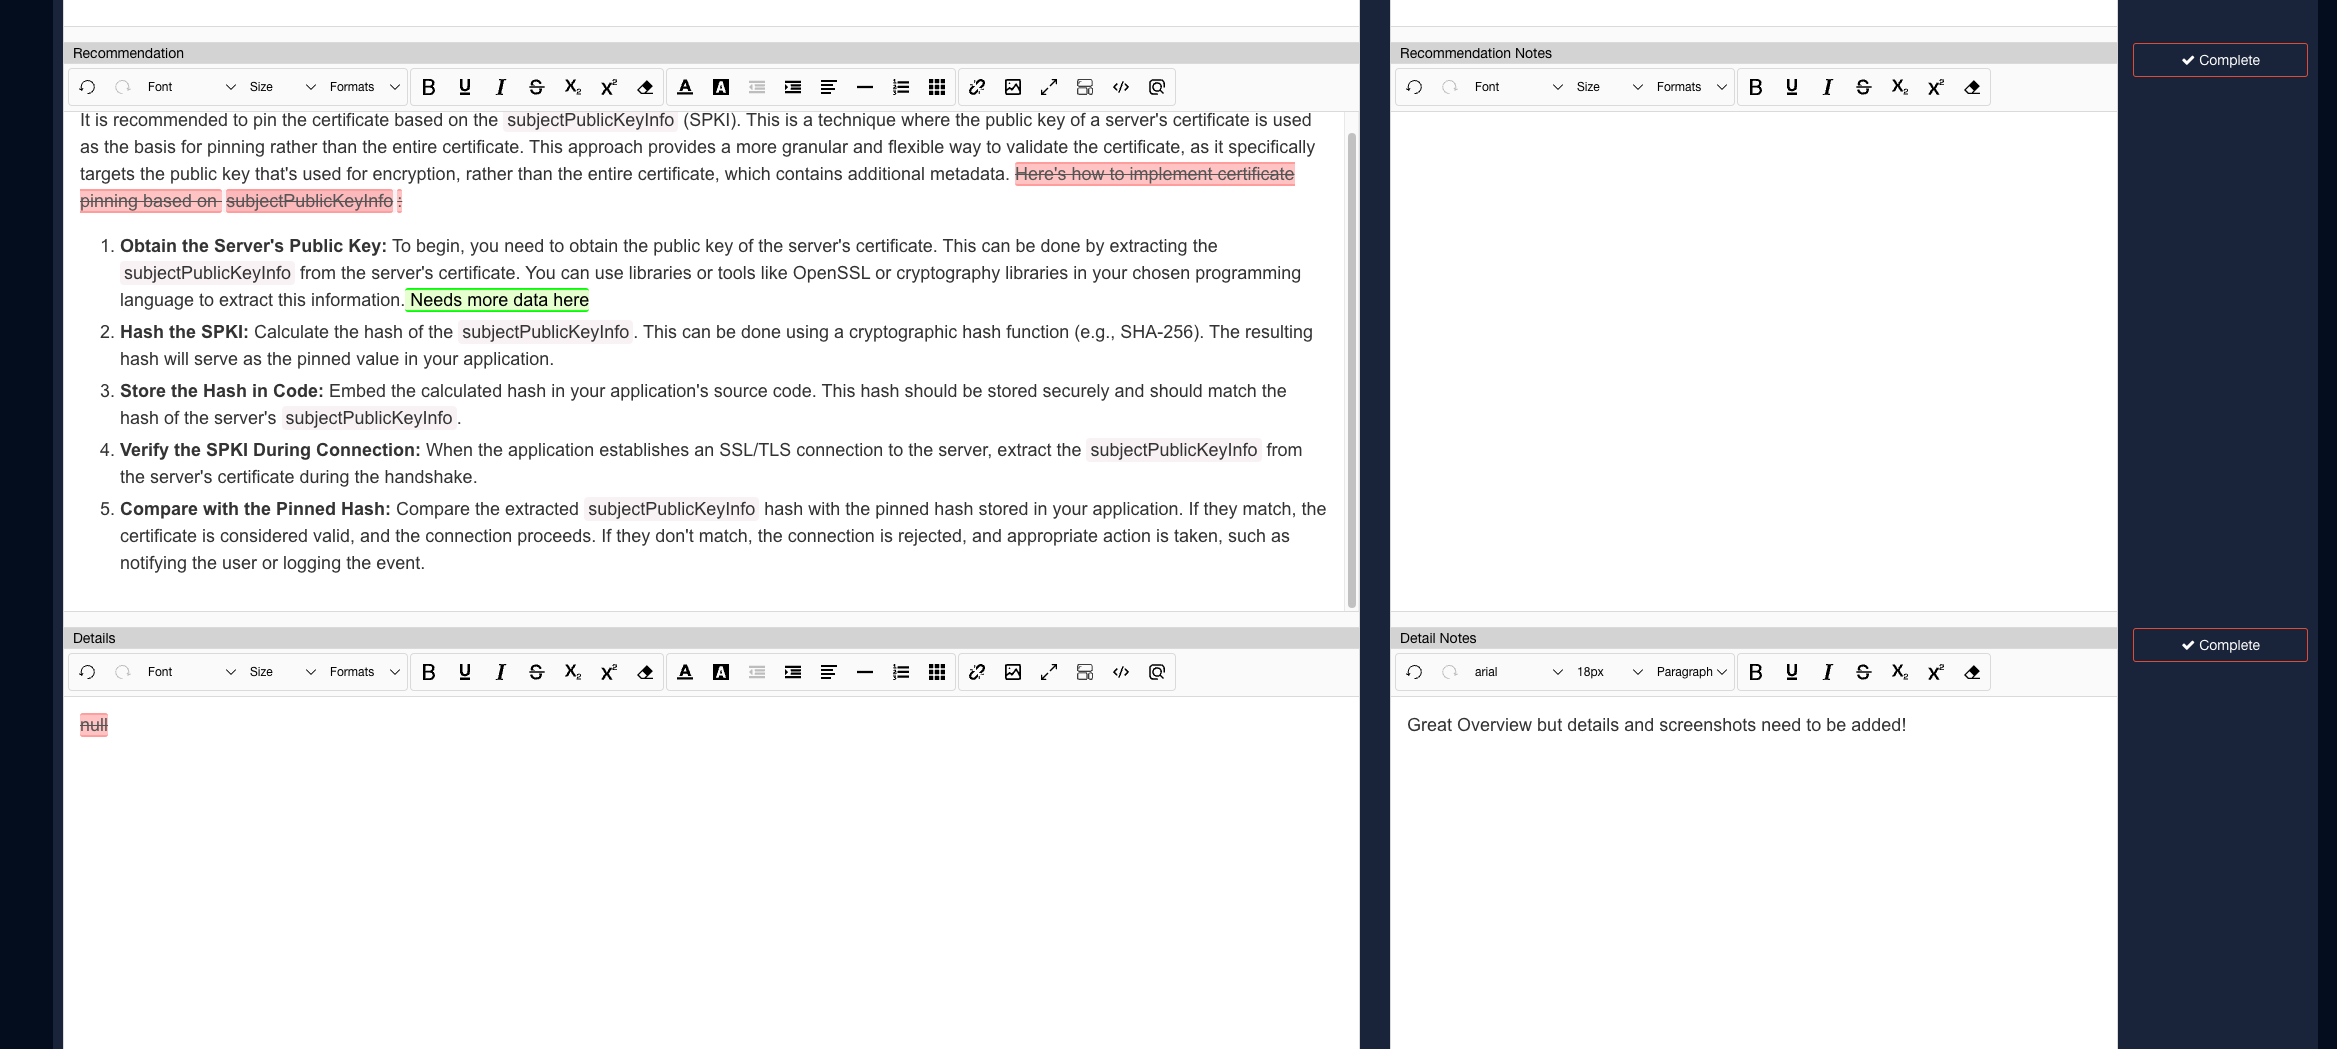 __Behebungs-/Nachprüfungs-Warteschlange__ 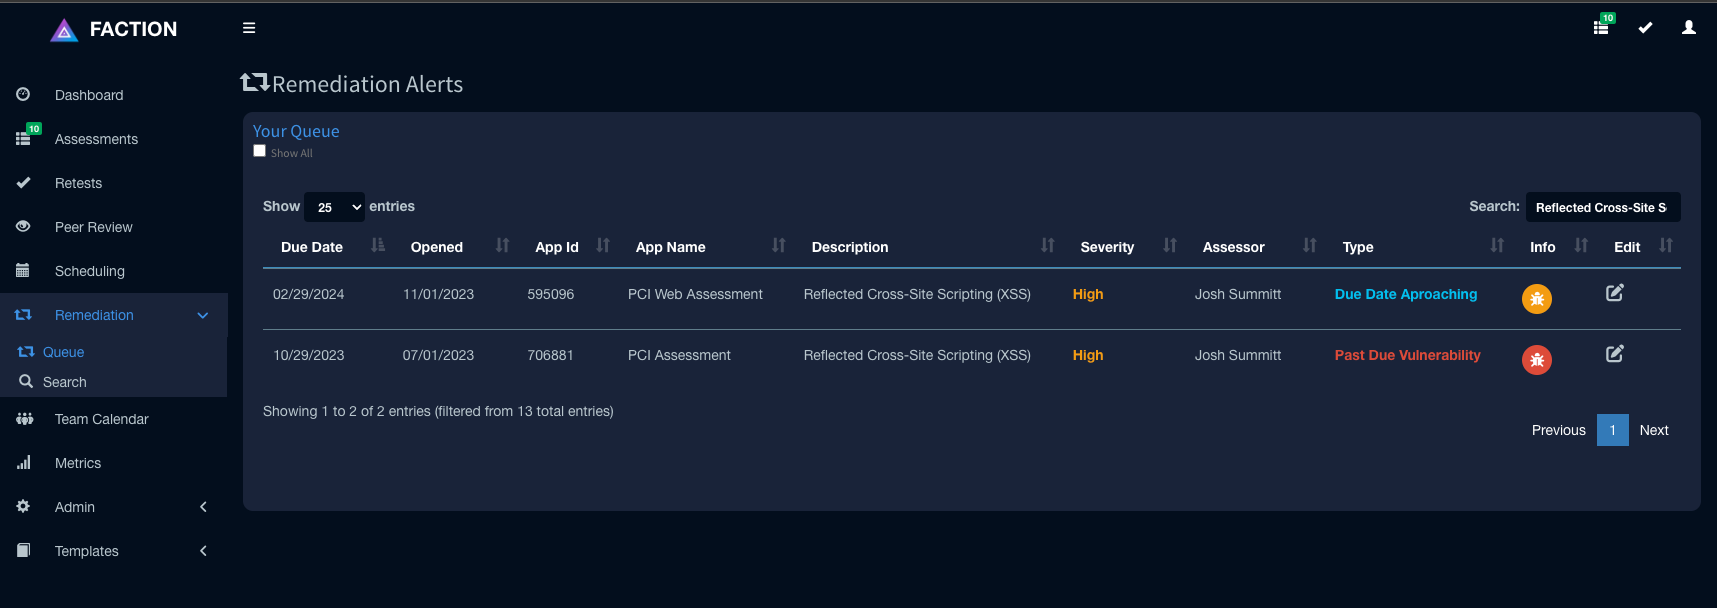 __Nachprüfungen planen__ 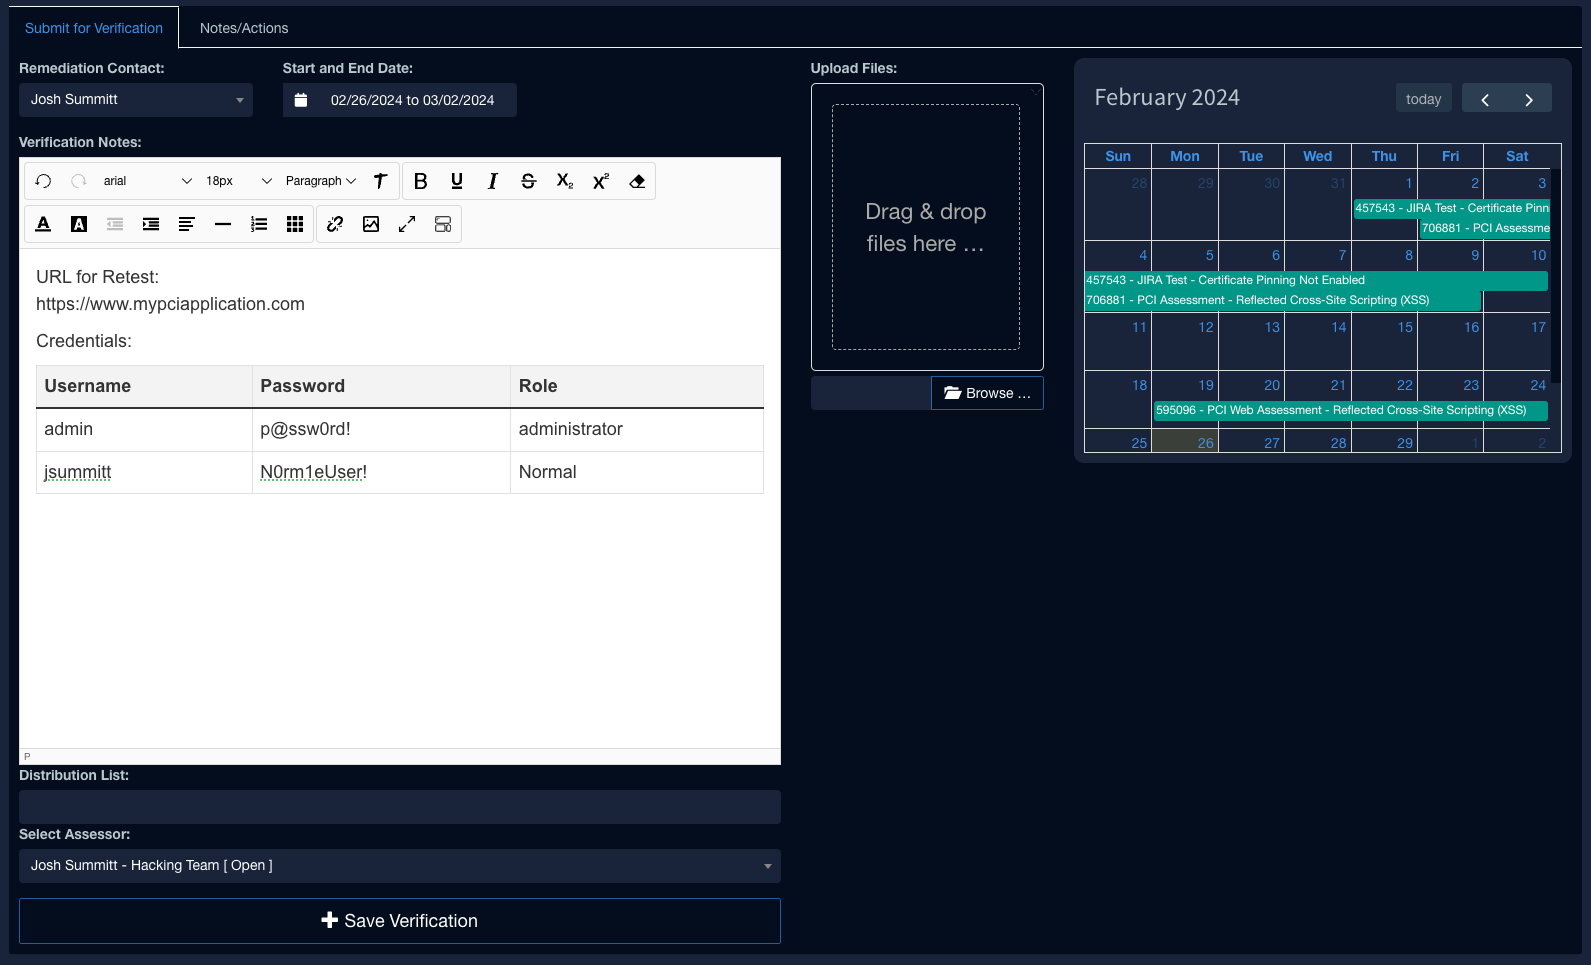 __Prüfer-Nachprüfungs-Oberfläche__ 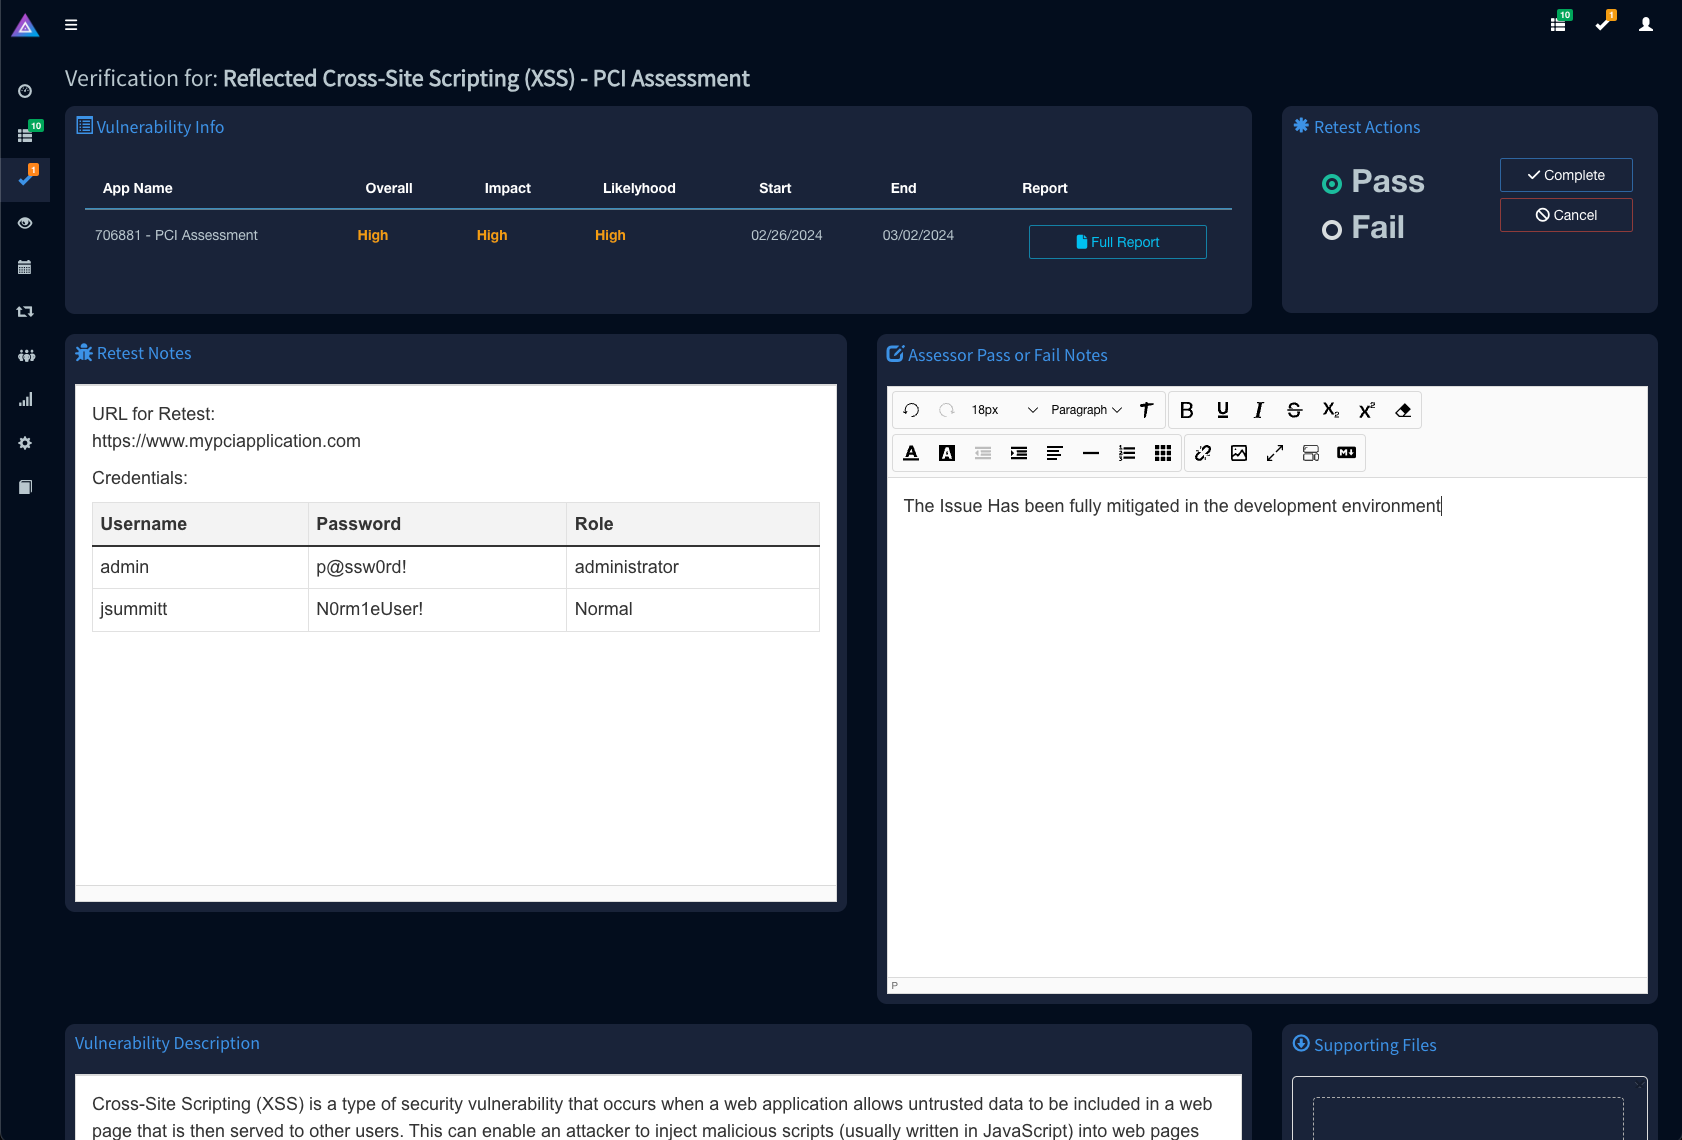 __Schwachstellenstatus-Verfolgung__ 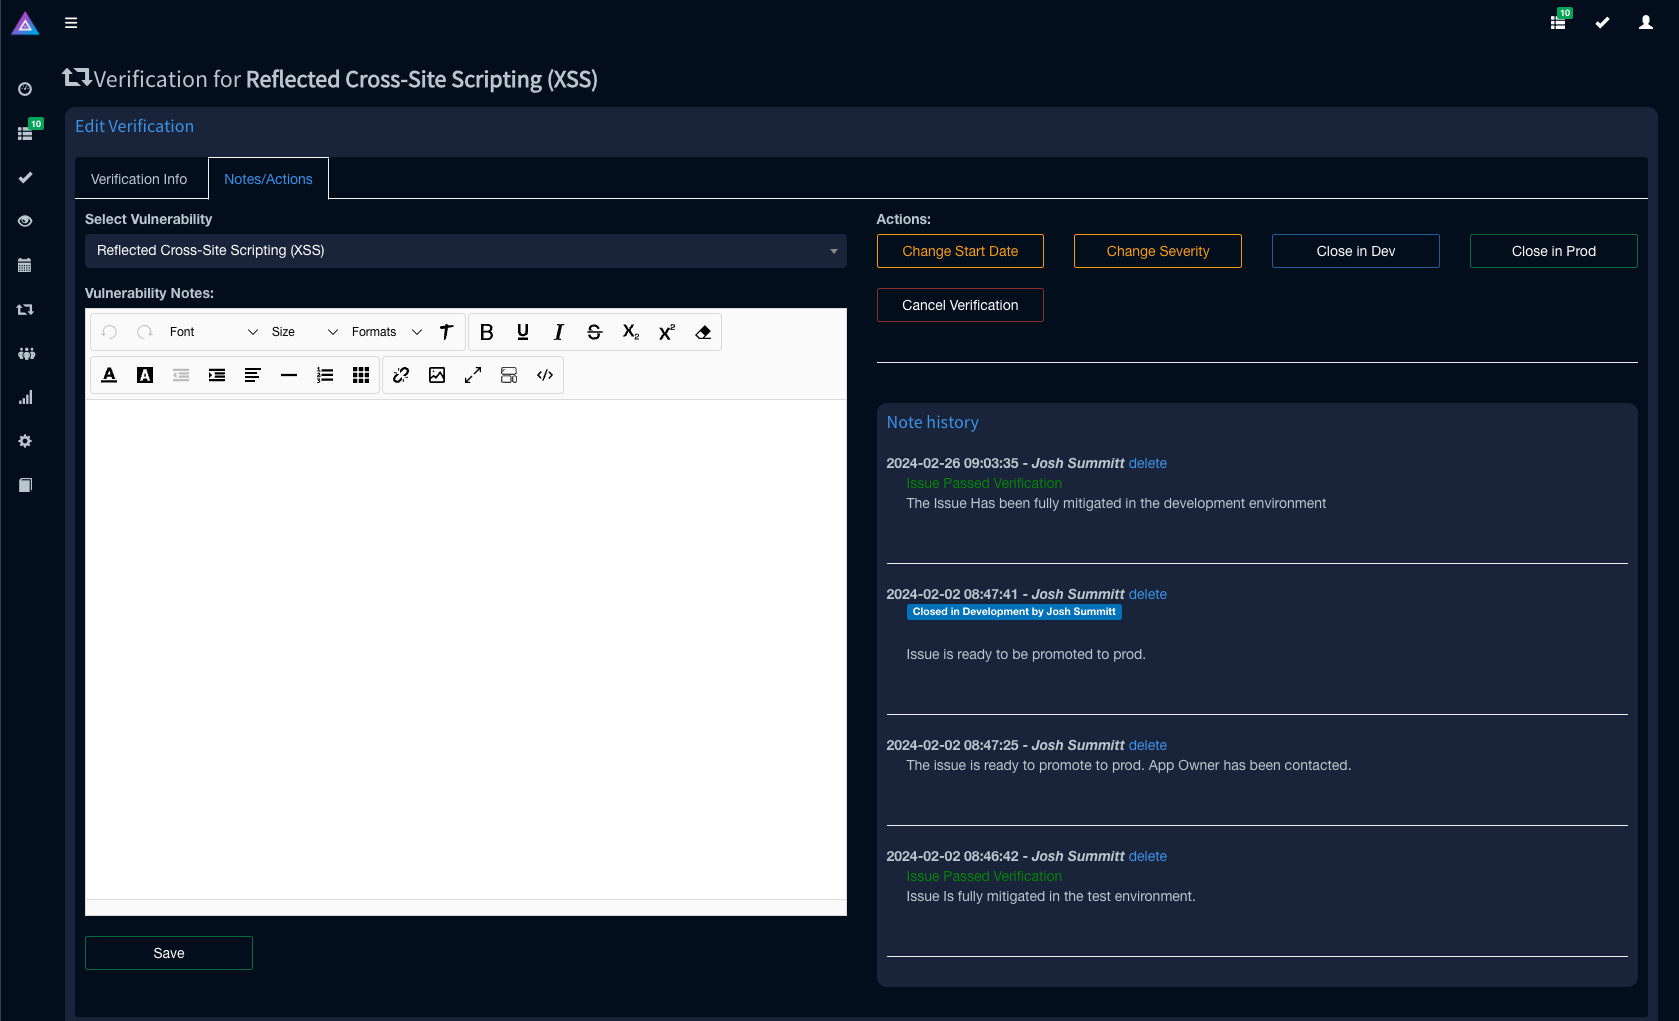 # 1.2 Veröffentlichungsupdates Faction 1.2 führt den App Store ein! Der Faction App Store wird es Entwicklern erleichtern, Faction zu erweitern. Faction-Erweiterungen können verwendet werden, um benutzerdefinierten Code auszulösen, wenn bestimmte Ereignisse in Ihrem Workflow auftreten, z. B. das Senden aller Schwachstellen an Jira, wenn die Bewertung abgeschlossen ist, oder das Aktualisieren eines Tracking-Systems, wenn Nachprüfungen bestanden oder nicht bestanden werden. Weitere Informationen finden Sie in der [Dokumentation](https://docs.factionsecurity.com). ### ⭐️ Jira-Integration und AppStore-Dashboard 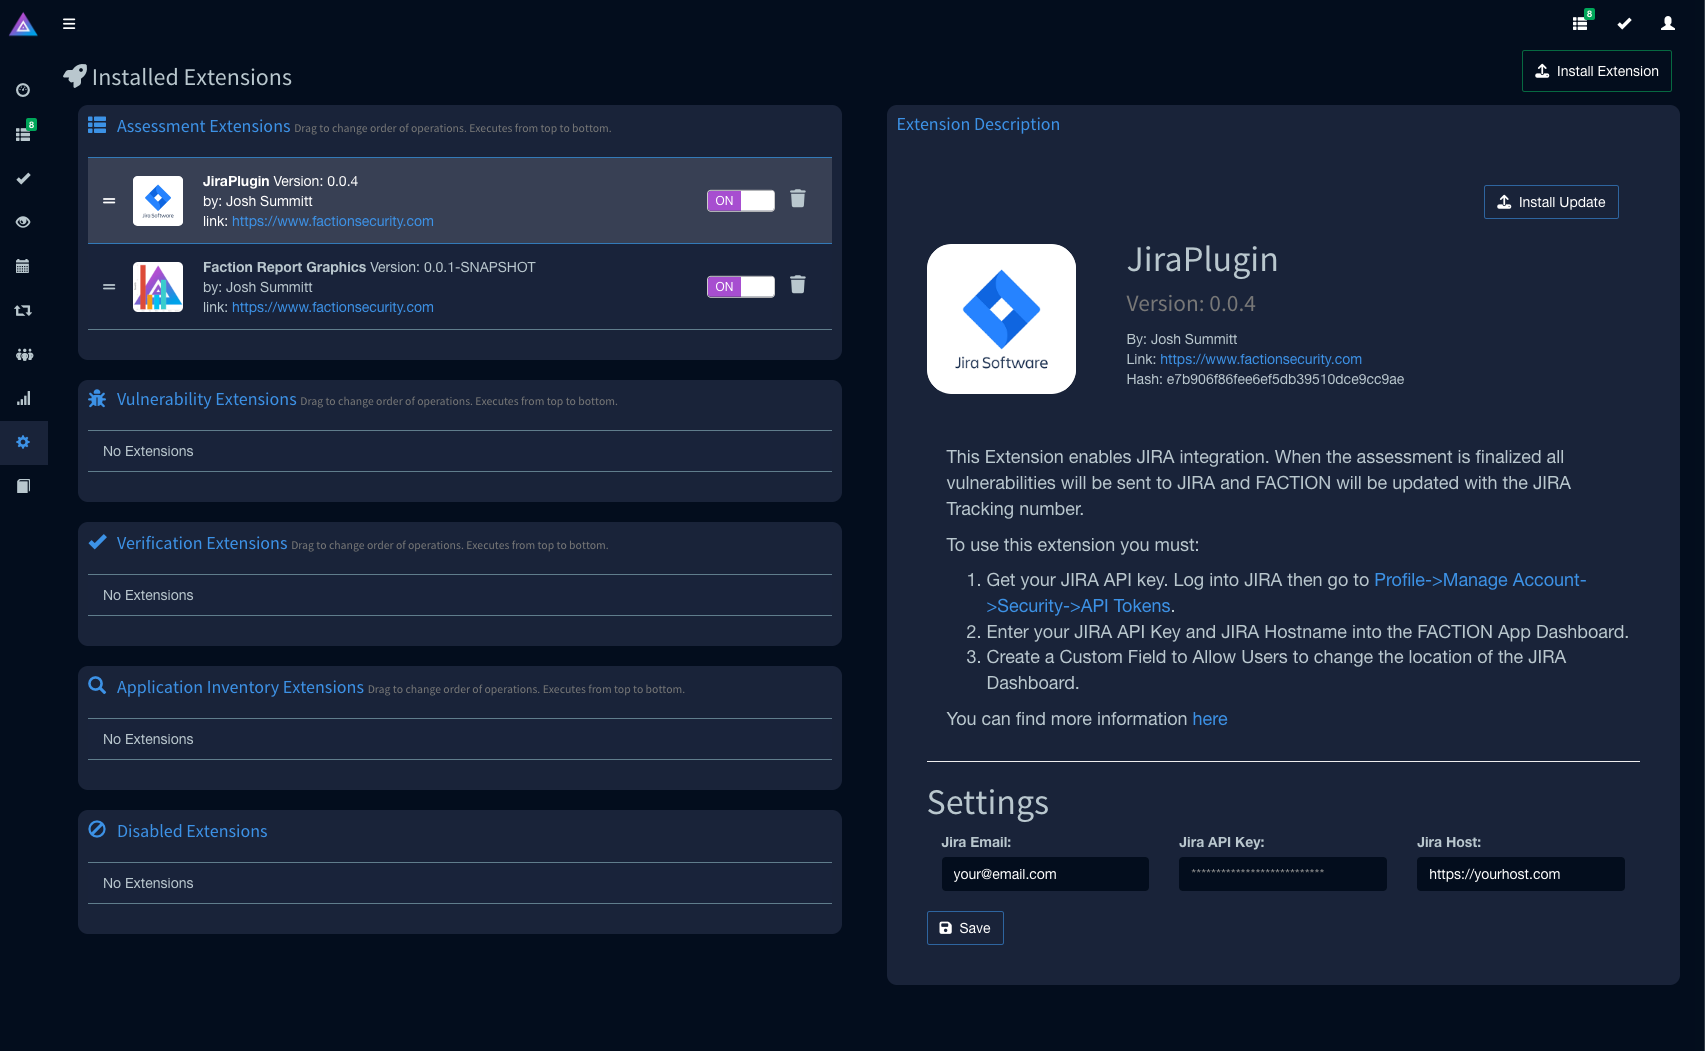 Hinweis: Sie können Erweiterungen neu anordnen, sodass Updates für eine sich auf Updates für die nächste auswirken können. ### ⭐️ Erweiterungen für benutzerdefinierte Grafiken Erweiterungen ermöglichen auch benutzerdefinierte Balkendiagramme in Ihren Berichten: 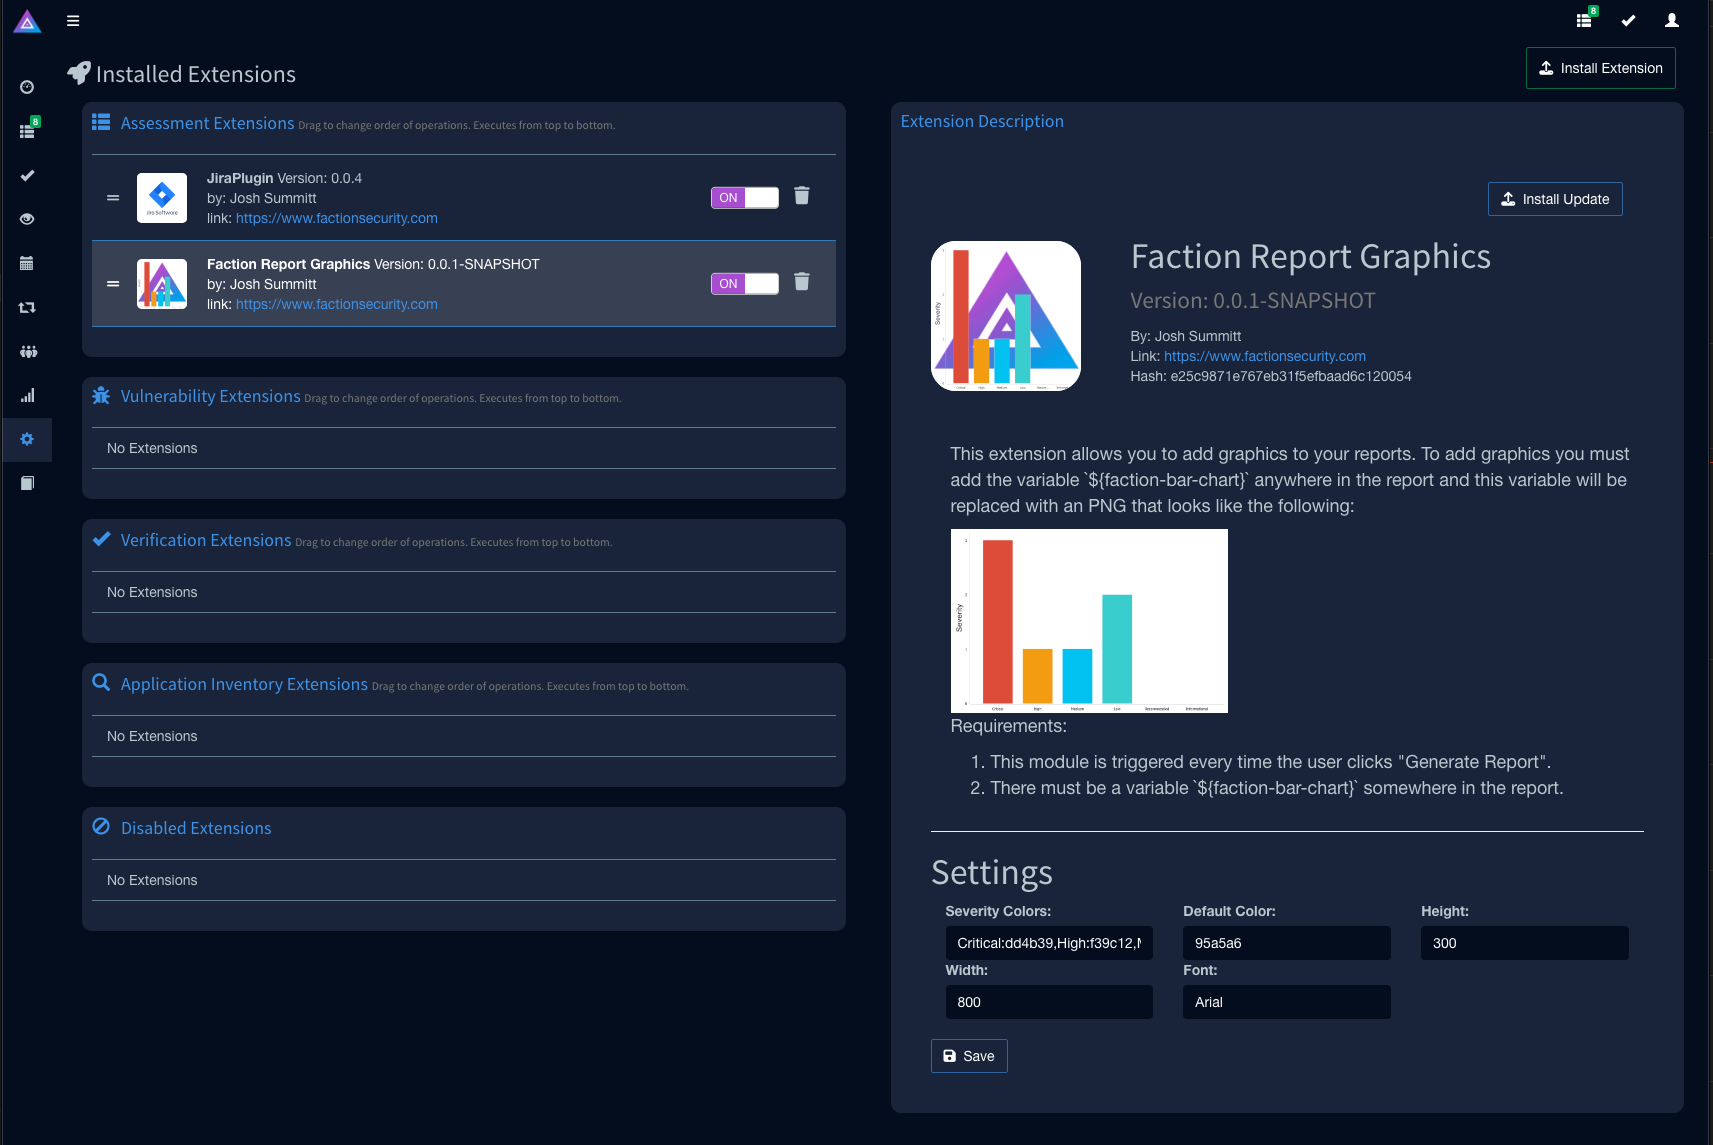 Generierter Bericht mit Grafiken: