Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
log4j2burpscanner — CVE-2021-44228 Log4j2 BurpSuite Scanner, API von ceye.io oder andere APIs anpassen, einschließlich interner Netzwerke | Kitploit
Tools/GitHubGitHub/f0ng/log4j2burpscanner
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsDNS-Analyse
GitHubf0ng/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228 Log4j2 BurpSuite Scanner, API von ceye.io oder andere APIs anpassen, einschließlich interner Netzwerke

Repository anzeigen
84010712vor 3 JahrenVon Kitploit geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

NUR ZUM TESTEN, GREIFE NIEMANDEN AN

NUR ZUM TESTEN, GREIFE NIEMANDEN AN

NUR ZUM TESTEN, GREIFE NIEMANDEN AN

交流群

image

二维码失效请加微信f-f0ng、备注log4j2burpscanner交流

关注主页公众号(only security),回复log4j2burpscanner获取下载地址】

FAQ Häufig gestellte Fragen

Wie benutzt man? releases das neueste Plugin herunterladen

简体中文|English

Standard-DNSLog https://dns.xn--9tr.com/ github: DNSLog-Platform-Golang

0.25.0 Update

2023-4-26

  1. Fehlerbehebungen

0.24.0 Update

2023-3-20

  1. Anpassung des selistener-Tools für die Erkennung von Schwachstellen im Intranet

0.23.0 Update

2023-3-10

  1. Normale Payload als bevorzugt festlegen
  2. Anzeige von Schwachstellen für Payload mit Variablen hinzugefügt
  3. Problem der nicht angezeigten Schwachstellenpunkte optimiert

0.22.0 Update

2023-2-14

  • Problem behoben

0.21.0 Update

2022-12-9

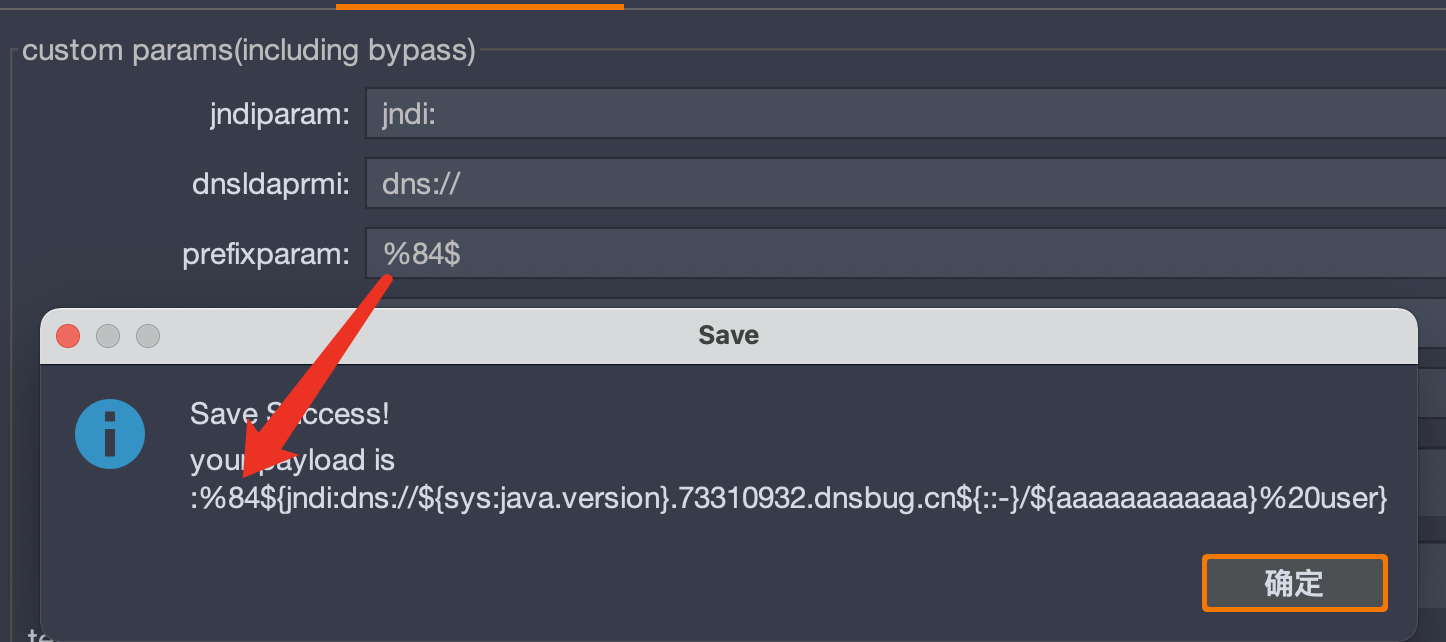
  1. prefixparam hinzugefügt image

0.20.0 Update

2022-11-22

  1. suffixparam hinzugefügt
  2. Pfad zur vollständigen Schreibweise geändert
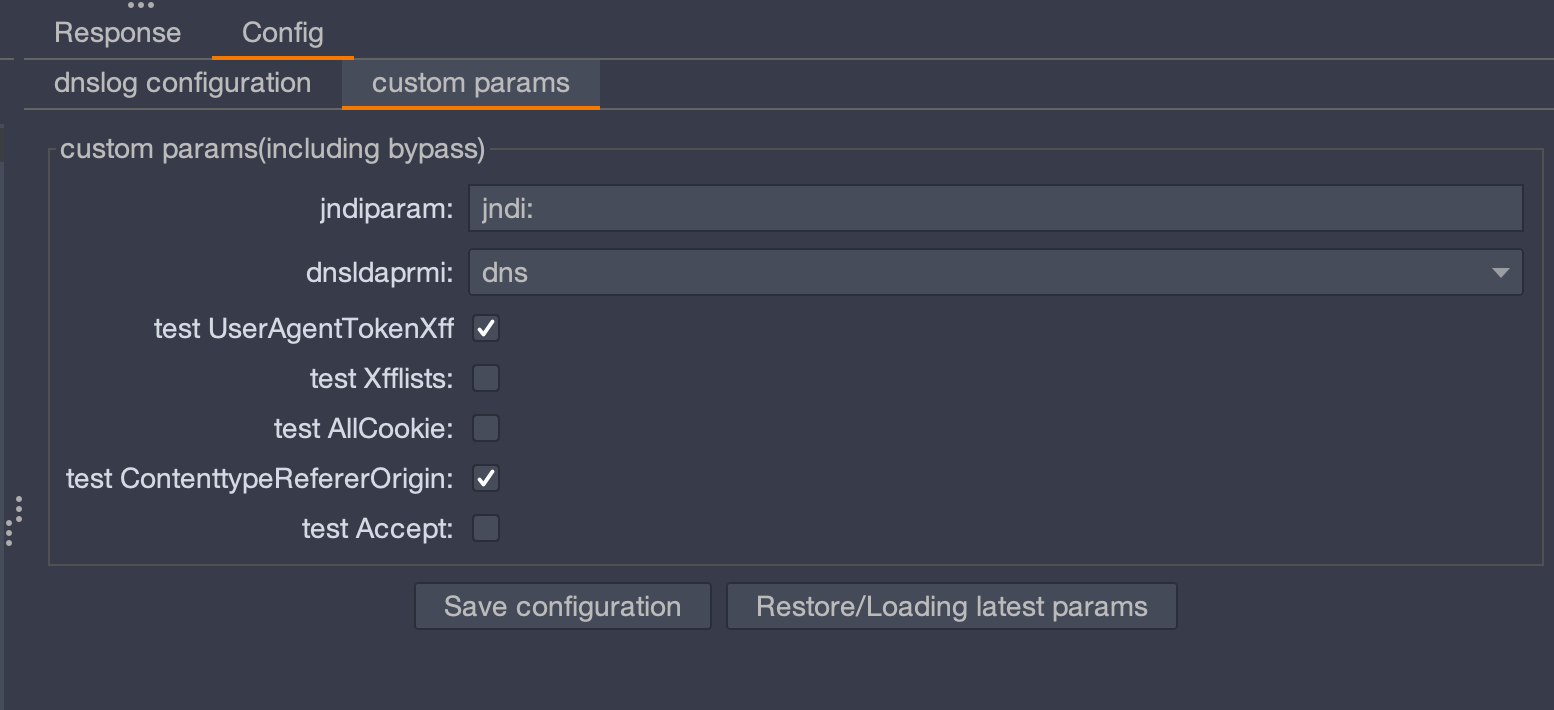
  3. isusepointBypas entfernt, in benutzerdefinierten Parameter geändert
image

0.19 Update

2022-05-02

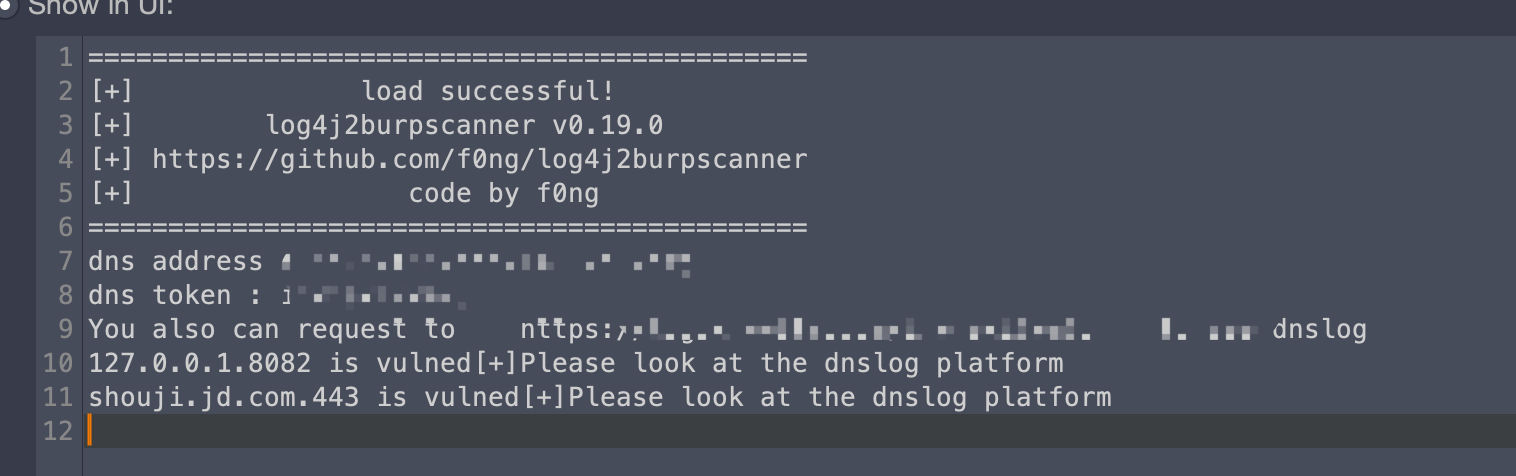
  1. Polling-DNSLog-Abfrage hinzugefügt, einschließlich aktivem und passivem Scannen image

0.18 Update

2021-12-25

  1. Die Bypass-Payload von jndi: wird für Tests über Send to log4j2 Scanner verwendet. Enthält jetzt die folgenden drei Typen: j${::-n}di:, jn${env::-}di:, j${sys:k5:-nD}${lower:i${web:k5:-:}}

0.17 Update

2021-12-19

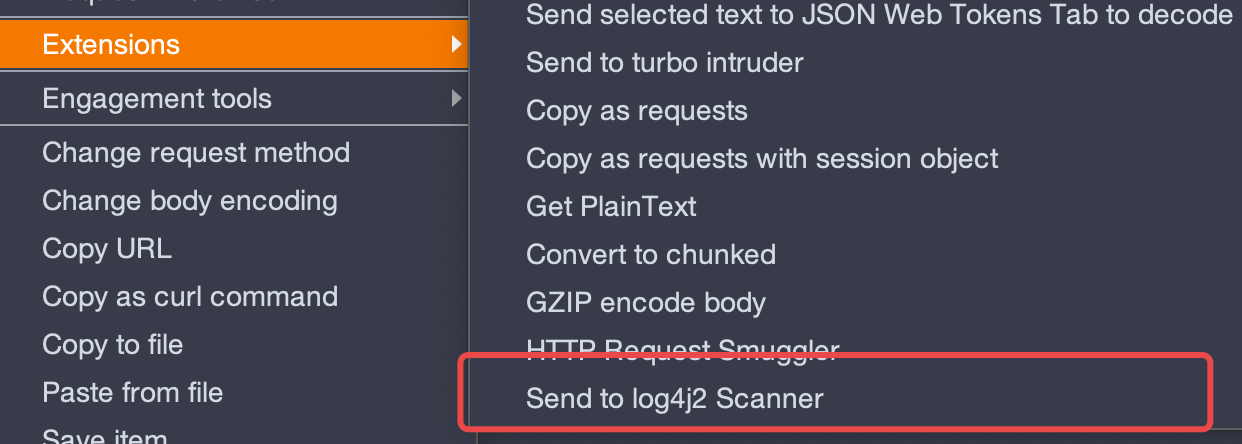
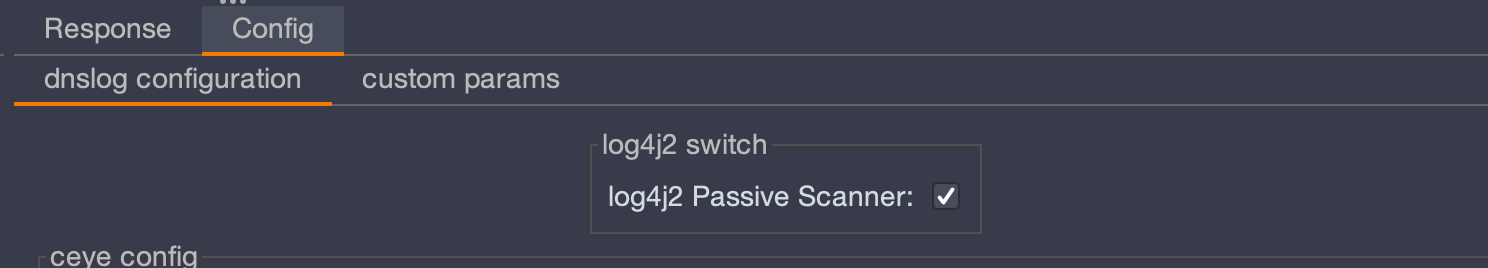
  1. Passiven Schalter log4j2 Passive Scanner hinzugefügt, Menüknopf Send to log4j2 Scanner für log4j2 Scanner hinzugefügt
  1. Payload-Parameter aktualisiert, zufällige Zeichenfolge hinzugefügt, Unterscheidung zwischen gleicher Site und gleichem Pfad, Optimierung des %20-Problems

  2. Erkennung von multipart/form-data-Typ und xml-Typ hinzugefügt

Problem beim Erstellen der initialen properties-Datei behoben

0.16 Update

2021-12-15

  1. Benutzeroberfläche geändert
  1. isip-Parameter hinzugefügt (für den Fall, dass es im Intranet keinen Domainnamen gibt und nur IP-Erkennung möglich ist), aber dieser Test hat keine Parameterpunkt-ID und keinen Host

Falls es keine anderen guten Intranet-DNSLog-Tools gibt, die ersetzt werden können, können die Tools von KpLi0rn https://github.com/KpLi0rn/Log4j2Scan verwendet werden

0.15 Update

2021-12-14

  1. dnsldaprmi-Parameter hinzugefügt (dns, ldap, rmi), Standard dns

  2. isContenttypeRefererOrigin-Parameter und isAccept-Parameter hinzugefügt

isContenttypeRefererOrigin-Parameter (ob Content-Type, Referer, Origin getestet werden), Standard aus

isAccept-Parameter (ob Accept-Language, Accept, Accept-Encoding getestet werden), Standard aus

  1. Bypass von jndi: hinzugefügt, aber die Wirkung ist nicht gut, mit Vorsicht verwenden

jndi: Bypass-Methoden https://twitter.com/ymzkei5/status/1469765165348704256

  • jn${env::-}di:
  • jn${date:}di${date:':'}
  • j${k8s:k5:-ND}i${sd:k5:-:}
  • j${main:\k5:-Nd}i${spring:k5:-:}
  • j${sys:k5:-nD}${lower:i${web:k5:-:}}
  • j${::-nD}i${::-:}
  • j${EnV:K5:-nD}i:
  • j${loWer:Nd}i${uPper::}
  1. log.xn--9tr.com zur Whitelist hinzugefügt
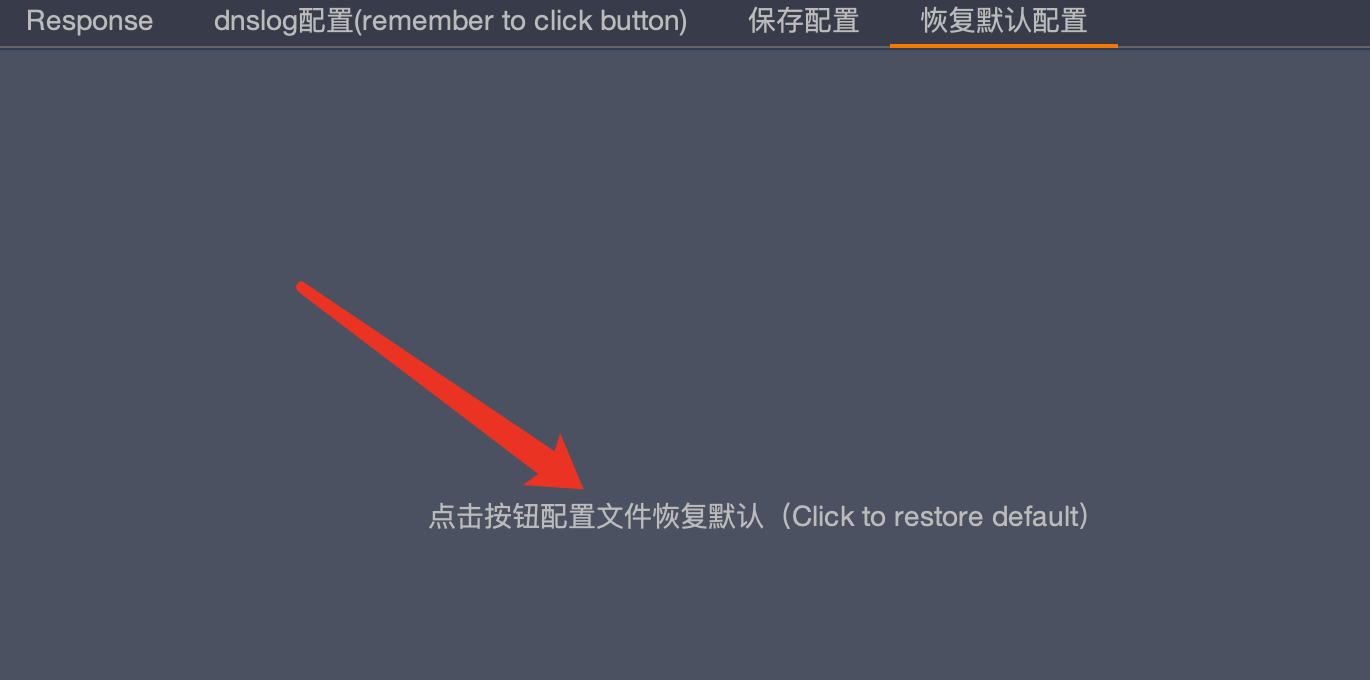
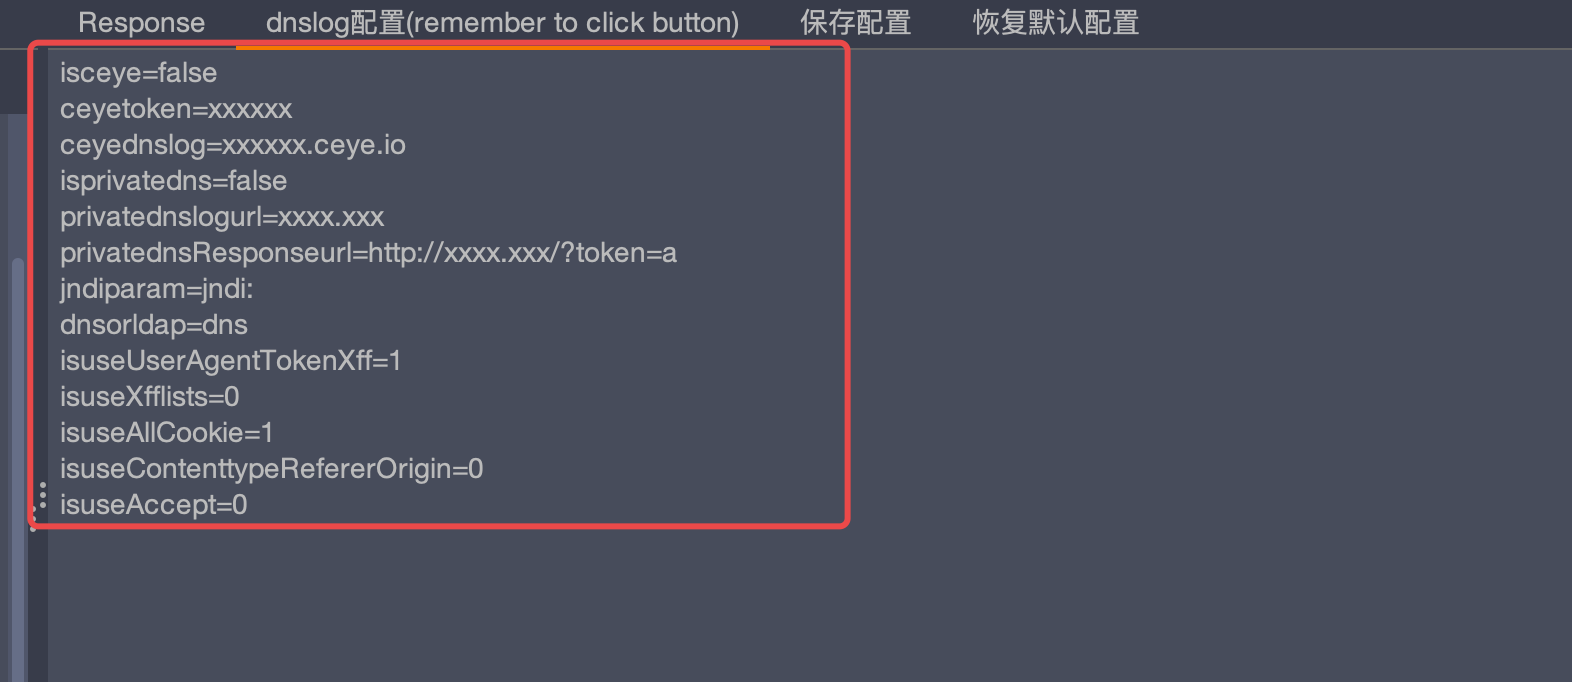
Zusätzlich müssen Sie auf diese Schaltfläche klicken, um die neuesten Konfigurationsparameter zu erhalten

0.14 Update

2021-12-13

  1. Bypass für rc1 hinzugefügt, Leerzeichen zur Payload hinzugefügt

  2. Genauere Erkennung

  3. Intranet-DNSLog-API hinzugefügt, kann die ceye.io-API oder andere APIs anpassen, einschließlich interner Netzwerke

Parameter 1: isprivatedns (ob private DNS-API verwendet werden soll)

Parameter 2: privatednslogurl (interne DNSLog-Adresse)

Parameter 3: privatednslogurl (interne DNSLog-Antwortadresse)

  1. Steuerbare Parameter hinzugefügt, um die Payload zu steuern

Parameter 4: isuseUserAgenttokenXff (ob User-agent, token, X-Forward-for, X-Client-IP getestet werden), Standard an

Parameter 5: isuseXfflists (ob XFF-Listen getestet werden, einschließlich anderer XFF), Standard aus

Parameter 6: isuseAllCookie (ob alle Cookies getestet werden), Standard an

Denken Sie daran, auf die Schaltfläche "Restore Default" zu klicken, um die neuesten DNSLog-Parameter zu erhalten

0x01 Genauer

0x02 Intranet-DNSLog-API hinzugefügt, kann die ceye.io-API oder andere APIs anpassen, einschließlich interner Netzwerke

Da ich keine Intranet-DNSLog-Adresse habe, verwende ich hier ceye.io zum Testen

Stellen Sie einfach sicher, dass die Konnektivität zwischen dem Intranet und der Intranet-DNSLog-Adresse sowie zwischen dem Intranet und der DNSLog-Antwortadresse besteht
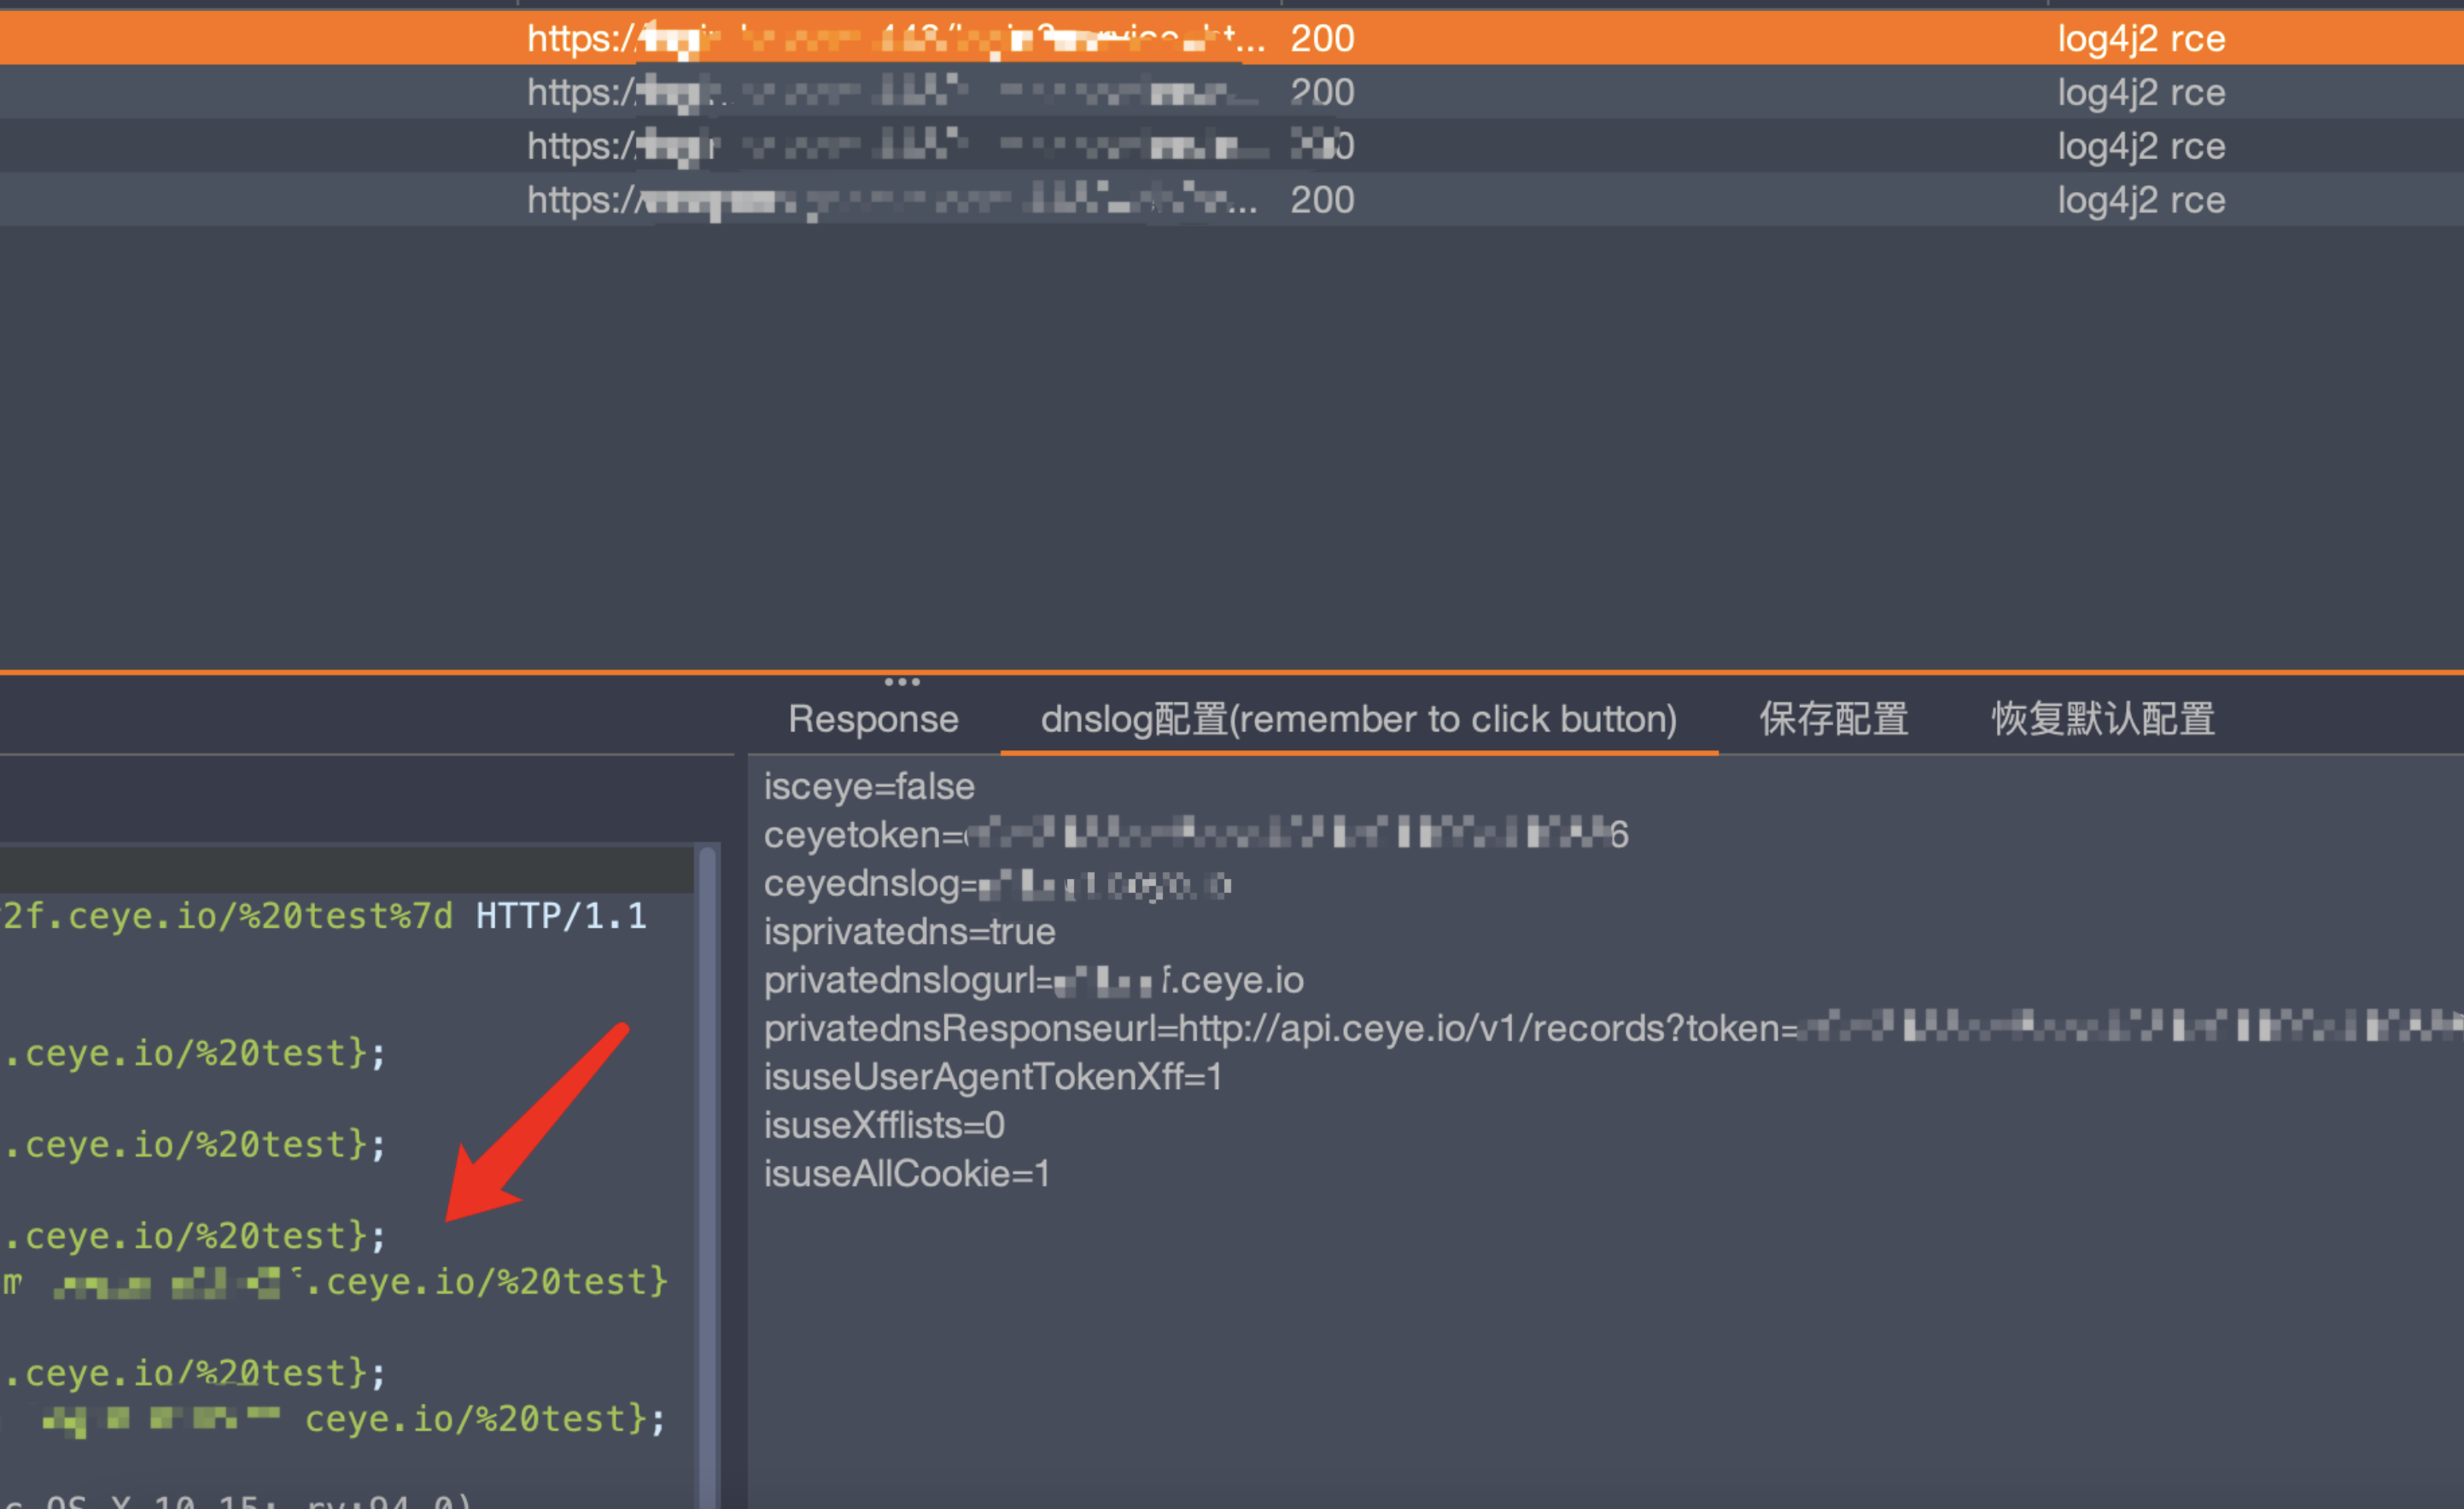
0x03 Steuerbare Parameter hinzugefügt, um die Payload zu steuern

Tool herunterladen