Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-45599 — Proof-of-concept für CVE-2022-45599: PHP Type-Juggling-Schwachstelle im Aztech WMB250AC Router login.php, die eine Umgehung der Admin-Authentifizierung mittels präparierter MD5-Hashes ermöglicht. | Kitploit
Tools/GitHubGitHub/ethancunt/cve-2022-45599
PasswortangriffeSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierung
GitHubethancunt/cve-2022-45599

CVE-2022-45599

Proof-of-concept für CVE-2022-45599: PHP Type-Juggling-Schwachstelle im Aztech WMB250AC Router login.php, die eine Umgehung der Admin-Authentifizierung mittels präparierter MD5-Hashes ermöglicht.

Repository anzeigen
29vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2022-45599

CVE-URL:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
Gemeldet von:TanYeeTat
Produkt:Aztech WMB250AC Wireless Mesh Routers
Betroffene Firmware:2020 Release (topaz-linux.lzma.img)
Firmware-Download:closed source

aztech-wmb250ac

product-aztech-kylaconnect-site

Produkthandbuch: https://kylaconnect.com/download-center/

Die Sicherheitslücke wurde dem Sicherheitsteam von Aztech am 7. Juni 2022 über [email protected] gemeldet, ohne Rückmeldung bis zum 21. Februar 2023

  • Kylaconnect Offenlegungsrichtlinie

Schwachstellendetails

Eine PHP Type Juggling Sicherheitslücke existiert in der Webseite login.php auf Port 80, im Authentifizierungsfeld password, die es einem Angreifer ermöglicht, sich ohne Kenntnis des Admin-Passworts zu authentifizieren. Dies hat jedoch eine sehr geringe Wahrscheinlichkeit des Auftretens, da das MD5-gehashte Admin-Passwort mit einem 0e beginnen muss, gefolgt von Zahlen. Eine umfassende Liste von Klartextpasswörtern und deren entsprechenden MD5-Hashes, die für einen PHP Type Juggling Angriff anfällig sind, ist unten zusammen mit einem Referenzblog, der dies im Detail erklärt, aufgeführt.

MD5 Type Juggling Liste

Whitehatsec Blog Magic Hashes

TLDR: Der PHP-Quellcode in login.php, der die Authentifizierungsprüfungen durchführt, verwendet Loose Comparison (==, zwei Gleichheitszeichen) anstelle von Strict Comparison (===, drei Gleichheitszeichen).

login-php-loose-comparison

Proof of Concept

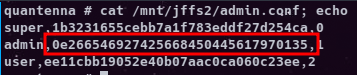
  1. Konfigurieren Sie das Passwort des Admin-Benutzers als einen Klartextwert, der, wenn MD5-gehasht, mit einem 0e beginnt, gefolgt von Zahlen

    • z.B., Klartext: PJNPDWY, MD5: 0e291529052894702774557631701704

    modified-admin-conf

    Hinweis: Ein ungültiger Hash von 0e123456789012345678901234567890 funktioniert ebenfalls

  2. Authentifizieren Sie sich als Admin-Benutzer im Webdienst mit dem Benutzernamen admin und einem beliebigen Klartextpasswort aus der MD5 Type Juggling Liste (z.B., 240610708)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →