Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Asyncrat-Venom-Dcrat-Config-Extractor — Konfigurationsextraktor für Asyncrat/Dcrat/VenomRat | Kitploit

Tools/GitHubGitHub/embee-research/asyncrat-venom-dcrat-config-extractor
Statische AnalyseReverse EngineeringMalware-AnalyseKryptographieBedrohungsanalyse
GitHubembee-research/asyncrat-venom-dcrat-config-extractor

Asyncrat-Venom-Dcrat-Config-Extractor

Konfigurationsextraktor für Asyncrat/Dcrat/VenomRat

Repository anzeigen
1233vor 3 JahrenNoch nicht geprüft
Teilen

Asyncrat-Venom-Dcrat-Config-Extractor

Statischer Konfigurationsextraktor für Asyncrat/Dcrat/VenomRat

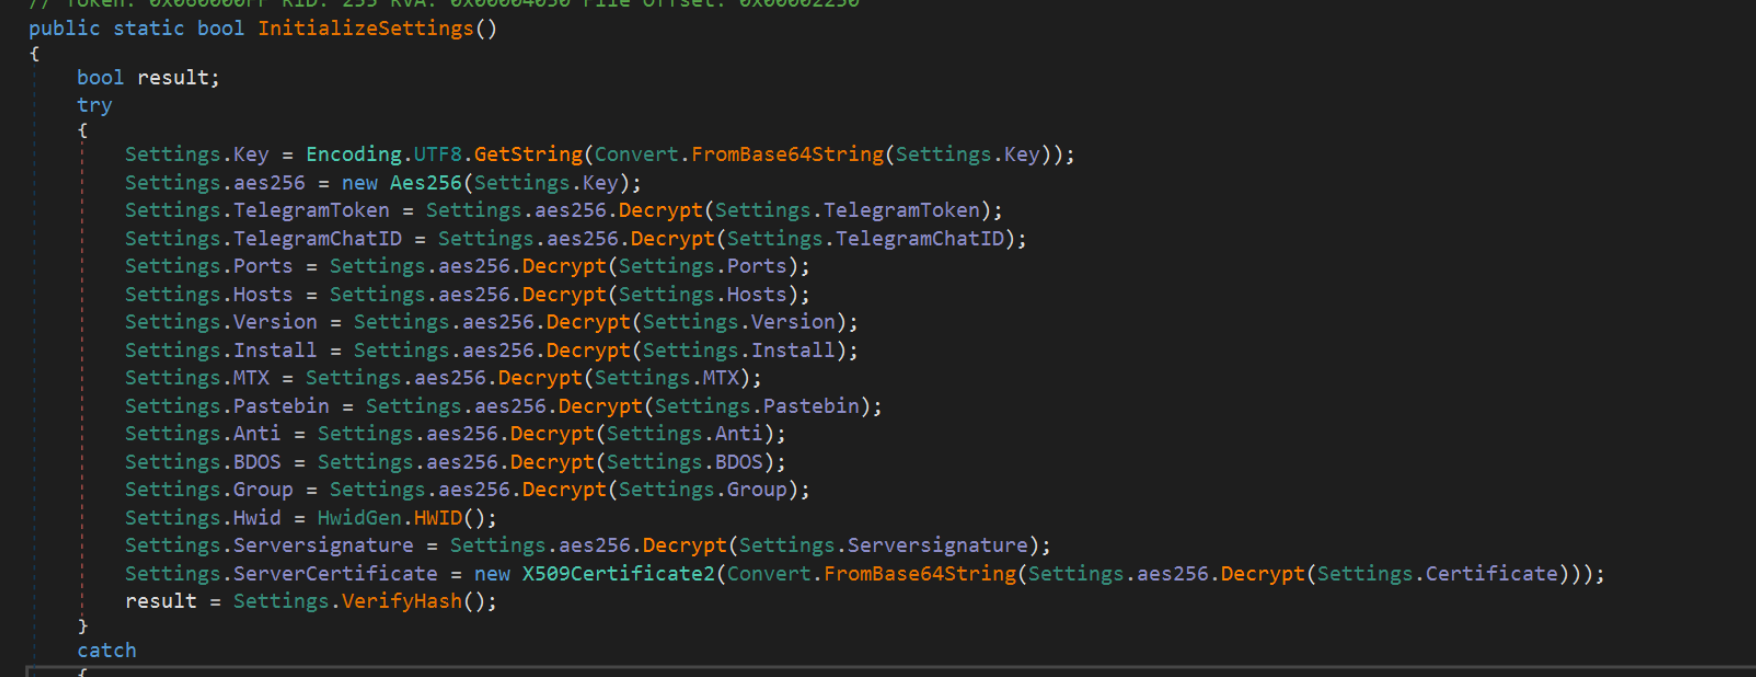
Nutzt dnlib, um verschlüsselte Konfigurationsdaten und zugehörige Verschlüsselungswerte zu lokalisieren. Die Werte werden im Skript entschlüsselt, ohne Schadcode zu emulieren oder auszuführen

  • Geht davon aus, dass die Konfiguration unter der Klasse Client.Settings liegt
  • Geht davon aus, dass die Konfiguration base64-codiert und AES256-verschlüsselt ist
  • Geht davon aus, dass der Großteil der Datei weitgehend nicht verschleiert ist
  • Geht davon aus, dass das Aes256-Salt entweder als Byte-Array (asyncrat) oder als einfacher String (venom/dcrat) gespeichert ist
  • Der Code zum Extrahieren des Byte-Arrays ist eine modifizierte Version des Codes von OALabs/StormKitty (https://research.openanalysis.net/dot%20net/static%20analysis/stormkitty/dnlib/python/research/2021/07/14/dot_net_static_analysis.html)

Beispiel

asyncrat-config-extractor.py asyncrat.bin

Beispiele

  • Asyncrat: 4b63a22def3589977211ff8749091f61d446df02cfc07066b78d3302c034b0cc
  • Venom: 2941774e26232818b739deff45e59a32247a4a5c8d1d4e4aca517a6f5ed5055f
  • Dcrat: ed7cd05b950c11d49a3a36f6fe35e672e088499a91f7263740ee8b79f74224e9

Ausgabe

image

image

image

Ursprünglich verschlüsselte Werte

image

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →