
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ThePhish — ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse | Kitploit
Tools/GitHubGitHub/emalderson/thephish
Management von Indicators of Compromise (IOC)Phishing-ToolsPhishingMalware-AnalyseDigitale ForensikBedrohungsanalyseIncident ResponseE-Mail-Sicherheit
GitHubemalderson/thephish

ThePhish

ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse
Repository anzeigen
1.4k19826vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

ThePhish

ThePhish ist ein automatisiertes Phishing-E-Mail-Analysetool, das auf TheHive, Cortex und MISP basiert. Es handelt sich um eine in Python 3 geschriebene Webanwendung auf Basis von Flask, die den gesamten Analyseprozess automatisiert, von der Extraktion der Observablen aus dem Header und dem Body einer E-Mail bis zur Erstellung eines Urteils, das in den meisten Fällen endgültig ist. Darüber hinaus ermöglicht es dem Analysten, bei Bedarf in den Analyseprozess einzugreifen und weitere Details zur analysierten E-Mail zu erhalten. Für die Interaktion mit TheHive und Cortex verwendet es TheHive4py und Cortex4py, die Python-API-Clients sind, die die Nutzung der von TheHive bzw. Cortex bereitgestellten REST-APIs ermöglichen.

OS made-with-python Docker Maintenance GitHub Documentation

Inhaltsverzeichnis

  • Überblick
  • ThePhish Anwendungsbeispiel
    • Ein Benutzer sendet eine E-Mail an ThePhish
    • Der Analyst analysiert die E-Mail
  • Implementierung
  • Installation
    • Installation mit Docker und Docker Compose
    • Installation von Grund auf
  • Konfiguration der Analysatoren
    • Konfiguration der Analysatoren-Stufen
    • Getestete Analysatoren
    • Aktivieren des MISP-Analysators
    • Aktivieren des Yara-Analysators
  • Aktivieren des Mailer-Responders
  • Verwendung der Whitelist
  • Beitrag zu TheHive4py
  • Beitrag zu Cortex-Analyzers
  • Lizenz
  • Akademische Veröffentlichungen
  • Wer spricht über ThePhish
  • GitHub-Repositories, die ThePhish erwähnen
  • Danksagungen

Überblick

Das folgende Diagramm zeigt, wie ThePhish auf hoher Ebene funktioniert:
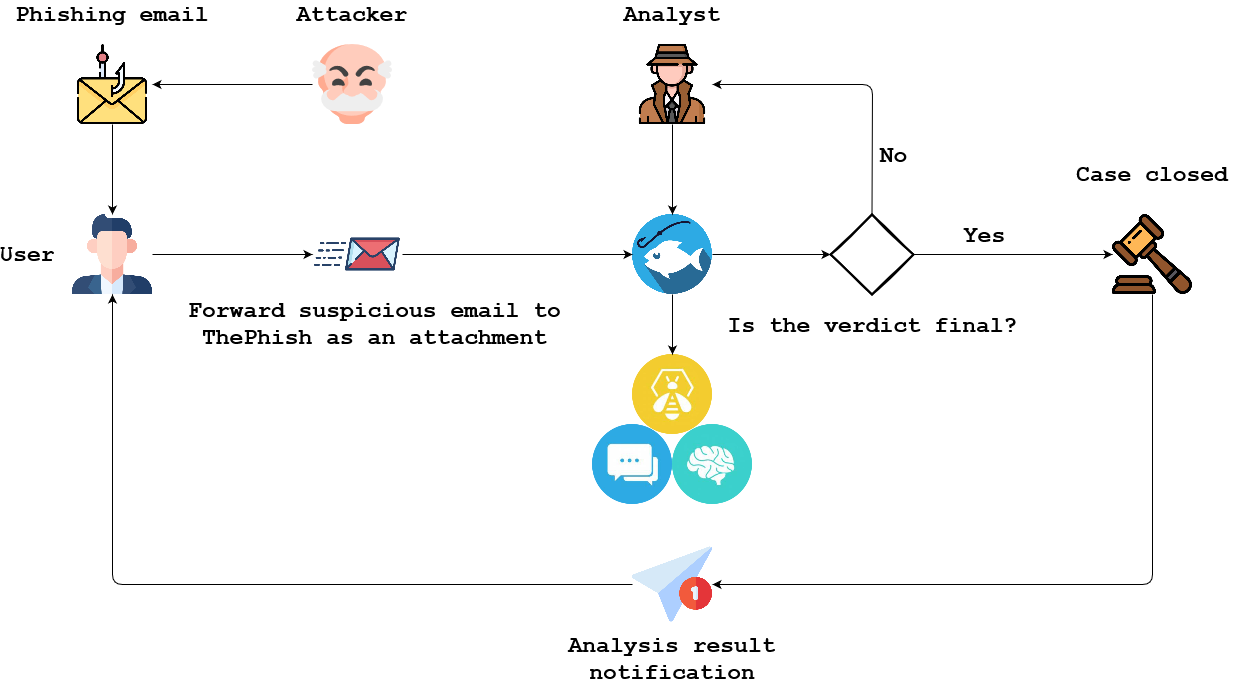
  1. Ein Angreifer startet eine Phishing-Kampagne und sendet eine Phishing-E-Mail an einen Benutzer.
  2. Ein Benutzer, der eine solche E-Mail erhält, kann diese als Anhang an das von ThePhish verwendete Postfach senden.
  3. Der Analyst interagiert mit ThePhish und wählt die zu analysierende E-Mail aus.
  4. ThePhish extrahiert alle Observablen aus der E-Mail und erstellt einen Fall in TheHive. Die Observablen werden dank Cortex und seinen Analysatoren analysiert.
  5. ThePhish berechnet basierend auf den Urteilen der Analysatoren ein Urteil.
  6. Wenn das Urteil endgültig ist, wird der Fall geschlossen und der Benutzer benachrichtigt. Zusätzlich wird der Fall bei einer bösartigen E-Mail nach MISP exportiert.
  7. Wenn das Urteil nicht endgültig ist, ist ein Eingreifen des Analysten erforderlich. Er muss den Fall in TheHive zusammen mit den Ergebnissen der verschiedenen Analysatoren überprüfen, um ein Urteil zu formulieren. Dann kann er die Benachrichtigung an den Benutzer senden, optional den Fall nach MISP exportieren und den Fall schließen.

ThePhish Anwendungsbeispiel

Dieses Beispiel soll zeigen, wie ein Benutzer eine E-Mail zur Analyse an ThePhish senden kann und wie ein Analyst diese E-Mail mit ThePhish tatsächlich analysieren kann.

Ein Benutzer sendet eine E-Mail an ThePhish

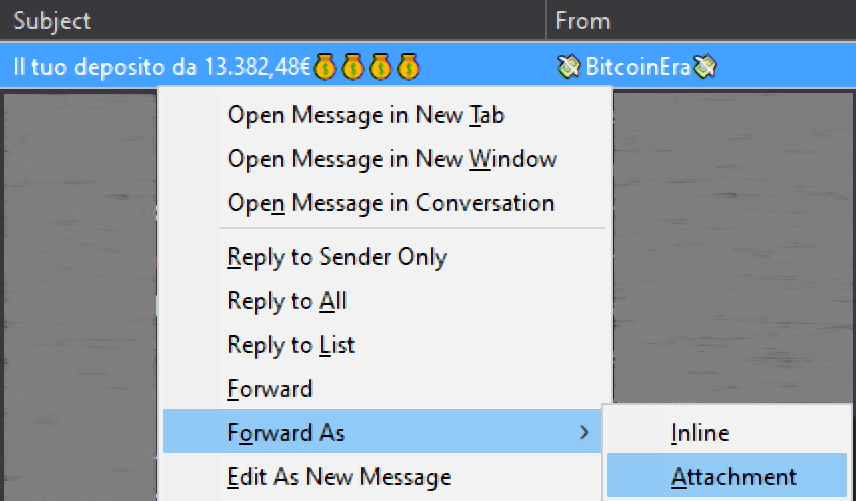
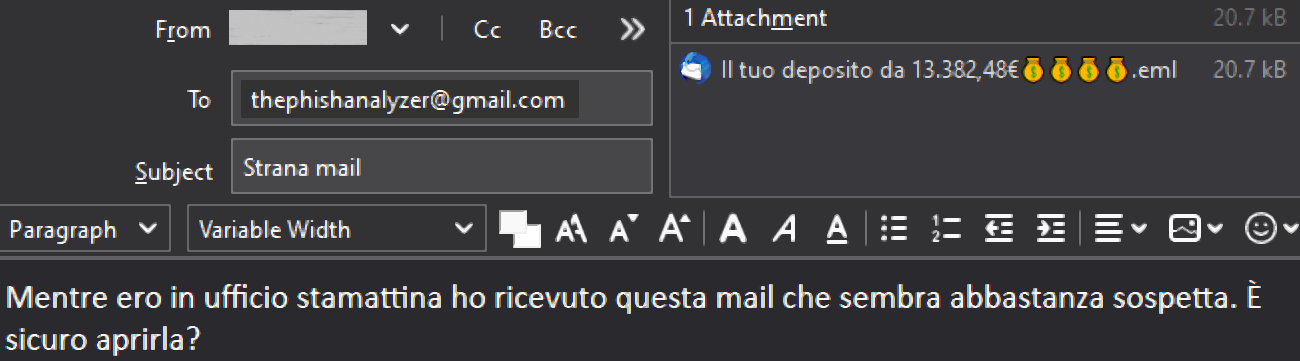
Ein Benutzer kann eine E-Mail an die E-Mail-Adresse senden, die von ThePhish zum Abrufen der zu analysierenden E-Mails verwendet wird. Die E-Mail muss als Anhang im EML-Format weitergeleitet werden, um eine Kontamination des E-Mail-Headers zu verhindern. In diesem Fall wird als E-Mail-Client Mozilla Thunderbird und als E-Mail-Adresse eine Gmail-Adresse verwendet.
Der Analyst analysiert die E-Mail

Der Analyst navigiert zur Webseite von ThePhish und klickt auf die Schaltfläche "List emails", um die Liste der zu analysierenden E-Mails zu erhalten.
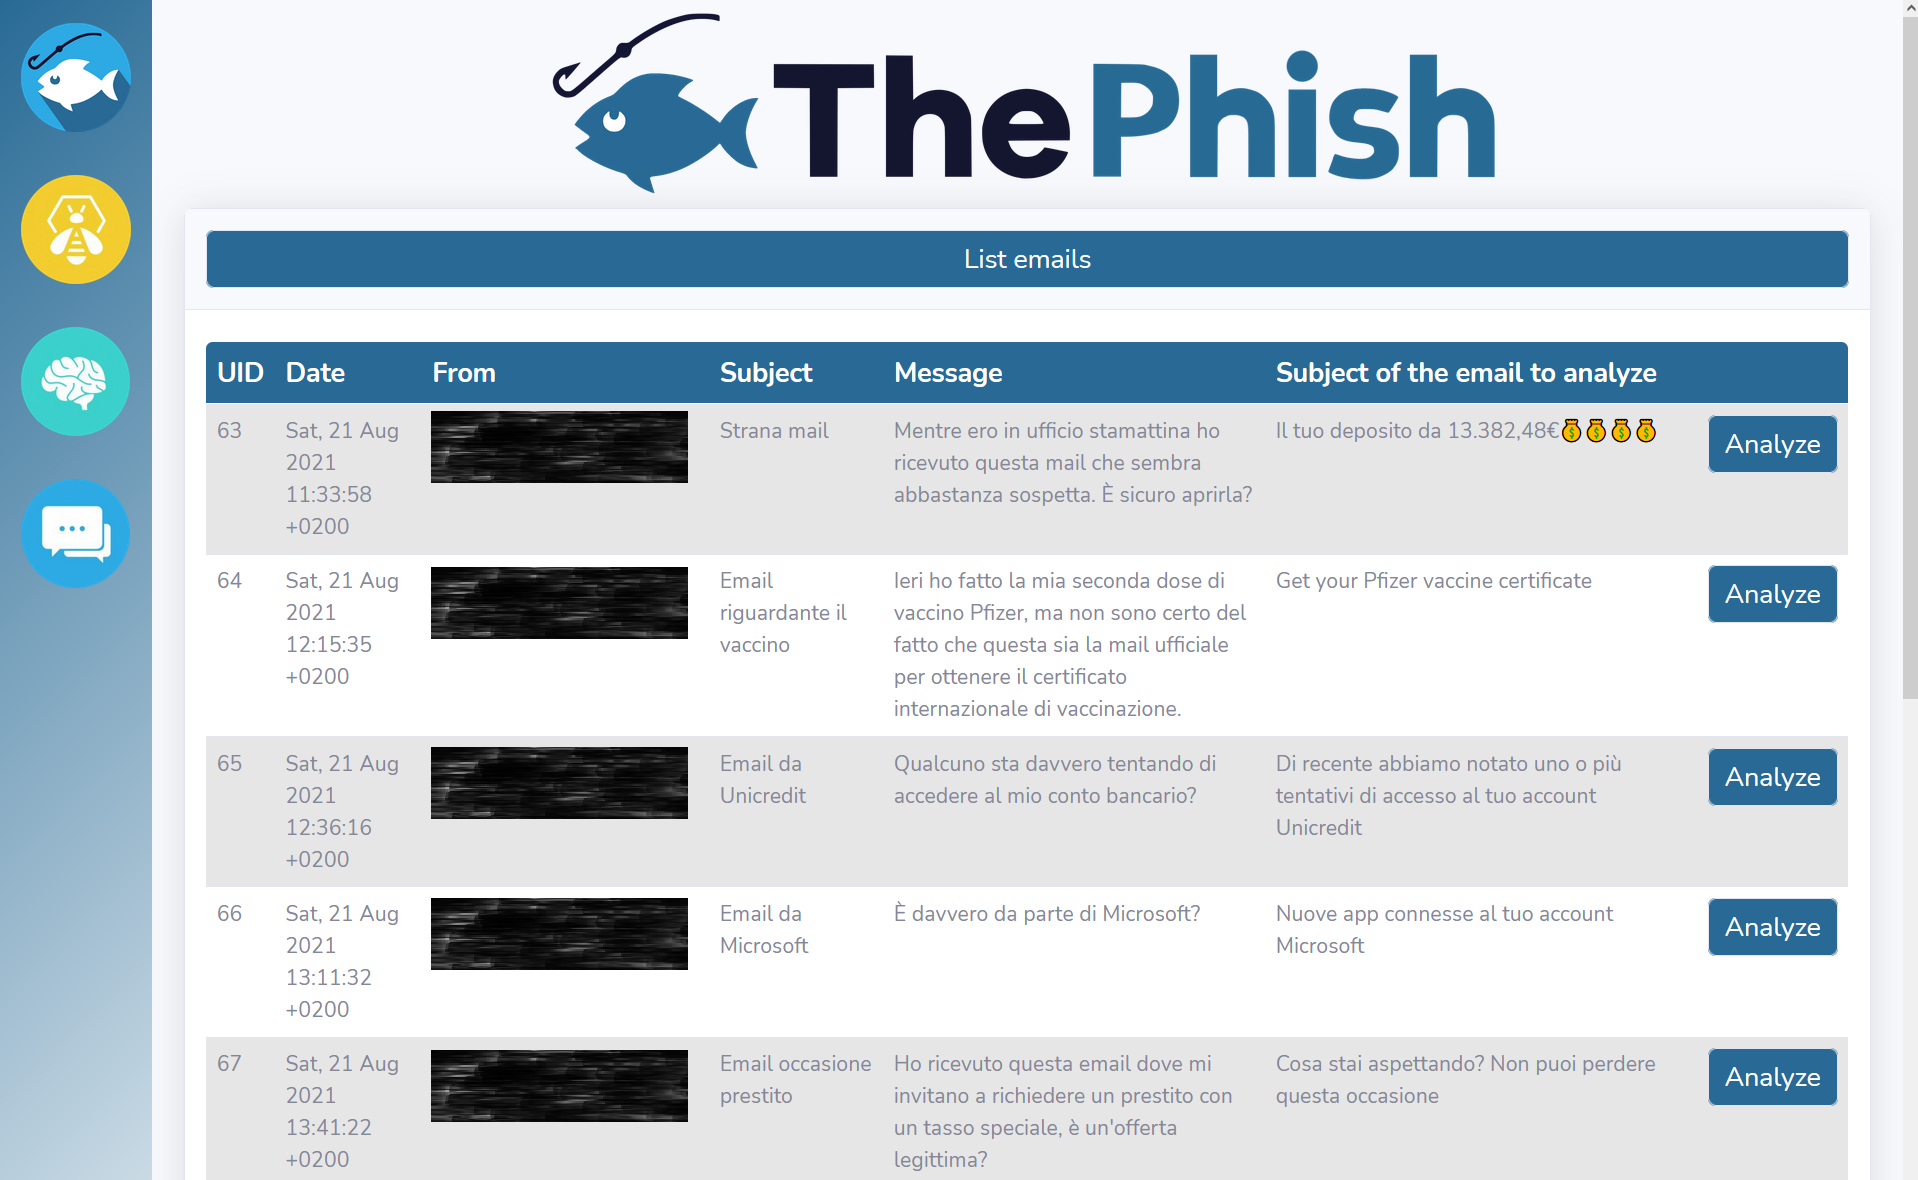
Wenn der Analyst auf die Schaltfläche "Analyze" der ausgewählten E-Mail klickt, wird die Analyse gestartet und ihr Fortschritt auf der Weboberfläche angezeigt.
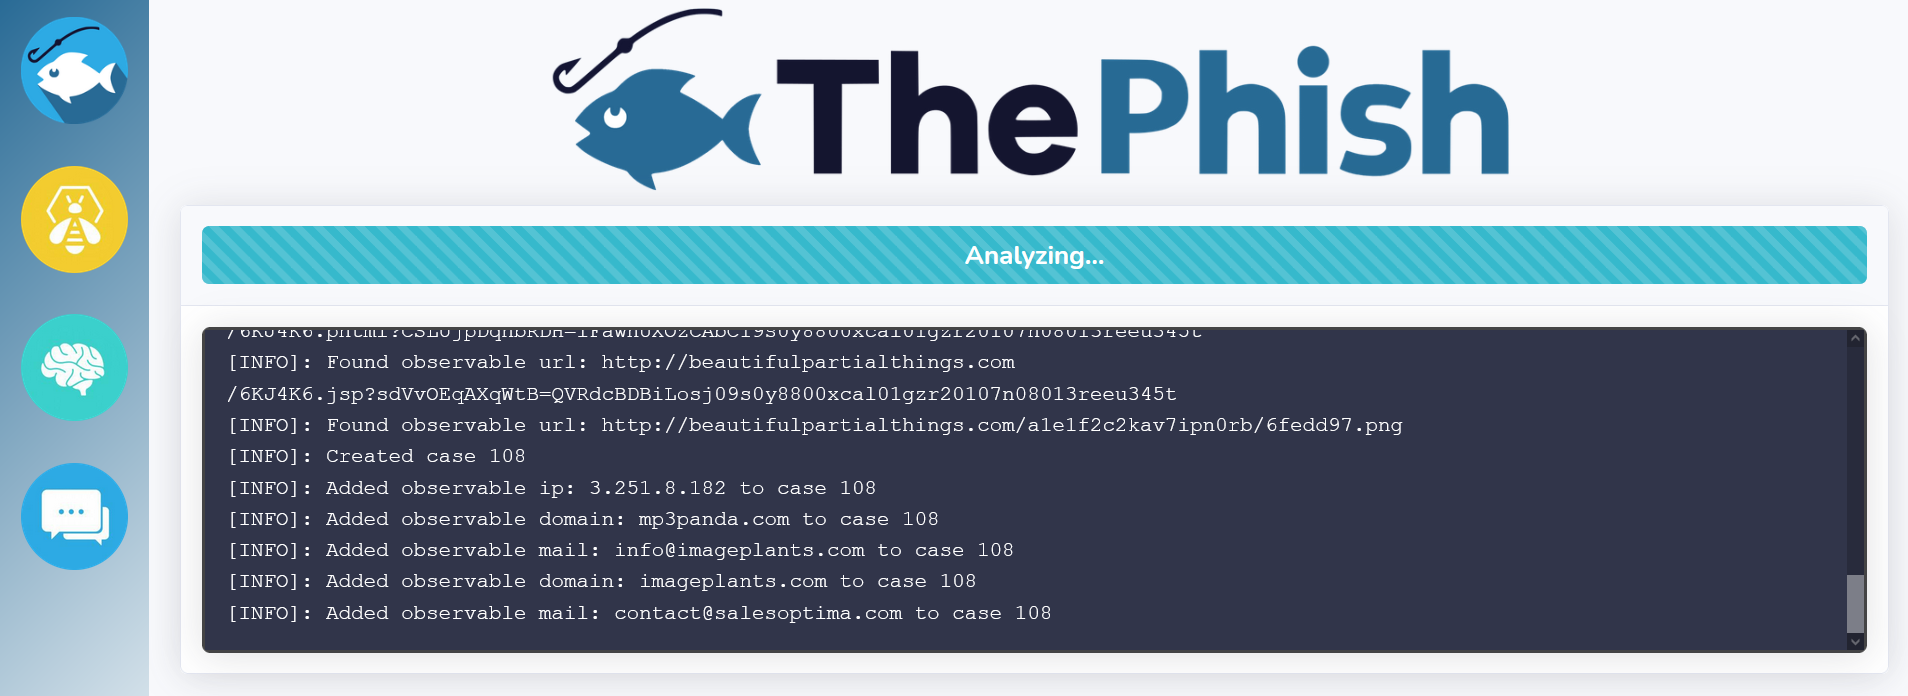
Währenddessen extrahiert ThePhish die Observablen (URLs, Domänen, IP-Adressen, E-Mail-Adressen, Anhänge und Hashes dieser Anhänge) aus der E-Mail und interagiert dann mit TheHive, um den Fall zu erstellen.
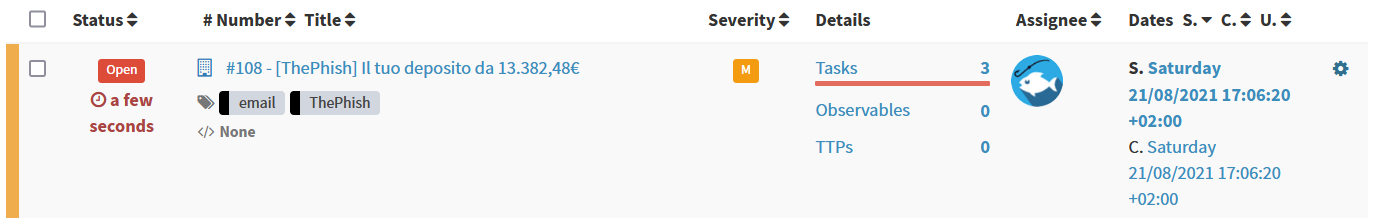
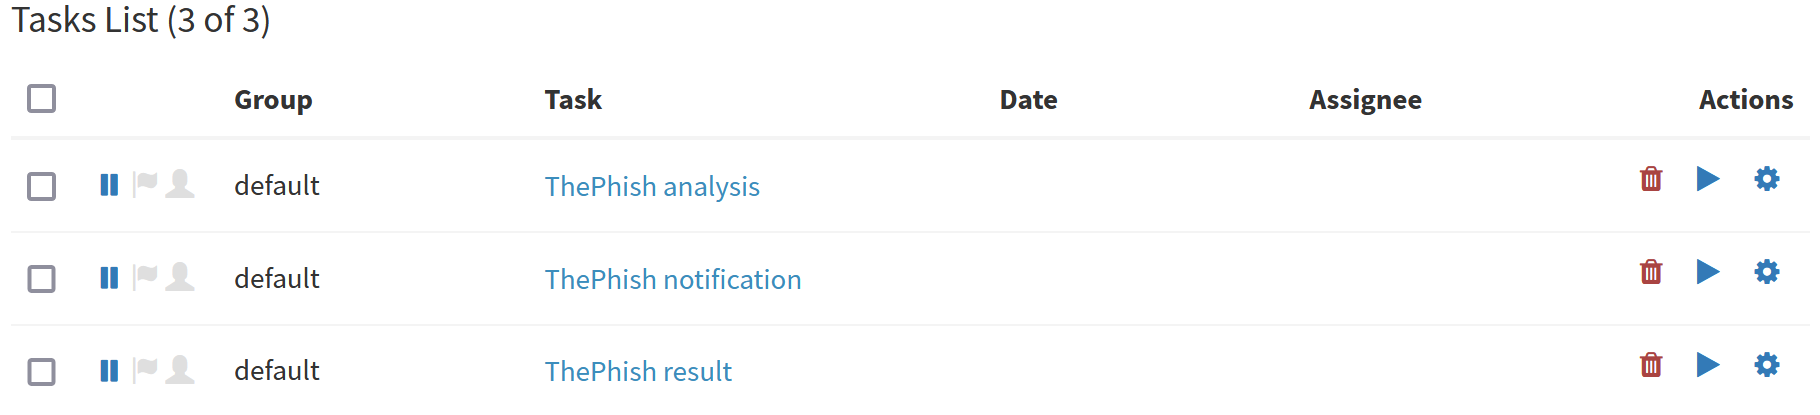
Innerhalb des Falls werden drei Aufgaben erstellt.
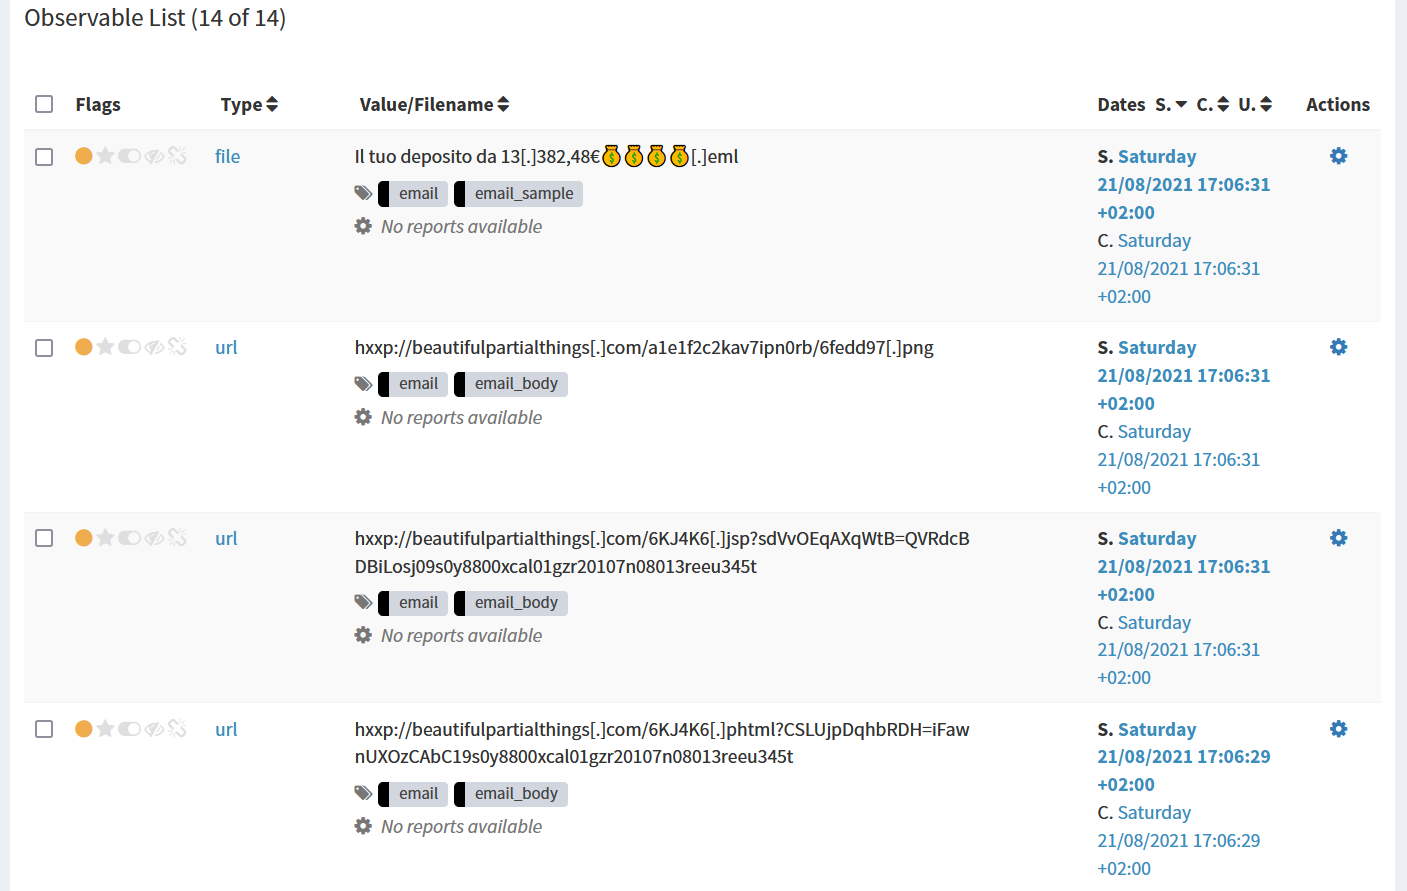
Dann beginnt ThePhish, die extrahierten Observablen zum Fall hinzuzufügen.
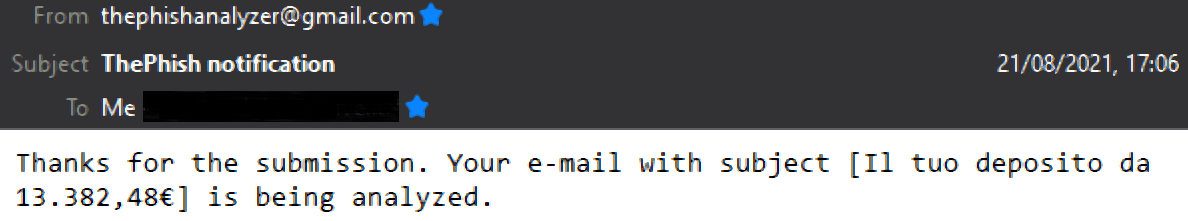
An diesem Punkt wird der Benutzer per E-Mail benachrichtigt, dass die Analyse begonnen hat, dank des Mailer-Responders.
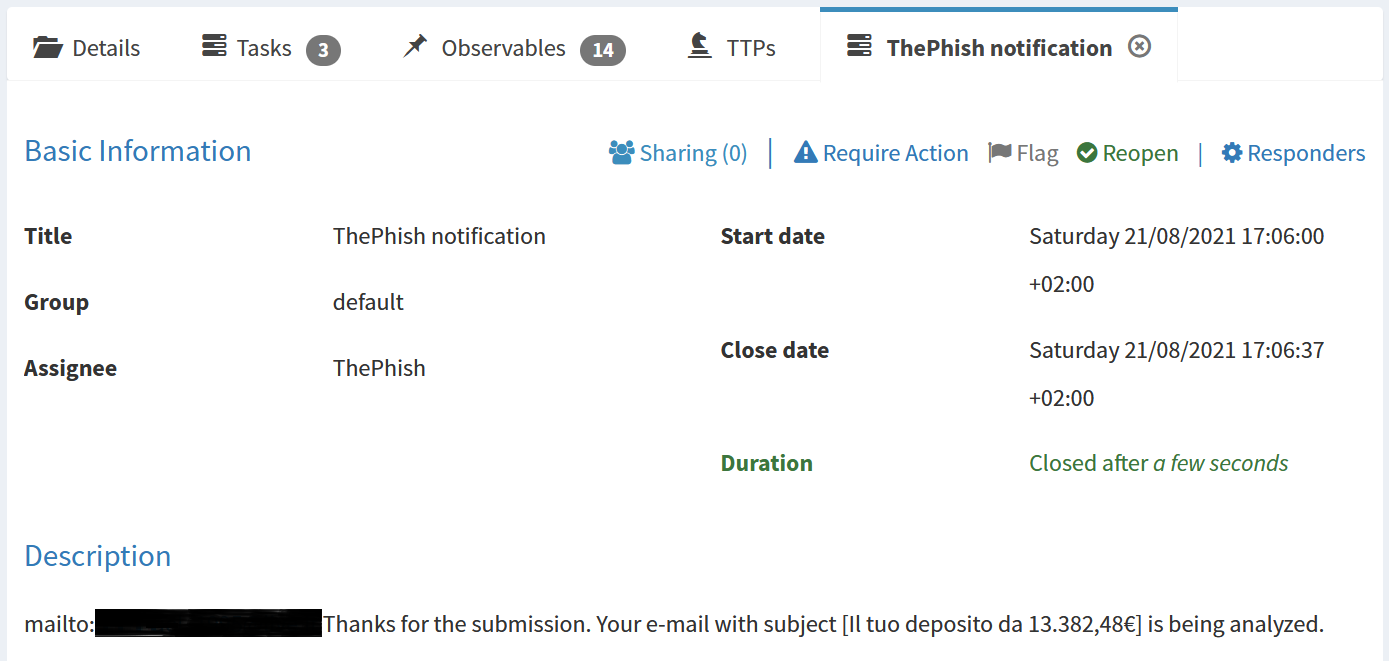
Die Beschreibung der ersten Aufgabe ermöglicht es dem Mailer-Responder, die Benachrichtigung per E-Mail zu senden.
Nachdem die erste Aufgabe geschlossen wurde, wird die zweite Aufgabe gestartet und die Analysatoren werden auf den Observablen gestartet. Der Analysefortschritt wird auf der Weboberfläche angezeigt, während die Analysatoren gestartet werden.
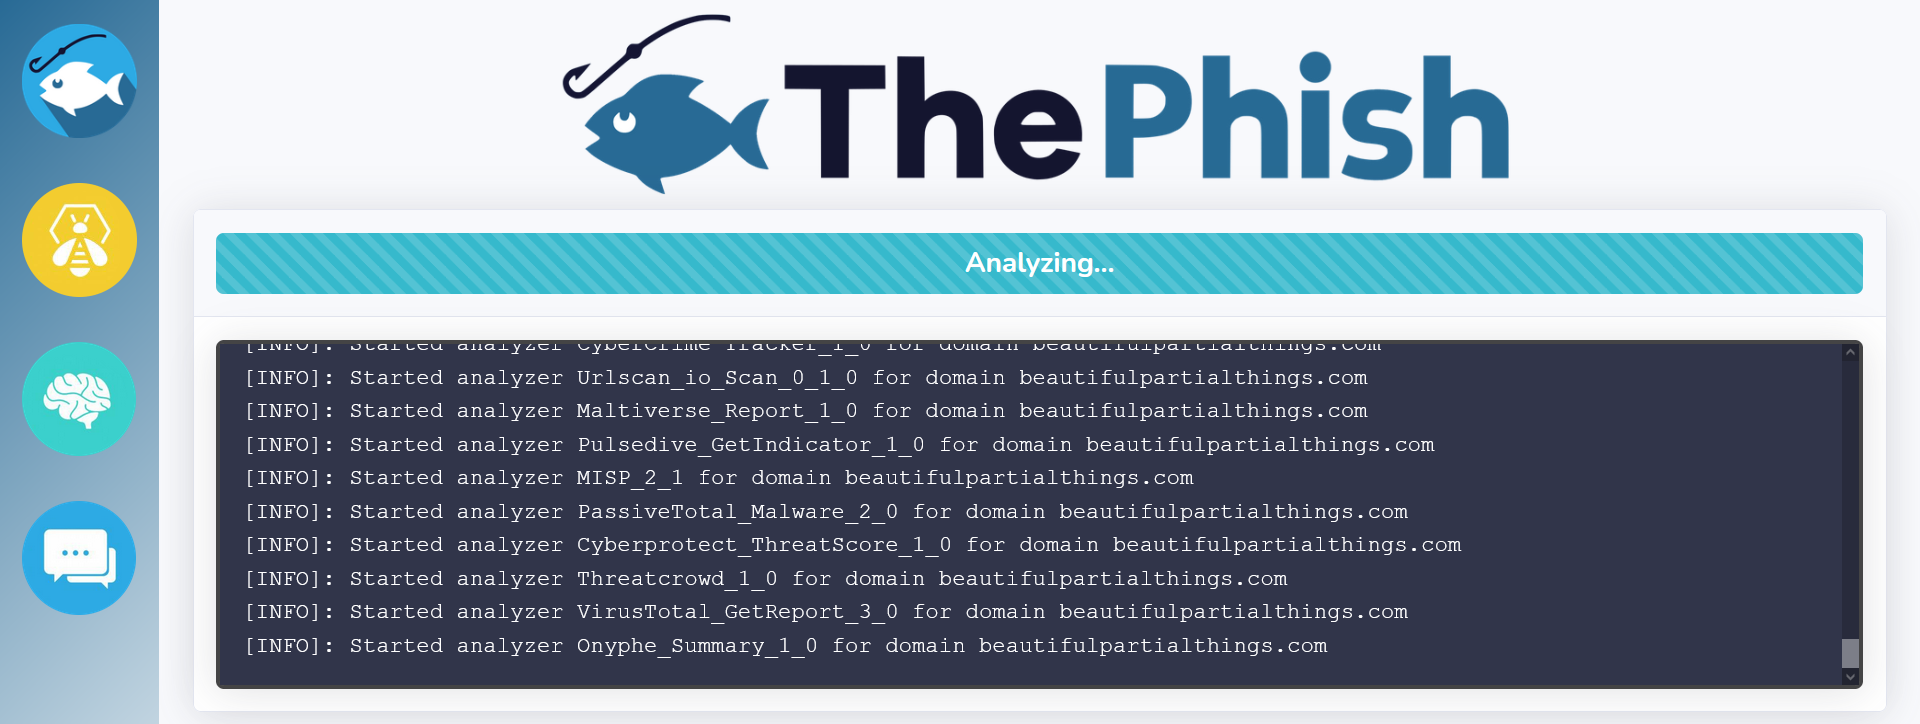
Der Analysefortschritt kann auch in TheHive dank dessen Live-Stream eingesehen werden.

Tool herunterladen