
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PoC-CVE-2024-24034 — Proof-of-Concept-Exploit für CVE-2024-24034, eine Open-Redirect-Schwachstelle in S.I.L 3.0 über den Parameter 'hprinter', die URL-Umleitungsmanipulation ermöglicht. | Kitploit
Tools/GitHubGitHub/elizeuopain/poc-cve-2024-24034
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubelizeuopain/poc-cve-2024-24034

PoC-CVE-2024-24034

Proof-of-Concept-Exploit für CVE-2024-24034, eine Open-Redirect-Schwachstelle in S.I.L 3.0 über den Parameter 'hprinter', die URL-Umleitungsmanipulation ermöglicht.

Repository anzeigen
15vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-24034

Titel: Die S.I.L 3.0 ist anfällig für Open Redirect über den Parameter „hprinter".

Datum: 2024-01-11

Autor: Elizeu Das Dores

Hersteller-Homepage: https://www.setorinformatica.com/

Version: 3.0

POC CVE-2024-24034

Der Parameter „hprinter" leitet den Benutzer immer dann um, wenn in der Anwendung ein Fehler auftritt. Durch Manipulation des Parameters ist es jedoch möglich, den Benutzer auf eine beliebige URL umzuleiten.
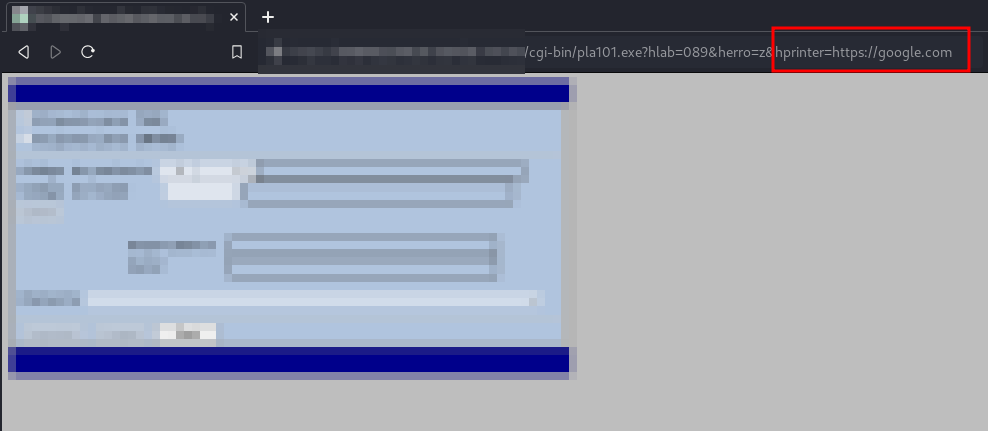
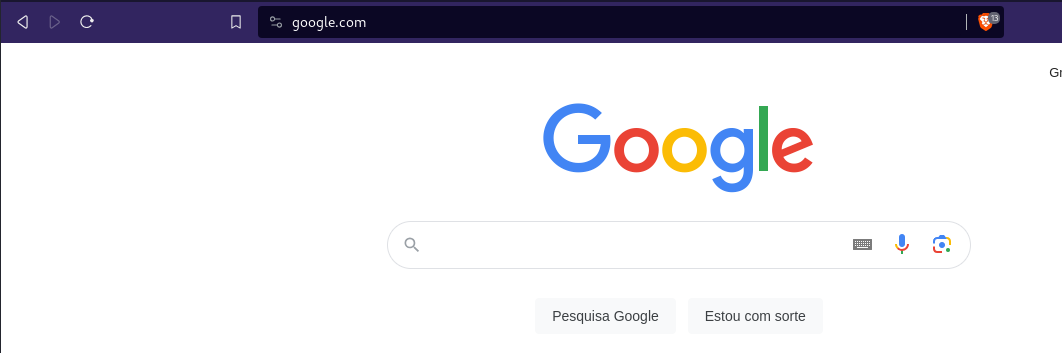
image image

Tool herunterladen