Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/electroniccats/catsniffer
Paket-Sniffing & AnalyseBluetooth-SicherheitIoT-SicherheitRFID/NFC-ToolsDrahtlose SicherheitPenetrationstestsHardware- & IoT-SicherheitLernen & BildungRed Teaming
Labs & Praxis
GitHubelectroniccats/catsniffer

CatSniffer

Repository anzeigenWebseite
92910552vor 1 MonatVon Kitploit geprüft

Über

CatSniffer ist ein originelles Multiprotokoll- und Multiband-Board zum Schnüffeln, Kommunizieren und Angreifen von IoT-Geräten (Internet der Dinge) unter Verwendung der neuesten Radio-IoT-Protokolle. Es ist ein hochportabler USB-Stick, der den TI CC1352, Semtech SX1262 und einen RP2040 für V3 oder einen Microchip SAMD21E17 für V2 integriert.

Teilen

CatSniffer

Wo kaufen und mehr erfahren

Offizielle Distributoren

CatSniffer 😼 ist ein originelles Multiprotokoll- und Multiband-Board, das zum Sniffen, Kommunizieren und Angreifen von IoT-Geräten (Internet of Things) entwickelt wurde. Es wurde als hochportabler USB-Stick konzipiert, der die neuen Chips TI CC1352, Semtech SX1262 und einen RP2040 für V3 bzw. einen Microchip SAMD21E17 für V2 integriert.

Dieses Board ist ein Schweizer Taschenmesser für IoT-Sicherheitsforscher, Entwickler und Enthusiasten. Das Board kann mit verschiedenen Arten von Software verwendet werden, darunter Sniffer von Drittanbietern wie SmartRF Packet Sniffer, Sniffle, zigbee2mqtt, Z-Stack-firmware, Ubiqua Protocol Analyzer, unsere eigene Software, oder Sie können sogar Ihre eigene Software für Ihre spezifischen Anforderungen schreiben.

CatSniffer kann in 3 verschiedenen Technologien betrieben werden:

  • LoRa
  • Sub 1 GHz
  • 2,4 GHz

Diese Arbeit wurde von der Arbeit unseres Freundes Michael Ossmann inspiriert, als Hommage an seine herausragende Arbeit bei Greatscott Gadgets, wo Geräte wie das YardStick, GreatFET, HackRF und Ubertooth entstanden sind.

Versionen

Der CatSniffer hat sich seit seiner ersten Veröffentlichung weiterentwickelt:

  • CatSniffer v1.2
  • CatSniffer v1.3
  • CatSniffer v2.0
  • CatSniffer v2.1
  • CatSniffer v3.1

Wir als pro-Open-Source-Unternehmen haben beschlossen, die Unterstützung für jede Version beizubehalten, aber im Hinterkopf zu behalten, dass neuere Versionen mehr Funktionen als die ersten Versionen haben werden.

Die verschiedenen Firmwares befinden sich im Repository und nicht im Release-Bereich, um eine ordnungsgemäße Nachverfolgung der kompilierten Dateien und Quelldateien zu gewährleisten.

Protokolle

  • Thread
  • Zigbee
  • Bluetooth 5 Low Energy (BLE)
  • IEEE 802.15.4g
  • 6LoWPAN (IPv6 over Low power Wireless Personal Area Networks)
  • Sub 1Ghz und patentierte Systeme
  • LoRa/LoRaWAN
  • Wi-SUN
  • Amazon Sidewalk
  • mioty®

Funktionen

  • "Das SimpleLink™ CC1352P1F3RGZ-Gerät ist ein Multiprotokoll- und Multiband-Sub-1-GHz- und 2,4-GHz-Wireless-Mikrocontroller (MCU), der Thread, Zigbee®, Bluetooth® 5.2 Low Energy, IEEE 802.15.4g, IPv6-fähige Smart Objects (6LoWPAN), MIOTY®, Wi-SUN® und proprietäre Systeme unterstützt".
  • CatSniffer verwendet Microchip SAMD21E17 (V2 oder früher) und RP2040 (V3 oder später) als USB-UART-Bridge zur Kommunikation mit dem CC1352-Chip; eine manuelle Treiberinstallation ist nicht erforderlich (Ausnahmen können vorkommen).
  • Kompatible Betriebssysteme: Windows und Linux.
  • Automatische Programmierung über den Bootloader von TI CC (solange dieser nicht im Code deaktiviert ist). Kein externer Programmierer erforderlich, und es kann über cJTAG über den Standard-Pin debuggt werden.
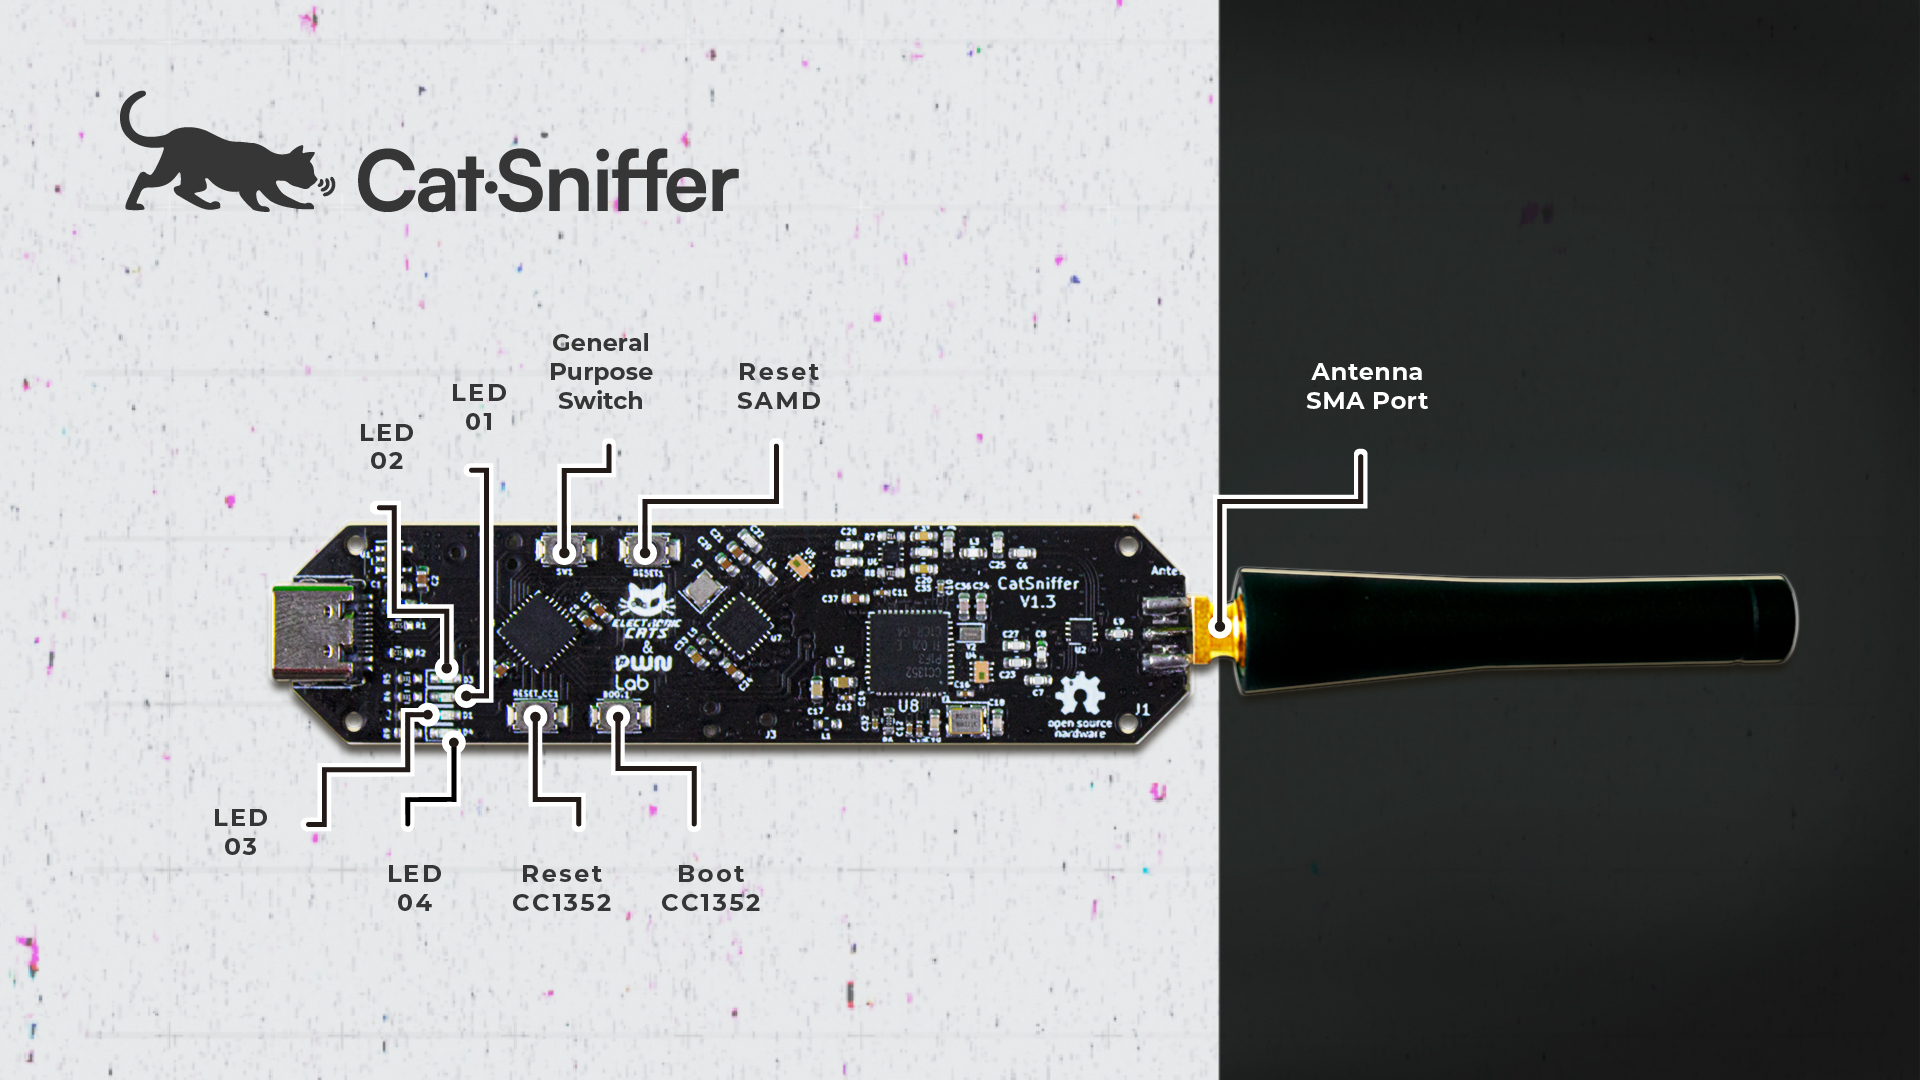
  • SMA-Antennenanschluss für eine Antenne Ihrer Wahl.
  • LEDs für allgemeine Zwecke.
  • Reset-Taste für RP2040, SAMD21 & CC1352, Boot von CC1352 und eine weitere für allgemeine Zwecke.

Wiki und Erste Schritte

Erste Schritte in unserem Wiki

WIKI

Firmware-Repository

Die gesamte CatSniffer-Firmware wurde in ein anderes Repository verschoben, um eine bessere Versionskontrolle und Issue-Verfolgung zu ermöglichen. Sie finden sie hier:

https://github.com/ElectronicCats/CatSniffer-Firmware

Alle CatSniffer-Versionen werden in diesem Repository unterstützt. Sie müssen prüfen, welche Version Sie besitzen, und den passenden Branch zum Entwickeln oder für ein Release auswählen, um Ihr Board zu programmieren.

Software-Repository

Die gesamte CatSniffer-Software wurde in ein anderes Repository verschoben, um eine bessere Versionskontrolle und Issue-Verfolgung zu ermöglichen. Sie finden sie hier:

https://github.com/ElectronicCats/CatSniffer-Tools

Kompatible Software

  • Smart RF Packet Sniffer 2
  • Wireshark
  • pycatsniffer tool (BETA)
  • Sniffle
  • Ubiqua Protocol Analyzer
  • zigbee2mqtt
  • Z-Stack-firmware

Voraussetzungen zum Erstellen der Firmware

  • Arduino IDE für RP2040 oder SAMD21E17
  • CCS-Version: Die Packet-Sniffer-Firmware wurde mit CCS 10.2 getestet
  • SimpleLink CC13x2 und CC26x2 SDK
  • Python 3

Hinweis

Dieses Kit ist dafür konzipiert, Produktentwicklern die Bewertung elektronischer Komponenten, Schaltungen oder Software im Zusammenhang mit dem Kit zu ermöglichen, um festzustellen, ob solche Elemente in ein fertiges Produkt integriert werden sollen, und Softwareentwicklern das Schreiben von Softwareanwendungen für die Verwendung mit dem Endprodukt zu ermöglichen. Dieses Kit ist ein Entwicklerprodukt und darf nach der Montage nicht weiterverkauft oder anderweitig vermarktet werden, es sei denn, alle erforderlichen FCC-Genehmigungen (oder Genehmigungen einer anderen lokalen Behörde) für die Ausrüstung wurden zuvor eingeholt. Der Betrieb unterliegt der Bedingung, dass dieses Produkt keine schädlichen Störungen bei lizenzierten Funkstationen verursacht und dass dieses Produkt schädliche Störungen akzeptiert.

Workshops

Wir haben Workshops im Rahmen verschiedener sicherheitsbezogener Veranstaltungen durchgeführt. Das verfügbare Material ist öffentlich und kann hier gefunden werden.

Wie Sie beitragen können

Beiträge sind willkommen!

Bitte lesen Sie das Dokument Contribution Manual, das Ihnen zeigt, wie Sie Ihre Änderungen zum Projekt beitragen können.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →