 ebrasha/abdal-cve-2026-60137

Abdal CVE-2026-60137 ist ein fortschrittlicher WordPress-Sicherheitsscanner zur Identifizierung von Systemen, die potenziell von der SQL-Injection-Schwachstelle CVE-2026-60137 betroffen sind. Entwickelt von Ebrahim Shafiei (EbraSha) für Schwachstellenbewertung, Sicherheitsforschung und autorisierte Penetrationstests.
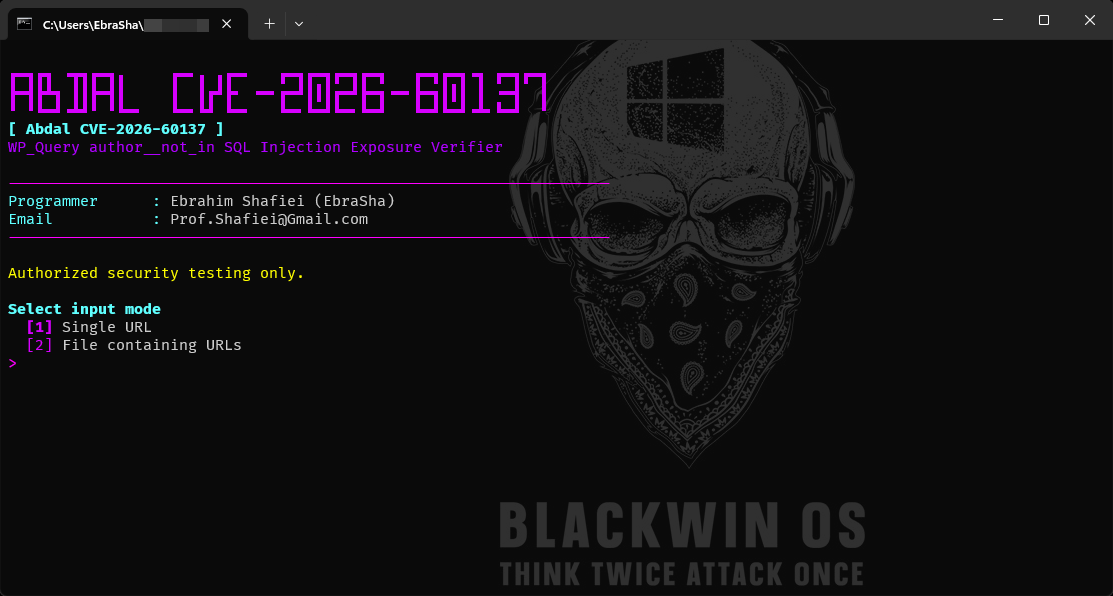
Abdal CVE-2026-60137 ist ein defensiver WordPress-Expositionsprüfer für die unzureichende Bereinigung des Parameters author__not_in in WP_Query, verfolgt als CVE-2026-60137. Die Schwachstelle kann SQL-Injection ermöglichen, wenn nicht vertrauenswürdige Eingaben den betroffenen Parameter erreichen. Bei betroffenen WordPress-Versionen 6.9 und 7.0 kann sie im Rahmen des wp2shell-Remote-Code-Execution-Pfads mit CVE-2026-63030 verkettet werden.
Das Tool hilft Administratoren und autorisierten Sicherheitsteams, potenziell betroffene WordPress-Versionen und verdächtige REST-Batch-Endpunkt-Expositionen zu identifizieren, ohne zu versuchen, SQL-Injection durch eine destruktive Datenbank-Payload nachzuweisen.
Versionserkennung und Endpunktverhalten können eine schnelle defensive Triage über viele WordPress-Installationen hinweg ermöglichen. Dieser Prüfer kombiniert diese Signale zu klaren Bewertungen, damit Administratoren das Patchen und die Nachkontrolle priorisieren können.
| WordPress-Zweig | Betroffene Versionen | Behobene Version |
|---|---|---|
| 6.8.x | 6.8.0 bis 6.8.5 | 6.8.6 oder später |
| 6.9.x | 6.9.0 bis 6.9.4 | 6.9.5 oder später |
Für WordPress 6.8.x betrifft das veröffentlichte Problem die erleichterte SQL-Injection. Die vollständige wp2shell-Kette mit CVE-2026-63030 gilt für die betroffenen Zweige 6.9.x und 7.0.x.
/wp-json/batch/v1 als auch /?rest_route=/batch/v1 als defensive Expositionssignale.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID oder ERROR, sofern zutreffend.Führen Sie die ausführbare Datei aus:
Folgen Sie dann den interaktiven Eingabeaufforderungen:
Beispieldatei mit Zielen:
https://wordpress.example
https://blog.example
Scannen Sie nur Systeme, die Ihnen gehören oder für die Sie ausdrücklich autorisiert sind.
[!IMPORTANT] Die Bewertung ist eine heuristische Expositionsbeurteilung. Sie ist kein eigenständiger Beweis dafür, dass SQL-Injection erfolgreich war oder dass ein Ziel kompromittiert wurde.
WP_Query übergeben, insbesondere den Parameter author__not_in.Diese Software wird ausschließlich für rechtmäßige defensive Sicherheitstests, Verifizierung durch Vermögensinhaber, Bildung und autorisierte Forschung bereitgestellt. Sie sind dafür verantwortlich, vor dem Scannen eines Systems eine Genehmigung einzuholen und alle geltenden Gesetze, Verträge und Richtlinien einzuhalten.
Die Software und ihre Ergebnisse werden wie besehen bereitgestellt, ohne Gewährleistungen oder Garantien für Genauigkeit, Verfügbarkeit, Eignung für einen bestimmten Zweck oder das Fehlen von Fehlalarmen und Fehlnegativen. Der Programmierer und die Mitwirkenden sind nicht verantwortlich für Missbrauch, Dienstunterbrechungen, Datenverlust, Sicherheitsvorfälle oder direkte oder indirekte Schäden, die aus der Nutzung dieses Projekts entstehen.
Wenn Sie auf Probleme stoßen oder Konfigurationsschwierigkeiten haben, kontaktieren Sie uns bitte per E-Mail unter [email protected]. Sie können Probleme auch auf GitLab oder GitHub melden.
Wenn Sie dieses Projekt hilfreich finden und die weitere Entwicklung unterstützen möchten, erwägen Sie bitte eine Spende:
Mit Leidenschaft handgefertigt von Ebrahim Shafiei (EbraSha)
Dieses Projekt ist unter der AGPLv3-Lizenz lizenziert.
| 7.0.x | 7.0.0 bis 7.0.1 | 7.0.2 oder später |
| Bewertung | Bedeutung |
|---|
VULNERABLE | Die erkannte Version und die beobachteten Expositionssignale stimmen stark mit dem betroffenen Profil des Tools überein. |
AFFECTED | Die erkannte Version liegt im veröffentlichten betroffenen Bereich, aber die Endpunktnachweise sind unvollständig. |
AFFECTED-WAF | Die Version scheint betroffen, während eine WAF oder Zugriffskontrolle die Verifizierung beeinträchtigen könnte. |
PATCHED | Die erkannte WordPress-Version enthält den Hersteller-Fix. |
NOT-AFFECTED | Die erkannte Version liegt außerhalb des veröffentlichten betroffenen Bereichs. |
UNKNOWN | Die verfügbaren Nachweise reichen für eine zuverlässige Klassifizierung nicht aus. |
NOT-WORDPRESS | WordPress konnte auf dem Ziel nicht identifiziert werden. |
INVALID | Das angegebene Ziel ist keine gültige URL oder Eingabe. |
ERROR | Ein Netzwerk-, TLS-, Timeout- oder HTTP-Verarbeitungsfehler verhinderte die Verifizierung. |
