 douglas-042/douglas-042-hq
Zentrale Konsole für Douglas-042 HEADQUARTERS-Collectors. Durchsucht eine Flotte, korreliert Ergebnisse über Hosts hinweg und verwaltet IOC-Feeds und SIEM-Bereitstellung von einem Ort aus.

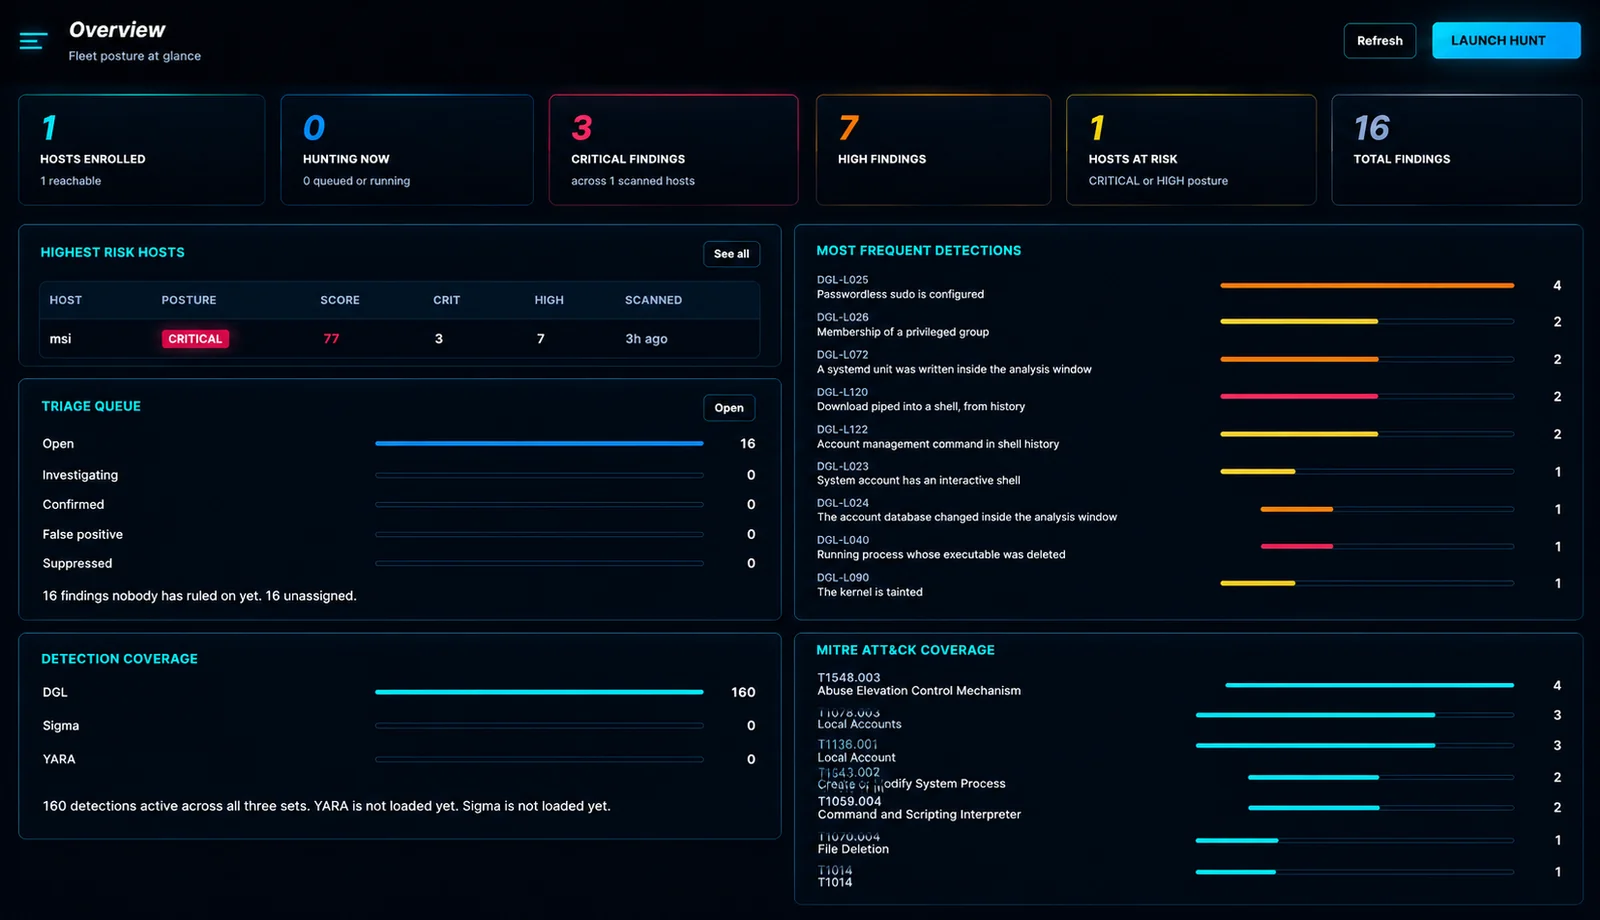
Durchsuchen Sie eine Flotte von Windows- und Linux-Hosts nach Anzeichen einer Kompromittierung, entscheiden Sie, was wirklich wichtig ist, und handeln Sie danach — von einer Konsole aus, mit einem Befehl pro Host.
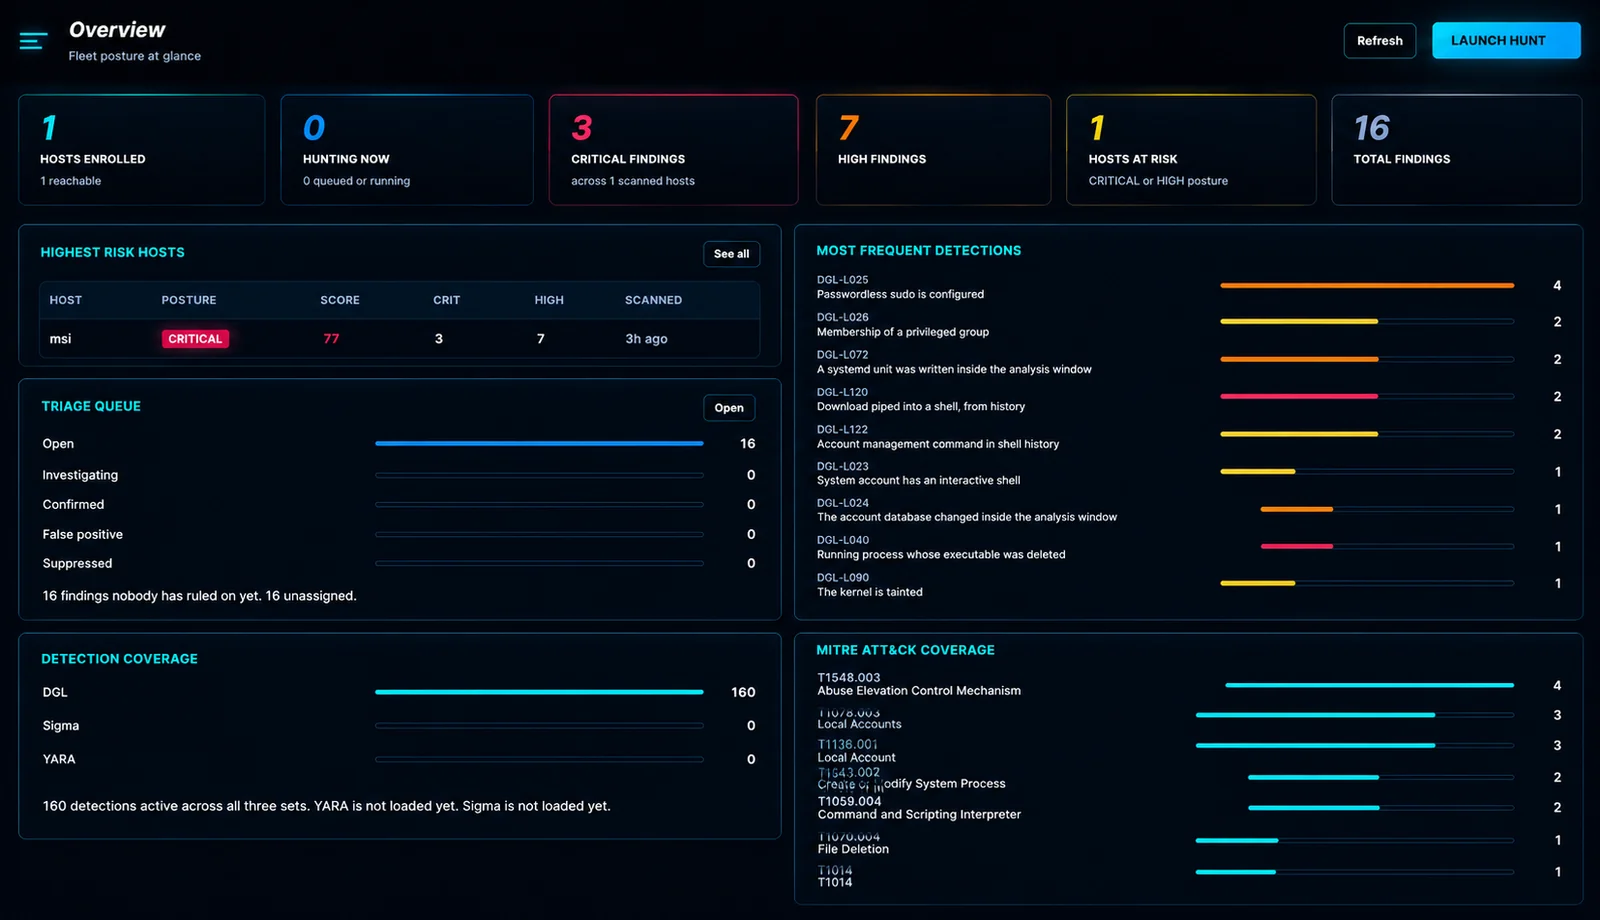
Eine Hunt ist kein Scan. Douglas sammelt die Artefakte, die ein Analyst von Hand sammeln würde — Prozesse, Dienste, geplante Aufgaben, Autostarts, Verbindungen, Konten, Treiber, Ereignisprotokolle, Cron, systemd, Shell-Verlauf, Web-Roots — und führt 201 integrierte Erkennungen darüber aus, plus Ihre eigenen Sigma-, YARA- und benutzerdefinierten Regeln.
Dann übernimmt es die Teile, die die meisten Tools Ihnen überlassen: Es sagt, welche Befunde noch eine Entscheidung brauchen, welche der sechzig externen Adressen zuerst betrachtet werden sollten, und lässt Sie etwas dagegen tun, ohne eine RDP-Sitzung zu öffnen.
   einen Befehl bereitstellen  ──▶  hunt  ──▶  Befunde erscheinen live
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              IOC-Feed-Treffer        Reputations-Score       Response-Aktionen
              "das ist ein bekanntes C2"  "92/100, 340 Meldungen"  isolieren · beenden · sammeln
Die Umgebungen, die am dringendsten gejagt werden müssen, sind oft die ohne EDR: ein paar Dutzend Server, kein Agent-Budget und ein Vorfall, der vor drei Tagen begonnen hat. Die Wahl liegt meist zwischen einer kommerziellen Plattform, die niemand freigegeben hat, und einem Ordner voller PowerShell-Skripte, die jemand von Hand ausführt.
Douglas liegt dazwischen. Auf dem Host, den Sie untersuchen, wird nichts installiert — der Collector läuft einmal und beendet sich — und jedes Ergebnis landet in einer Konsole, die Sie an jeden weitergeben können, der den Vorfall als Nächstes übernimmt.
Befunde sind leicht zu erzeugen und teuer zu lesen. Dieser Bildschirm existiert, um die Warteschlange kurz genug zu halten, dass sie beim dritten Durchgang noch jemand liest.
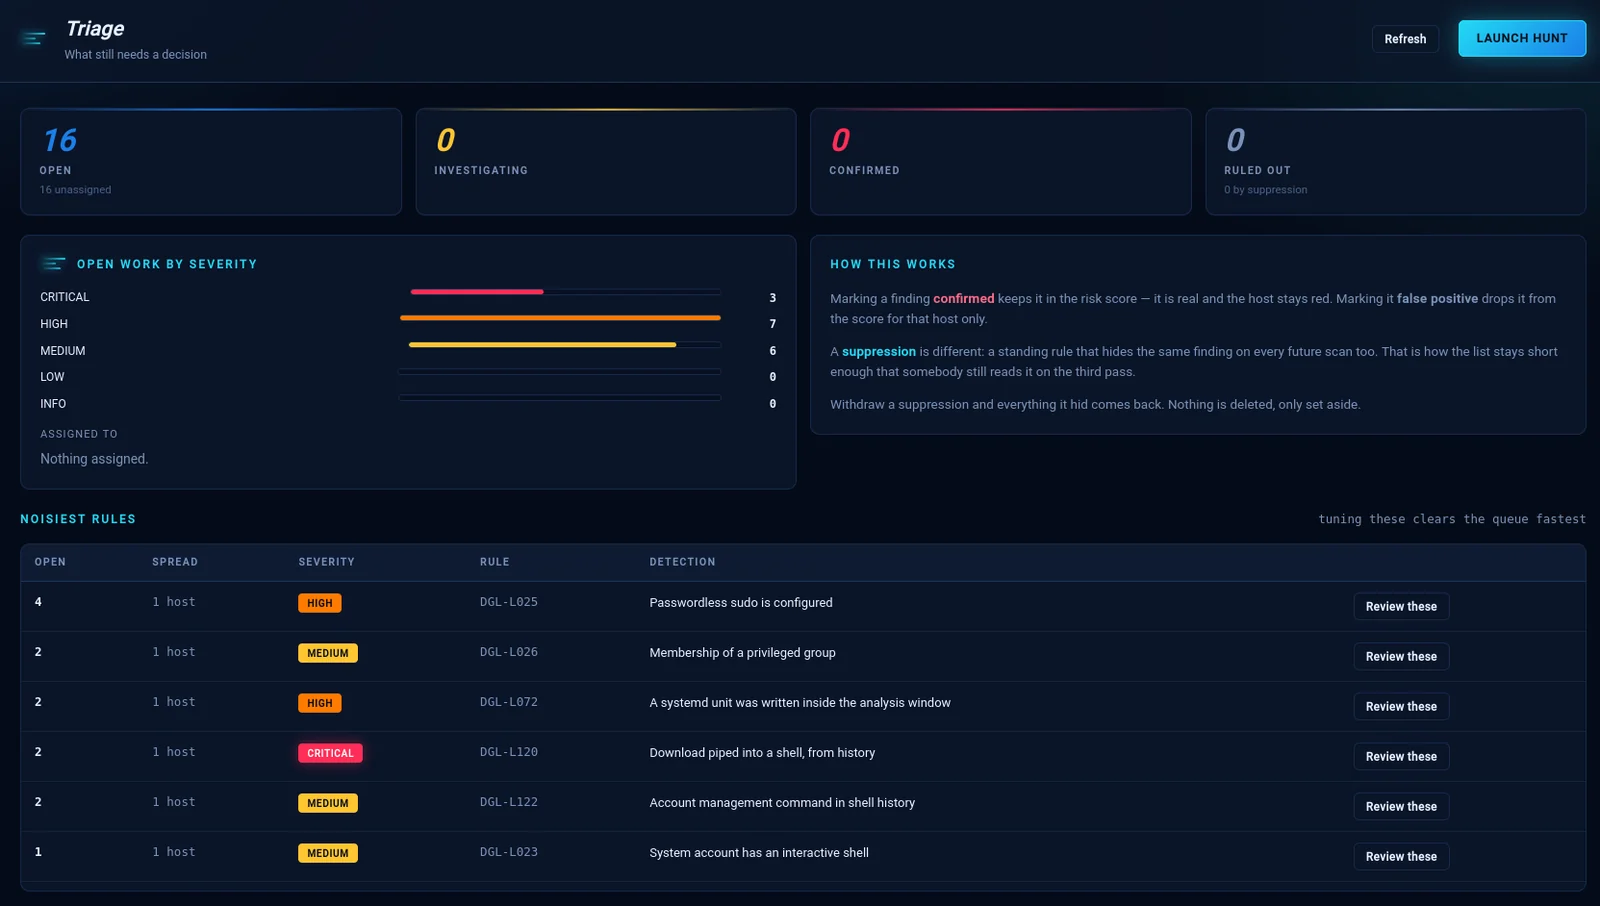
Drei Ergebnisse, und der Unterschied zwischen ihnen zählt sechs Monate später:
| Entscheidung | Was sie tut |
|---|---|
| Bestätigt | Echt. Bleibt im Risiko-Score, Host bleibt rot. |
| Falsch positiv | Fällt aus dem Score nur für diesen Host. |
| Unterdrückung | Eine dauerhafte Regel, die denselben Befund bei jedem zukünftigen Scan ausblendet. |
Nichts wird jemals gelöscht. Ziehen Sie eine Unterdrückung zurück, und alles, was sie ausgeblendet hat, kommt wieder. Lauteste Regeln steht unten, weil deren Optimierung die Warteschlange schneller leert, als sie Befund für Befund abzuarbeiten.
Alle 201 Erkennungen sind in 15 Kategorien gruppiert — einzeln umschaltbar oder als ganze Familie auf einmal. Klicken Sie auf eine beliebige Regel, um zu lesen, was sie prüft, wie sie legitim auslöst und was als Nächstes zu tun ist.
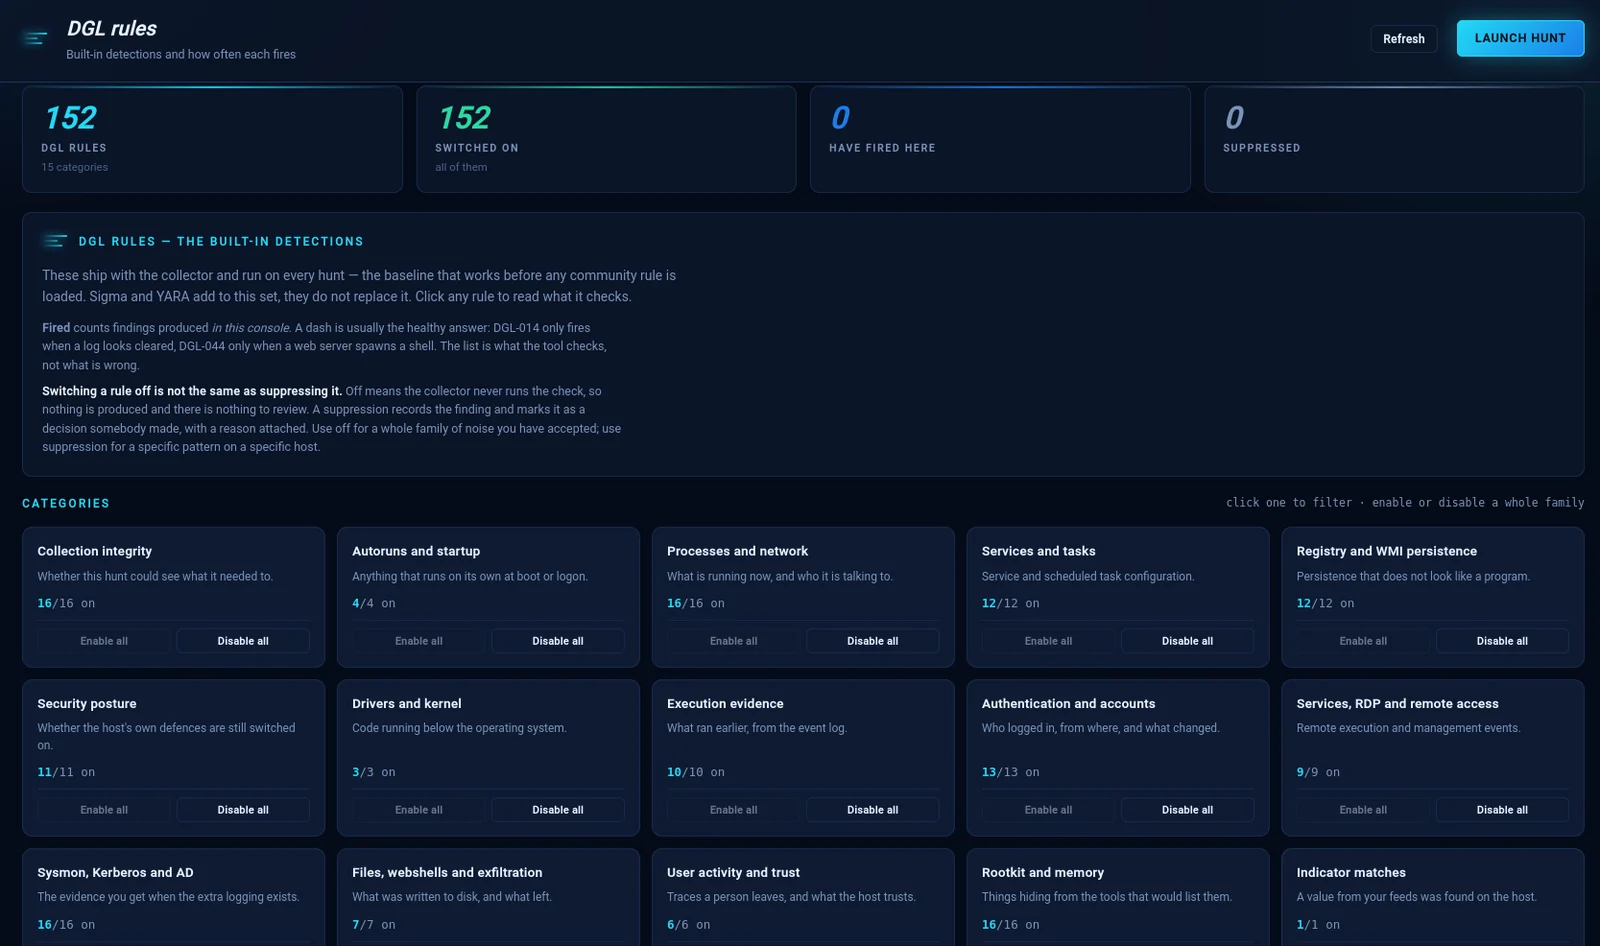
Der Unterschied, den der Bildschirm ausdrücklich nennt, weil er häufig falsch verstanden wird:
Eine Regel abzuschalten ist nicht dasselbe wie sie zu unterdrücken. Aus bedeutet, der Collector führt die Prüfung nie aus — es wird nichts erzeugt und es gibt nichts zu prüfen. Eine Unterdrückung zeichnet den Befund auf und markiert ihn als eine Entscheidung, die jemand getroffen hat, mit angegebenem Grund.
Verwenden Sie Aus für eine Familie von Rauschen, die Sie akzeptiert haben. Verwenden Sie Unterdrückung für ein bestimmtes Muster auf einem bestimmten Host.
Ein Strich unter Ausgelöst ist meist die gesunde Antwort: DGL-014 löst nur aus, wenn ein Protokoll geleert aussieht. Die Liste zeigt, was das Tool prüft, nicht was falsch ist.
Das Formular ist schneller für Ihre erste Regel und langsamer für Ihre zwanzigste. Deshalb können Regeln auch als Text geschrieben werden — geprüft während der Eingabe, gegen 11 Artefakt-Tabellen und 13 Operatoren.
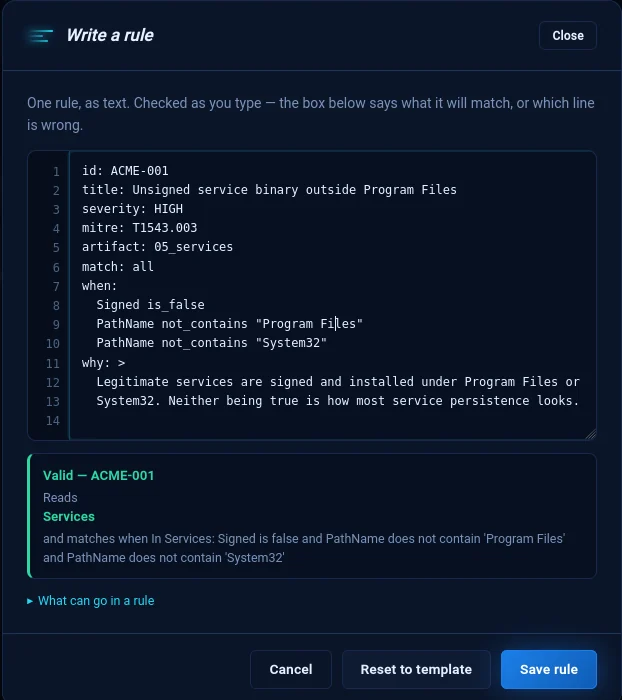
Das Kästchen darunter erfüllt zwei Aufgaben. Wenn die Regel falsch ist, nennt es die Zeile, nicht die Regel:
line 7: Condition 1: 'is_maybe' is not an operator.
Wenn sie richtig ist, sagt es, was die Regel tatsächlich treffen wird — denn eine Regel, die validiert und dann etwas anderes trifft als ihr Autor gemeint hat, ist der Fehler, den es sich zu fangen lohnt:
Gültig — ACME-001 Liest Services und trifft zu, wenn Signed false ist und PathName nicht 'Program Files' enthält und PathName nicht 'System32' enthält
Import und Export in JSON, YAML oder CSV. Round-Trip ist garantiert — unser eigener Export besteht unseren eigenen Validator in allen drei Formaten.
| Frage | Wann | Ergebnis | |
|---|---|---|---|
| IOC-Feed | Ist irgendetwas von dieser C2-Liste auf meinen Hosts? | Während der Hunt | DGL-IOC — ein bestätigter Treffer, kein Score |
| Anreicherung | Dieser Host hat mit 60 Adressen gesprochen — welche zuerst? | Nach der Hunt | 92/100, 340 Meldungen, bekanntes Cobalt-Strike-C2 |
Fünfzehn Feed-Quellen sind einsatzbereit — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — plus ein benutzerdefinierter Feed, der jede URL liest, die indikatorförmige Daten zurückgibt.

