 dominicbreuker/stego-toolkit
Sammlung von Steganographie-Werkzeugen - hilft bei CTF-Herausforderungen

Dieses Projekt ist ein Docker-Image, das zum Lösen von Steganografie-Herausforderungen nützlich ist, wie man sie auf CTF-Plattformen wie hackthebox.eu findet.
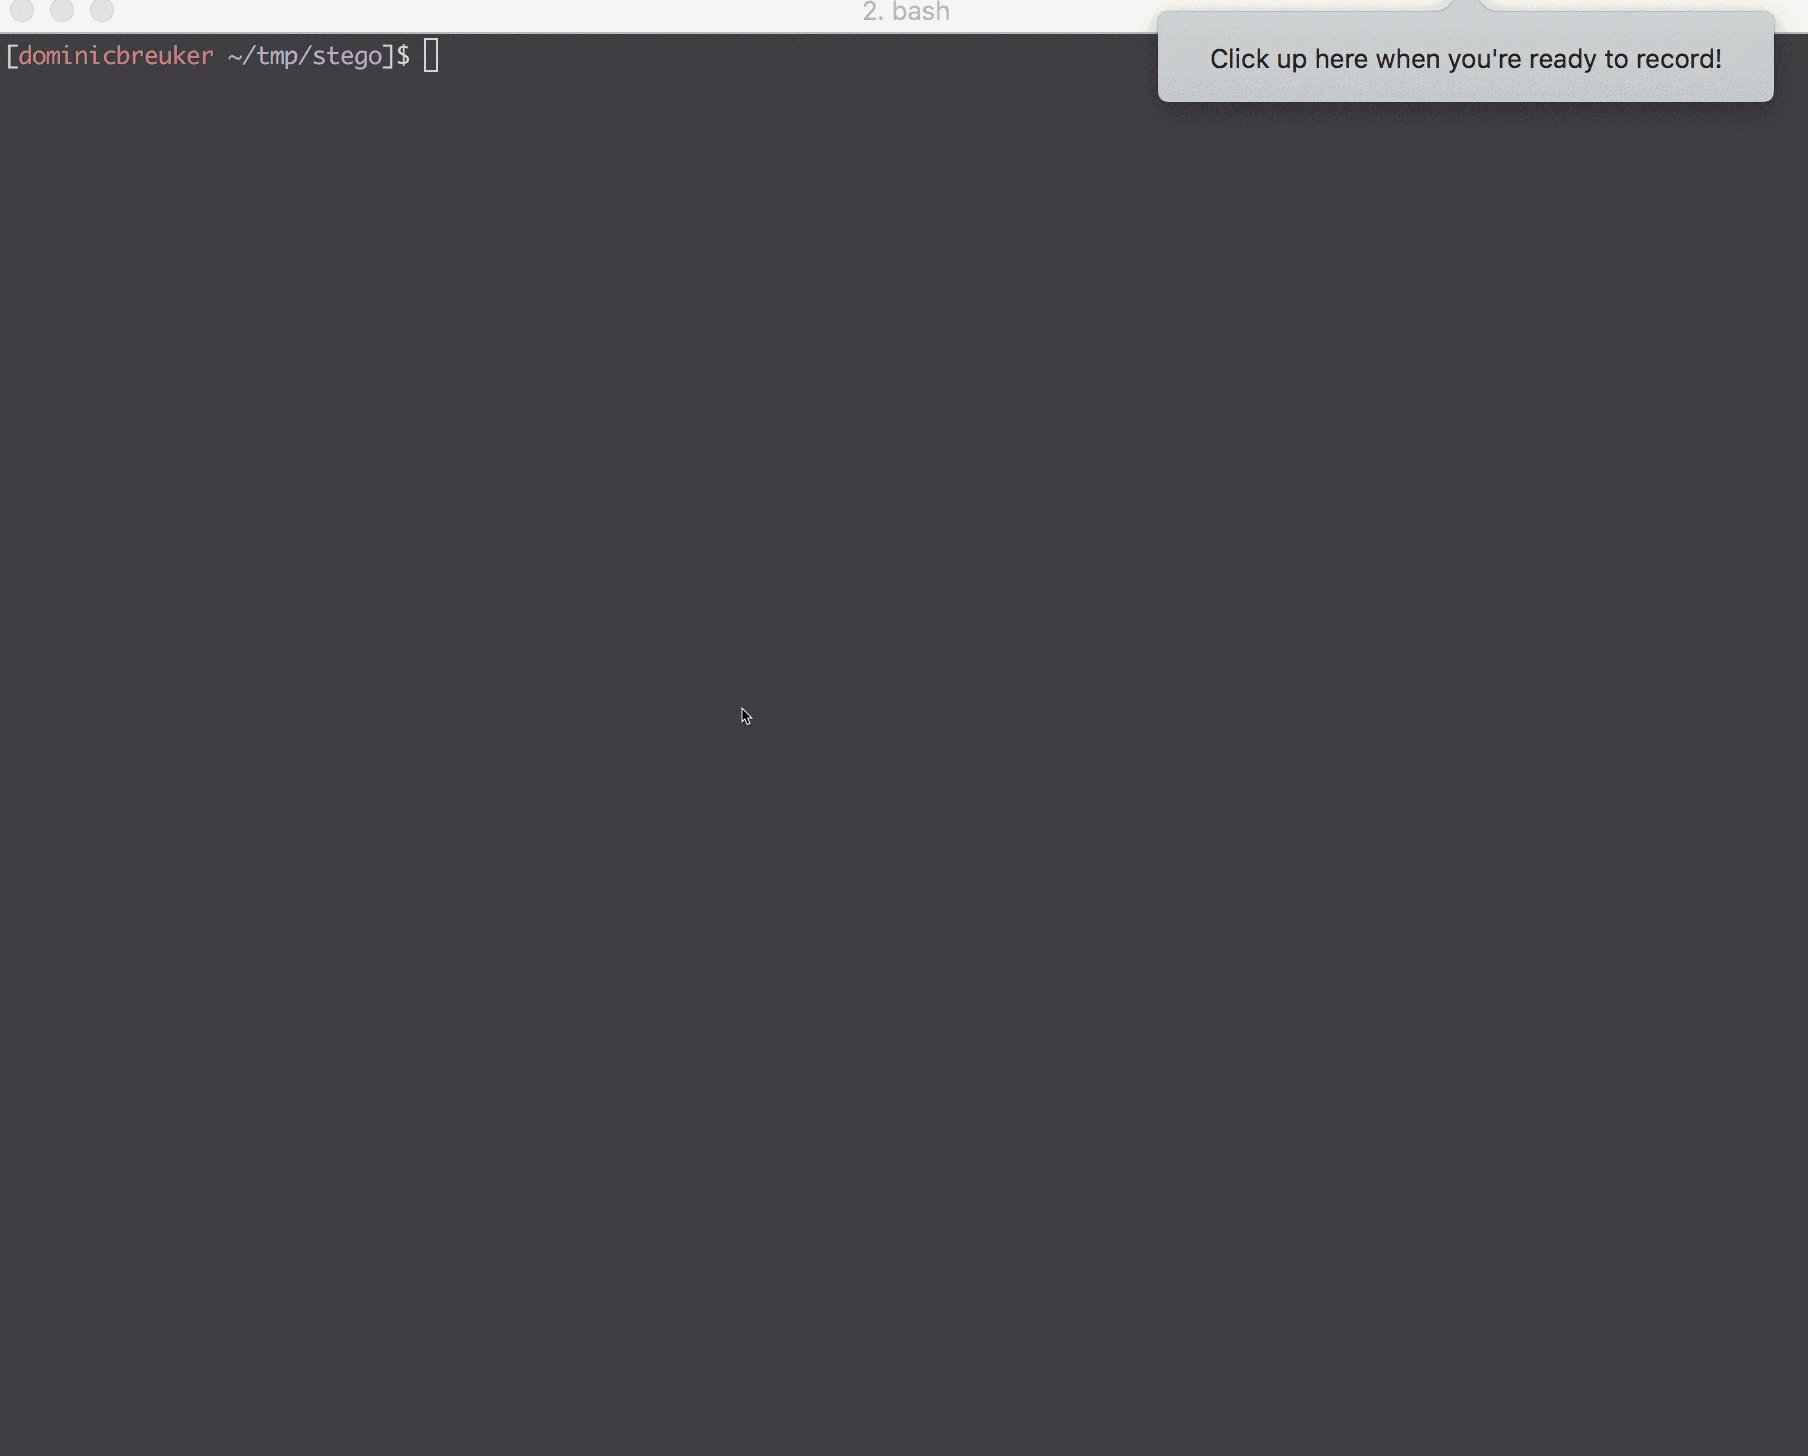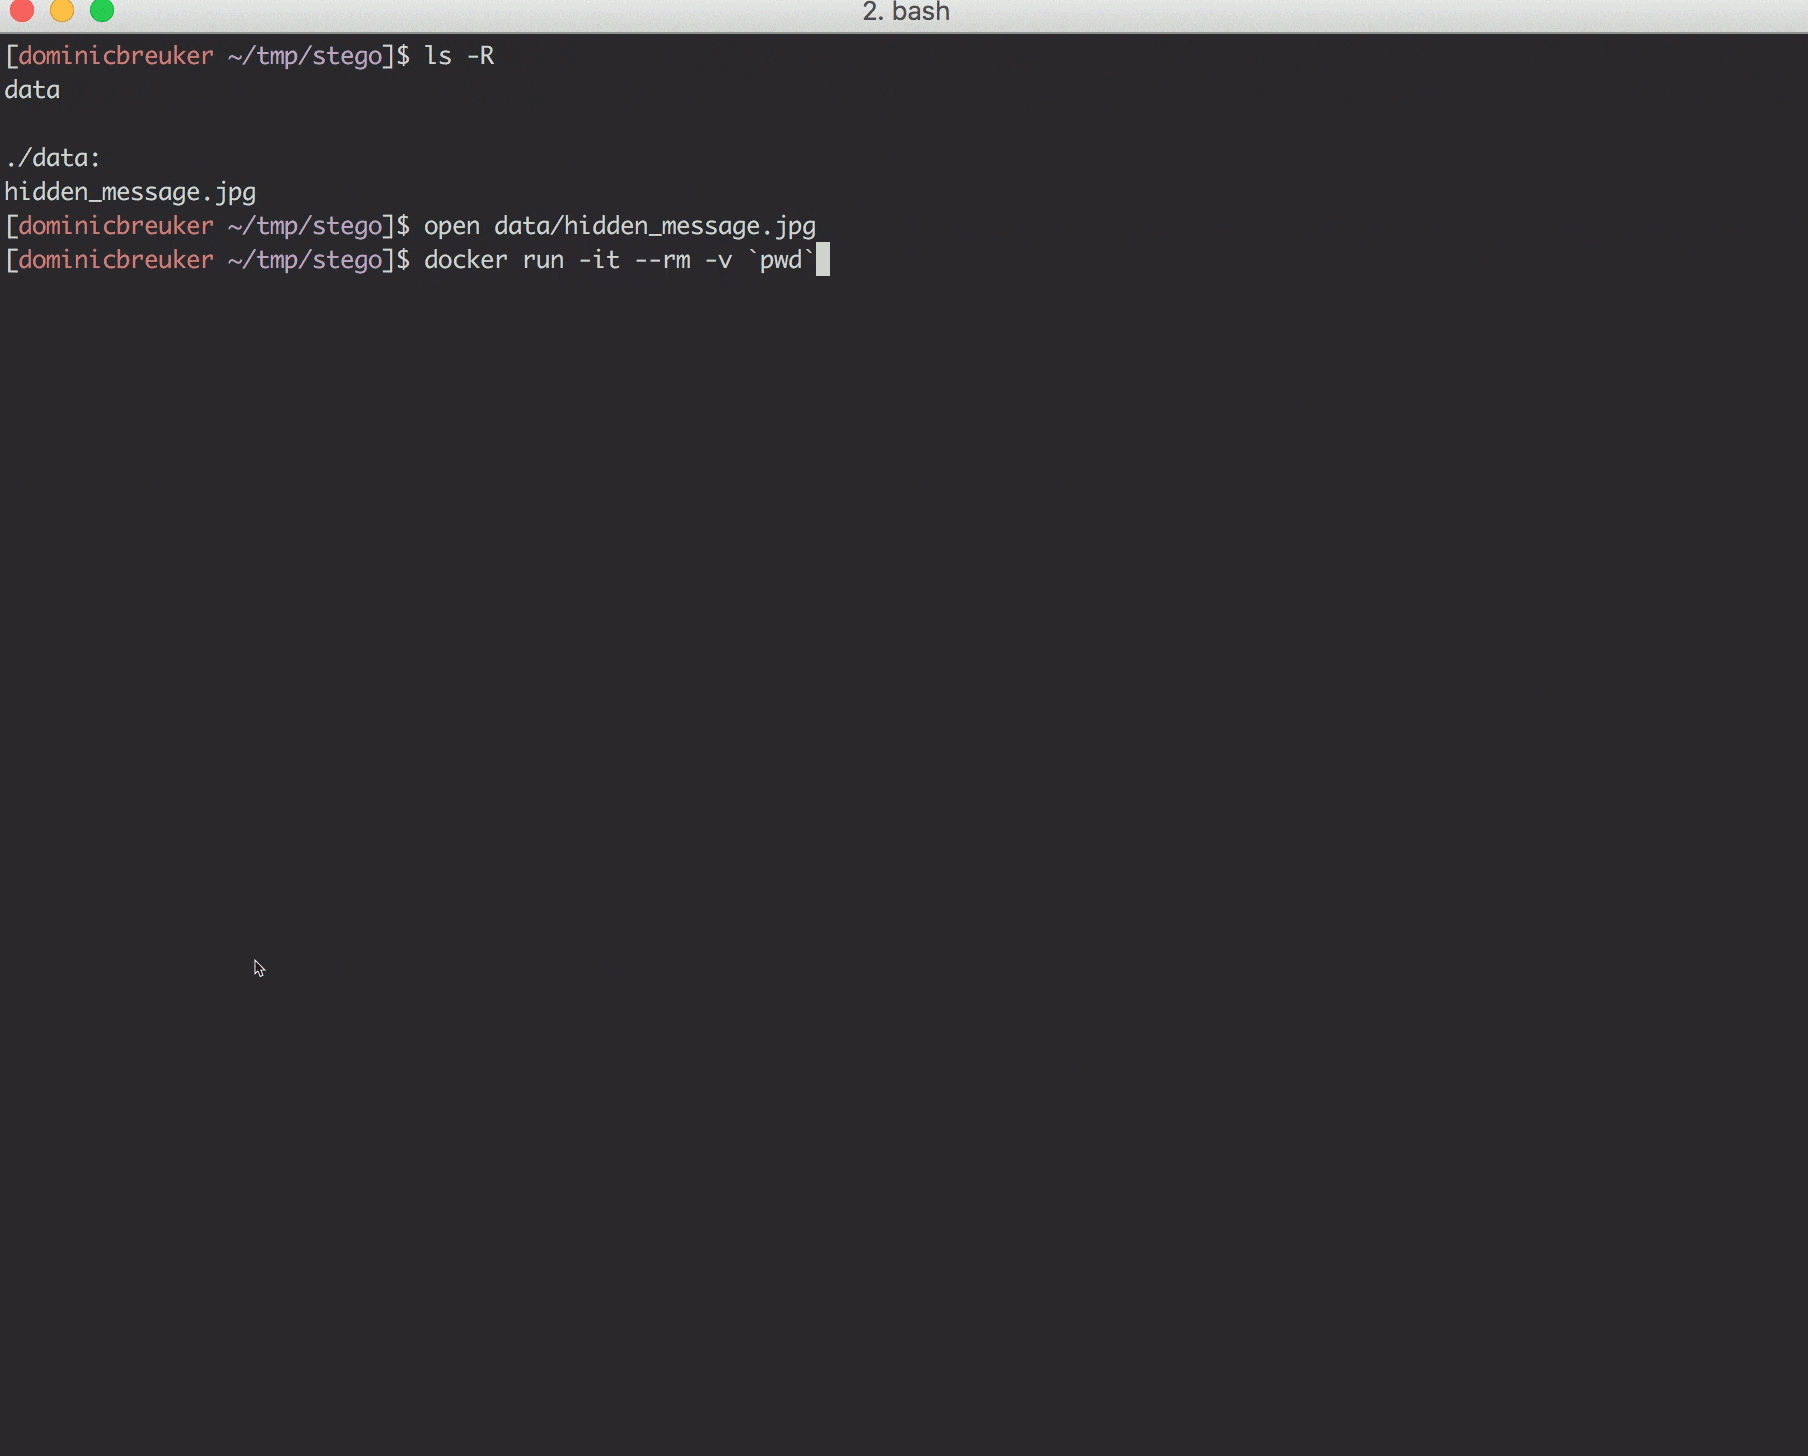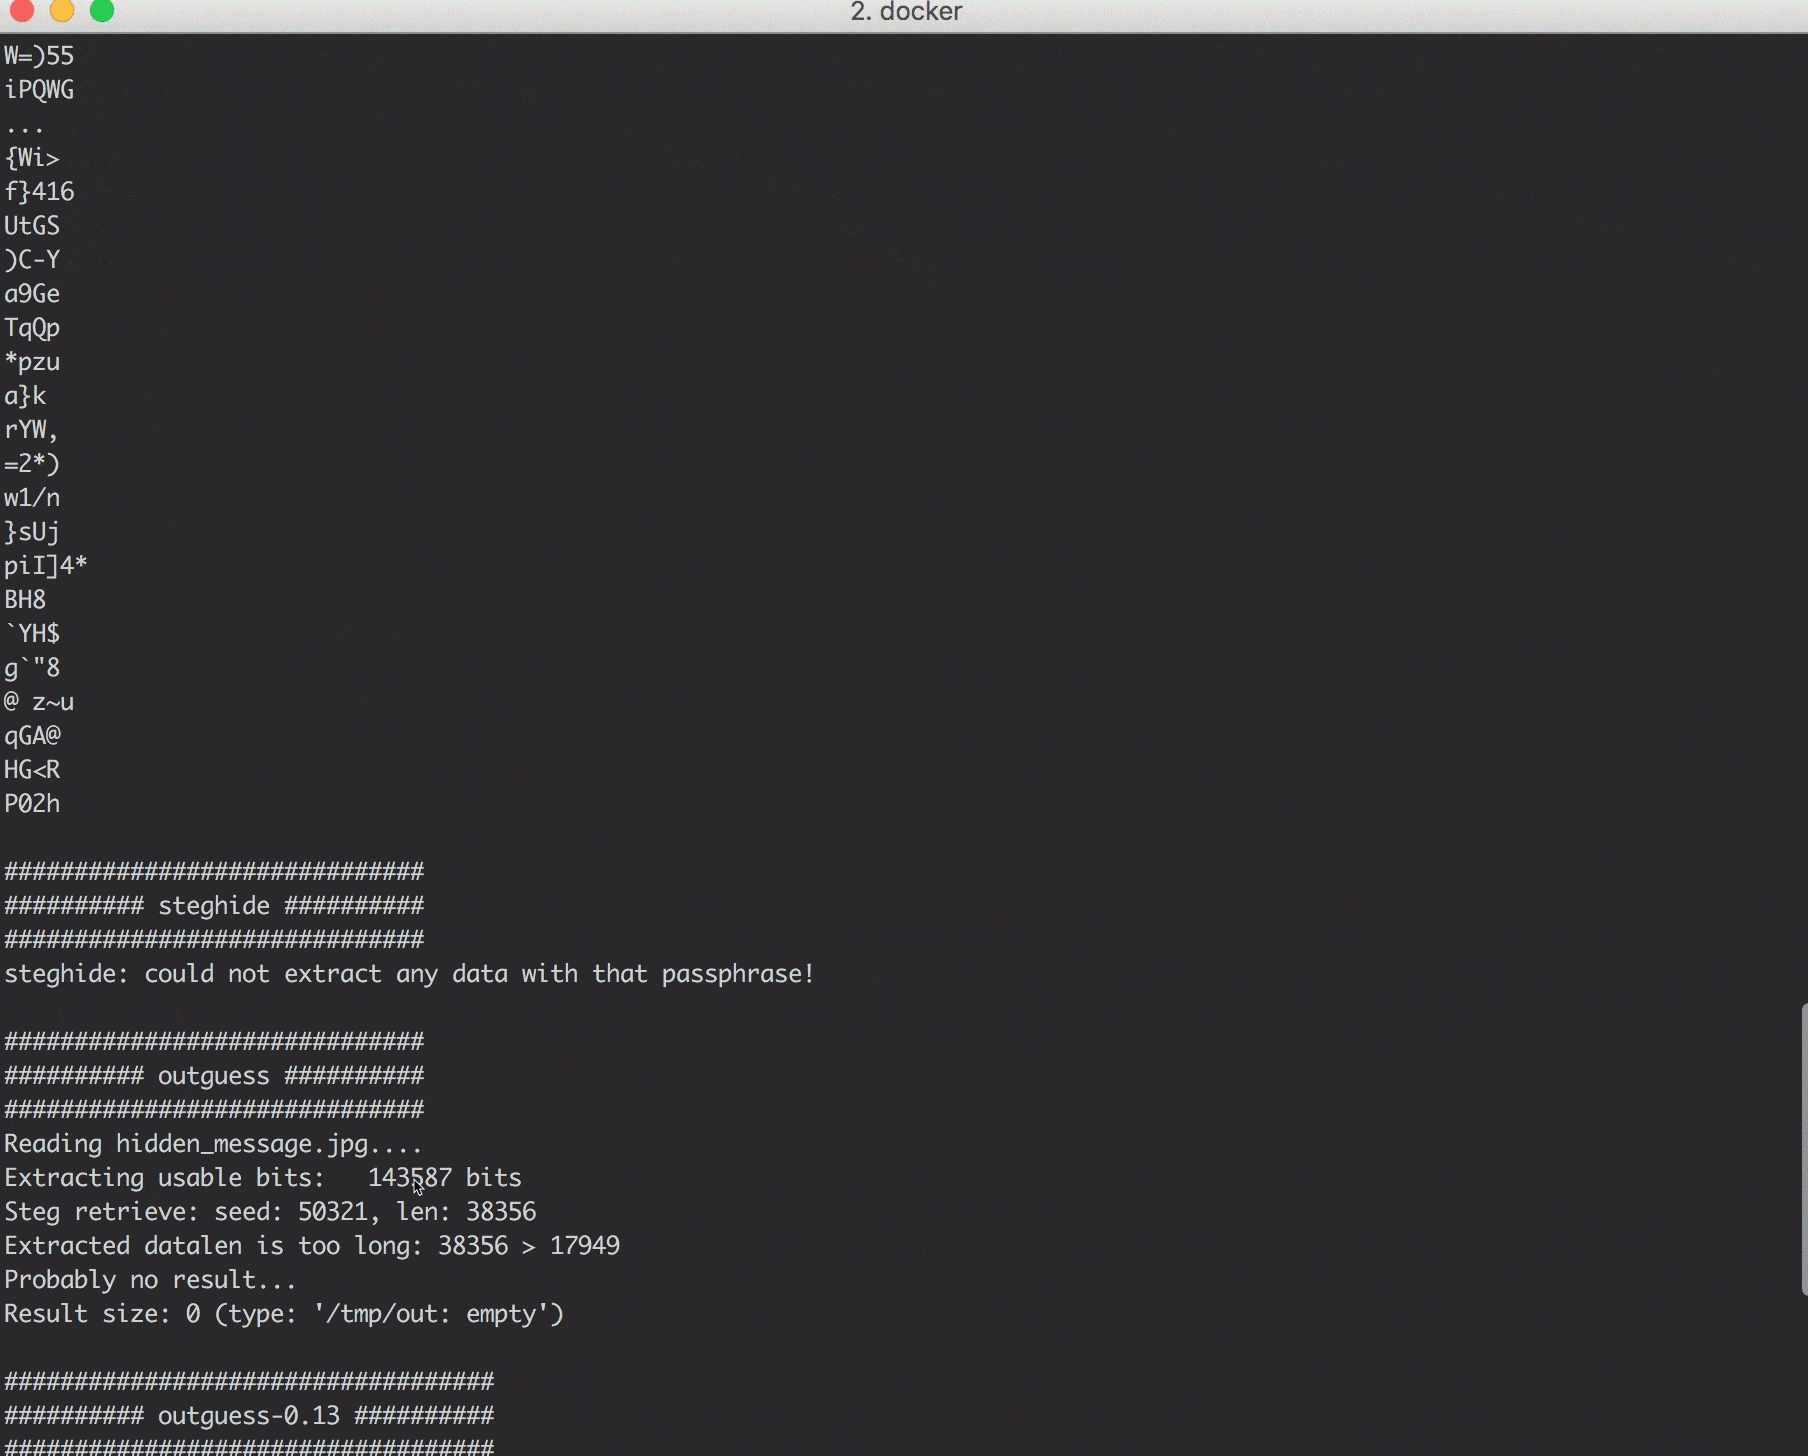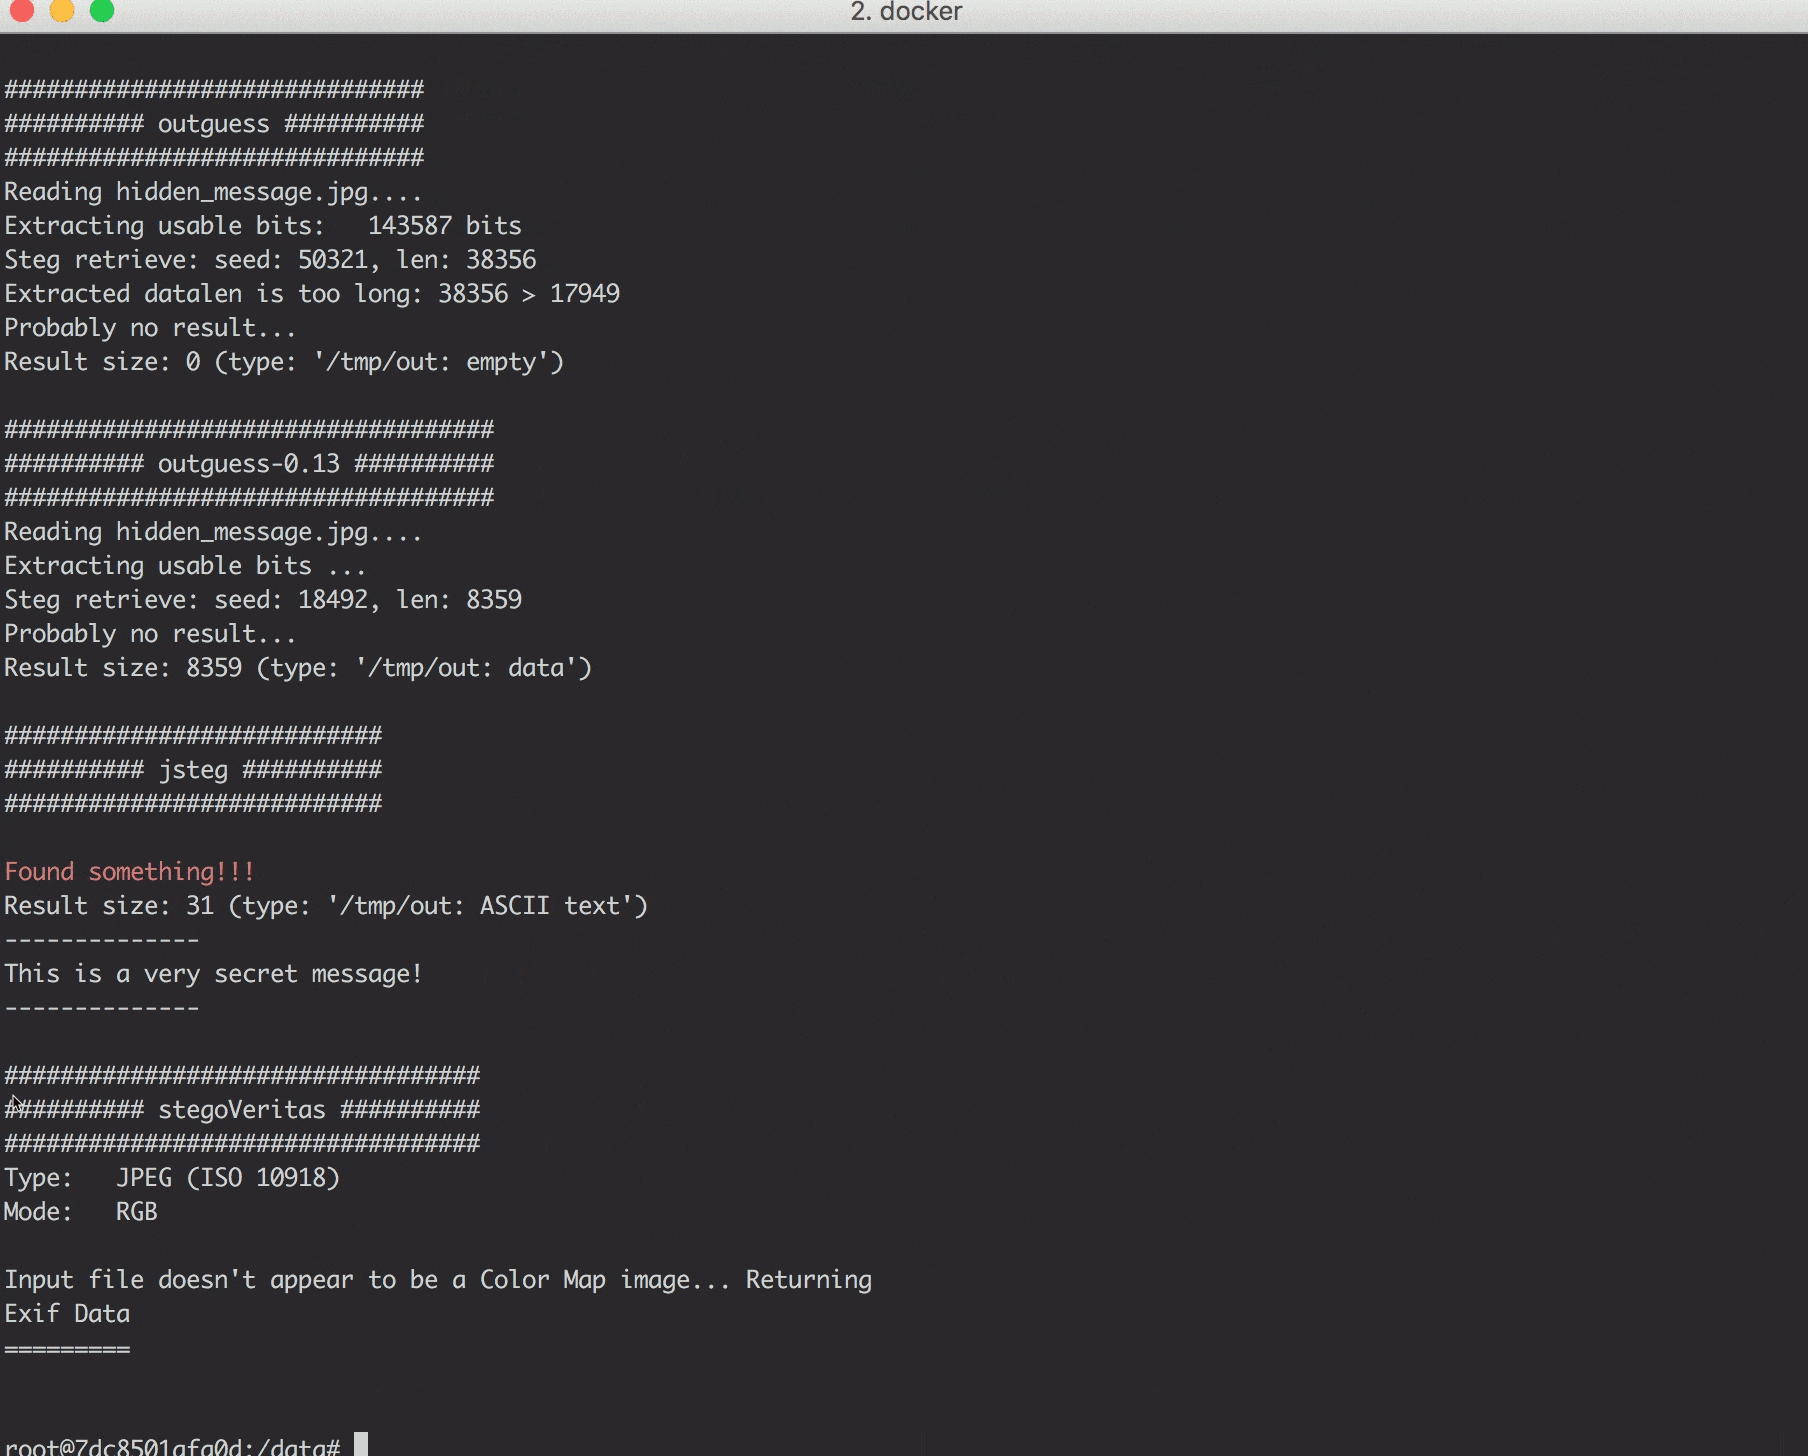
Das Image ist vorinstalliert mit vielen beliebten Werkzeugen (siehe Liste unten) und mehreren Screening-Skripten, mit denen Sie einfache Dinge überprüfen können (z. B. führen Sie check_jpg.sh image.jpg aus, um einen Bericht für eine JPG-Datei zu erhalten).

Stellen Sie zunächst sicher, dass Docker installiert ist (Anleitung).
Anschließend können Sie die Shell-Skripte bin/build.sh und bin/run.sh in diesem Repository verwenden, um das Image zu erstellen und den Container auszuführen.
Sie werden in eine Bash-Shell im Container abgesetzt.
Der Ordner data wird eingehängt, in den Sie die zu analysierenden Dateien legen können.
Wenn Sie die Skripte nicht verwenden, führen Sie diese Schritte aus:
docker build -t <image_name> .) oder von Docker Hub ziehen (docker pull dominicbreuker/stego-toolkit)/data eingehängt werden (docker run -it <image_name> -v /local/folder/with/data:/data /bin/bash)check_jpg.sh image.jpg aus, um einen schnellen Bericht zu erstellen, oder brute_jpg.sh image.jpg wordlist.txt, um zu versuchen, versteckte Daten mit verschiedenen Tools und Passwörtern zu extrahierenstart_ssh.sh aus und verbinden Sie sich mit X11-Weiterleitung mit Ihrem Containerstart_vnc.sh aus und verbinden Sie sich über Ihren Browser mit dem Desktop des ContainersWeitere Informationen finden Sie in den folgenden Abschnitten:
Starten Sie mit docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash.
Sie werden in eine Container-Shell im Arbeitsverzeichnis /data abgesetzt.
Ihr Host-Ordner $(pwd)/data wird eingehängt und die Bilder darin sind zugänglich.
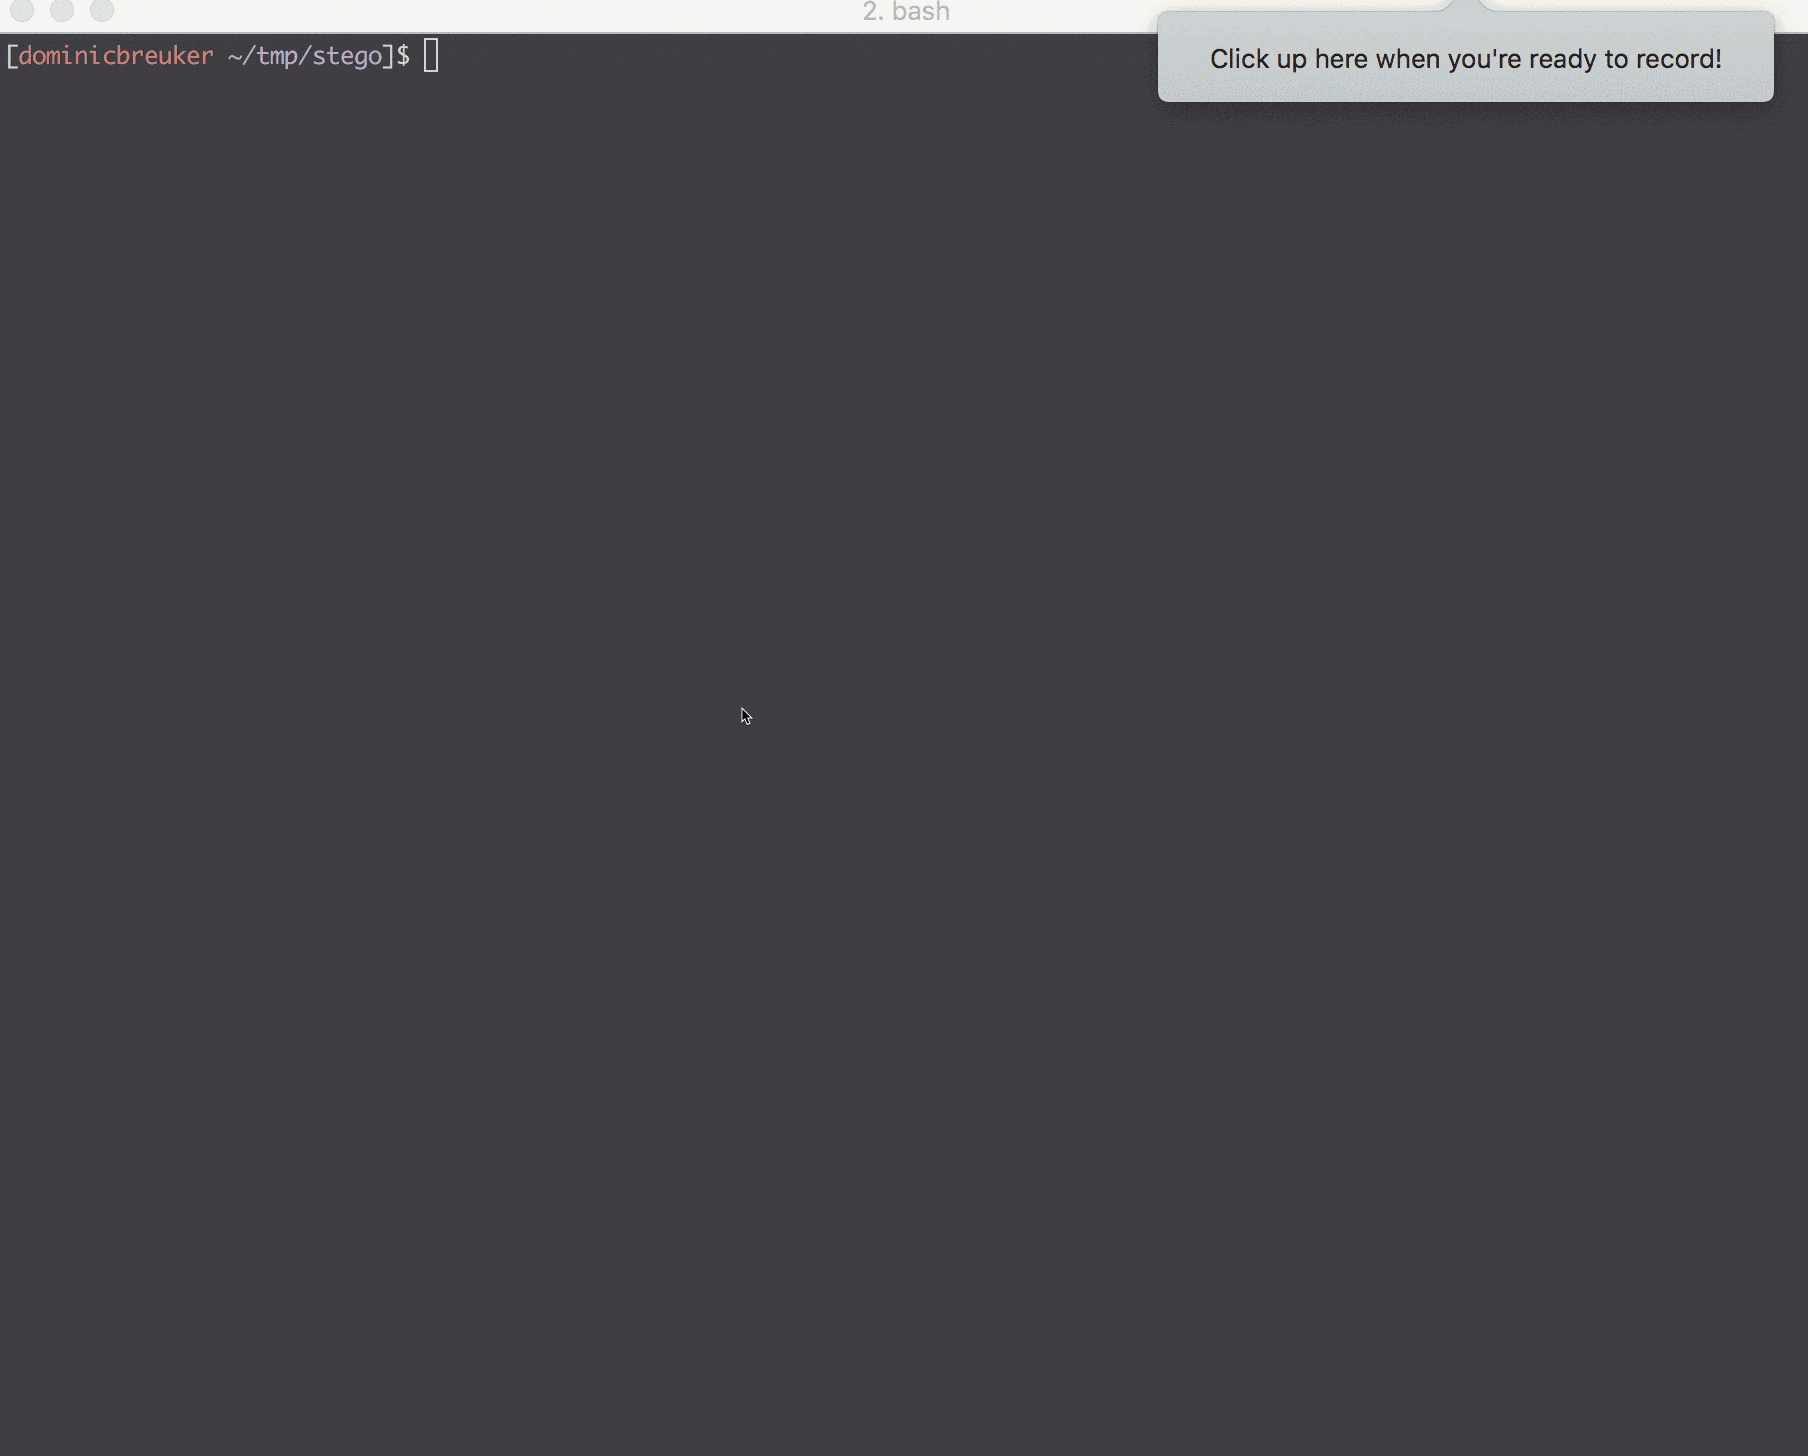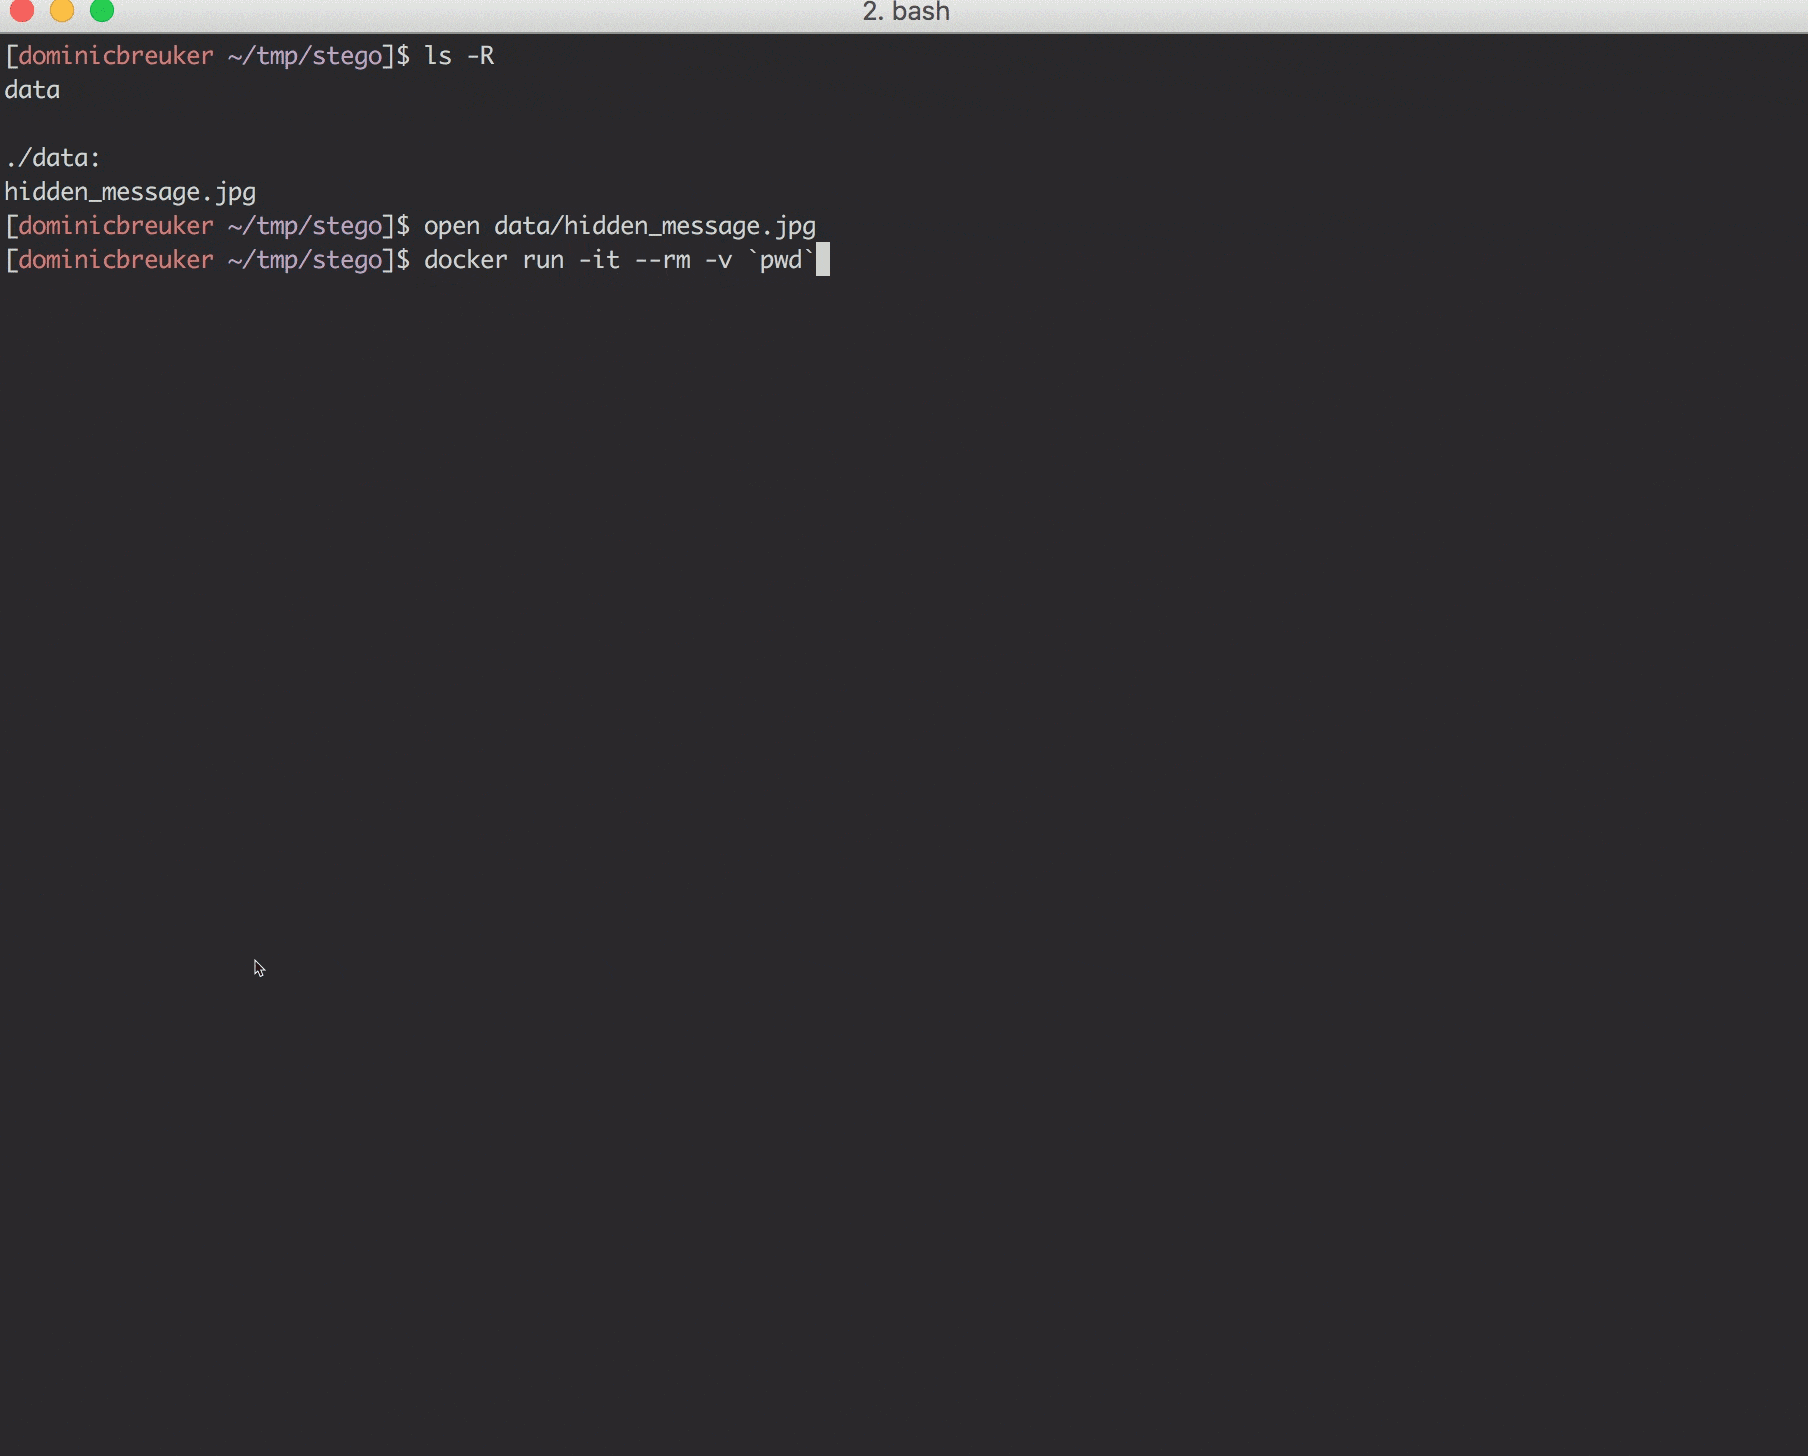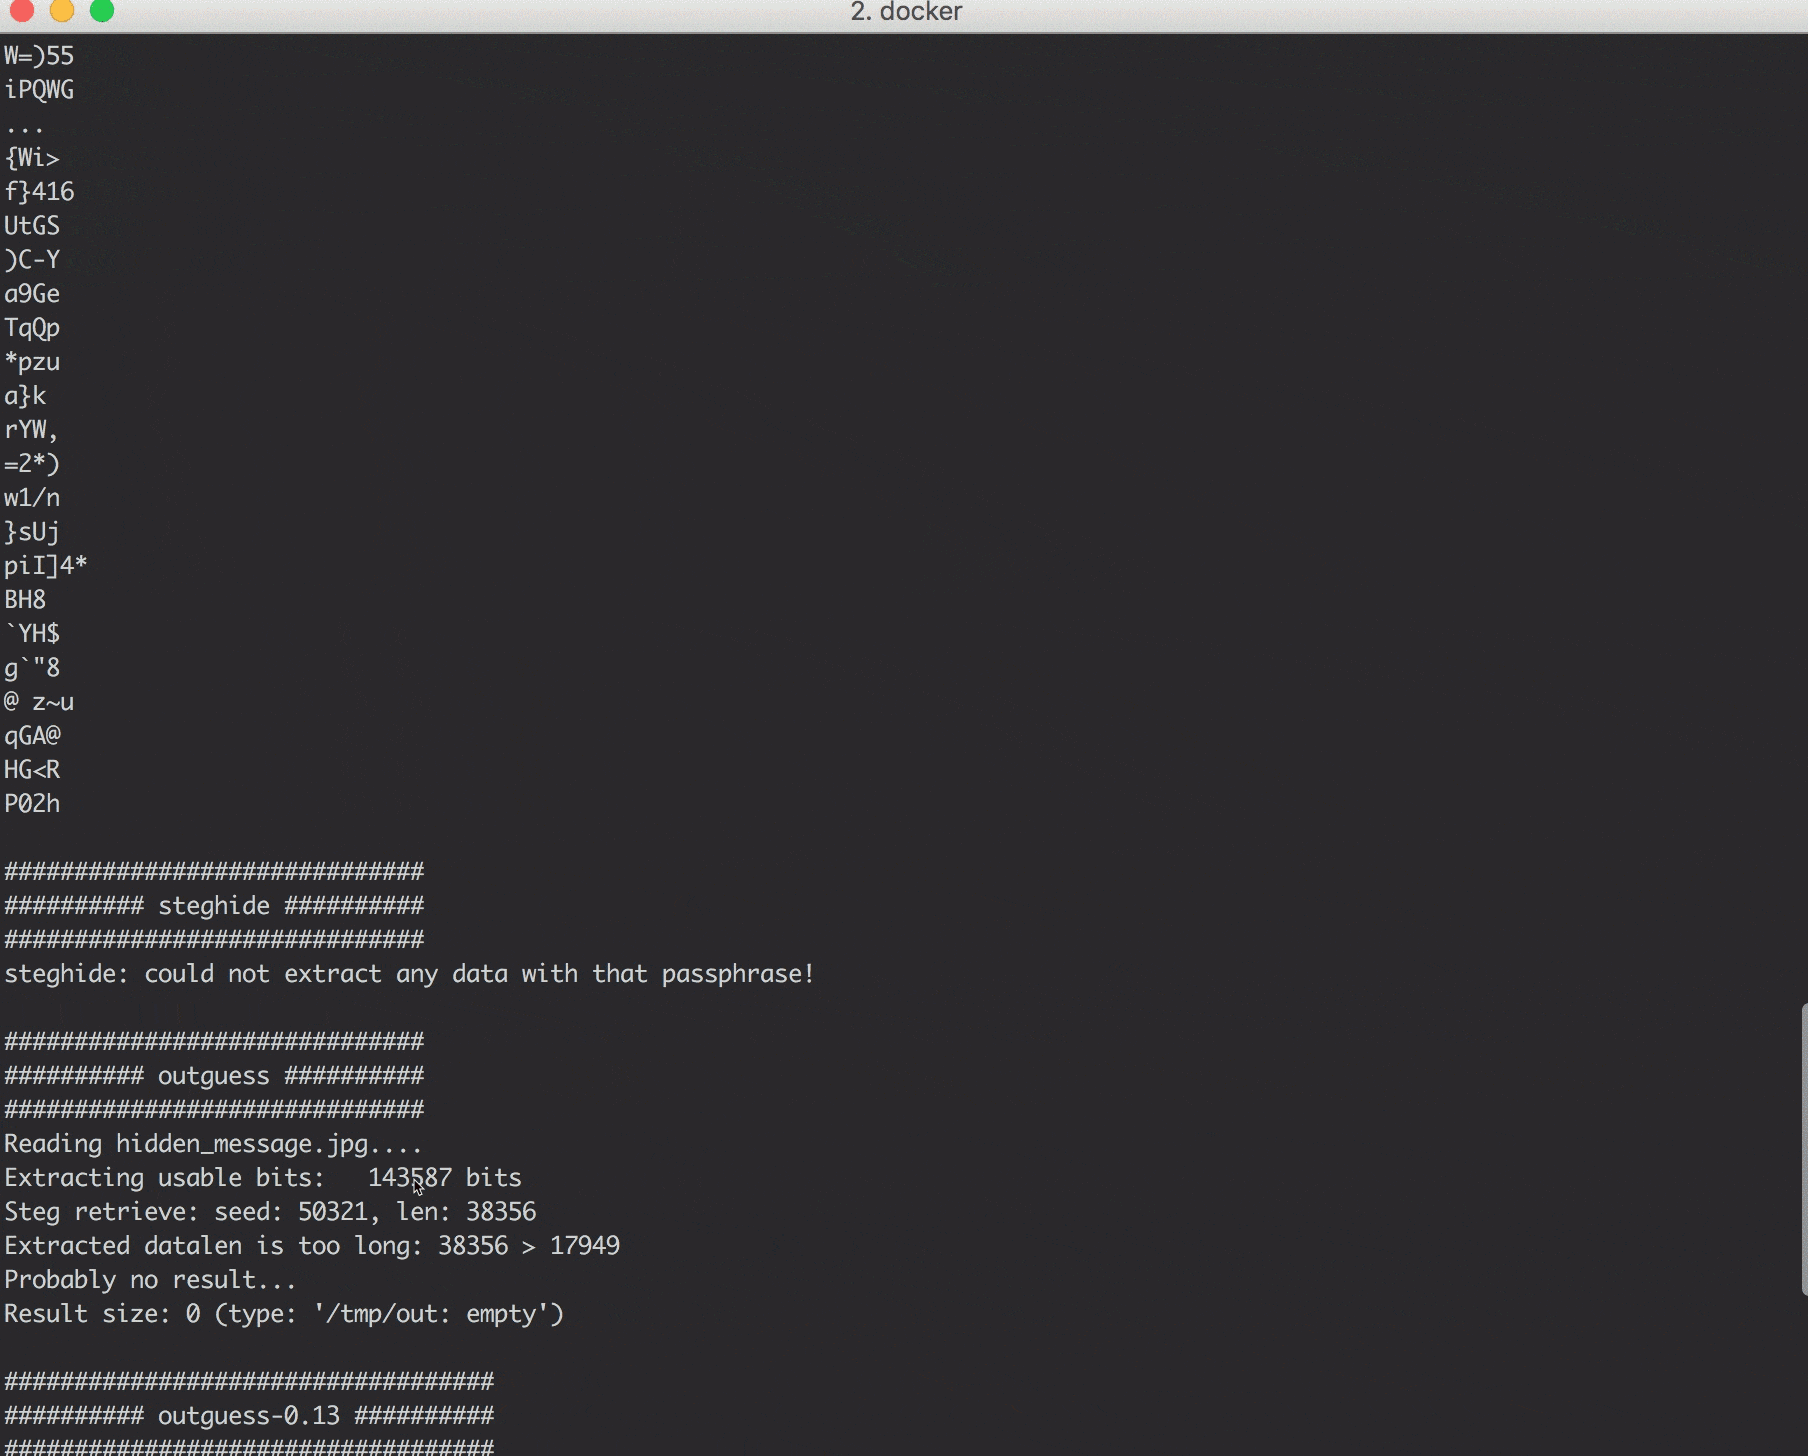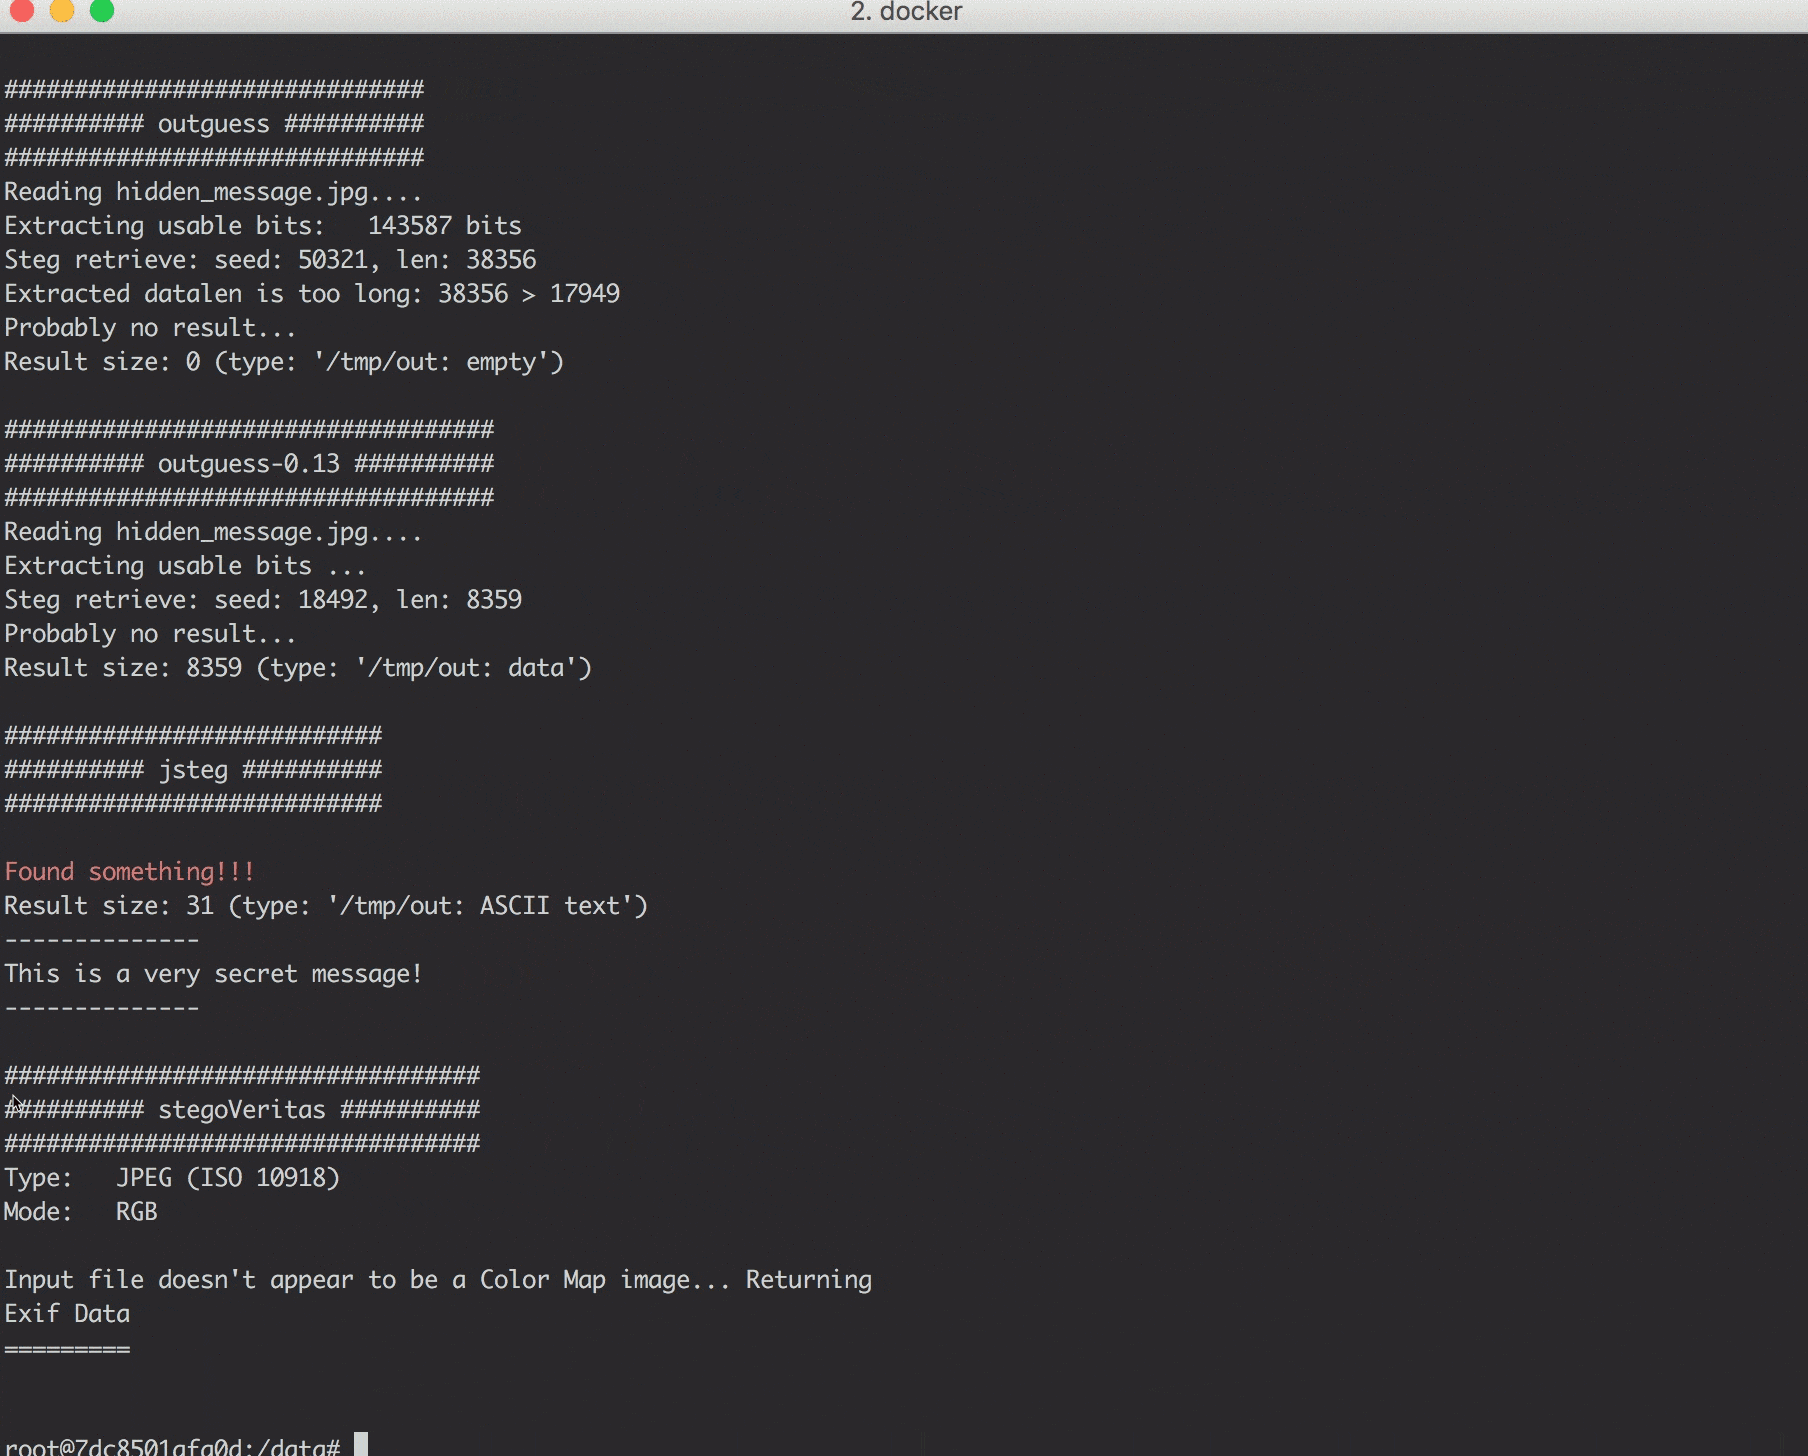
Viele verschiedene Linux- und Windows-Tools sind installiert. Windows-Tools werden mit Wine unterstützt. Einige Tools können über die Befehlszeile verwendet werden, andere benötigen GUI-Unterstützung!
Diese Tools können über die Befehlszeile verwendet werden. Sie müssen lediglich einen Container starten und die zu überprüfenden Steganografie-Dateien einhängen.
Tools, die am Anfang ausgeführt werden. Ermöglichen Ihnen, einen groben Überblick darüber zu bekommen, womit Sie es zu tun haben.
| Tool | Beschreibung | Verwendung |
|---|---|---|
| file | Überprüfen, um welche Art von Datei es sich handelt | file stego.jpg |
| exiftool | Metadaten von Mediendateien überprüfen | exiftool stego.jpg |
| binwalk | Überprüfen, ob andere Dateien eingebettet/angefügt sind | binwalk stego.jpg |
| strings | Überprüfen, ob interessante lesbare Zeichen in der Datei vorhanden sind | strings stego.jpg |
| foremost | Eingebettete/angefügte Dateien extrahieren | foremost stego.jpg |
| pngcheck | Details zu einer PNG-Datei abrufen (oder herausfinden, ob es sich tatsächlich um etwas anderes handelt) | pngcheck stego.png |
| identify | GraphicMagick-Tool zur Überprüfung, um welche Art von Bild eine Datei handelt. Überprüft auch, ob das Bild beschädigt ist. | identify -verbose stego.jpg |
| ffmpeg | ffmpeg kann verwendet werden, um die Integrität von Audiodateien zu überprüfen und Informationen und Fehler melden zu lassen | ffmpeg -v info -i stego.mp3 -f null - zum Neucodieren der Datei und Verwerfen des Ergebnisses |
Tools, die entwickelt wurden, um Steganografie in Dateien zu erkennen. Führen meist statistische Tests durch. Sie werden versteckte Nachrichten nur in einfachen Fällen aufdecken. Können jedoch Hinweise darauf geben, wonach gesucht werden muss, wenn sie interessante Unregelmäßigkeiten finden.
| Tool | Dateitypen | Beschreibung | Verwendung |
|---|---|---|---|
| stegoVeritas | Bilder (JPG, PNG, GIF, TIFF, BMP) | Eine Vielzahl einfacher und fortgeschrittener Prüfungen. Schauen Sie stegoveritas.py -h. Überprüft Metadaten, erstellt viele transformierte Bilder und speichert sie in einem Verzeichnis, Brute-Force für LSB, ... | stegoveritas.py stego.jpg, um alle Prüfungen auszuführen |
| zsteg | Bilder (PNG, BMP) | Erkennt verschiedene LSB-Stego, auch openstego und das Camouflage-Tool | zsteg -a stego.jpg, um alle Prüfungen auszuführen |
| stegdetect | Bilder (JPG) | Führt statistische Tests durch, um festzustellen, ob ein Stego-Tool verwendet wurde (jsteg, outguess, jphide, ...). Details finden Sie in man stegdetect. | stegdetect stego.jpg |
| stegbreak | Bilder (JPG) | Brute-Force-Cracker für JPG-Bilder. Behauptet, outguess, jphide und jsteg knacken zu können. | stegbreak -t o -f wordlist.txt stego.jpg, verwenden Sie -t o für outguess, -t p für jphide oder -t j für jsteg |
Tools, mit denen Sie Nachrichten verstecken und später wiederherstellen können. Einige verschlüsseln die Nachrichten, bevor sie sie verstecken. Wenn sie das tun, benötigen sie ein Passwort. Wenn Sie einen Hinweis darauf haben, welche Art von Tool verwendet wurde oder welches Passwort richtig sein könnte, versuchen Sie diese Tools. Einige Tools werden von den Brute-Force-Skripten unterstützt, die in diesem Docker-Image verfügbar sind.
