 demining/pixnapping-attack-on-android
Pixnapping-Angriff: Kompromittierung privater Schlüssel und Seed-Phrasen durch die Schwachstelle CVE-2025-48561 stellt eine neue kritische Bedrohung für das Bitcoin-Netzwerk und die Android-Infrastruktur dar

Dieser Artikel untersucht die Entwicklung von Sicherheitsbedrohungen im Bereich der Kryptowährungsaufbewahrung und konzentriert sich auf moderne Methoden zur Kompromittierung privater Schlüssel und Seed-Phrasen, die digitale Wallets absichern. Das moderne Kryptowährungs-Ökosystem sieht sich einer wachsenden Bedrohung durch Cyberangriffe ausgesetzt, die darauf abzielen, private Schlüssel und Seed-Phrasen zu kompromittieren, die die Grundlage der Sicherheit digitaler Wallets bilden. Die Komplexität und Raffinesse von Angriffen, die nicht nur die Software, sondern auch die Hardware moderner Mobilgeräte ausnutzen, nimmt jedes Jahr zu. Neben traditionellen Bedrohungen wie Clipboard-Hijacking, Keylogging, QR-Code-Spoofing und der Ausnutzung von Schwachstellen in BIP32/BIP39-Wallet-Implementierungen identifizieren Forscher zunehmend neue Wege, um auf Smartphones gespeicherte kryptografische Daten zu kompromittieren.
Anfang Oktober 2025 präsentierten Forscher der Carnegie Mellon University und mehrerer amerikanischer Universitäten die Ergebnisse einer Studie, die in der wissenschaftlichen und kryptografischen Gemeinschaft für Aufsehen sorgte. Sie entdeckten eine kritische Schwachstelle im Android-Betriebssystem, die den Namen „Pixnapping“ erhielt und unter der Kennung CVE-2025-48561 registriert wurde. Diese Schwachstelle ermöglicht es Angreifern, den Bildschirminhalt von Android-Geräten Schritt für Schritt zu rekonstruieren und so sensible visuelle Informationen zu extrahieren, darunter private Schlüssel, Seed-Phrasen und einmalige 2FA-Authentifizierungscodes aus Apps wie Google Authenticator.
Die von den Forschern identifizierte Bedrohung beruht auf dem tiefen Zusammenspiel zwischen der Software- und Hardware-Ebene von Android – von System-APIs bis zur Grafikkomprimierungs-Engine der GPU. Pixnapping kombiniert GPU.zip-Seitenkanaltechniken mit der legitimen Nutzung von Android Intents und der Window-Blur-API und ermöglicht so eine verdeckte pixelgenaue Rekonstruktion des Bildschirms. Dieser Ansatz verwandelt ein Standard-Smartphone in eine Quelle potenziellen Lecks von Schlüsselinformationen, die zur Verwaltung digitaler Vermögenswerte verwendet werden, darunter Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP und andere Kryptowährungen.
Die Gefahr liegt darin, dass der Benutzer dem Angreifer keinerlei Berechtigungen erteilen muss – die bösartige App kann im Hintergrund laufen und bleibt für das Android-Sicherheitssystem unsichtbar. Dadurch kann der Angreifer visuellen Zugriff auf Seed-Phrasen während Wallet-Backups oder Abhebungen erhalten, was praktisch einer vollständigen Kontrolle über die Krypto-Vermögenswerte des Opfers gleichkommt.
Die Kombination solcher Bedrohungen – von Pixnapping-Angriffen bis hin zu Hardware-Leaks über Rowhammer, Spectre, Meltdown und verwandte Seitenkanalmethoden – unterstreicht die Notwendigkeit, Sicherheitsstrategien an der Schnittstelle von mobilen Betriebssystemen und Finanztechnologien zu überdenken. Jede neue Schwachstelle wie CVE-2025-48561 zeigt, wie fragil das Gleichgewicht zwischen dem Komfort des mobilen Zugriffs auf Kryptowährungen und der Gewährleistung grundlegender kryptografischer Sicherheit sein kann.
Die dekodierte Transaktion 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba stellt einen dokumentierten Nachweis der Forschungsarbeit dar, der im unveränderlichen Ledger der Bitcoin-Blockchain festgehalten ist. Eine Strukturanalyse von RawTX offenbart die klassische Architektur einer Bitcoin-Transaktion der Version 1, die ein kritisches Element enthält – das OP_RETURN-Feld mit einer eingebetteten URL, die auf die Forschung zum Pixnapping-Angriff verweist.
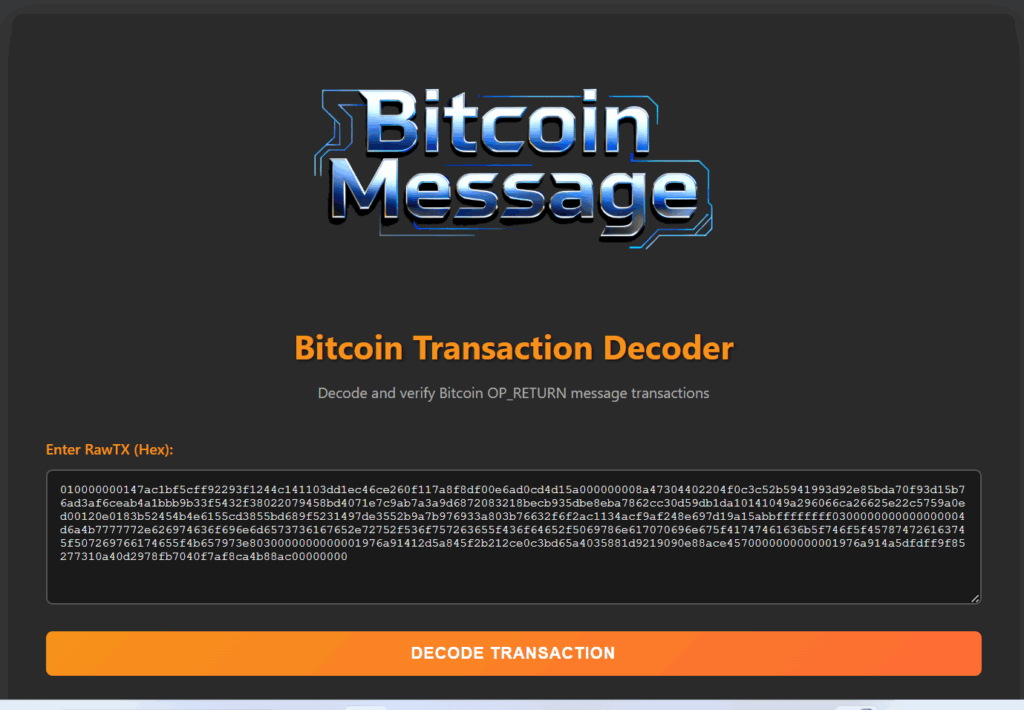
https://github.com/zoeir/Bitcoin-Message-Transaction
Zerlegung der Transaktionsstruktur:
Die Transaktion verwendet einen einzelnen Input (UTXO) aus der vorherigen Transaktion und erzeugt drei Outputs: Der erste Output mit einem Wert von null enthält die OP_RETURN-Nachricht (77 Bytes Daten), der zweite Output überträgt 1000 Satoshi (0,00001 BTC) an die Empfängeradresse 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr , und der dritte Output gibt 22.500 Satoshi Wechselgeld an die Senderadresse 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW zurück. Die Transaktionsgebühr beträgt 1000 Satoshi, was eine priorisierte Verarbeitung durch die Netzwerk-Miner gewährleistet.
