 demining/digital-signature-forgery-attack
Wie CVE-2025-29774-Schwachstellen und der SIGHASH_SINGLE-Fehler die Betriebsmodi von Multi-Signatur-Wallets mit gefälschten RawTX bedrohen

In diesem Artikel betrachten wir den kryptografischen Angriff der digitalen Signaturfälschung (Digital Signature Forgery Attack), dessen Folgen eine Bedrohung für die Sicherheit von Transaktionen im Bitcoin-Netzwerk darstellen, da digitale Signaturen das Eigentum und die Autorisierung von Kryptowährungstransfers bestätigen. Wir werden Beispiele für die Auswirkungen solcher Angriffe auf Bitcoin auf der Grundlage aktueller Forschung und identifizierter Schwachstellen untersuchen.
Ein Digital Signature Forgery Attack ist der Versuch eines Angreifers, eine gefälschte ECDSA-Signatur zu erstellen, die vom Bitcoin-Netzwerk als gültig anerkannt wird. Dieser Angriff ermöglicht es, Transaktionen zu autorisieren, ohne den privaten Schlüssel des Eigentümers zu kennen, was die Sicherheit der Gelder in der Krypto-Wallet des BTC-Inhabers gefährdet.
In der Kryptografie bestätigt eine digitale Signatur die Authentizität einer Nachricht oder Transaktion. Signaturfälschung bedeutet, dass es möglich ist, ein „RawTX“-Paar zu erstellen, das vom System als gültig akzeptiert wird, obwohl es tatsächlich nicht vom Eigentümer des privaten Schlüssels erstellt wurde. Dies öffnet den Weg für Betrug, Diebstahl von Geldern und die Verletzung der Integrität der Blockchain. Der Digital Signature Forgery Attack (DSFA) als kryptografischer Angriff wird in Softwarekomponenten implementiert, die die Bibliothek xml-crypto zur Überprüfung von Signaturen von XML-Dokumenten auf der Node.js-Plattform verwenden.
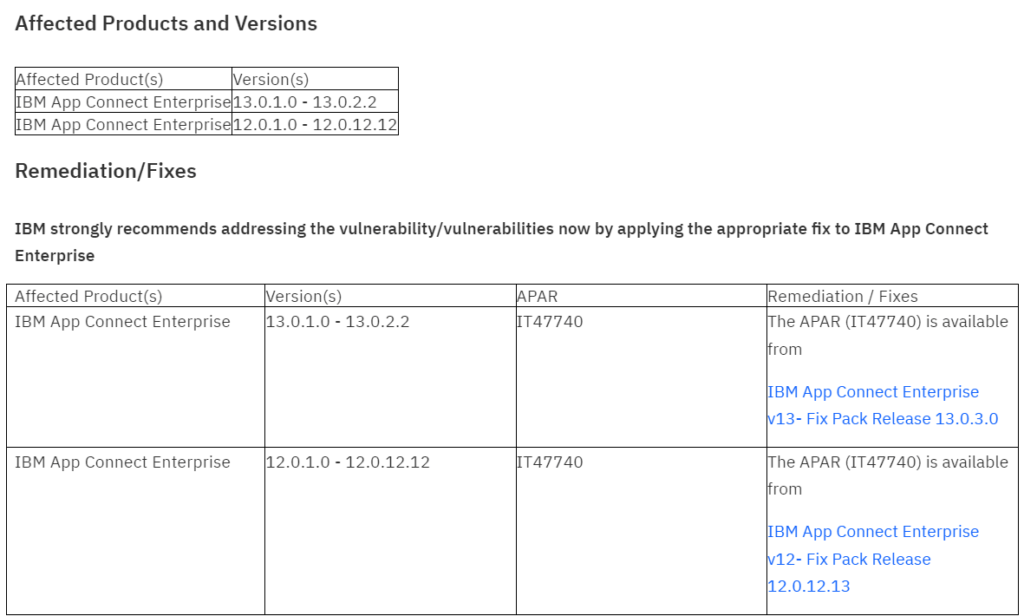
In erster Linie betrifft dies Enterprise-Integrationslösungen, Cloud-Dienste und Single-Sign-on-Systeme wie IBM App Connect Enterprise Certified Container und andere Anwendungen, die für die SAML-Authentifizierung und -Autorisierung auf xml-crypto angewiesen sind. Hardware-Schwachstellen sind nicht mit bestimmten physischen Geräten verbunden, sondern werden in Softwareprodukten implementiert, die die verwundbare Bibliothek verwenden.
Die Schwachstellen CVE-2025-29774 und CVE-2025-29775, bekannt als Digital Signature Forgery Attack, sind in der xml-crypto Software-Bibliothek implementiert, einer Bibliothek zum digitalen Signieren und Verschlüsseln von XML-Dokumenten auf der Node.js-Plattform.
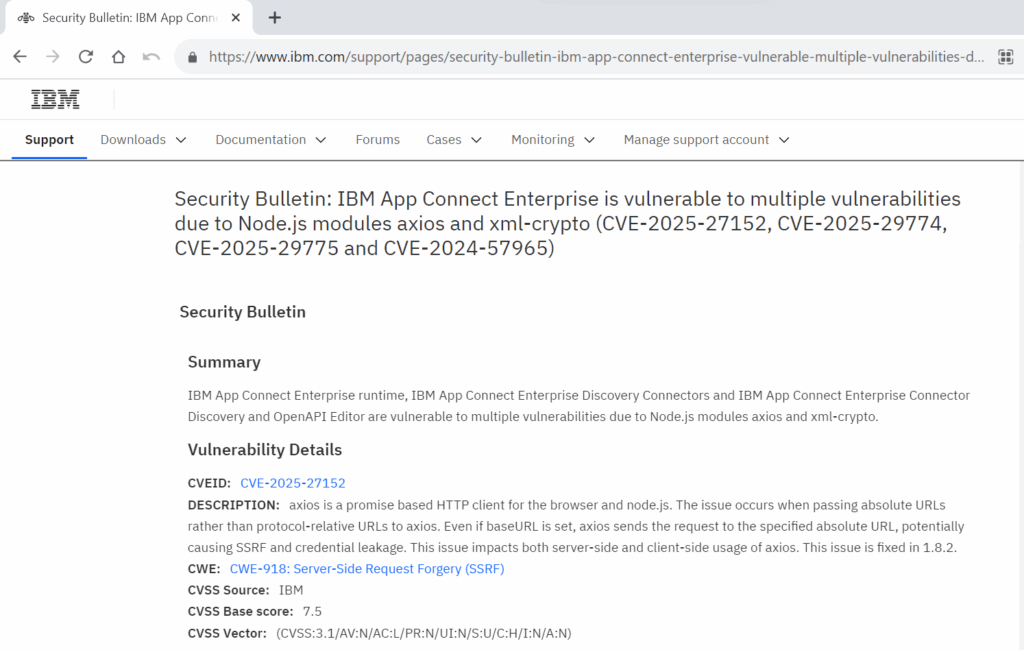 Security Bulletin: IBM App Connect Enterprise Certified Container-Operanden sind anfällig für die Umgehung der Signaturvalidierung in XML-Daten [CVE-2025-29774] [CVE-2025-29775]
 Offenlegung für CVE-2025-29774 und CVE-2025-29775 (SAMLStorm).
