 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Dokumentierter Incident-Response-Fall zur Ausnutzung von CVE-2024-49138, mit Log-Analyse, Hash-Validierung, C2-Erkennung und Eindämmungsverfahren für SOC-Training.

C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9Dieses Repository dokumentiert einen Vorfallreaktionsfall mit Anmeldefehlern, Erkennung bösartiger Aktivitäten und Eindämmungsmaßnahmen.
Wir beginnen mit der Untersuchung des eingegangenen Alarms und analysieren anschließend die Protokolle aus dem Log-Management und der Endpunktsicherheit.
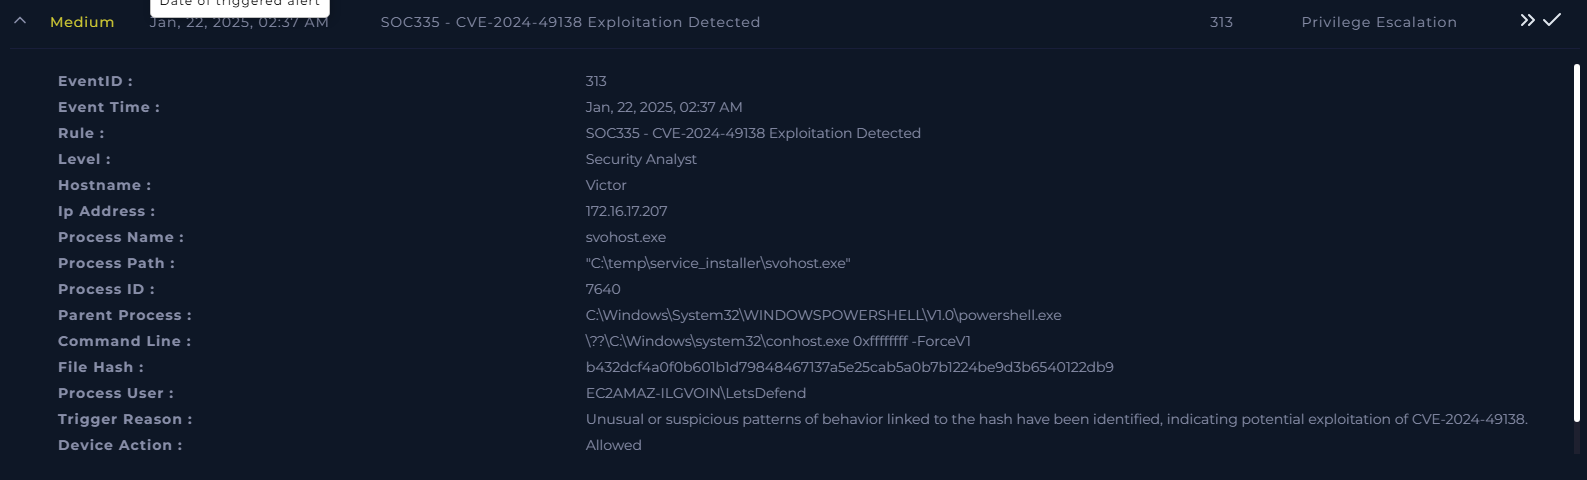
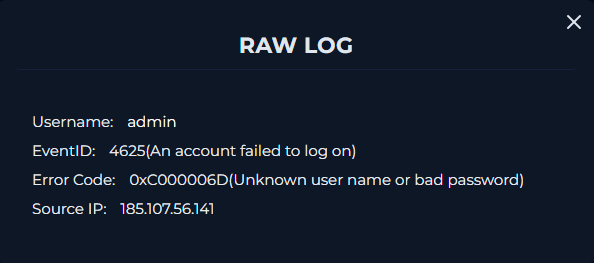
Es gibt mehrere Betriebssystemtypen, wobei entweder Admin- oder Gastkonten den Fehlercode 0xC000006D aufweisen.
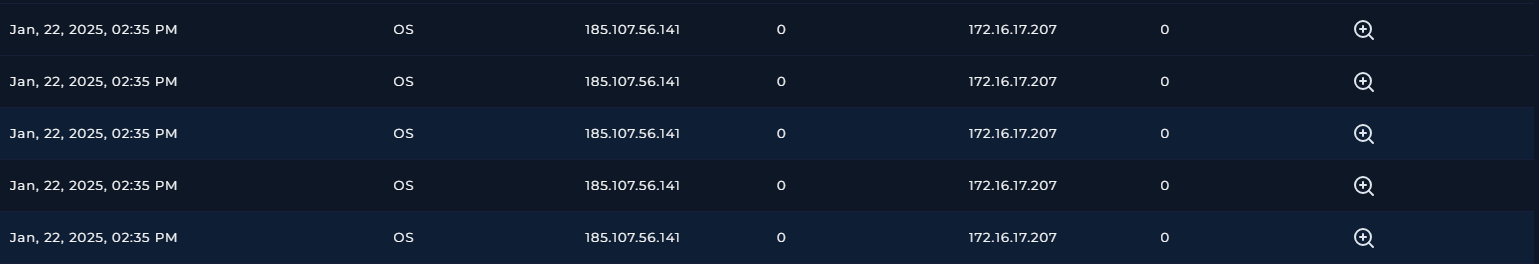
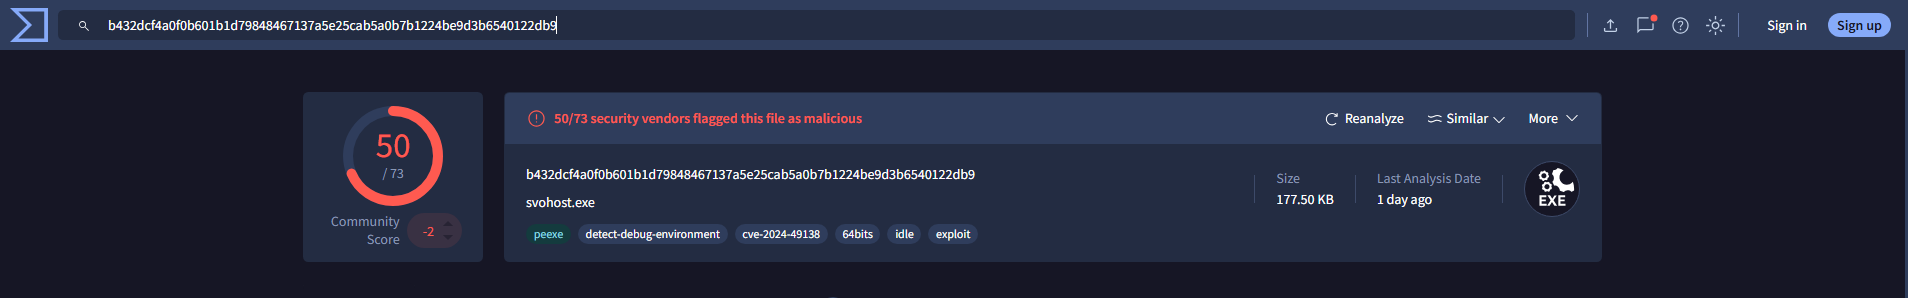
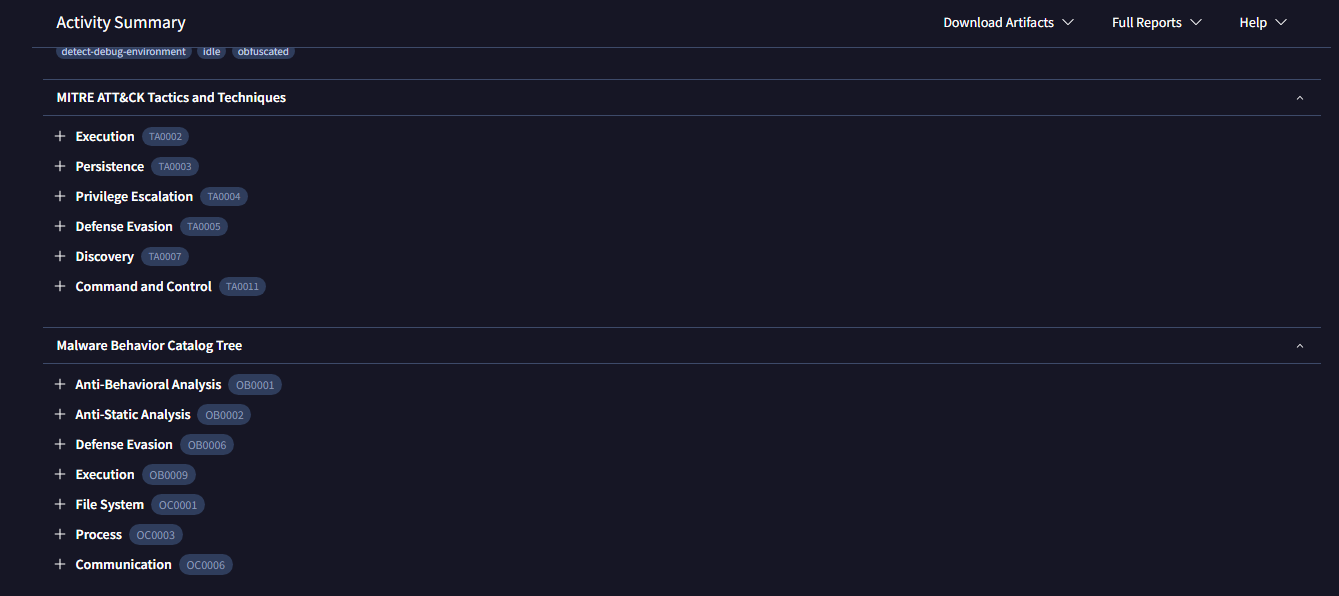
Wir haben den im Alert bereitgestellten Hash analysiert und als bösartig bestätigt. Die Zuordnung zum MITRE ATT&CK-Rahmenwerk und das Verhalten der Schadsoftware wurden ebenfalls validiert.
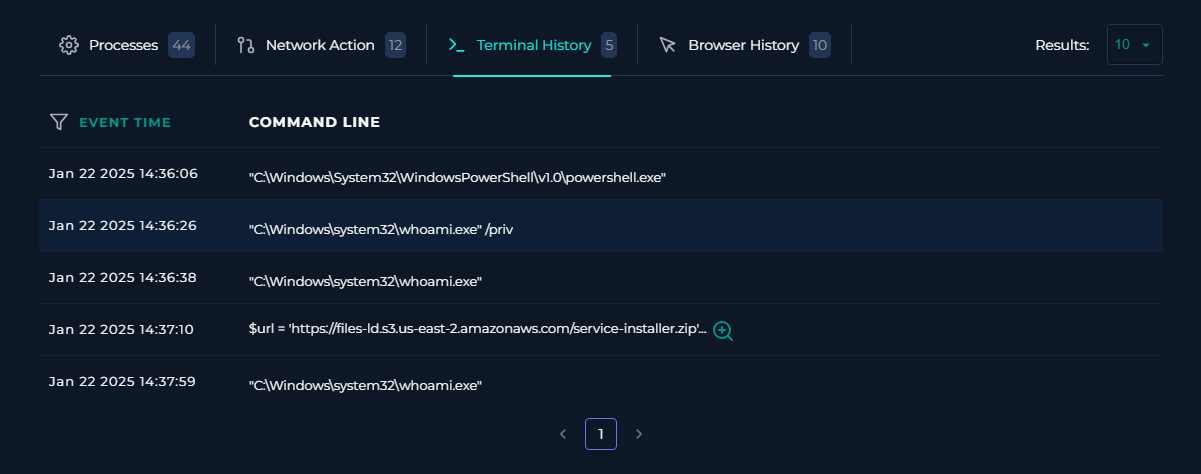
Durch die Überprüfung der Terminalhistorie haben wir verdächtige Aktivitäten identifiziert, einschließlich eines $url-Befehls, der eine potenziell bösartige URL abruft.
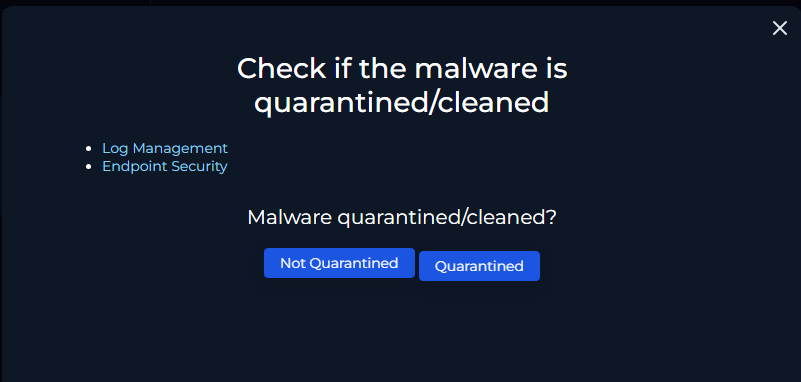
Anhand der gesammelten Informationen haben wir die entsprechenden Playbook-Schritte für diesen Fall durchgeführt.
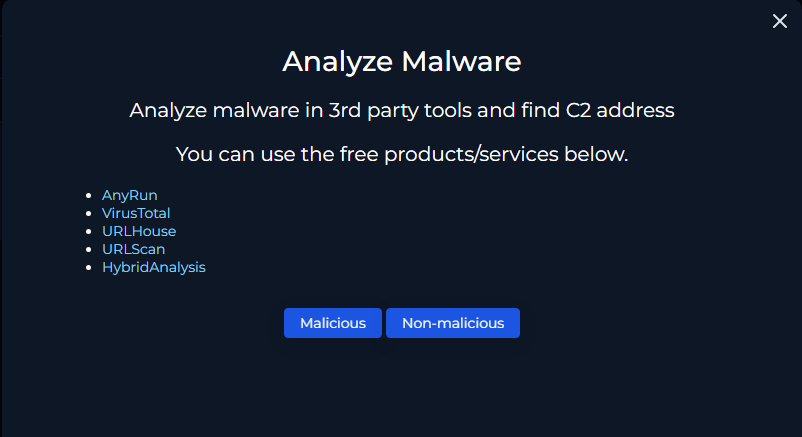
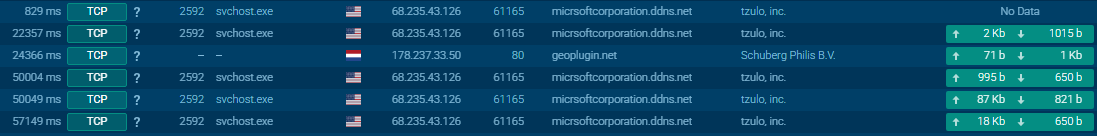
Wir haben das Verhalten der Schadsoftware über AnyRun analysiert und die Command-and-Control (C2)-Adresse identifiziert. Dies wurde durch die Analyse des Netzwerkverhaltens bestätigt.
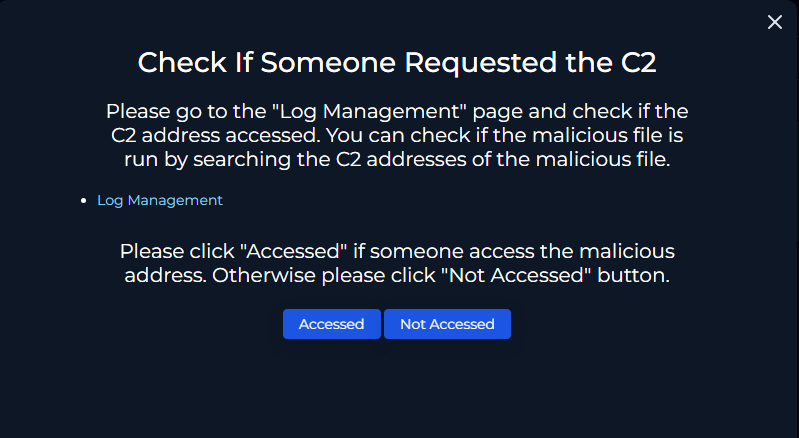
Wir haben das betroffene Gerät erfolgreich eingedämmt.
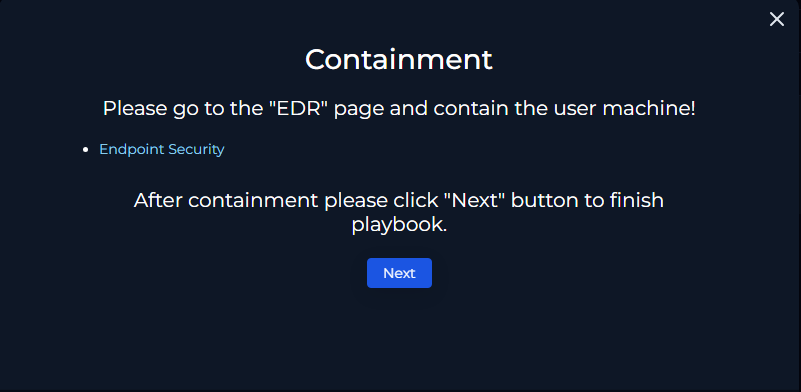
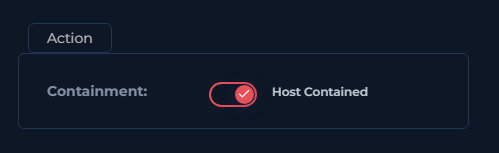
Wir haben den Fall mit SOC-Analysten-Notizen und der Dokumentation der Playbook-Ausführung abgeschlossen.
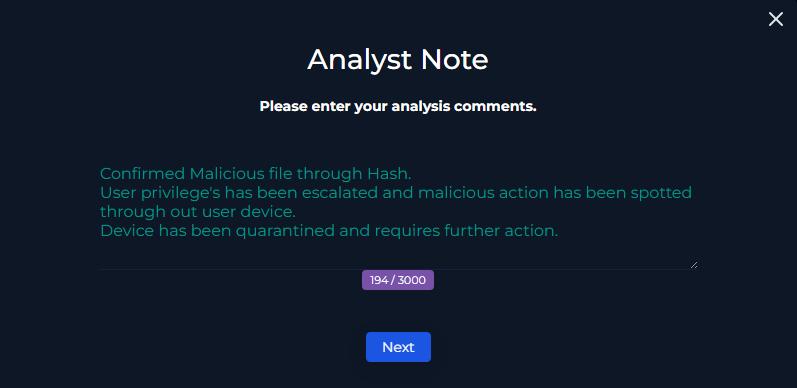
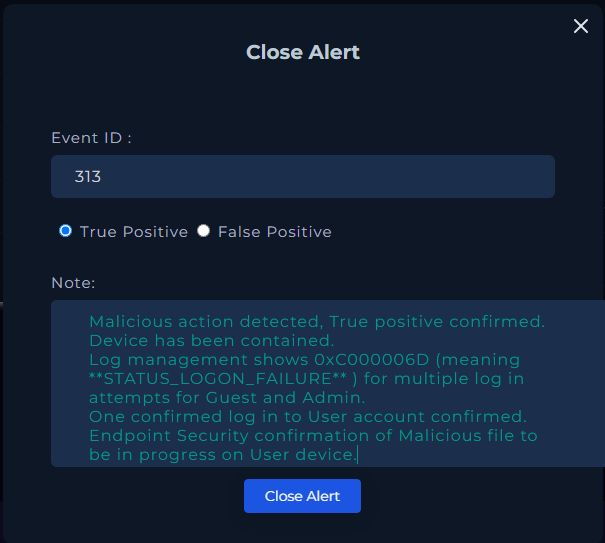
Der Fall wurde mit einer abschließenden Überprüfung und Bewertung abgeschlossen, um die Genauigkeit der während der Untersuchung ergriffenen Maßnahmen zu beurteilen.
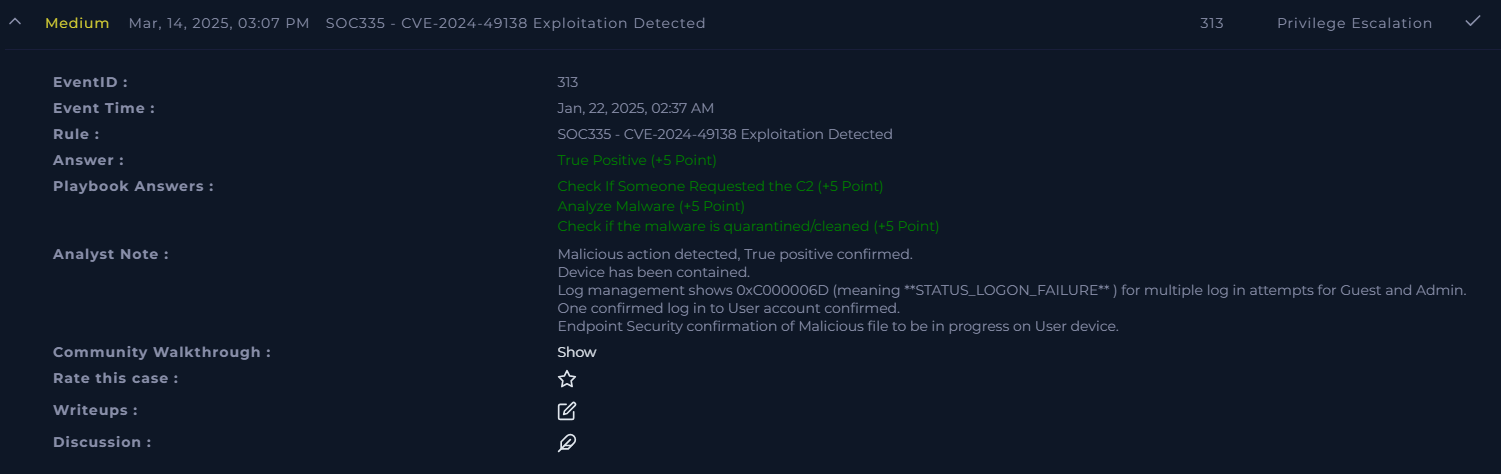
0xC000006D-Anmeldefehlern ist entscheidend für die Identifizierung verdächtiger Aktivitäten.Dieses Repository dient als Referenz für die Bearbeitung ähnlicher Vorfälle. Beiträge und Diskussionen sind willkommen!
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe:
C:\Windows\System32\.-k termsvcs:
termsvcs) für diese Instanz von svchost.exe an.termsvcs ist speziell mit Terminaldiensten verbunden.-s TermService:
TermServiceC:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe:
C:\Windows\system32\ befindet.-k netsvcs:
netsvcs) an, die diese Instanz von svchost.exe hostet.netsvcs umfasst typischerweise netzwerkbezogene und andere wesentliche Dienste.