
 deathshotxd/0xcr0sscrush
Windows-BYOVD-Forschung zu DCRCVDrv.sys und Alinubx.sys, Reverse Engineering ihrer Kernel-Primitiven, IOCTL-Oberflächen und Erkennungsmöglichkeiten.



Zwei signierte Treiber. Ein gefährliches Kernel-Primitiv. 0xCr0ssCrush ist ein Windows-BYOVD-Forschungsprojekt zu den Treibern DCRCVDrv.sys und Alinubx.sys, die vom Cruciferra-Malware-as-a-Service-Loader missbraucht werden: ihre Schnittstellen, ihre Kernel-Primitive, ihre Herkunft sowie die Erkennung und Abwehr ihres Missbrauchs.
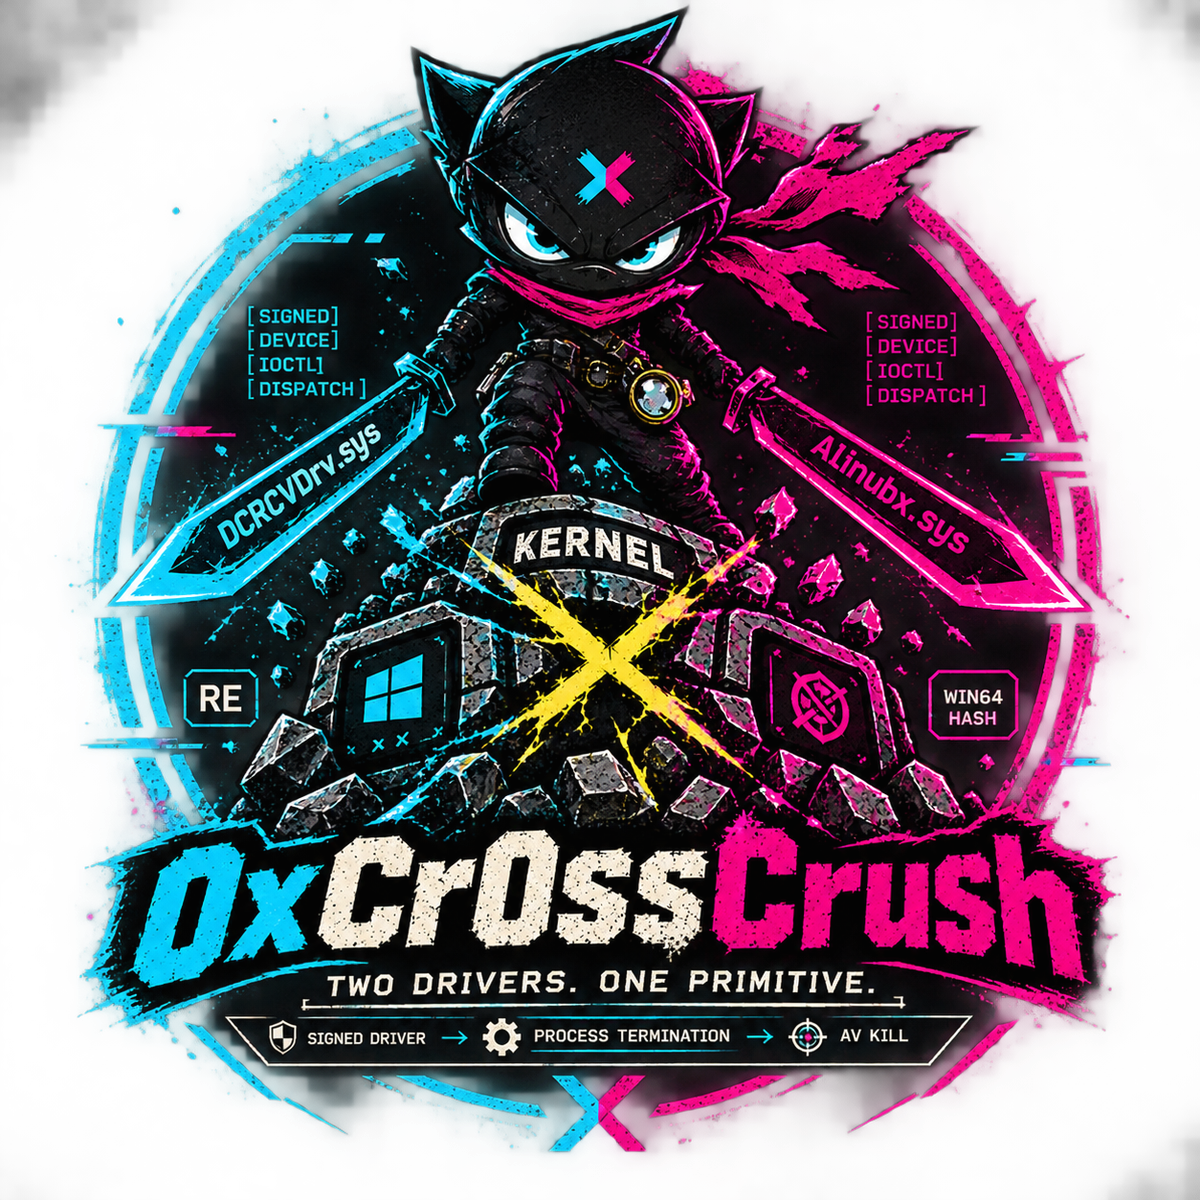
Ein Research-Harness und Analysepaket für zwei verwundbare signierte Treiber:
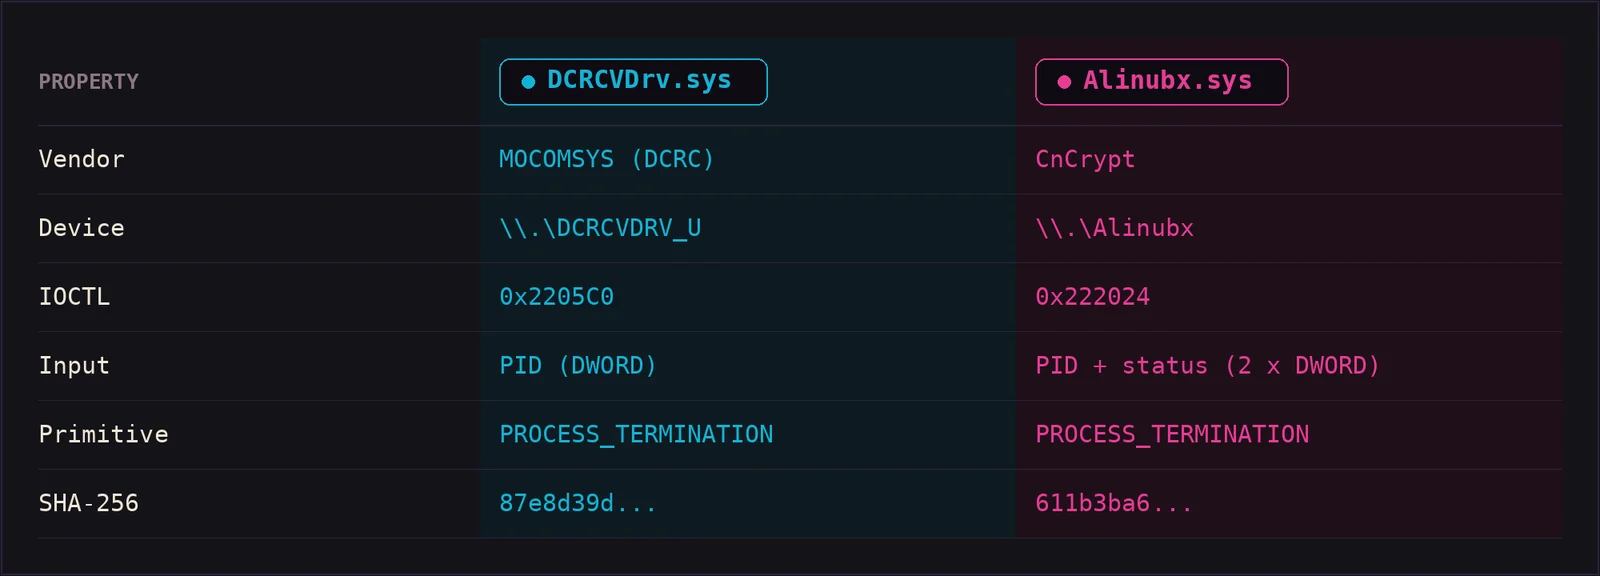
Das Repository bildet die Redundanztaktik der Angreifer selbst nach: Wird ein Treiber vom Host abgelehnt, weicht das Harness auf den anderen aus.
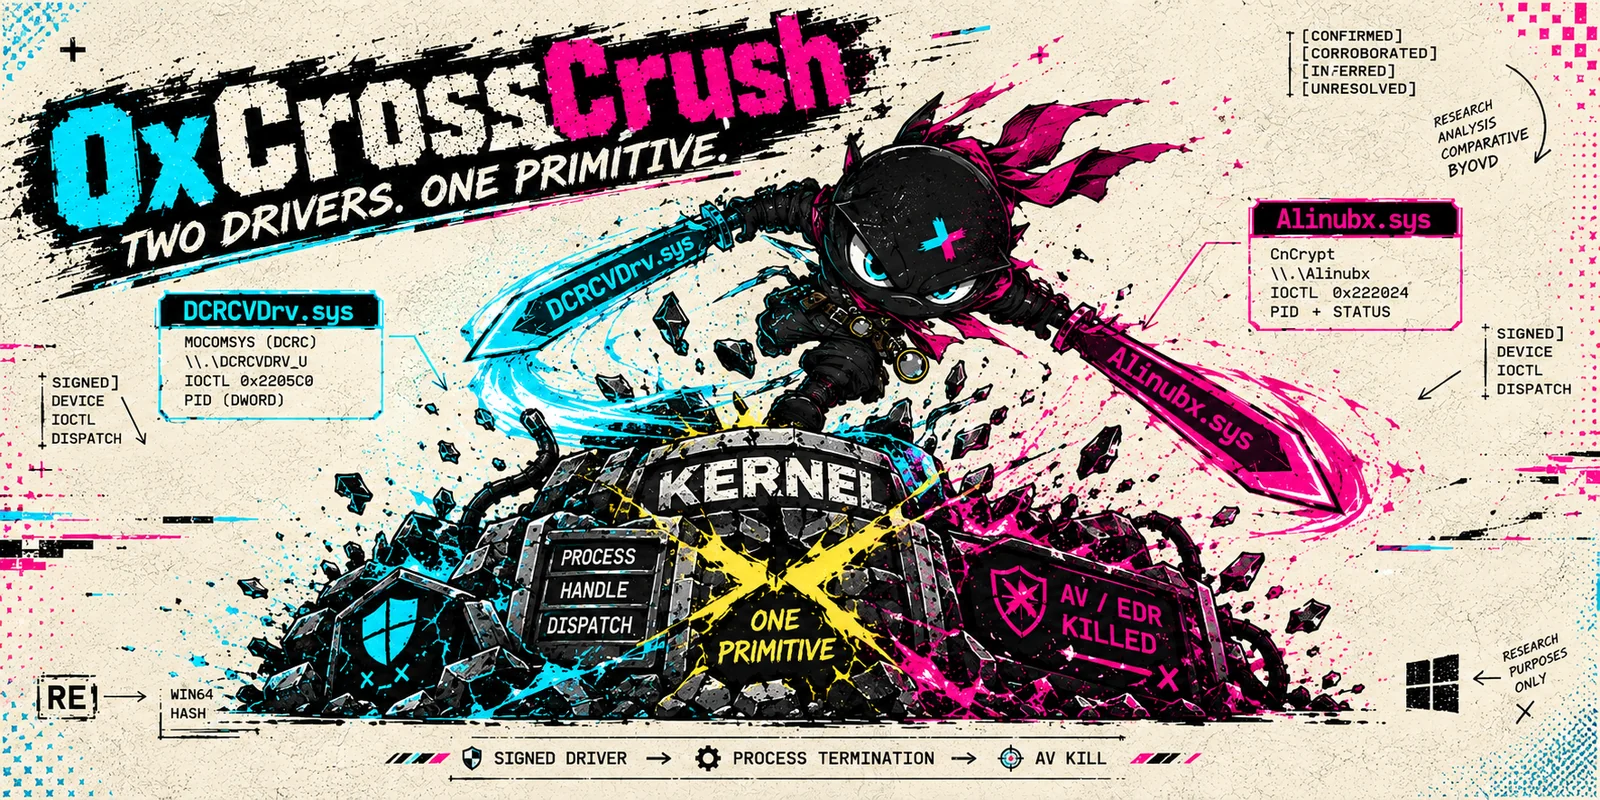
Beide Treiber wurden im August 2026 von der Threat Response Unit von eSentire als Bestandteile des Cruciferra-Malware-as-a-Service-Loaders dokumentiert, der AV/EDR-Prozesse vor der Payload-Zustellung beendet. Dies sind keine hypothetischen Primitive – sie werden in freier Wildbahn missbraucht, sie sind signiert, und keine der beiden Dateien war zum Zeitpunkt dieser Forschung in Microsofts durchgesetzter Blockliste für verwundbare Treiber enthalten.
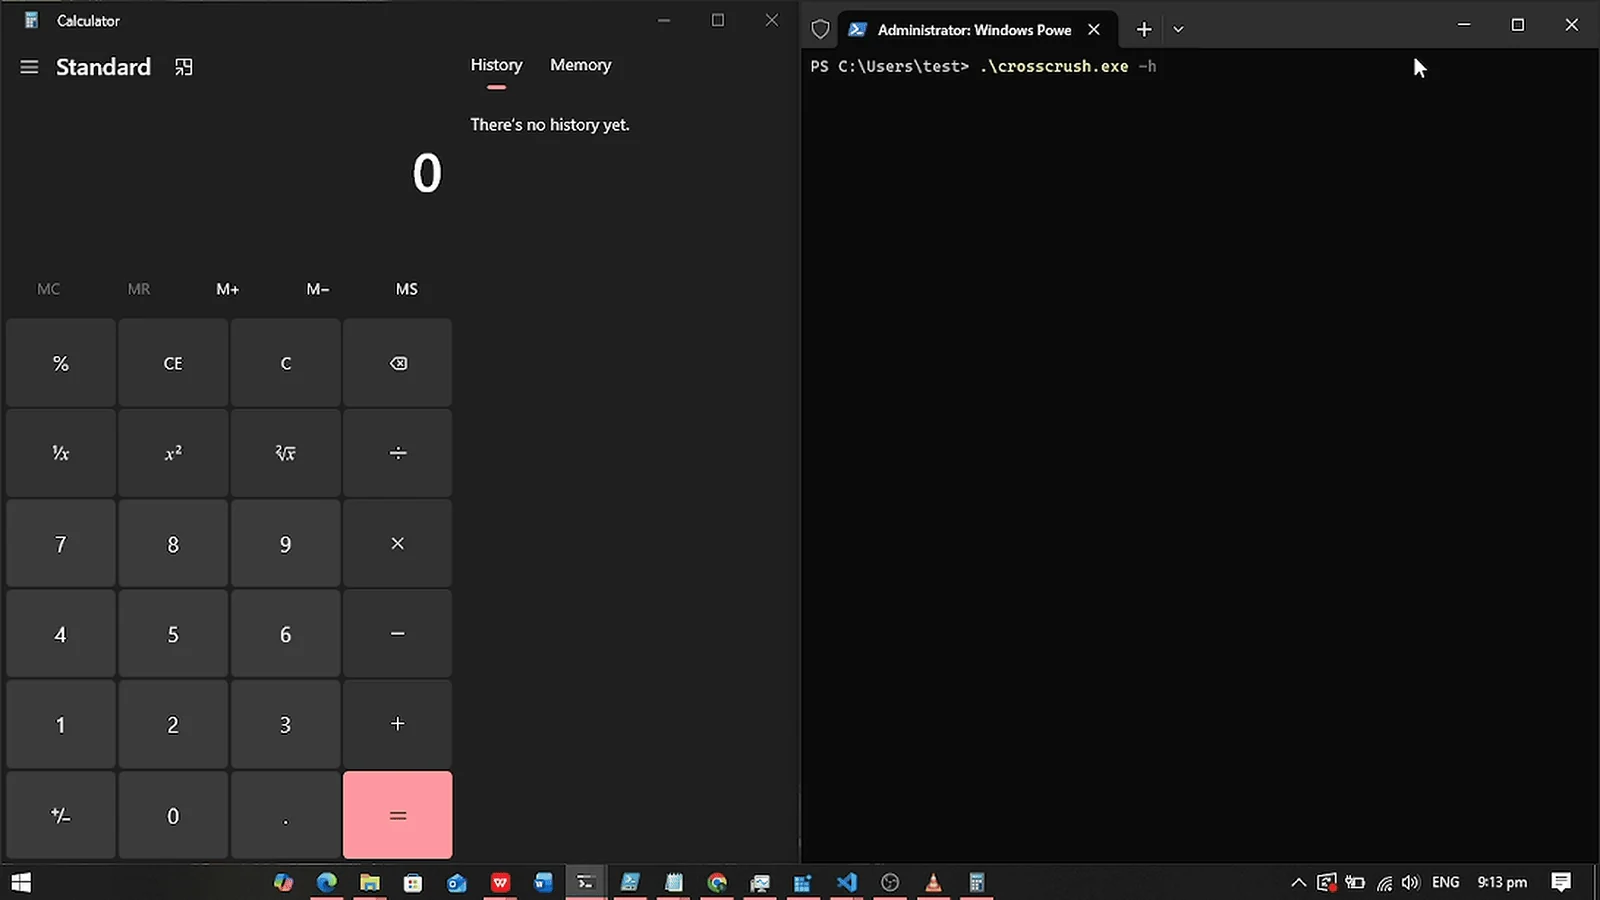
Lauf im kontrollierten Labor: Treiberauswahl, Hash-Validierung, Ziel- Auflösung und der Termination-IOCTL-Pfad auf einem Windows-11-Lab-Host. Die genaue Vorgehensweise steht in docs/reproduction.md.
0xCr0ssCrush beansprucht nicht die Entdeckung der zugrunde liegenden verwundbaren Treiber. Sein Beitrag ist eine reproduzierbare vergleichende Forschungsimplementierung zu zwei kürzlich missbrauchten signierten Windows-Treibern, ihren exponierten Schnittstellen, Kernel-Primitiven, ihrer Herkunft, ihrem Umgebungsverhalten und defensiven Erkennungsmöglichkeiten.
Während unserer Forschung wurde keine öffentlich indexierte Implementierung identifiziert, die zu beiden Treiberschnittstellen passt.
Die unabhängige Stützung der Ergebnisse:

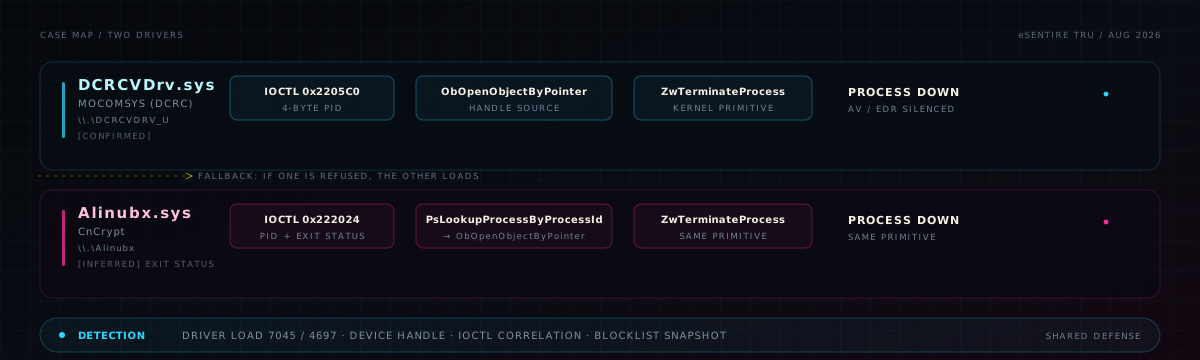
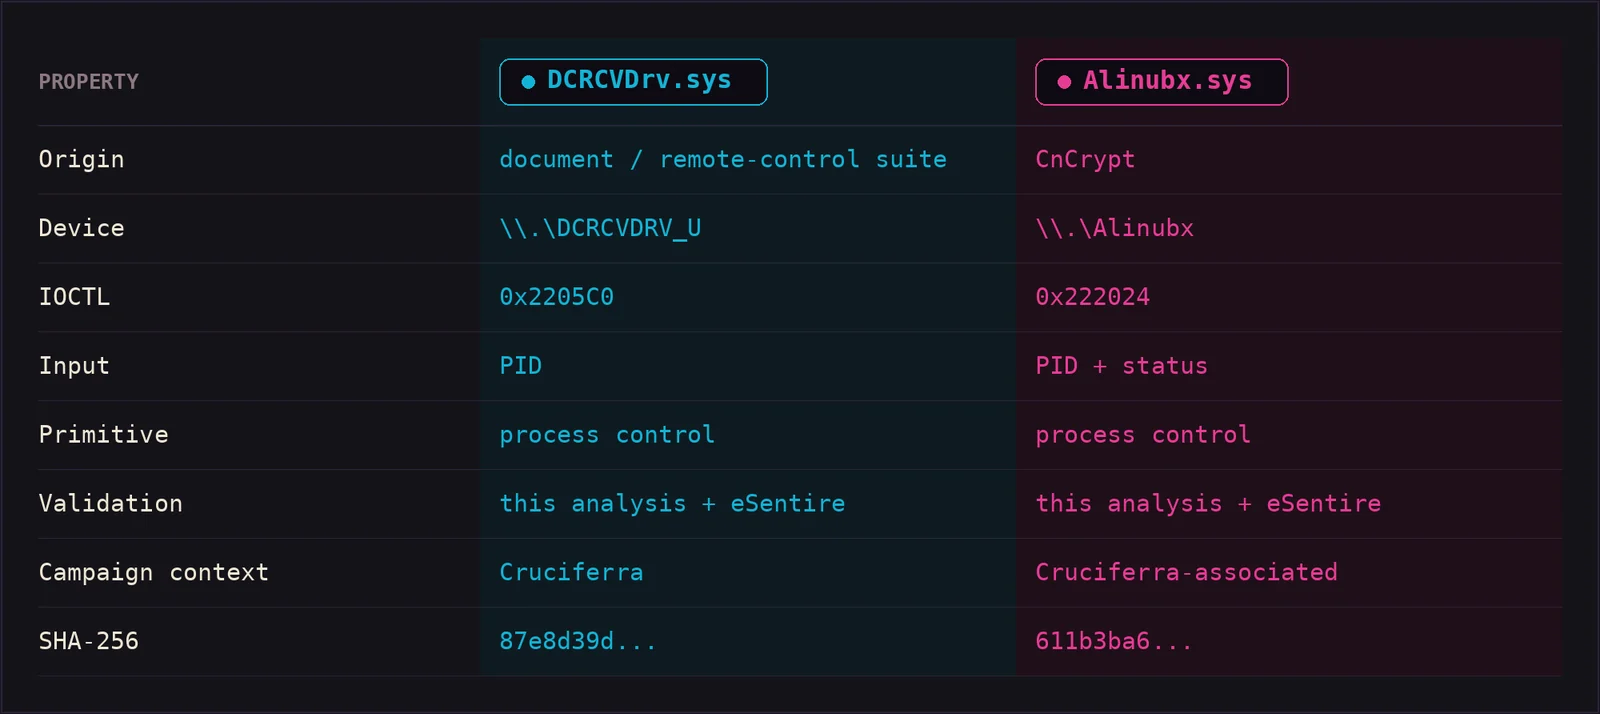
Vollständige Matrix und IOCTL-Oberfläche in docs/ioctl-reference.md.
Signierter Treiber von MOCOMSYS (DCRC) mit WFP-Callout-Strings und einem
Kindprozess-Monitor. Das exponierte Gerät \\.\DCRCVDRV_U akzeptiert einen
Termination-IOCTL aus dem User-Mode. Analyse:
\\.\DCRCVDRV_U0x2205C0Details in docs/dcrcv-analysis.md.
Signierter Treiber von CnCrypt mit WFP/ALE-Callout-Strings. Das exponierte
Gerät \\.\Alinubx akzeptiert ein Termination-IOCTL, das eine PID und einen
Exit-Status entgegennimmt.
\\.\Alinubx0x222024{ pid: DWORD, exit_status: DWORD }Details in docs/alinubx-analysis.md.
Beide Treiber exponieren dieselbe Primitive-Familie:
primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION
Die maschinenlesbare Klassifizierung befindet sich in metadata/drivers.json, sodass zusätzliche Treiber hinzugefügt werden können, ohne das Repository umzustrukturieren.
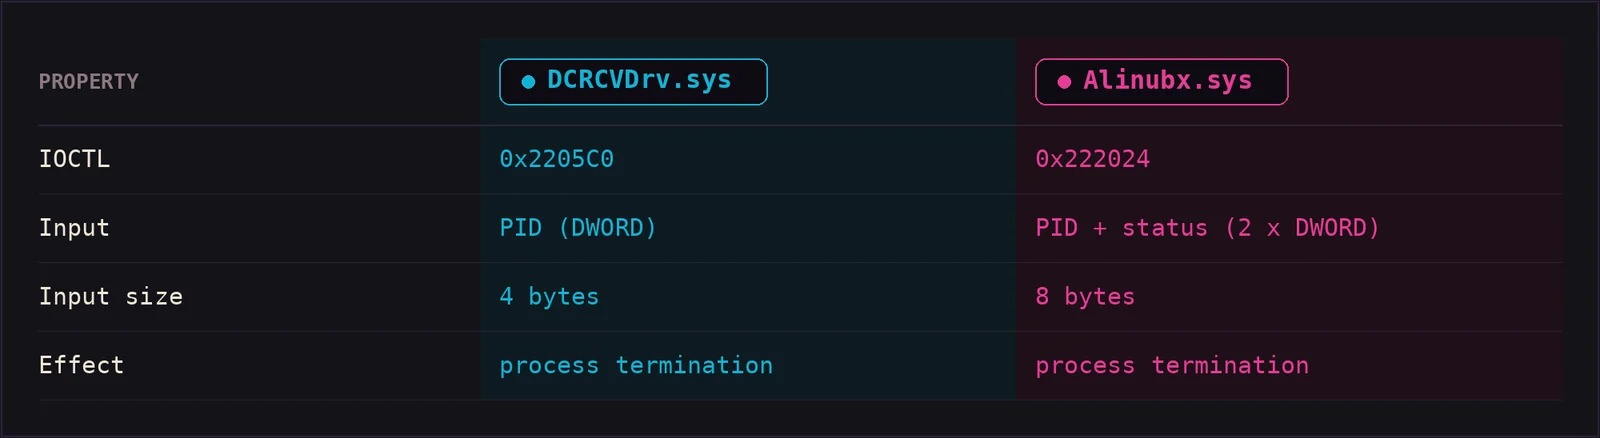
Die vollständige Dispatch-Analyse (einschließlich der beobachteten zusätzlichen DCRCVDrv.sys-Oberfläche) befindet sich in docs/ioctl-reference.md.
Jede Behauptung im Writeup trägt ein Evidenz-Label:
[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient
Kommentierte Disassembly-Auszüge (Import-Capture, IOCTL-Dispatch, Termination-Helper, Strings) sind unter analysis/ enthalten, sodass die Analyse nachvollzogen werden kann.
Erst bauen, dann niemals einen Treiber ohne Hash-Validierung laden – die Harness selbst erzwingt dies:
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
