Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BadBlood — BadBlood von @davidprowe, Secframe.com, füllt eine Microsoft Active Directory-Domäne mit einer Struktur und Tausenden von Objekten. Die Ausgabe des Tools ist eine Domäne, die einer realen Domäne ähnelt. Nachdem BadBlood auf einer Domäne ausgeführt wurde, können Sicherheitsanalysten und Ingenieure den Umgang mit Tools üben, um ein Verständnis zu entwickeln und Anleitungen zur Sicherung von Active Directory zu geben. Jedes Mal, wenn dieses Tool ausgeführt wird, erzeugt es andere Ergebnisse. Die Domäne, Benutzer, Gruppen, Computer und Berechtigungen sind anders. Jedes. Einzelne. Mal. | Kitploit
Tools/GitHubGitHub/davidprowe/badblood
PenetrationstestsIdentitäts- & Zugriffsmanagement (IAM)Lernen & BildungLabs & Praxis
GitHubdavidprowe/badblood

BadBlood

Repository anzeigen
Webseite
2.3k29248vor 3 JahrenVon Kitploit geprüft

Über

BadBlood von @davidprowe, Secframe.com, füllt eine Microsoft Active Directory-Domäne mit einer Struktur und Tausenden von Objekten. Die Ausgabe des Tools ist eine Domäne, die einer realen Domäne ähnelt. Nachdem BadBlood auf einer Domäne ausgeführt wurde, können Sicherheitsanalysten und Ingenieure den Umgang mit Tools üben, um ein Verständnis zu entwickeln und Anleitungen zur Sicherung von Active Directory zu geben. Jedes Mal, wenn dieses Tool ausgeführt wird, erzeugt es andere Ergebnisse. Die Domäne, Benutzer, Gruppen, Computer und Berechtigungen sind anders. Jedes. Einzelne. Mal.

Teilen

BadBlood

BadBlood von Secframe befüllt eine Microsoft Active Directory-Domäne mit einer Struktur und Tausenden von Objekten. Das Ergebnis des Tools ist eine Domäne, die einer realen Domäne ähnelt. Nachdem BadBlood in einer Domäne ausgeführt wurde, können Sicherheitsanalysten und -ingenieure mit Tools üben, um ein Verständnis zu erlangen und Vorschriften zur Sicherung von Active Directory zu erstellen. Jedes Mal, wenn dieses Tool ausgeführt wird, liefert es andere Ergebnisse. Die Domäne, Benutzer, Gruppen, Computer und Berechtigungen sind unterschiedlich. Jedes. Einzelne. Mal.

  • Vollständige Benutzeranleitung und Informationen
BadBlood Icon

Befehle

  • KEINE: Derzeit sind alle Elemente des Skripts in den .ps1-Dateien konfiguriert. Dateien sind in der Benutzeranleitung auf Secframe.com beschrieben

Danksagungen

Ich möchte mich bei den unzähligen Menschen bedanken, die dieses Produkt wollten und gewartet haben, während ich es erstellt habe!
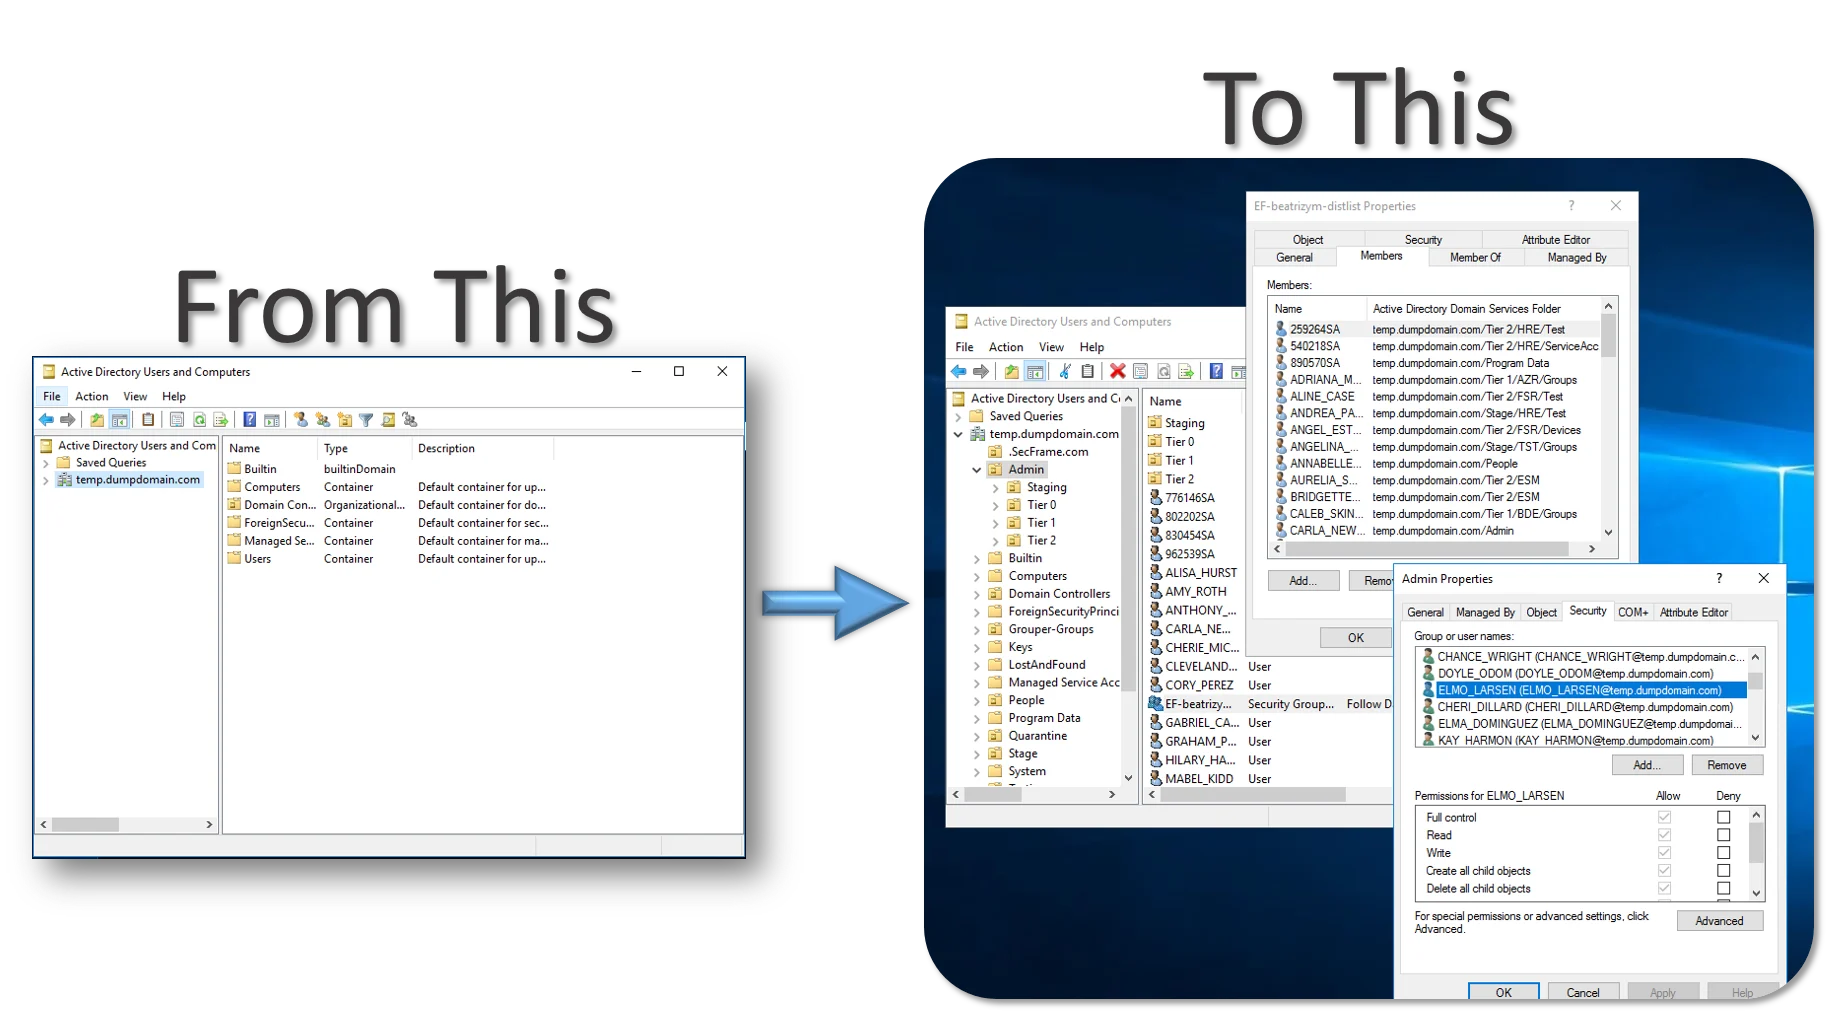
Screenshots

BadBlood Einführung BadBlood-Startbildschirm Ergebnisse IAM-Bericht BadBlood Jedes Einzelne Mal Beispiel Bloodhound-Beispiel nach Badblood

Installation

Voraussetzungen:

  • Domain-Admin- und Schema-Admin-Berechtigungen
  • Active Directory PowerShell installiert

Ausführung unter Windows:

# Repository klonen
git clone https://github.com/davidprowe/badblood.git
#Invoke-badblood.ps1 ausführen
./badblood/invoke-badblood.ps1

Über BadBlood sprechen

  1. Nachricht senden oder mir auf Twitter folgen @ davidprowe
  2. Eine Notiz auf secframe.com hinterlassen
  3. Ich übernehme keine Verantwortung für die Bereinigung, wenn dies in einer Produktionsdomäne ausgeführt wird

Lizenz

Dieses Projekt ist unter der GPLv3-Lizenz lizenziert – siehe Datei LICENSE.md für Details

Haftungsausschluss

Bitte beachten Sie: Alle Tools/Skripte in diesem Repository werden "WIE BESEHEN" ohne jegliche Garantien, einschließlich, aber nicht beschränkt auf deren Installation, Nutzung oder Leistung, zur Verfügung gestellt. Wir lehnen jegliche ausdrücklichen oder stillschweigenden Garantien ab, einschließlich, aber nicht beschränkt auf Garantien der Nichtverletzung von Rechten Dritter, der Marktgängigkeit und/oder der Eignung für einen bestimmten Zweck. Wir garantieren nicht, dass die Technologie Ihren Anforderungen entspricht, dass der Betrieb ununterbrochen oder fehlerfrei erfolgt oder dass etwaige Fehler behoben werden.

Die Nutzung dieser Skripte und Tools erfolgt auf eigene Gefahr. Es gibt keine Garantie, dass sie in einer vergleichbaren Umgebung gründlich getestet wurden, und wir haften nicht für Schäden, Datenverluste oder Zeitverluste, die durch ihre Nutzung entstehen.

Sie sind dafür verantwortlich, alle Skripte, die Sie ausführen, vor dem Einsatz in einer Nicht-Testumgebung gründlich zu überprüfen und zu testen. Dieses Tool ist nicht für eine Produktionsumgebung ausgelegt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →