 d3mondev/burp-vps-proxy
Diese Burp-Suite-Erweiterung ermöglicht das automatische Erstellen und Löschen eines vorgelagerten SOCKS5-Proxys auf gängigen Cloud-Diensten.



Erste Schritte »
Funktionen
·
Anbieter
·
Haftungsausschluss
Burp VPS Proxy ist eine Burp-Suite-Erweiterung, die das automatische Erstellen und Löschen von vorgelagerten SOCKS5-Proxys bei bekannten Cloud-Anbietern direkt aus Burp Suite heraus ermöglicht. Sie konfiguriert Burp automatisch so, dass der erstellte Proxy verwendet wird, sodass der gesamte ausgehende Datenverkehr von einer Cloud-IP-Adresse stammt. Dies ist nützlich, um zu verhindern, dass unsere Haupt-IP-Adresse von gängigen WAFs blockiert wird, während wir Penetrationstests und Bug-Bounty-Jagden durchführen.
Burp VPS Proxy wurde durch die großartige Idee von @honokis DigitalOcean Droplet Proxy for Burp Suite inspiriert.
Findest du das nützlich? ⭐ Gib uns einen Stern auf GitHub — das hilft!
Besuche die Release-Seite und lade die neueste Datei burp-vps-proxy.jar herunter.
Öffne in Burp Suite den Tab „Extensions“ und klicke auf „Add“. Setze den Erweiterungstyp auf Java und wähle die Datei burp-vps-proxy.jar aus.
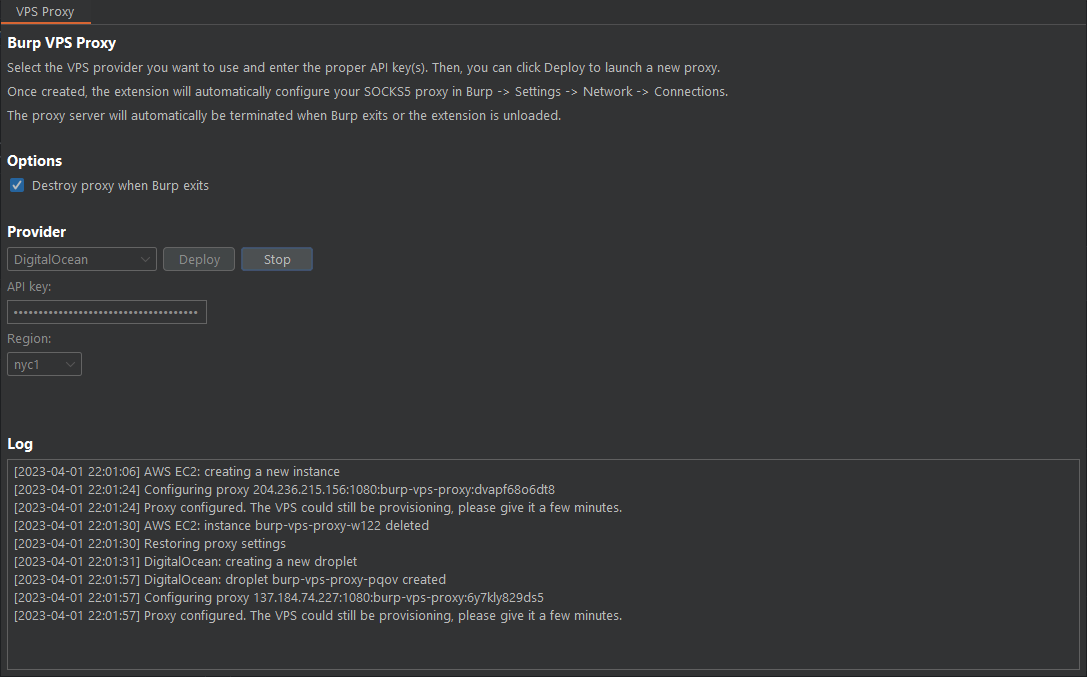
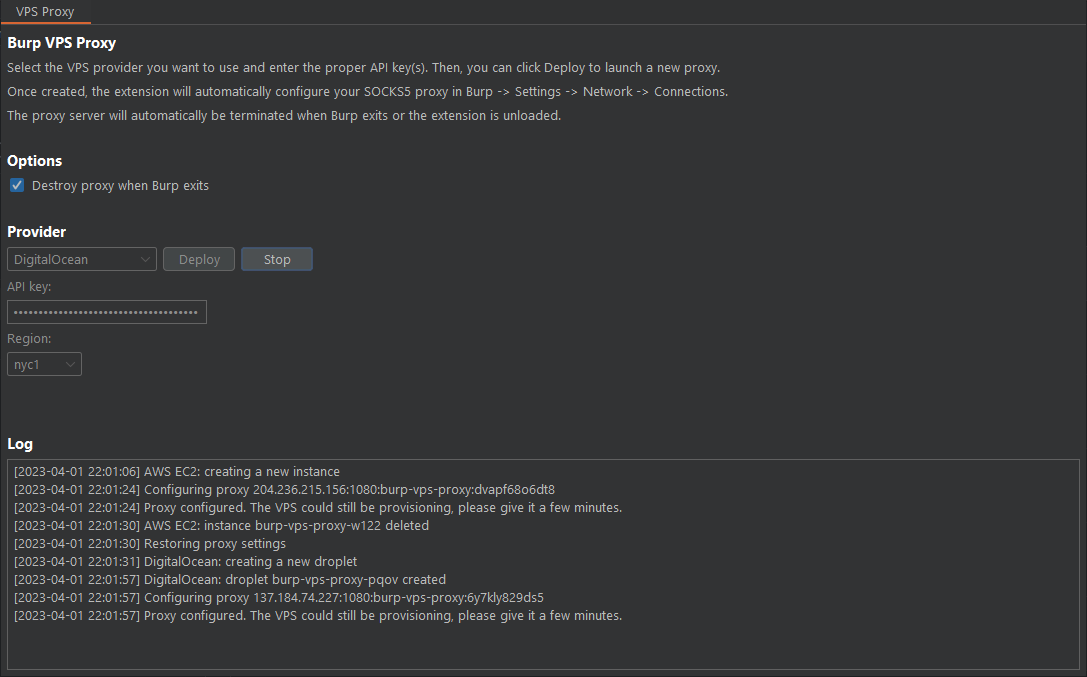
Sobald die Erweiterung geladen ist, erreichst du sie über den neuen Tab „VPS Proxy“ in Burp. Wähle deinen Anbieter, hinterlege deine API-Schlüssel und klicke auf „Deploy“.
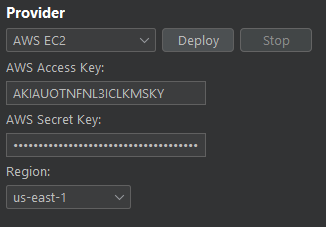
Die Erweiterung verwendet den Instanztyp t4g.nano, um die Kosten zu minimieren. Beachte, dass nicht alle Regionen diesen Instanztyp unterstützen. Die Erweiterung erstellt außerdem eine Sicherheitsgruppe namens burp-vps-proxy in der ausgewählten Region, um Verbindungen zu Port 1080 zuzulassen.
Du benötigst einen AWS Access Key und einen AWS Private Key, um die Erweiterung zu konfigurieren. Du musst außerdem sicherstellen, dass das Schlüsselpaar mindestens die folgenden Berechtigungen gewährt:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2Permissions",
            "Effect": "Allow",
            "Action": [
                "ec2:RunInstances",
                "ec2:TerminateInstances",
                "ec2:DescribeInstances",
                "ec2:DescribeImages",
                "ec2:DescribeRegions",
                "ec2:CreateTags",
                "ec2:CreateSecurityGroup",
                "ec2:DescribeSecurityGroups",
                "ec2:AuthorizeSecurityGroupIngress"
            ],
            "Resource": "*"
        }
    ]
}
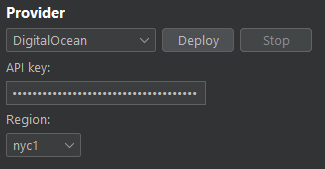
Digital Ocean ist ein beliebter VPS-Anbieter unter Sicherheitsforschern, Pentestern und Bug-Bounty-Jägern. Wenn du noch kein Konto hast, kannst du über meinen Empfehlungslink bei der Anmeldung 200 $ an kostenlosem Guthaben erhalten:

Du musst einen API-Schlüssel erstellen und ihn in der Burp-VPS-Proxy-Erweiterung eintragen.
Die Bereitstellung kann nach dem Erstellen des Droplets einige Zeit in Anspruch nehmen. Warte ein paar Minuten, nachdem die Instanz läuft.
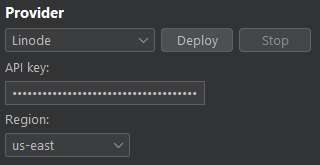
Du musst einen API-Schlüssel erstellen und ihn in der Burp-VPS-Proxy-Erweiterung eintragen. Dies erfolgt im Bereich „My Settings -> API Tokens“ in deinem Profil in deinem Linode-Dashboard. Sie nennen ihn ein Personal Access Token.
Stelle sicher, dass der API-Schlüssel die Lese-/Schreibberechtigung für „Linodes“ besitzt.
Die Bereitstellung erfolgt per SSH, und der Proxy ist in der Regel verfügbar, sobald die Erweiterung es dir mitteilt.
Die Autoren und Mitwirkenden dieser Erweiterung lehnen ausdrücklich jede Haftung für Kosten, Schäden oder Konsequenzen ab, die aus der Nutzung von Cloud-Anbietern in Verbindung mit dieser Software entstehen.
Die Verwendung dieses Programms für unbefugte oder illegale Aktivitäten, einschließlich Angriffe auf Ziele ohne Einwilligung, ist strengstens untersagt. Benutzer müssen alle geltenden Gesetze und Vorschriften einhalten. Der Entwickler und die Mitwirkenden übernehmen keinerlei Haftung oder Verantwortung für Missbrauch, Schäden oder andere Beeinträchtigungen, die durch diese Software verursacht werden. Es liegt in der Verantwortung des Benutzers, dieses Programm auf ethische und gesetzmäßige Weise zu nutzen.
Der Inhalt dieses Repositorys ist unter der GNU General Public License v3.0 (GPLv3) lizenziert.
