 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Schritt-für-Schritt-Walkthrough zur Ausnutzung von CVE-2025-53770 (ToolShell) in einem LetsDefend-Lab, das RCE, Webshell-Bereitstellung und Incident-Response-Analyse abdeckt.

TL;DR Yo, in diesem LetsDefend-Lab bin ich in eine SharePoint-Zero-Day namens ToolShell (CVE-2025-53770) eingetaucht. Im Grunde habe ich einen realen Angriff nachgestellt, bei dem eine bösartige POST-Anfrage die Authentifizierung umging, PowerShell ausführte, um MachineKeySection-Schlüssel zu stehlen, payload.exe kompilierte und eine Web-Shell (spinstall0.aspx) ablegte. Ich habe alles protokolliert, das Verhalten analysiert und den Host isoliert. Diese README beschreibt den Angriff, meine Schritte und die gewonnenen Erkenntnisse.
Lab-Übersicht
Verwendete Tools:
Windows PowerShell
VirusTotal
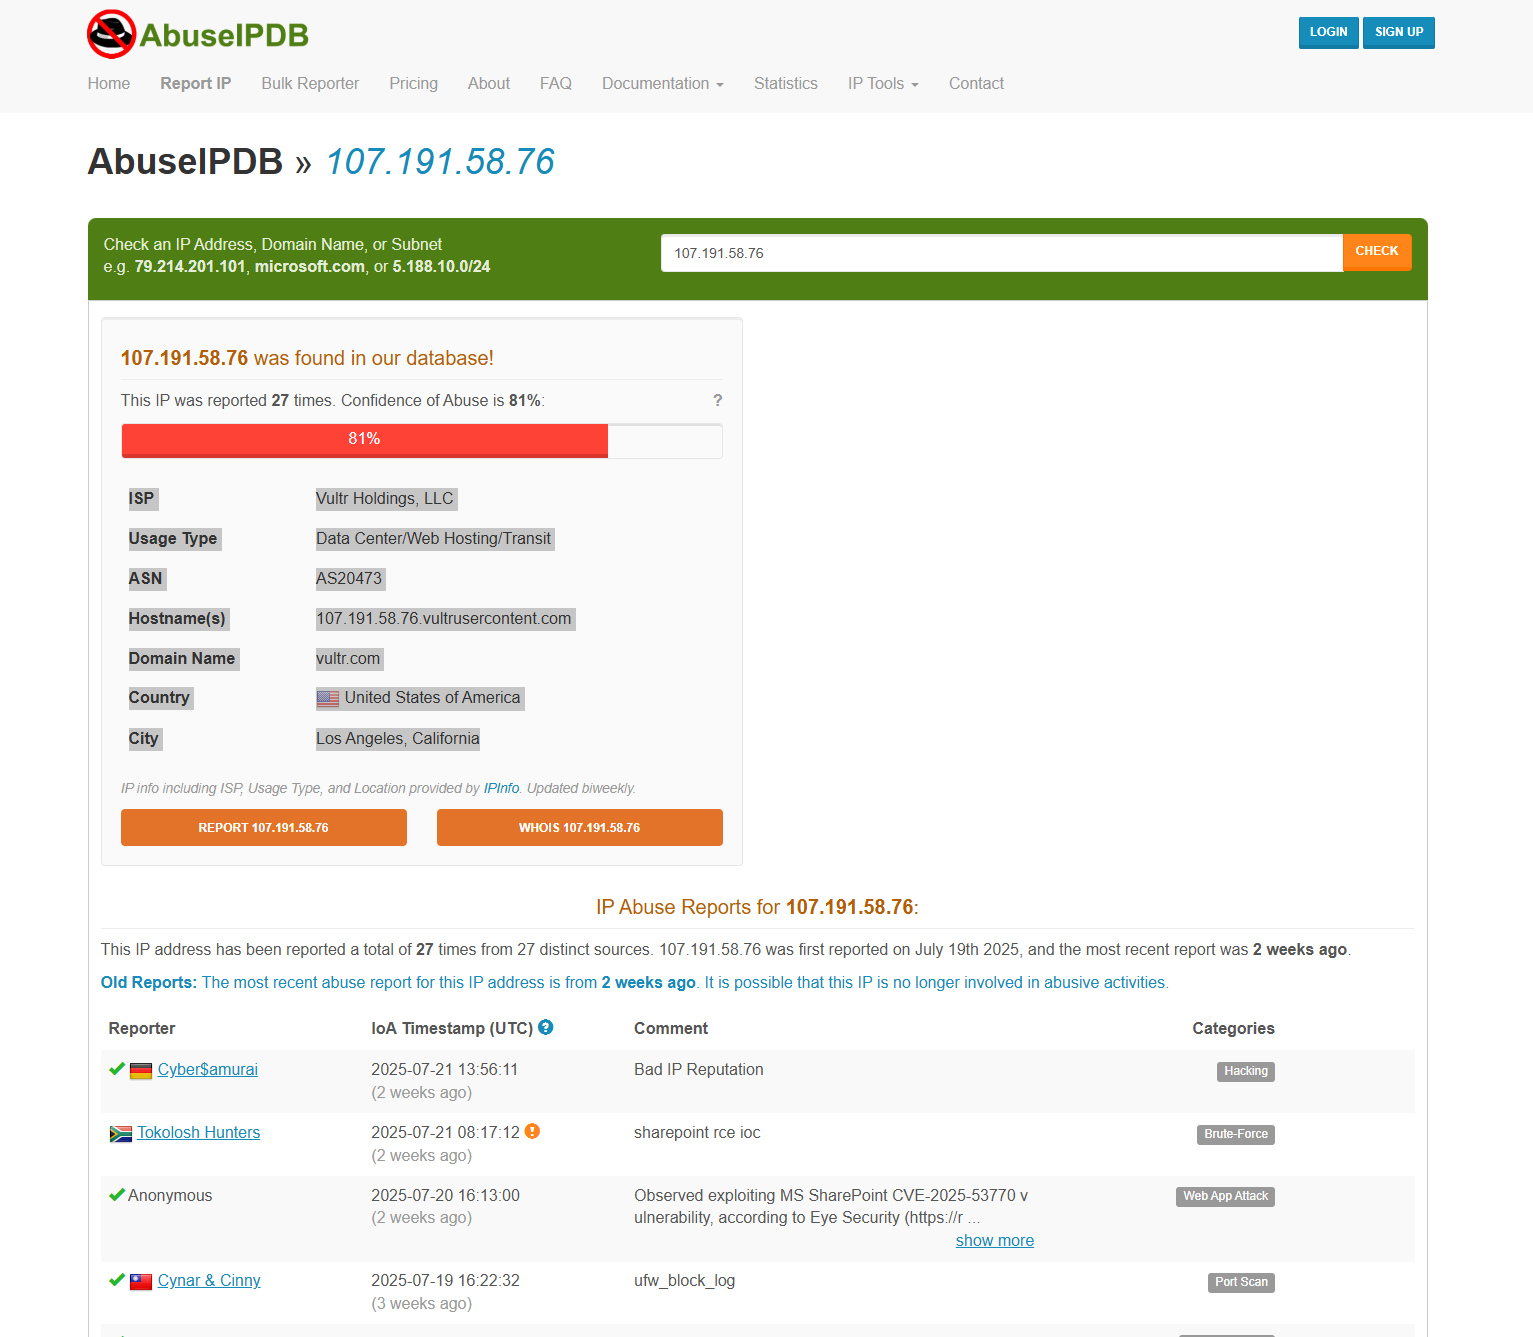
AbuseIPDB
LetsDefend Log Management
LetsDefend Endpoint Security
LetsDefend Threat Intel
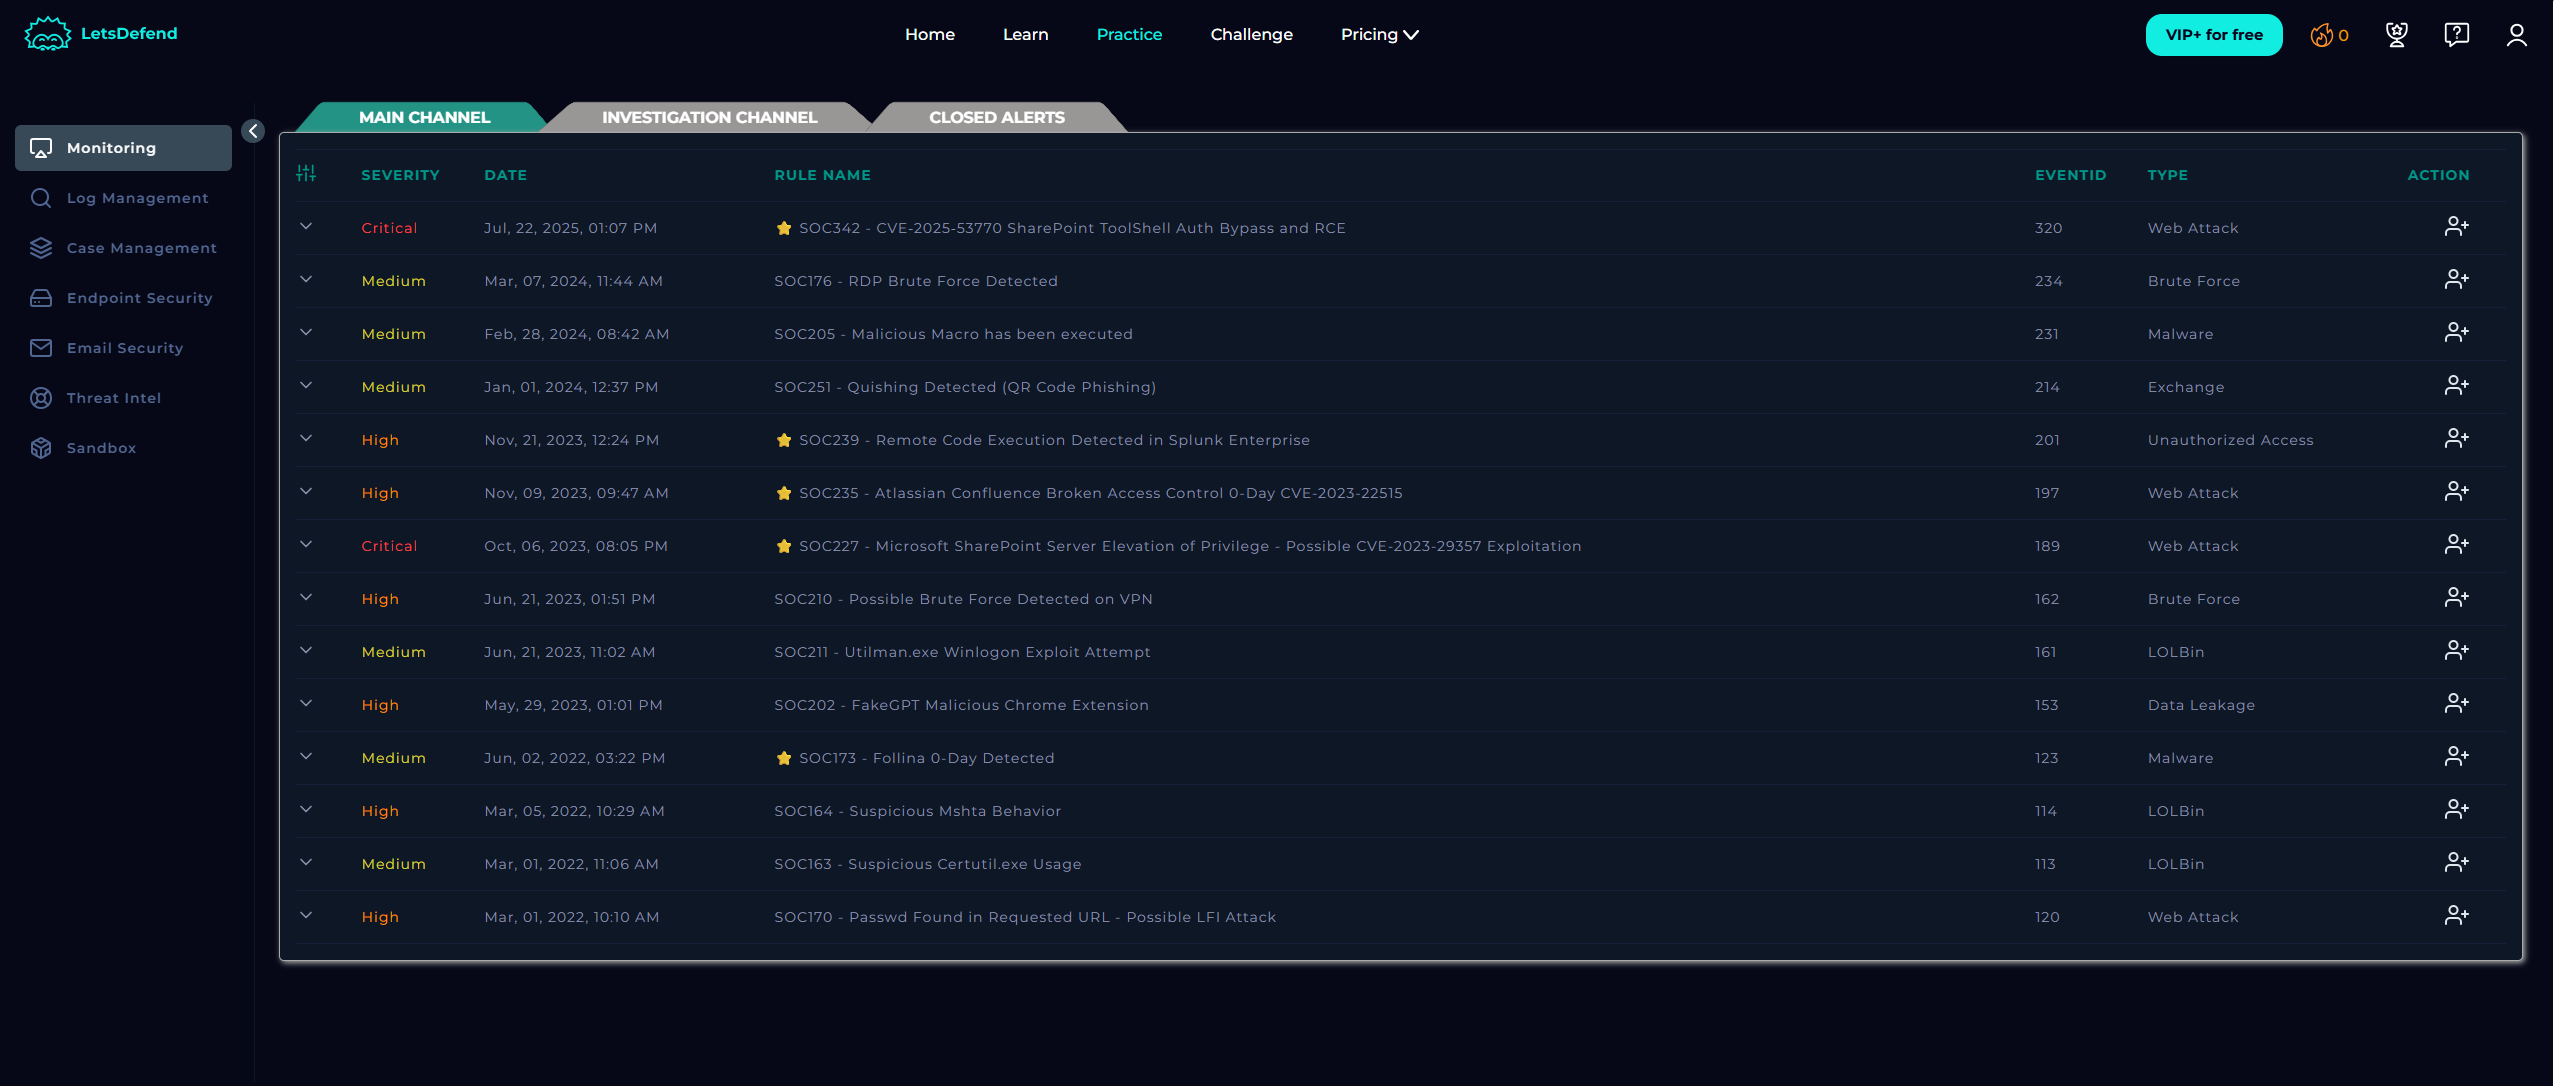
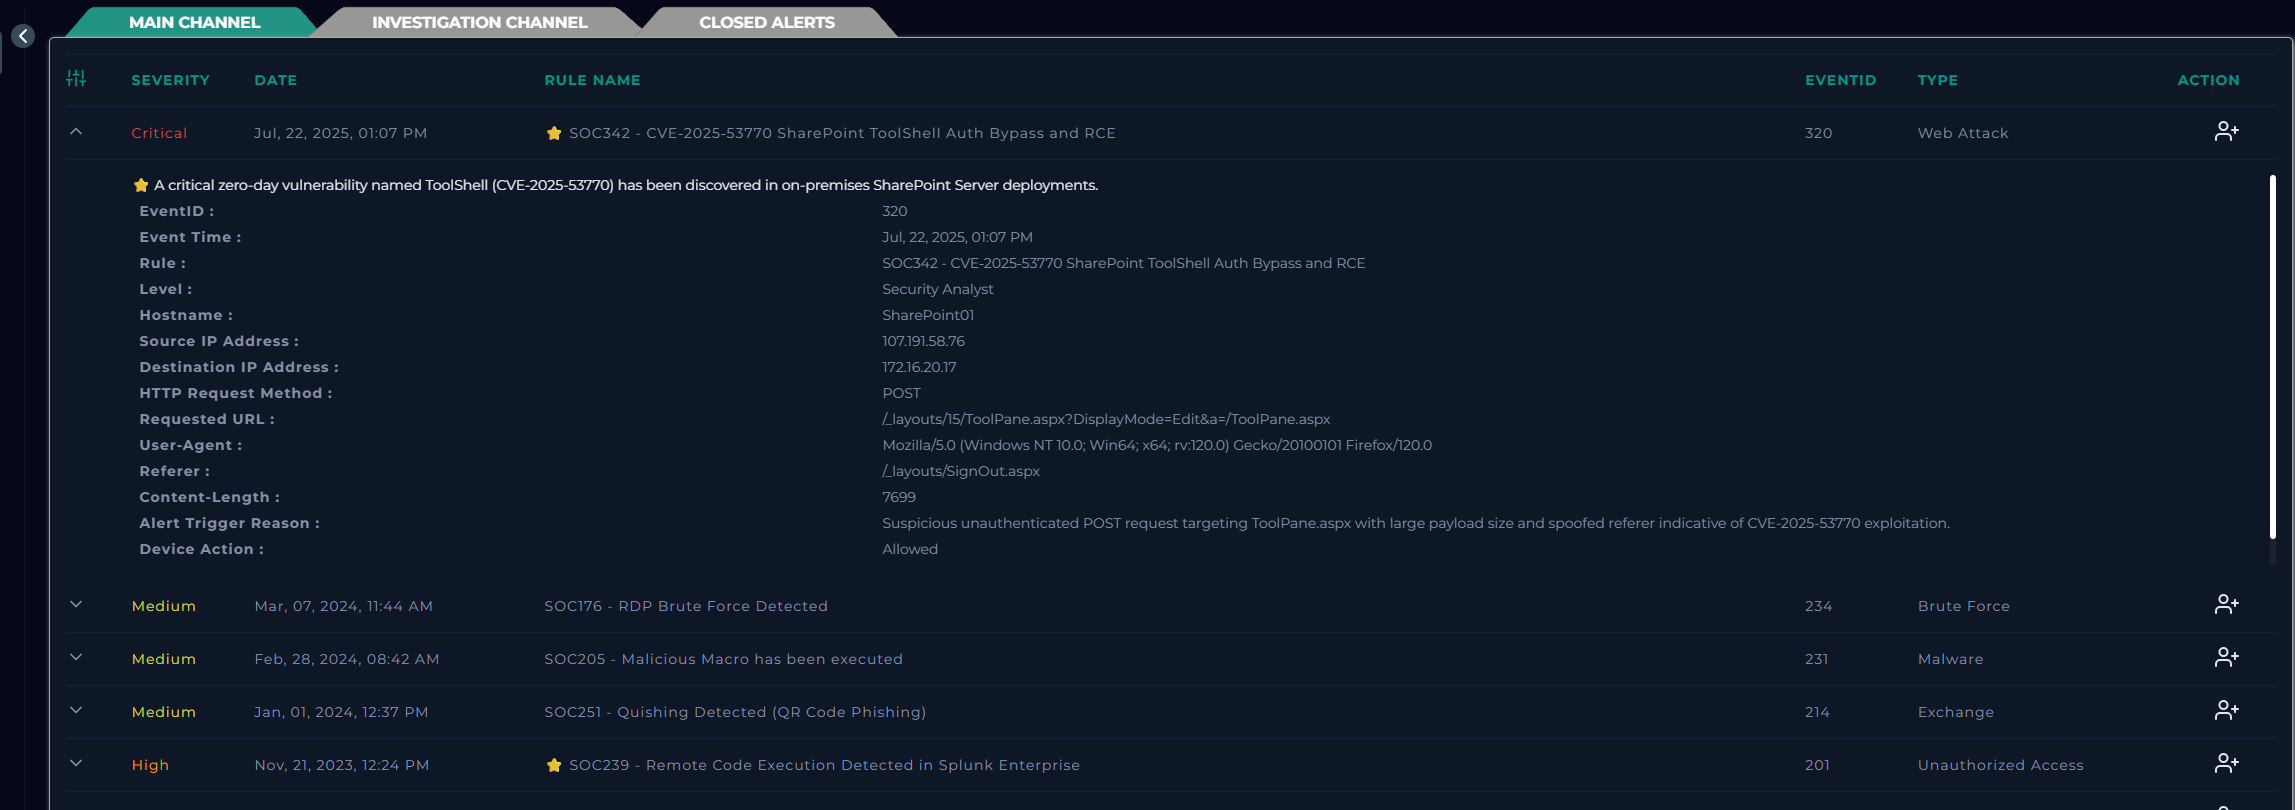
EventID : 320
Event Time : Jul, 22, 2025, 01:07 PM
Rule : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Auth Bypass and RCE
Level : Sicherheitsanalyst
Hostname : SharePoint01
Source IP Address : 107.191.58.76
Destination IP Address : 172.16.20.17
HTTP Request Method : POST
Requested URL : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx User-Agent : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer : /_layouts/SignOut.aspx
Content-Length : 7699
Alert Trigger Reason : Verdächtige, nicht authentifizierte POST-Anfrage, die auf ToolPane.aspx abzielt, mit großer Payload-Größe und gefälschtem Referer, was auf eine Ausnutzung von CVE-2025-53770 hindeutet.
Device Action : Erlaubt
Überblick Am 22. Juli 2025 wurde durch unsere Sicherheitsüberwachung ein kritischer Zero-Day-Angriff auf eine lokale SharePoint-Server-Instanz namens SharePoint01 erkannt.
CVE-Details:
CISA KEV Catalog: Eintrag veröffentlicht am 20. Juli 2025
Angriffsvektor: POST-Anfrage an den Endpunkt /ToolPane.aspx, gefälschter Referer-Header, große bösartige Payload
Quelle: IP 107.191.58.76, Vultr Holdings, LLC, USA
Über SharePoint Microsoft SharePoint ist das Rückgrat der Unternehmenszusammenarbeit und Dokumentenverwaltung. Es ist im Wesentlichen ein sicherer, organisierter Cloud-ähnlicher Bereich für Dateien, Workflows und interne Anwendungen.
Kernanwendungen:
Dokumentenverwaltung: Versionierung, Prüfpfade, Dateikontrolle
Zusammenarbeit: Mehrere Benutzer bearbeiten gleichzeitig dasselbe Dokument
Interne Webportale: Neuigkeiten, Updates, HR-Informationen, Richtlinien
Automatisierte Workflows: Genehmigungen, Formulare, Benachrichtigungen
Integration: Eng mit Teams, Outlook, Office Suite, Power BI verbunden
Sicherheitsaspekte:
Authentifizierung: AD oder SSO
Verschlüsselung: Daten im Ruhezustand und während der Übertragung
Web Parts & Layouts: Können bei Fehlkonfiguration ausgenutzt werden
Patch-Management: Entscheidend, um Zero-Day-Angriffe zu verhindern
CVE-2025-53770, auch ToolShell genannt, ist eine SharePoint-Zero-Day, die in freier Wildbahn ausgenutzt wird. Es handelt sich um eine kritische Deserialisierungsschwachstelle in lokalen Microsoft SharePoint-Servern, die eine nicht authentifizierte Remote Code Execution (RCE) ermöglicht. Sie wird mit anderen SharePoint-Schwachstellen (CVE-2025-49704 und CVE-2025-49706) kombiniert, um Systeme vollständig zu kompromittieren. Der CVSS-Score beträgt 9.8, was kritisch bedeutet.
Sie laden bösartige Web-Shells wie spinstall0.aspx über den Endpunkt ToolPane.aspx hoch, indem sie gefälschte Referrer-Header verwenden, um die Authentifizierung zu umgehen.
Sie extrahieren kritische MachineKey-Werte aus der SharePoint-Konfiguration, um vertrauenswürdige ViewState-Payloads für dauerhaften Zugriff zu generieren.
und später Ransomware (z. B. den „Warlock"-Stamm) einzusetzen oder Anmeldeinformationen zu exfiltrieren und Hintertüren zu installieren.
Erste öffentliche Offenlegung: 19. Juli 2025 (Microsoft-Blog)
Patches veröffentlicht: 20.–21. Juli 2025
Aufnahme in CISA-KEV-Katalog: 20. Juli 2025
Habe die IP-Adresse des Absenders (Source IP Address) auf VirusTotal analysiert
Source IP Address : 107.191.58.76
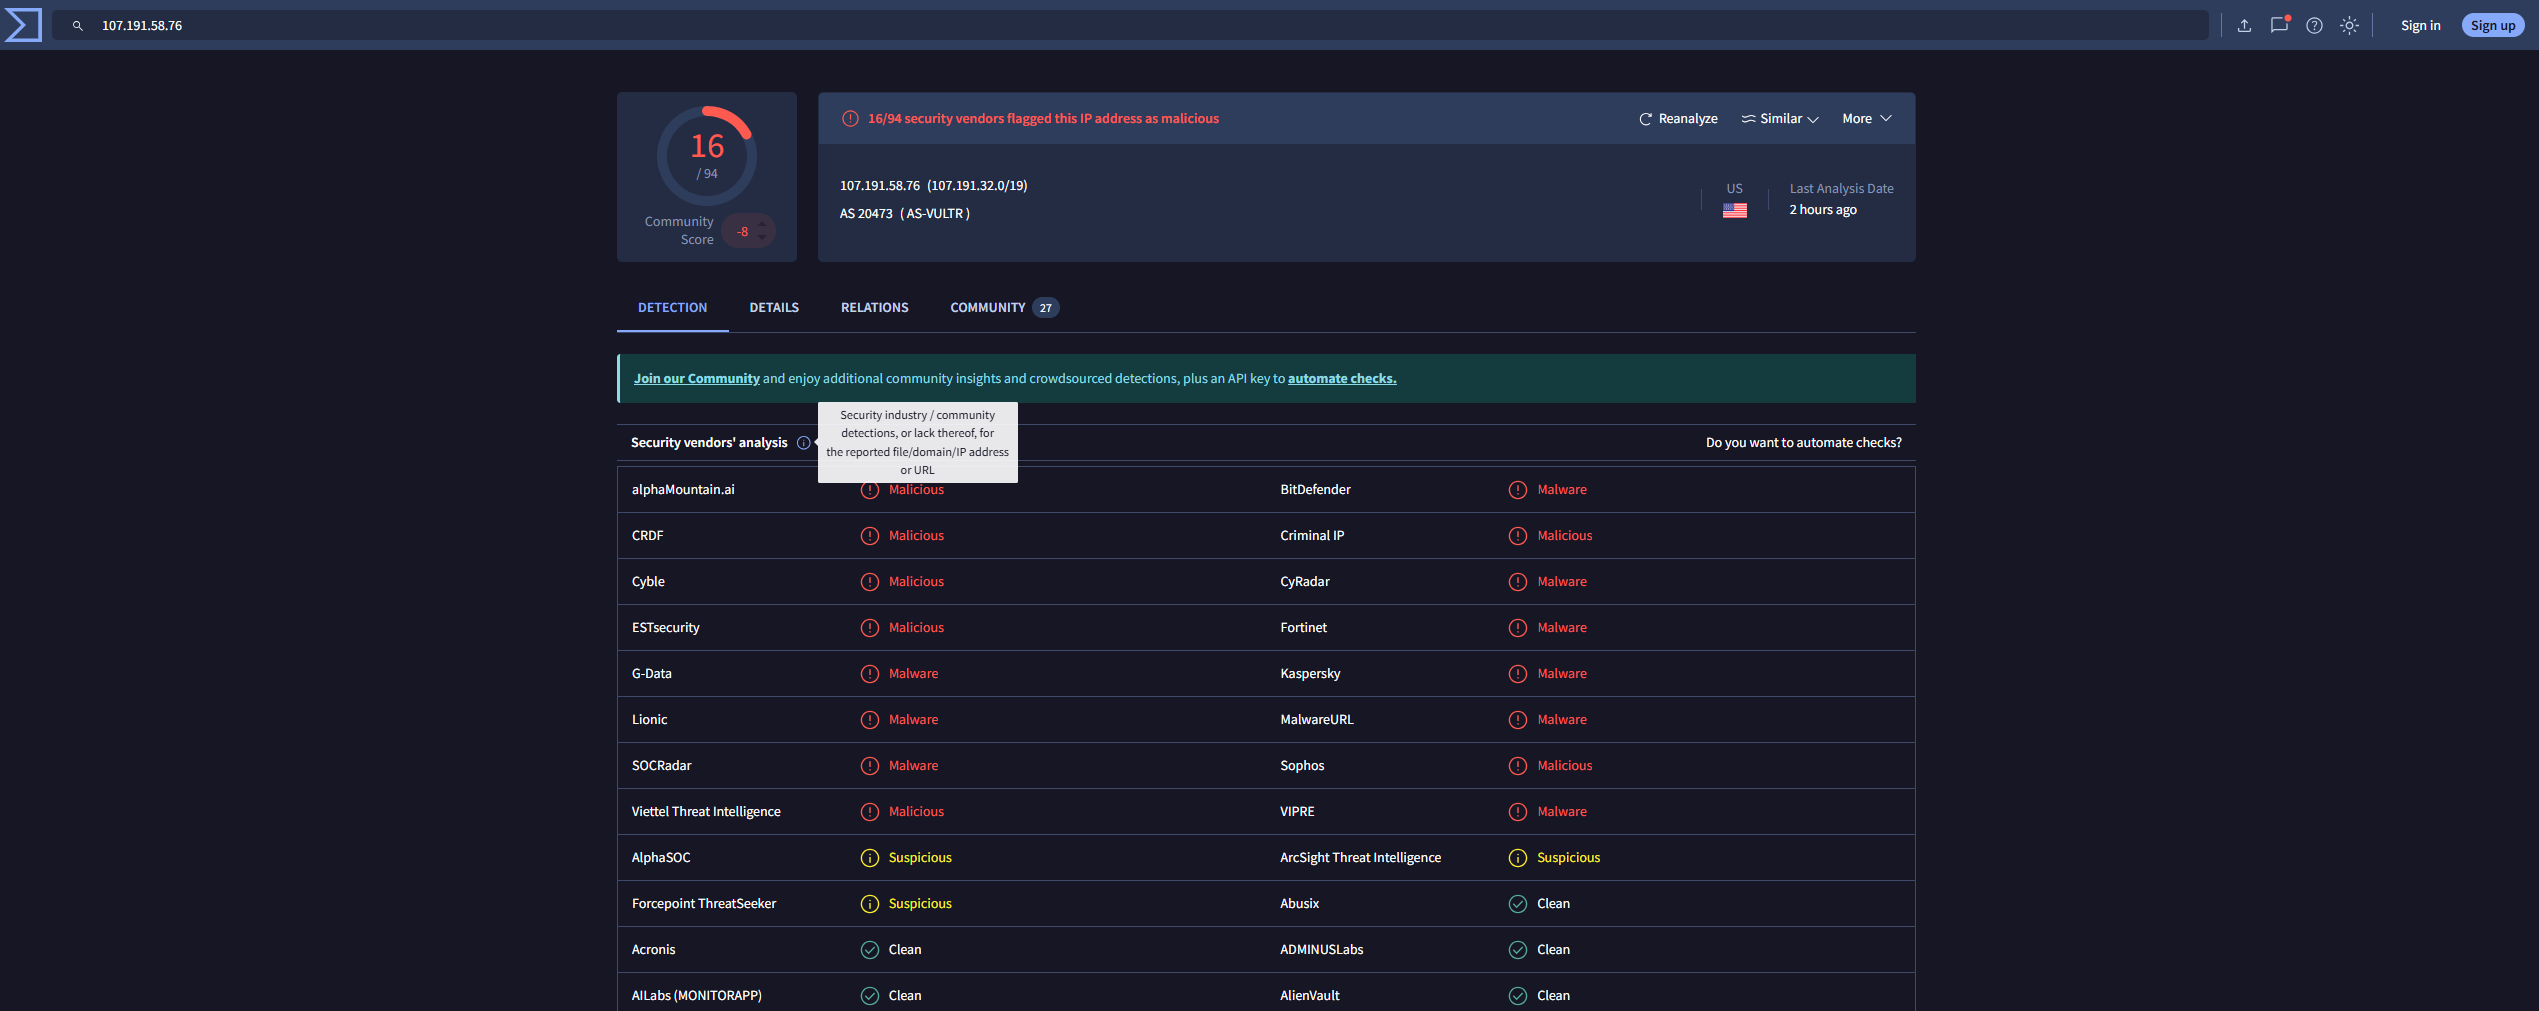
Daraus weiß ich bereits, dass die IP bösartig ist.
Jetzt muss ich den Standort der IP mit Hilfe von AbuseIPDB suchen
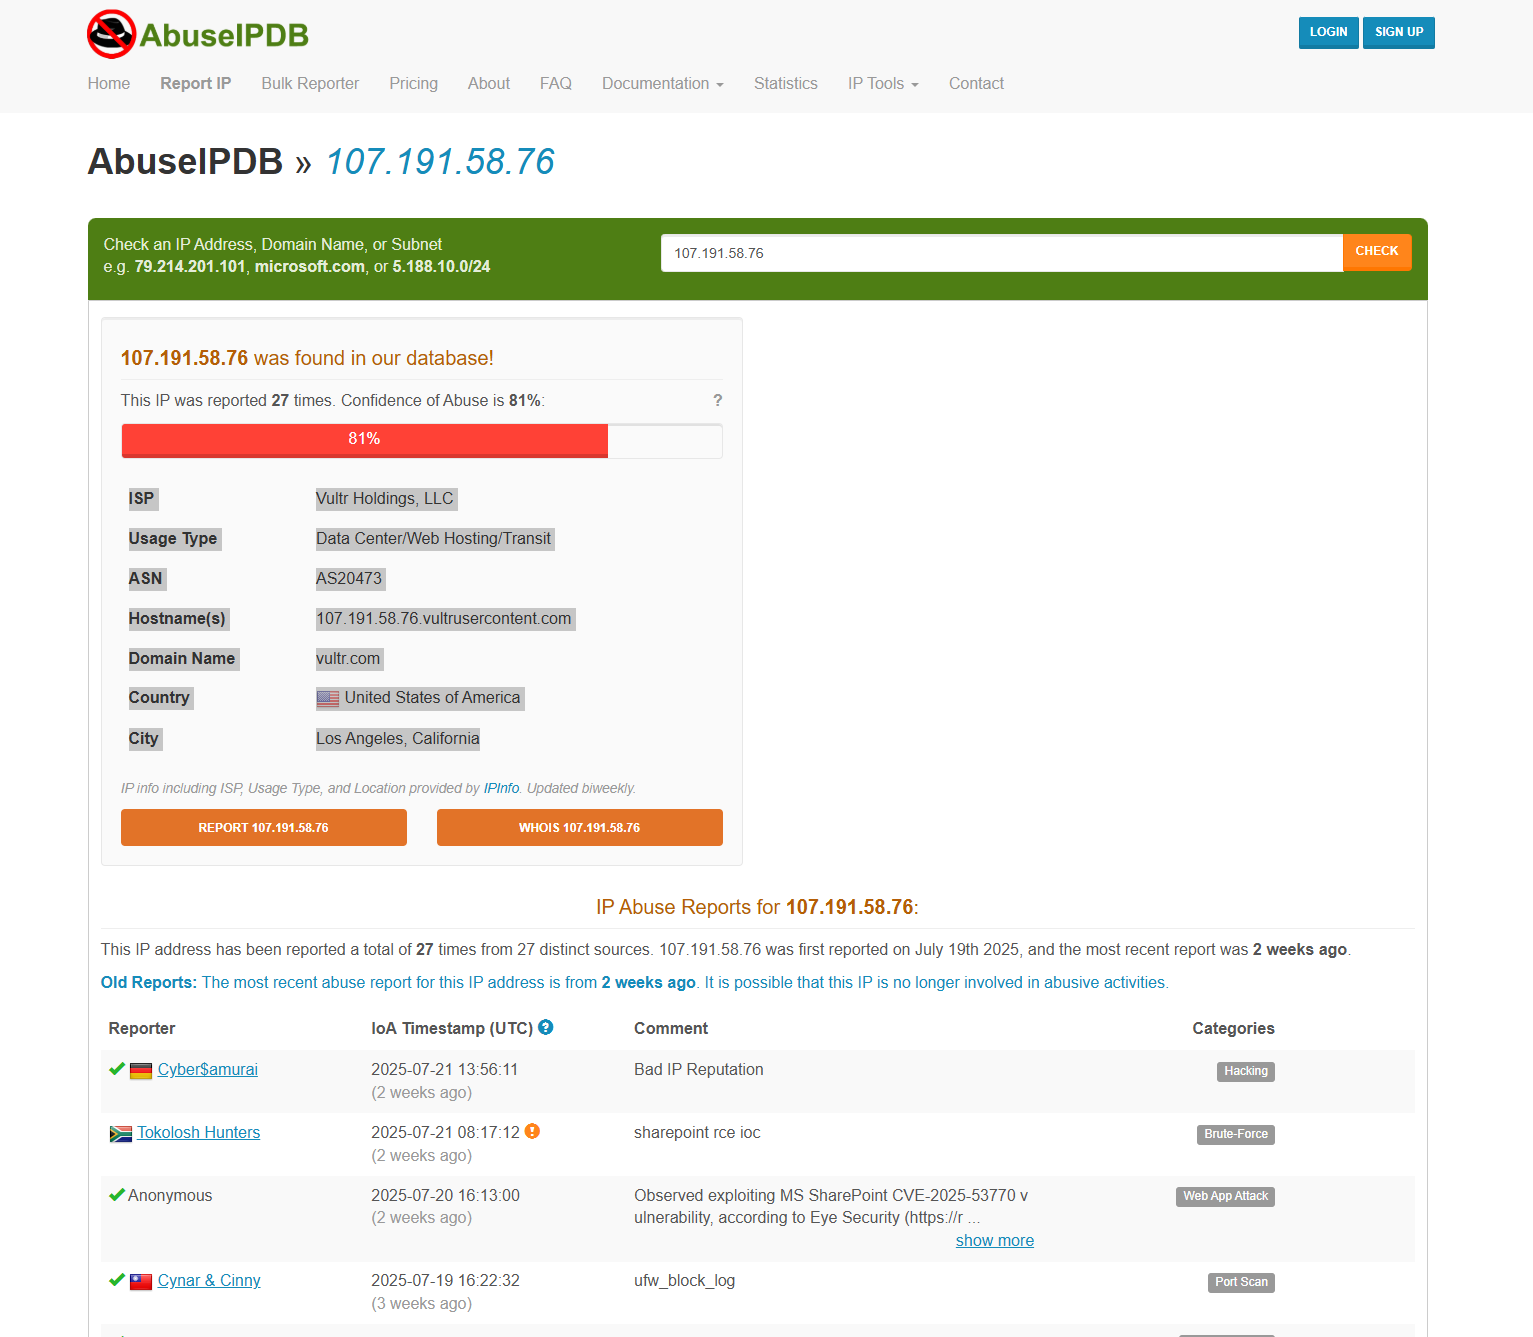
Das habe ich erhalten:
ISP Vultr Holdings, LLC
Usage Type - Data Center/Web Hosting/Transit
ASN - AS20473
Hostname(s) - 107.191.58.76.vultrusercontent.com
Domain Name - vultr.com
Country - Vereinigte Staaten von Amerika
City - Los Angeles, California
IP bekannt für Hacking, Brute-Force, Web-App-Angriffe, Port-Scan, DNS-Vergiftung
Als Junior-Analyst habe ich das gelöst Wie ich vorgegangen bin Zuerst habe ich den Host in der Endpoint Security mit dem Namen „SharePoint01" gesucht.
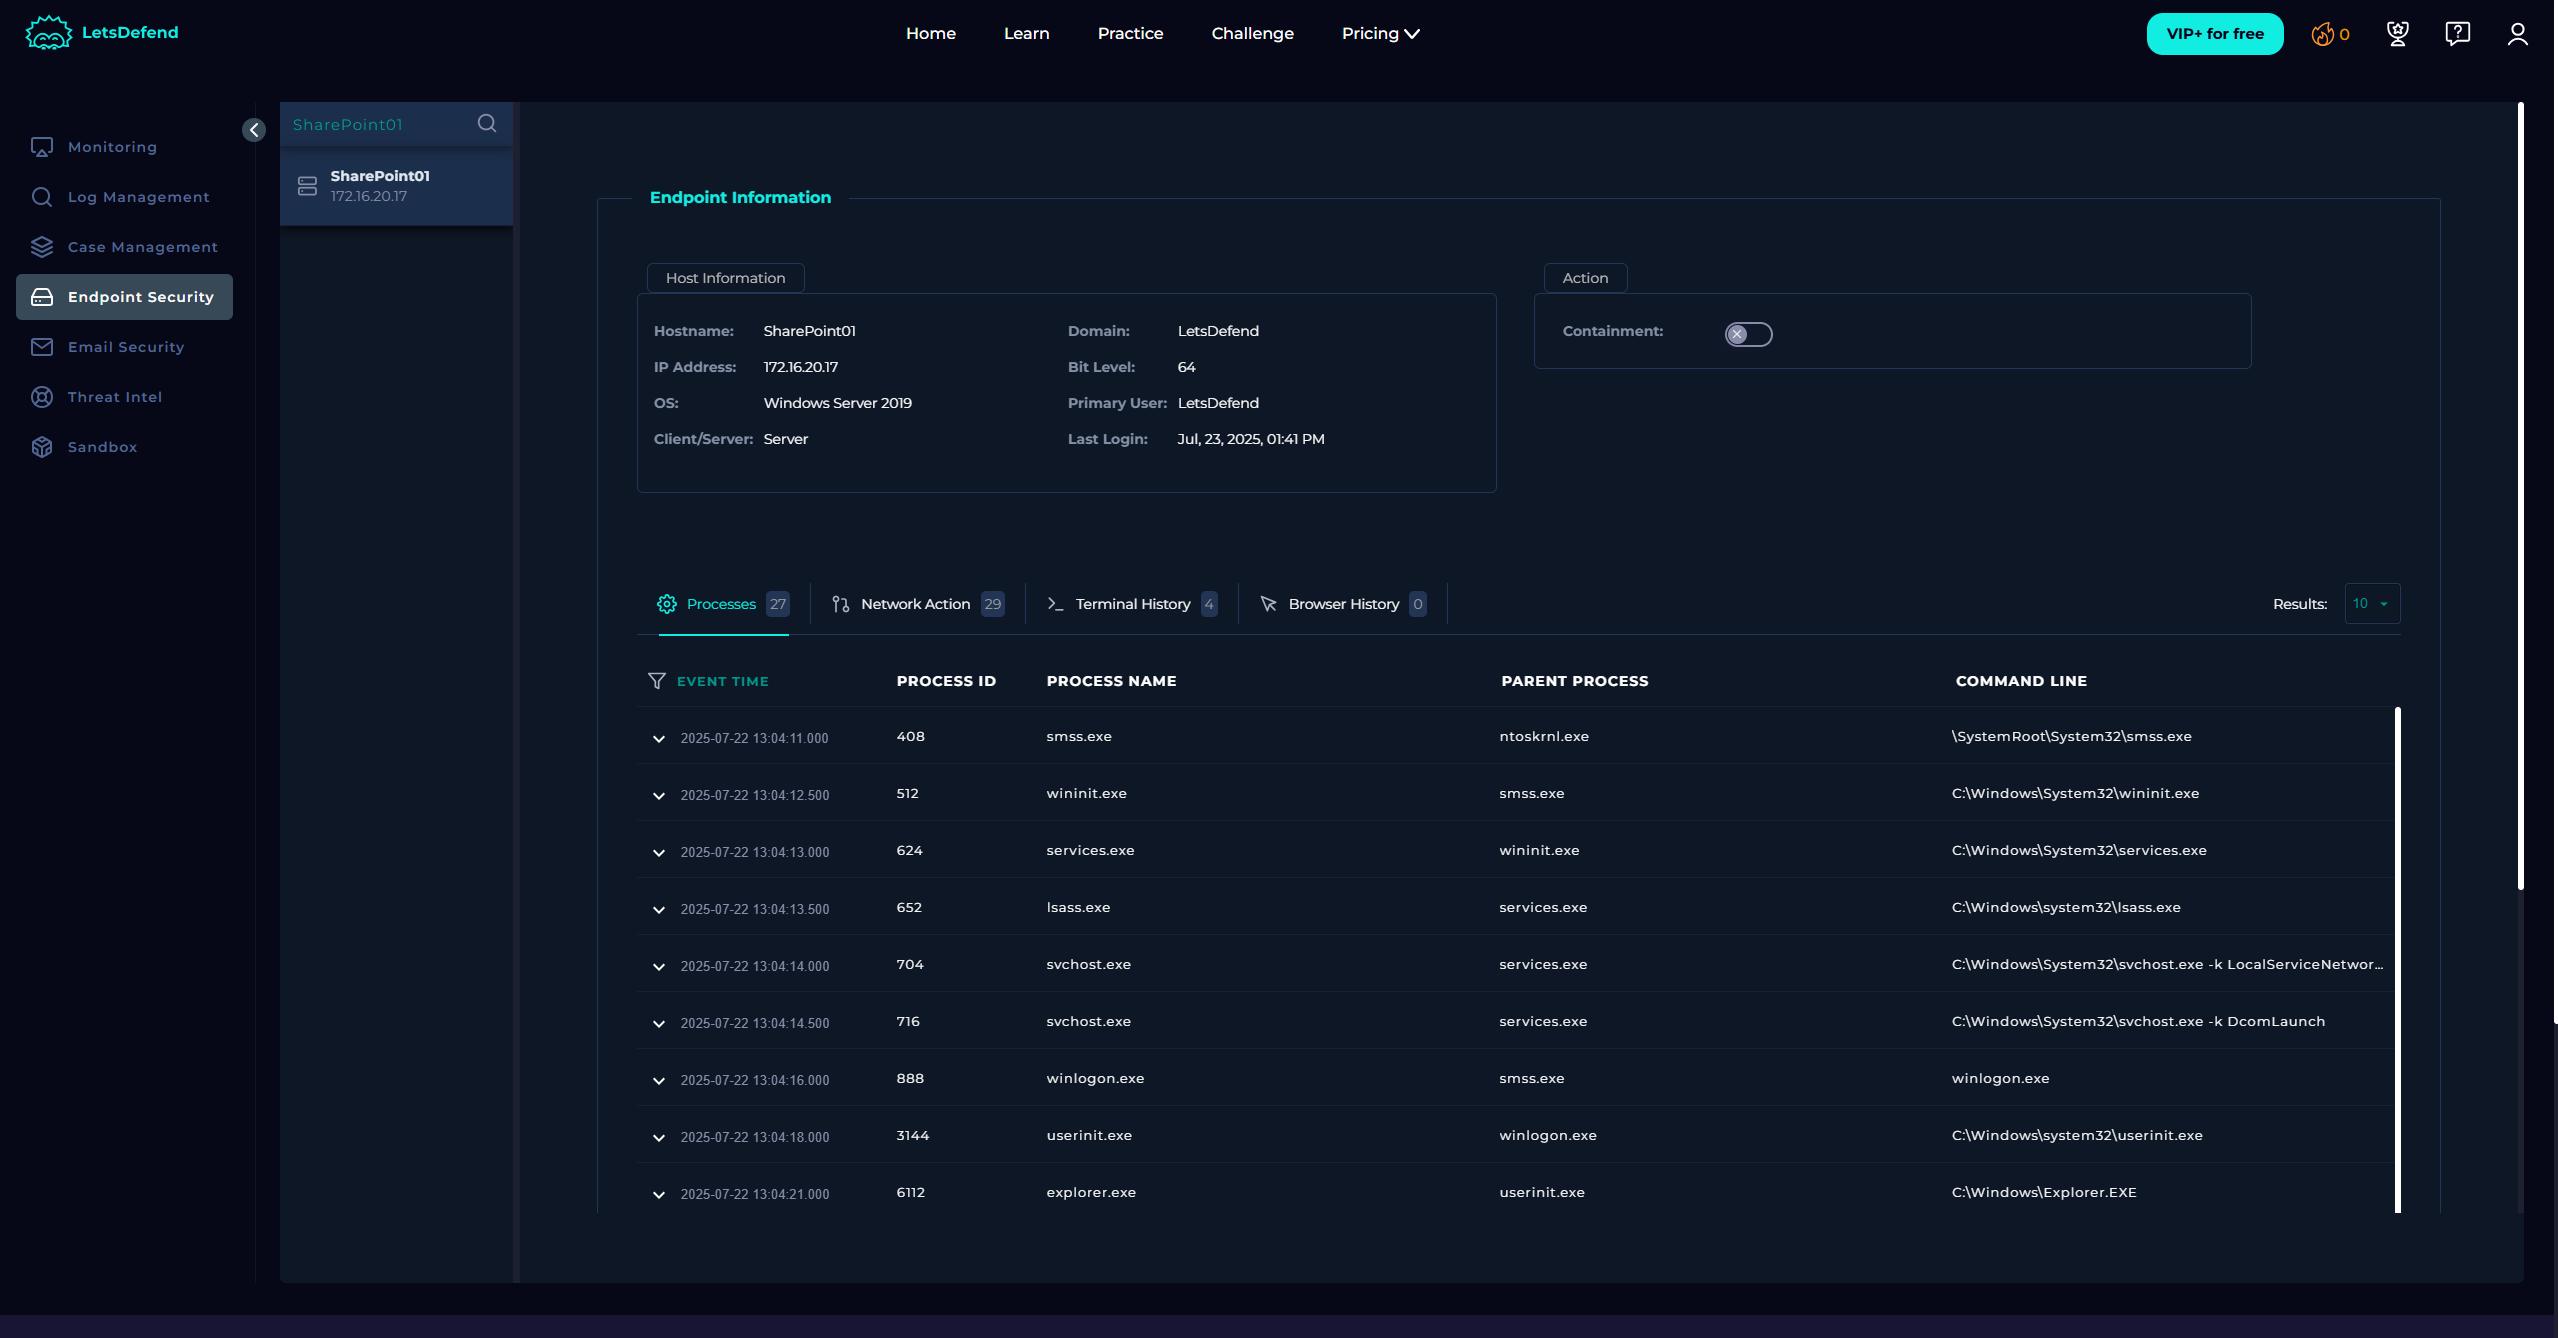
Nachdem ich den Host gefunden hatte, bin ich zur Terminal-Historie gegangen und habe eine Befehlszeile gefunden:
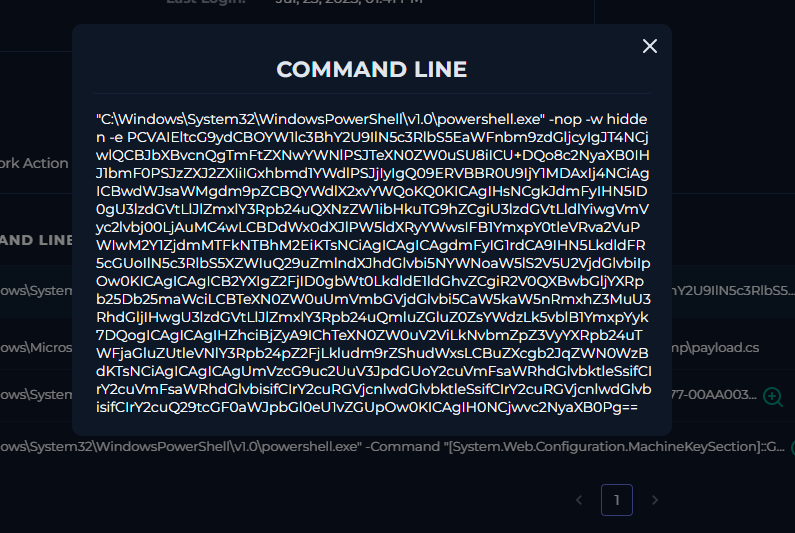
Was passiert in dem Befehl?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ Startet PowerShell direkt aus dem Systemverzeichnis.
-nop
→ Kein Profil – ignoriert PowerShell-Profilskripte, um Erkennung oder Störungen zu vermeiden.
-w hidden
→ Läuft mit verstecktem Fenster, damit der Benutzer es nicht sieht.
-e
Lassen Sie uns das decodieren:
