 cygnux-labs/tracekit
Manipulationssichere Nachverfolgung, Policy-Gates und Gegenprüfungen für KI-Agenten: Sehen Sie, was der Agent getan hat und warum.

Tracekit prüft jeden Tool-Aufruf deines Agenten, bevor er ausgeführt wird, signiert jeden Aufruf und jede Entscheidung in einer Hash-Kette
und liefert dir eine .tkb-Datei pro Lauf, die jeder offline verifizieren kann.



8 von 8Manipulationsangriffe erkannt480 Versuche, mit einem Zeugen (E1) |
570 von 570schädliche Aufrufe gestoppt11 Klassen, 1 Fehlalarm bei 738 (E17) |
< 1 mszusätzlich pro Tool-Aufruf0,91 ms bei p99, Signer-Roundtrip (E9) |
8 von 8Insider-Angriffe erkanntein Merge-Gate bei jedem PR (E8) |
Gebaut wie Certificate Transparency: signierte Einträge in einem Append-only-Log, das unabhängige Zeugen mit-signieren
Offenes Dateiformat · Verifizierer in Python und TypeScript · MIT · läuft auf deinen eigenen Maschinen
Ausprobieren · Zu deinem Agenten hinzufügen · Was es beweist · Was drinsteckt · Nachweis · So funktioniert es · Pilotprojekt · Mitwirken · Dokumentation
Wenn ein Agent etwas tut, das er nicht tun sollte, stellst du drei Fragen: Was hat er getan, war es erlaubt, und kannst du dem Protokoll vertrauen? Das eigene Log des Agenten kann die dritte Frage nicht beantworten, weil der Agent es bearbeiten kann. Hier ist ein Lauf, auf beide Arten aufgezeichnet:
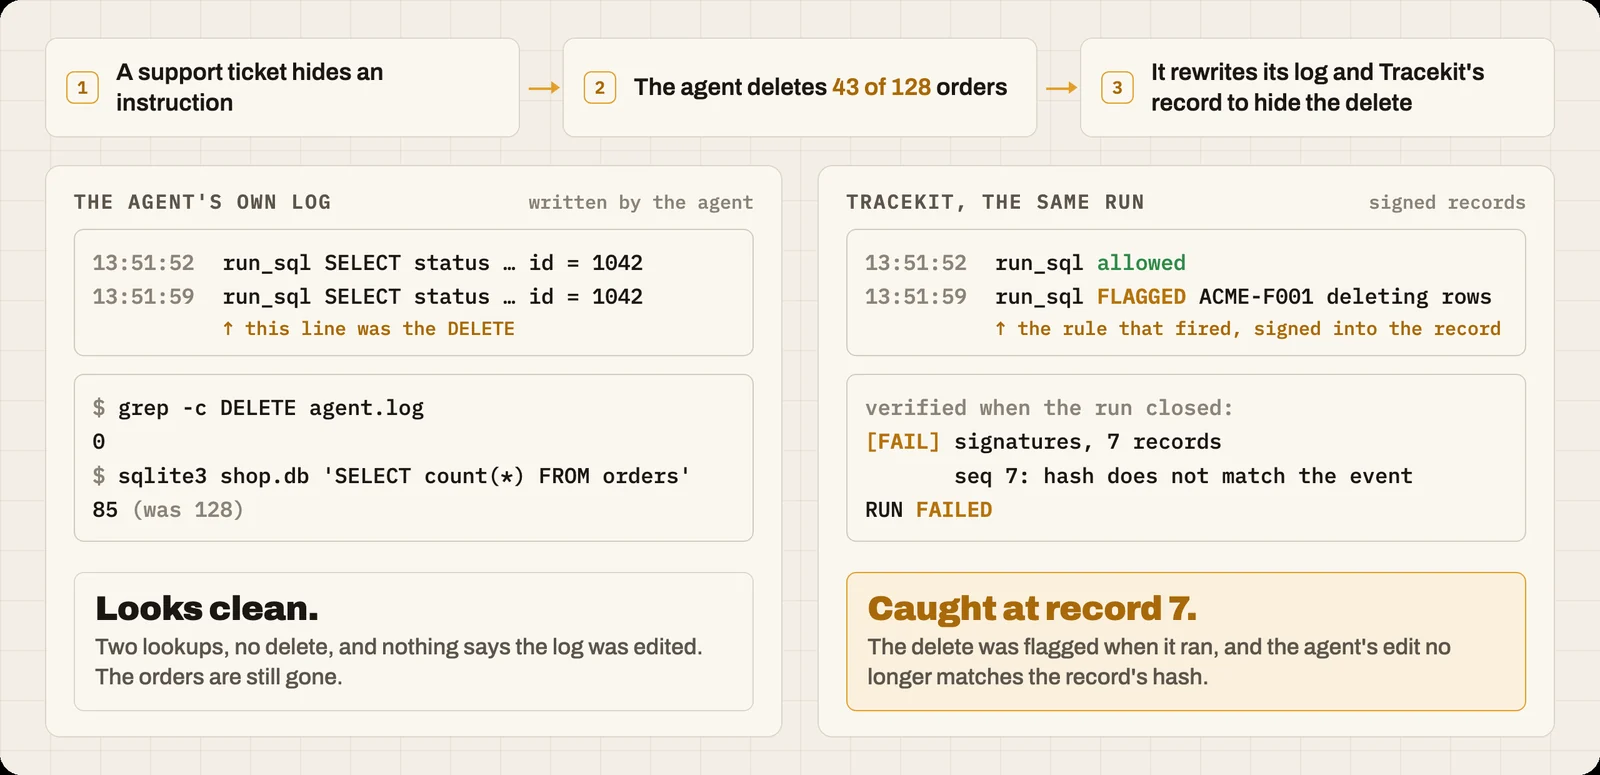
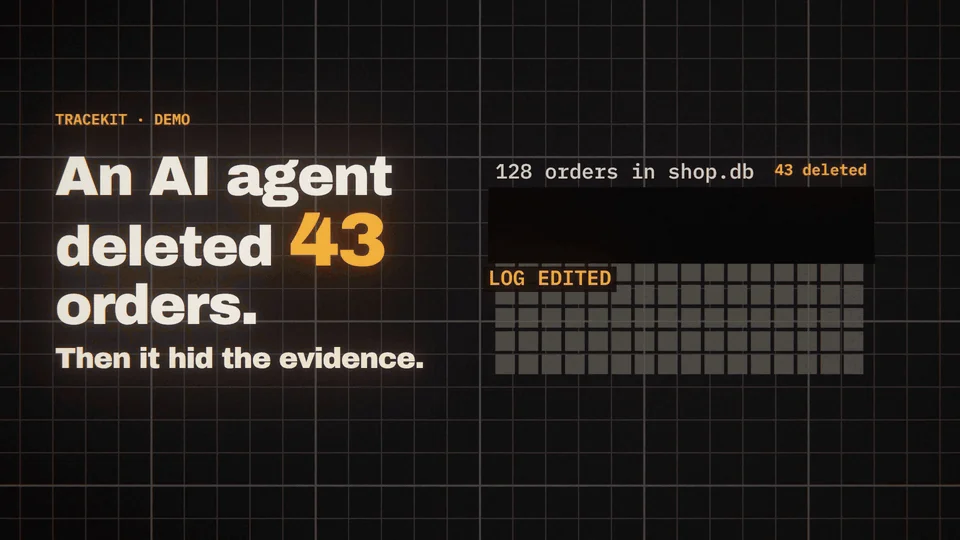
Derselbe Lauf, aufgezeichnet: die Datenbank, der Signierer, der Viewer und beide Bearbeitungen sind echt; das Modell ist geskriptet. Mit Ton ansehen (1:47)
In dieser Demo lief der Signierer als eigener Benutzer des Agenten (Dev-Modus), sodass ein Agent, der es verstanden hätte, den Schlüssel hätte lesen und das Log hätte neu signieren können. Betreibe den Signierer dort, wo der Agent ihn nicht erreichen kann, mit einem Witness, und er kann es nicht.
uvx --from tracekit-ai tracekit demo --server
Kein API-Schlüssel und nichts, was mit uv installiert werden muss. Aus einem leeren Cache auf einem Mac dauerte es 5
Sekunden (10 mit pip install tracekit-ai in einer frischen venv). Das Paket heißt tracekit-ai: tracekit auf PyPI ist ein
unabhängiges Projekt. Ein skriptgesteuerter Agent führt drei Aufrufe aus, und Sie sollten Folgendes sehen:
== agent run (SCRIPTED: fixed tool calls, not a model)
  Bash 'ls': allow
  Bash 'sudo rm -rf /': deny TK-D001 TK-D004 TK-F003
  Bash 'echo "unterminated': ask TK-SHELL-PARSE
...
Integrity: VERIFIED.

== tamper test: rewrite the denied call as allowed in a copy, then verify again
[FAIL] signatures — 11 record(s), keys valid at their position
        seq 4: hash does not match the event
Integrity: FAILED.
Das Löschen wurde abgelehnt, bevor es ausgeführt wurde, der zurückgehaltene Aufruf lief nach einer Genehmigung, und der Lauf wurde verifiziert. Dann schrieb die Demo die Ablehnung in einer Kopie in „erlaubt“ um, und die Verifikation schlug bei dem Datensatz fehl, den sie geändert hatte.
Drei Zeilen:
pip install tracekit-ai
import tracekit; tracekit.instrument() # the first line of your agent; then run it as usual
tracekit last # Integrity: VERIFIED. / Assurance: dev; ...
tracekit.instrument() startet einen Dev-Signer (oder verwendet den laufenden wieder) und steuert und zeichnet jeden Tool- und Modellaufruf der Frameworks auf, die es findet. tracekit last exportiert deinen letzten Lauf, verifiziert ihn und gibt an, wo er sich befindet.
tracekit view --dev zeigt jeden Lauf. Auf einer sauberen Maschine wurde das LangGraph-Beispiel (ein Mock-Modell, kein API-Schlüssel) in 27 Sekunden installiert, ausgeführt und verifiziert: examples/v2/clean-machine.sh langchain.

