Bericht zum Schwachstellenmanagement
Erstellt für: CyberTech Solutions
Erstellt von: Victoria Simon
Datum: 10. April 2024
1. Zusammenfassung
Dieser Bericht beschreibt die Ergebnisse einer umfassenden Schwachstellenbewertung, die mit Nessus an der Linux-Infrastruktur und den Webanwendungen von CyberTech Solutions durchgeführt wurde. Die Bewertung umfasste:
- Authentifizierte Scans von Linux-Servern
- Schwachstellenscans von Webanwendungen
- Konfiguration der automatisierten Berichterstattung
- Patch-Verwaltung über Ansible
Zu den wichtigsten Ergebnissen gehören kritische Schwachstellen in Nginx und veraltete OpenSSH-Versionen. Es werden Empfehlungen für sofortiges Patchen und Sicherheitshärtung gegeben.
2. Laborziele
- Authentifizierte Schwachstellenscans auf Linux-Systemen durchführen.
- Schwachstellen in Webanwendungen identifizieren und analysieren.
- Nessus für automatisierte E-Mail-Berichte konfigurieren.
- Schwachstellen mithilfe von Ansible patchen.
- Ergebnisse für die Überprüfung durch Stakeholder dokumentieren.
| Tool | Zweck |
|---|
| Nessus | Schwachstellenscan und Berichterstattung |
| Ansible | Automatisierte Patch-Verwaltung |
| Gmail SMTP | Automatisierte E-Mail-Benachrichtigungen |
| OpenSSH | Fernzugriff auf Server |
| Nginx | Hosting von Webanwendungen |
4. Methodik
Aufgabe 1: Konfiguration des authentifizierten Scans
-
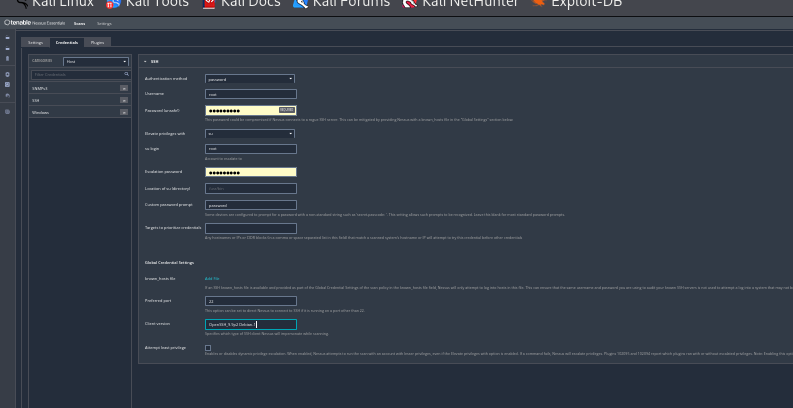
SSH-Einrichtung:
- OpenSSH installiert (
sudo apt install openssh-server).
- Nessus mit SSH-Anmeldedaten konfiguriert (Benutzername:
root, Passwort: kali).
- Privilegienerweiterung über
su aktiviert.
-
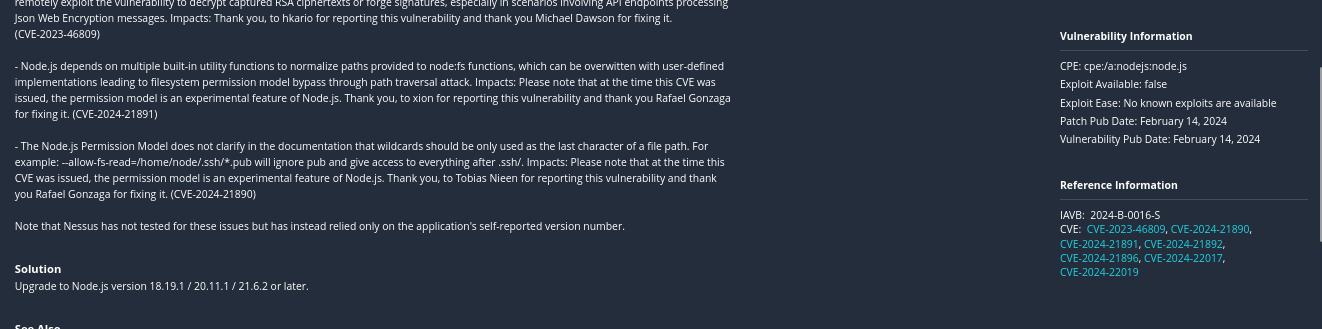
Scan-Ergebnisse:
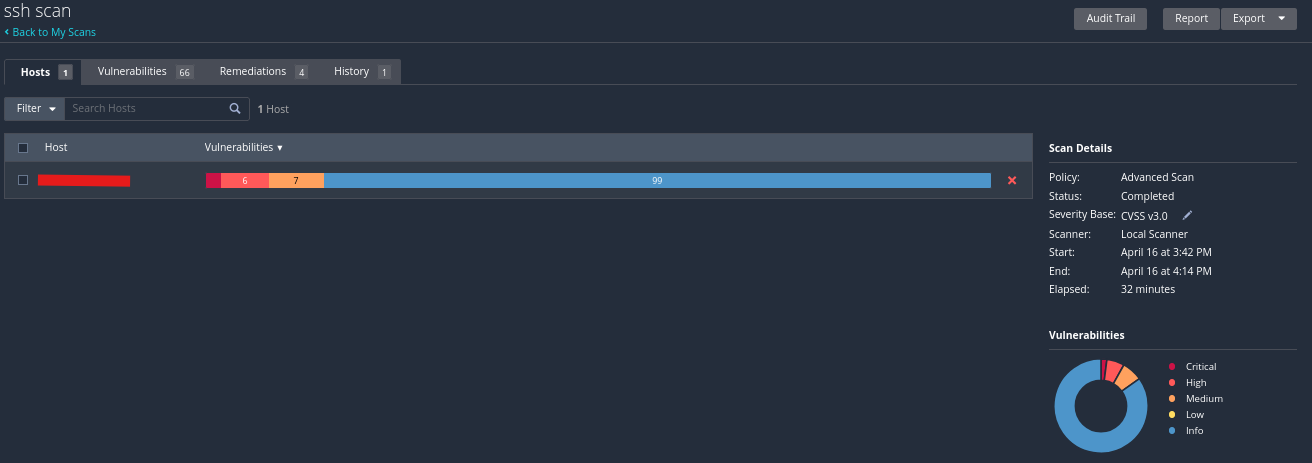
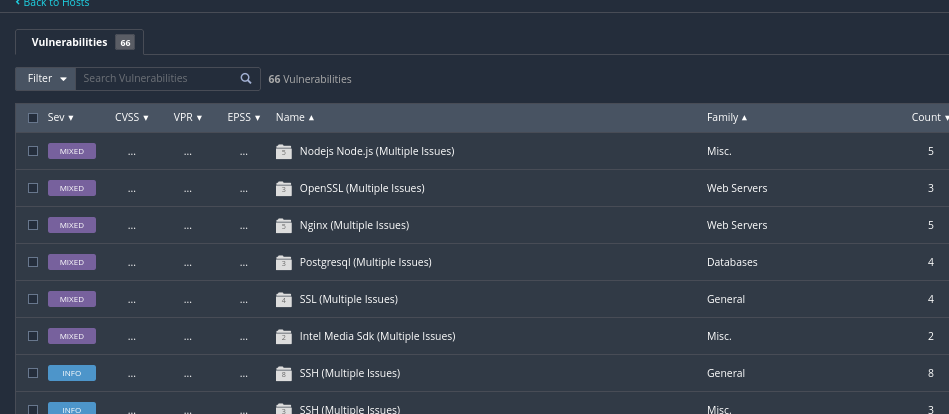
SSH-Schwachstellen-Score gescannt
EMPFEHLUNGEN
Nach dem authentifizierten Scan und der Schwachstellenbewertung des Linux-Servers und der gehosteten Anwendungen werden die folgenden Behebungsmaßnahmen empfohlen, um die Sicherheitslage des Unternehmens zu verbessern:
- System- und Software-Patching:
• OpenSSH auf die neueste sichere Version aktualisieren, um bekannte Schwachstellen zu beheben.
• Die neuesten Linux-Kernel-Patches anwenden, einschließlich dringender Updates wie CVE-2022-0185.
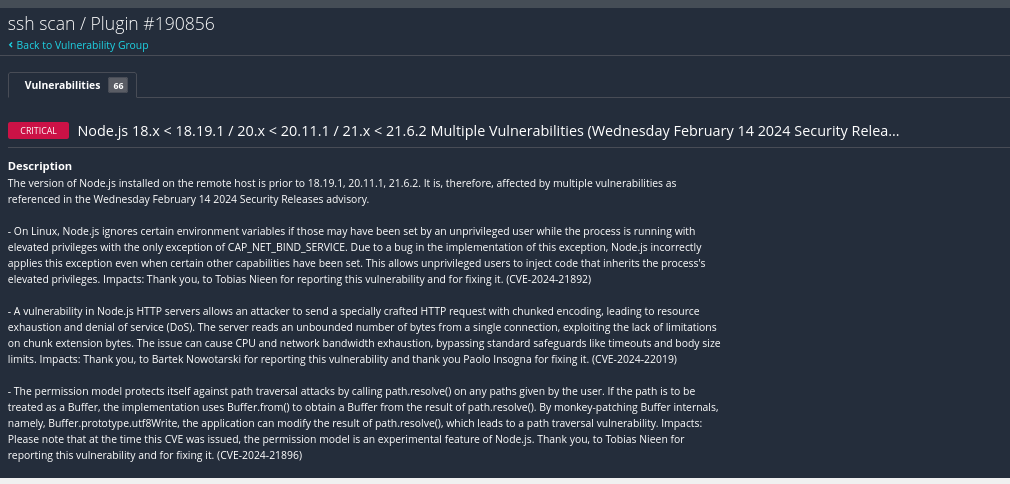
• Node.js auf Version 18.20.1 oder höher aktualisieren, um Risiken wie Request Smuggling, unsichere Zufälligkeit und Schwachstellen im Speichermanagement zu mindern (z. B. CVE-2024-27980, CVE-2024-21891, CVE-2024-21892).
• Automatische Patch-Updates aktivieren oder in ein zentrales Patch-Management-System integrieren, um eine rechtzeitige Anwendung von Sicherheitsfixes sicherzustellen.
- Härtung des SSH-Dienstes
• Schwache SSH-Algorithmen, Chiffren (z. B. CBC, Arcfour) und MACs deaktivieren.
• Schlüsselbasierte Authentifizierung erzwingen und Passwort-Login wo möglich deaktivieren.
• Benutzerdefinierten SSH-Port konfigurieren und SSH-Zugriff mithilfe von Firewall-Regeln oder TCP-Wrappern einschränken.
• Zugriff auf bestimmte IPs beschränken und Zwei-Faktor-Authentifizierung (2FA) für Fernverbindungen implementieren.
- Benutzer- und Zugriffskontrolle
• Root-Login über SSH deaktivieren; sudo für die Privilegienerweiterung verwenden.
• Ungenutzte oder veraltete Benutzerkonten entfernen und strenge Passwortrichtlinien durchsetzen.
• Kontosperrmechanismen einrichten, um Brute-Force-Angriffe zu verhindern.
• Benutzergruppen und Berechtigungen prüfen, um das Prinzip der geringsten Privilegien durchzusetzen.
- Host- und Netzwerkhärtung
• Nicht benötigte Dienste deaktivieren und ungenutzte Ports schließen.
• Härtungswerkzeuge wie Lynis, OpenSCAP oder CIS Benchmarks verwenden, um Best Practices durchzusetzen.
• Firewall-Regeln implementieren, um die Netzwerkexposition zu begrenzen und laterale Bewegungen zu verhindern.
- Überwachung, Protokollierung und Erkennung
• Detaillierte Protokollierung für SSH, sudo und Systemereignisse aktivieren.
• Protokolle für Echtzeitüberwachung und Warnmeldungen in eine SIEM-Plattform integrieren.
• Auf verdächtiges Verhalten und anomale Zugriffsmuster überwachen.
- Anwendungs- und Abhängigkeitssicherheit
• npm audit oder yarn audit ausführen, um Node.js-Abhängigkeiten zu scannen und zu beheben.
• Anwendungen regelmäßig mit dynamischen und statischen Analysetools (DAST/SAST) testen.
• Eine Web Application Firewall (WAF) verwenden, um bekannte webbasierte Angriffe zu blockieren.
- Backup und Wiederherstellung
• Regelmäßige Backups von Konfigurationen und kritischen Daten planen.
• Notfallwiederherstellungs- und Backup-Wiederherstellungsverfahren regelmäßig testen.
- Sicherheitsbewusstsein und Governance
• Regelmäßige Sicherheitsschulungen für Systemadministratoren und Entwickler durchführen.
• Aktualisierte Sicherheitsrichtlinien, -verfahren und Asset-Dokumentation pflegen.
• Regelmäßige Schwachstellenbewertungen und Penetrationstests durchführen, um proaktiv zu bleiben.
Aufgabe 2: Scan der Webanwendung
- Nginx-Schwachstellen:
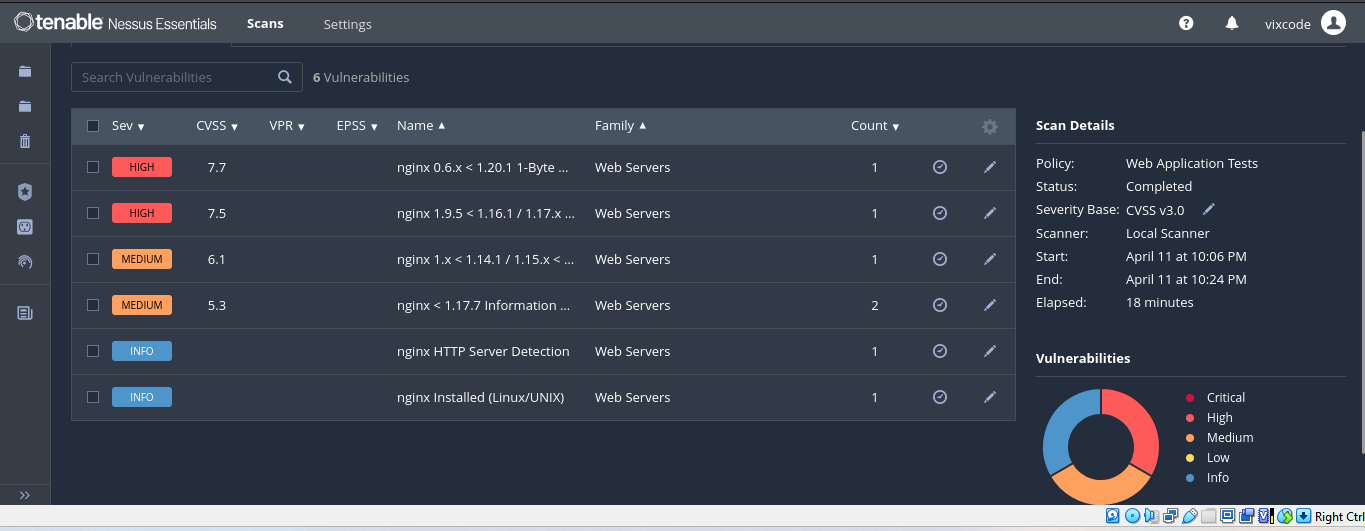
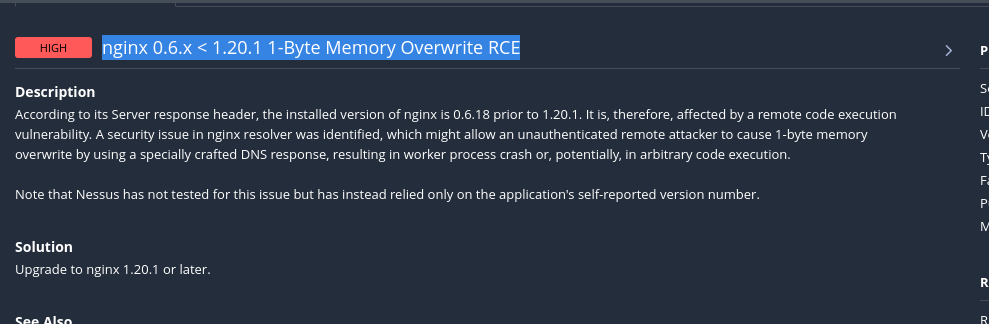
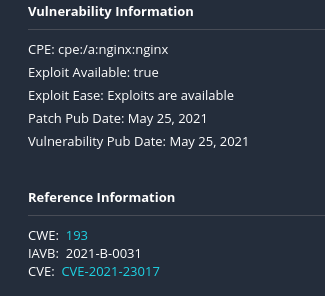
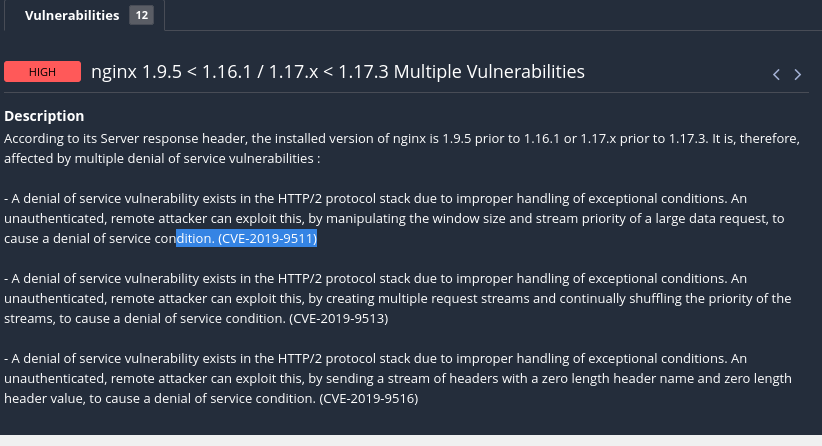
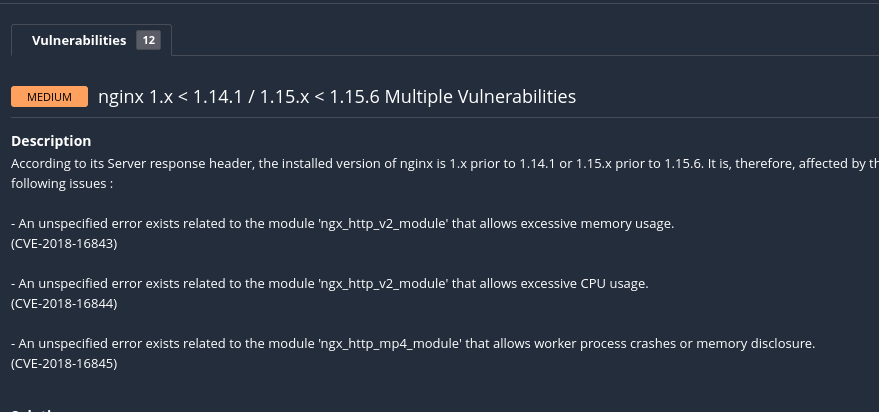
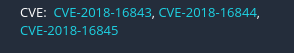
- Schwachstellenanalyse:
- Exploit-Aufwand: Geringe Komplexität (öffentliche Exploits verfügbar).
- Patch-Daten:
- CVE-2021-23017: Gepatcht im Juni 2021.
- CVE-2022-41741: Gepatcht im Oktober 2022.
Aufgabe 3: Automatisierte E-Mail-Berichterstattung
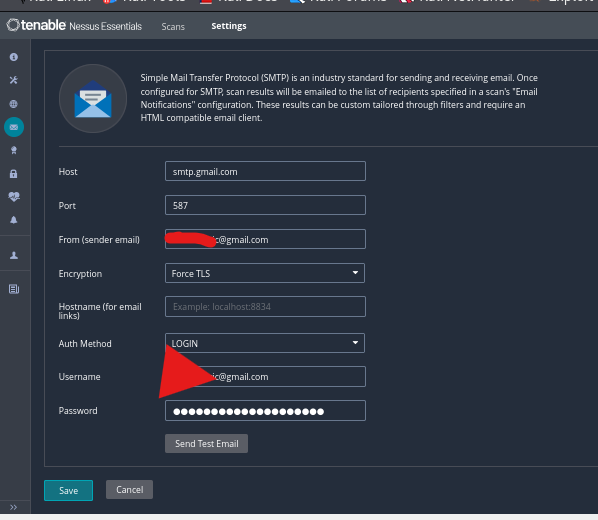
 cybervixy/vulnerability-management

