Cross-Site Scripting (XSS)-Schwachstelle in Webkul Krayin CRM (HTML-Injection)
CVE: CVE-2026-36341
Zusammenfassung
Die Schwachstelle ist besonders kritisch, da sie das Admin-Panel betrifft. In vielen CRM-Workflows überprüfen Manager oder Administratoren mit höheren Berechtigungen die von Mitarbeitern protokollierten Aktivitäten. Durch das Injizieren einer Payload in einen einfachen „Anruf“- oder „Besprechungs“-Protokolleintrag kann ein Angreifer Konten mit hohen Privilegien angreifen, ohne direkt mit dem Opfer zu interagieren.
PoC
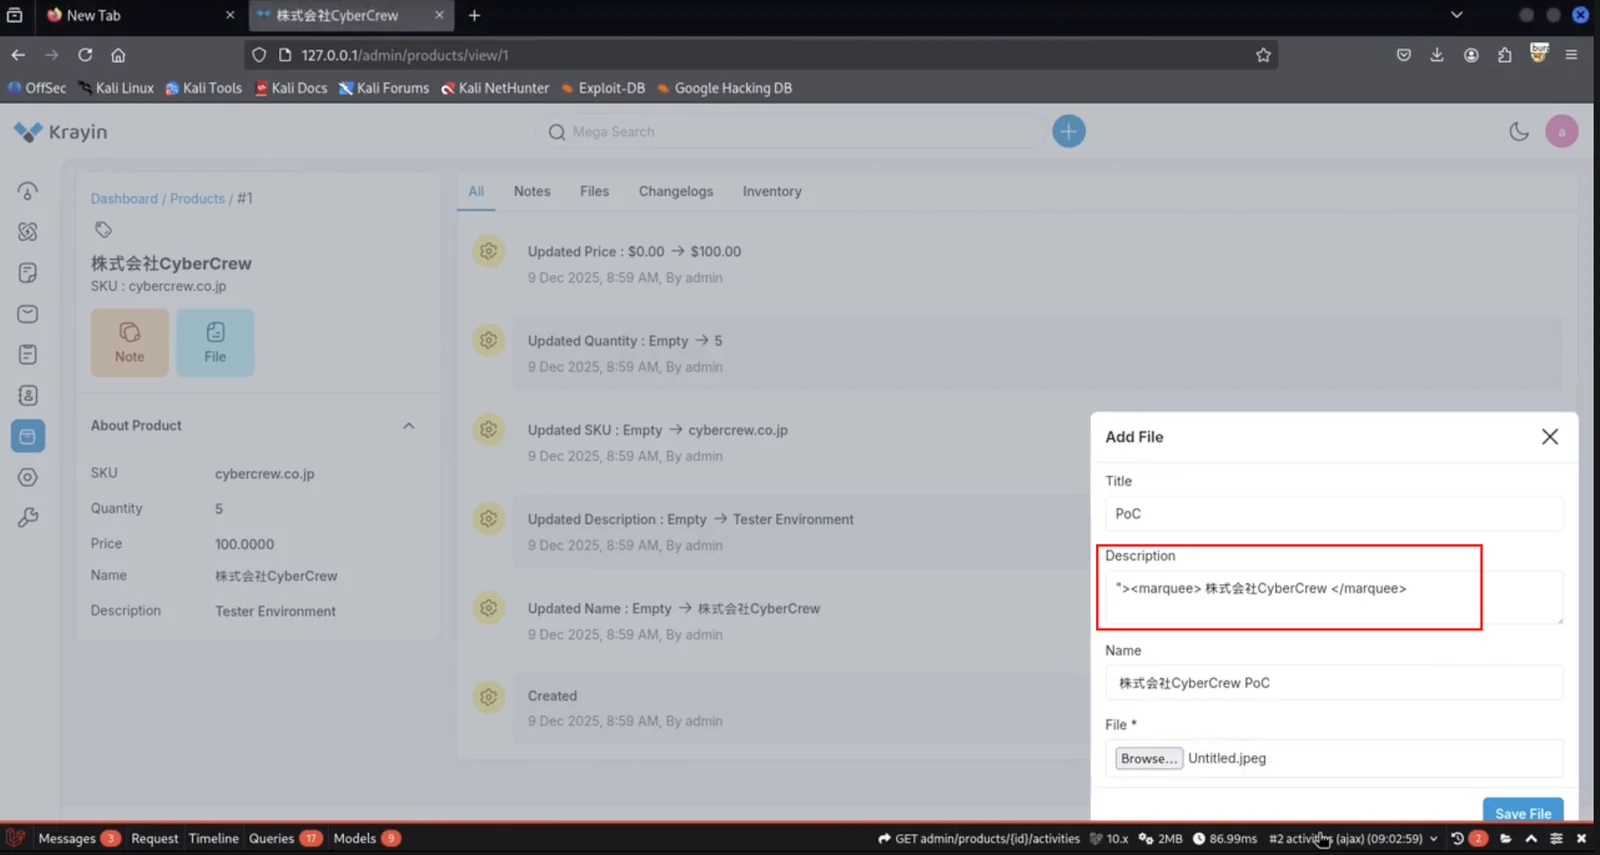
- Erstellen Sie eine einfache Beschreibung (mit HTML-Injection)
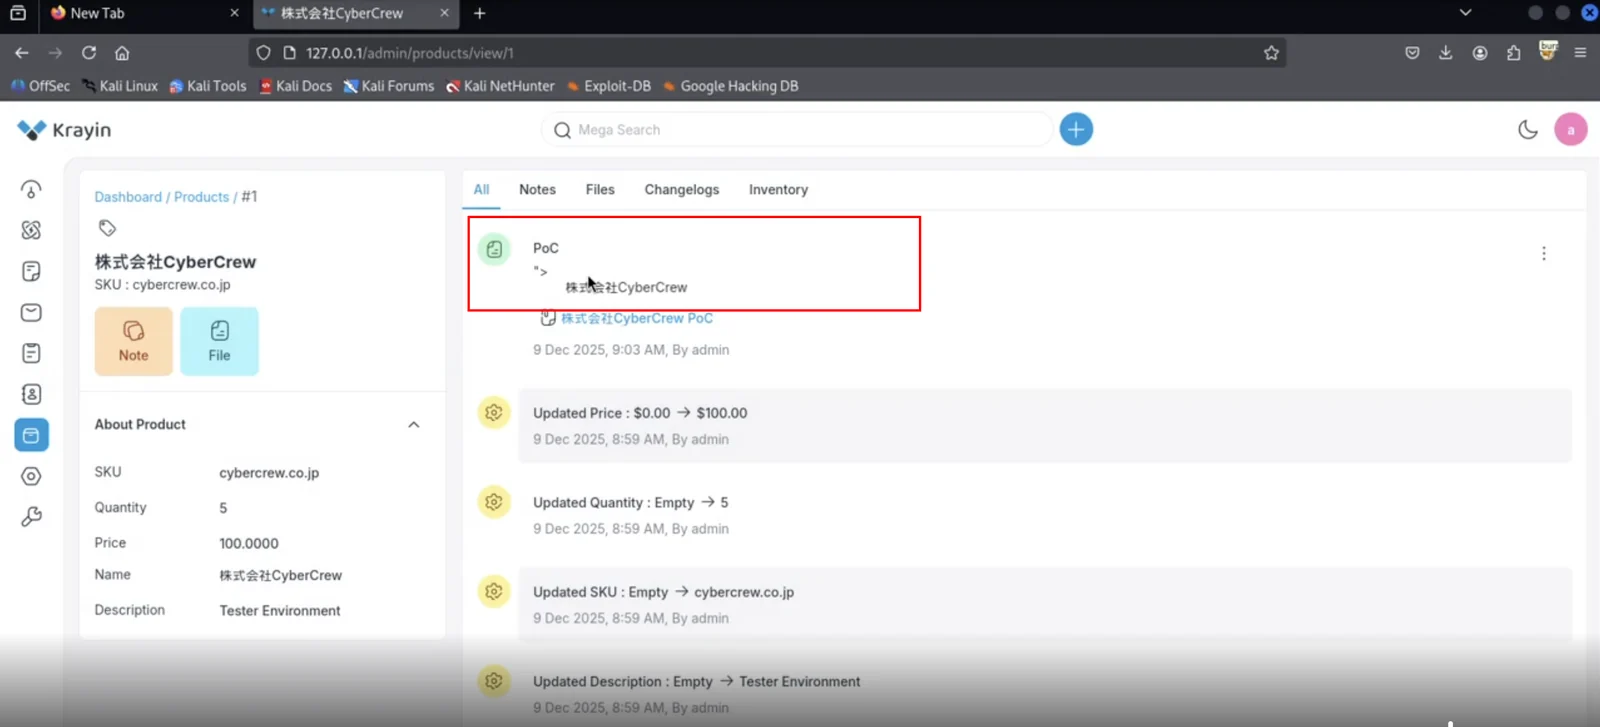
- Endausgabe
Referenzen
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
Video-PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
Empfehlungen
- Escapen Sie Benutzereingaben immer, bevor Sie sie in HTML rendern.
- Verwenden Sie Template-Engines oder Frameworks mit automatischem Escaping.
- Bereinigen Sie Eingaben, wenn Sie HTML erlauben (z. B. mit DOMPurify).
- Vermeiden Sie die Verwendung von
innerHTML mit Benutzerdaten; verwenden Sie stattdessen textContent.
- Vertrauen Sie niemals gespeicherten Daten – behandeln Sie sie bei der Ausgabe als unsicher.
Auswirkungen
- Angreifer können Sitzungscookies von Benutzern stehlen und Konten übernehmen.
- Bösartige Skripte können im Browser jedes Benutzers ausgeführt werden, der die infizierte Seite aufruft.
- Sensible Daten (Tokens, persönliche Informationen) können vom Opfer extrahiert werden.
- Angreifer können ohne Zustimmung der Benutzer Aktionen in deren Namen ausführen.
- Admin-Konten können kompromittiert werden, wenn sie den bösartigen Inhalt anzeigen.
 cybercrewinc/cve-2026-36341

