 cyber-wo0dy/cve-2023-49052
Microweber Version 2.0.4 ist anfällig für "Hochladen bösartiger Dateien"

In Version 2.0.4 von Microweber CMS, wenn die Datei-Upload-Option in erstellten Formularen aktiv ist, ist es möglich, schädliche HTML-Dateien zu senden, selbst wenn bestimmte Arten von Validierungen auf dieses Feld angewendet werden.
Diese Schwachstelle ermöglicht es einem Angreifer, Dateien mit Skripten hochzuladen, die zu verschiedenen bösartigen Aktivitäten führen können, wie dem Stehlen von Session-Cookies oder Anmeldeinformationen, Weiterleitungen, dem Installieren von Malware und anderen.
Aktualisieren Sie auf die neueste Version von Microweber.
1) Erstellen Sie in einer Microweber-CMS-Installation eine Seite mit einem Kontaktformular und fügen Sie das Feld File Upload hinzu.
2) Erstellen Sie eine neue Datei mit dem folgenden Inhalt und speichern Sie sie als poc.htm:
<svg></svg>
<html>
    <head>
    </head>
    <body>
        <h1>Hi!</h1>
        <script>
            alert(document.cookie)
        </script>
    </body>
</html>
3) Rufen Sie die Formularseite auf und laden Sie die erstellte Datei poc.htm hoch.
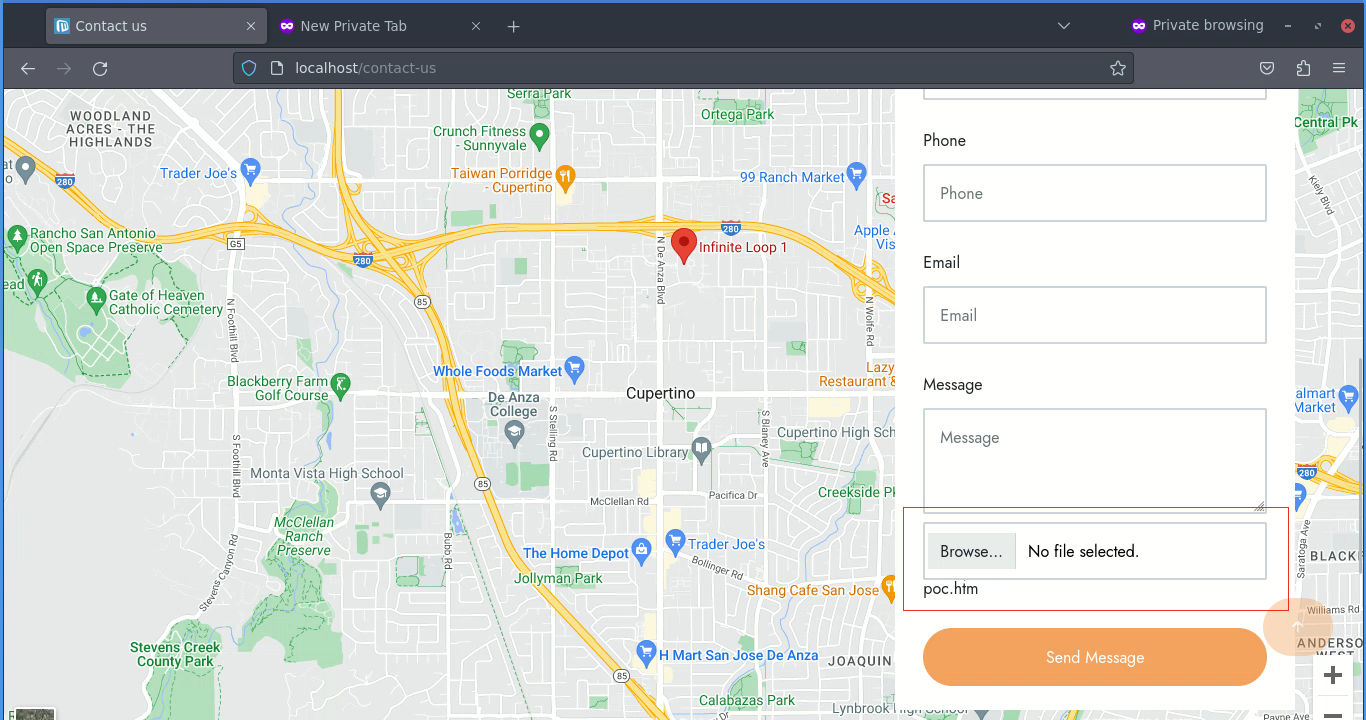
4) Um die gesendete Datei nun auszuführen, rufen Sie einfach http://yoursite.com/userfiles/media/default/contact_form/poc.htm auf.
(Ersetzen Sie https://yoursite.com durch die Adresse Ihrer Testinstallation.)
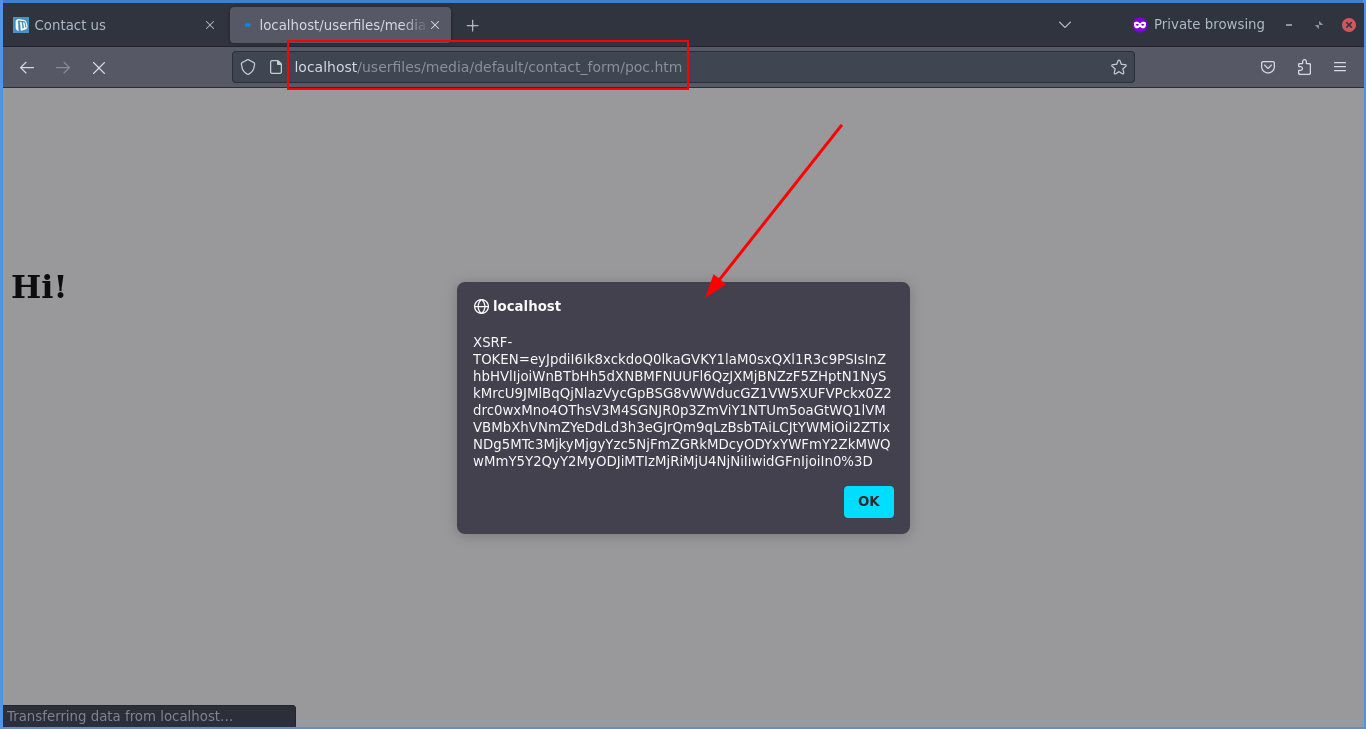
Hinweis: Bitte beachten Sie, dass die obigen Schritte auch dann funktionieren, wenn im Feld File Upload bestimmte Validierungsmaßnahmen wie „Bilddateien“ und „Benutzerdefinierte Dateitypen“ wie „jpg“ vorhanden sind.
