 cwjchoi01/cve-2026-3796
Proof-of-Concept-Exploit für CVE-2026-3796, der die willkürliche Beendigung von Prozessen über einen verwundbaren QAX-Treiber demonstriert. Enthält Nutzungsanweisungen und ist für Bildungs- und Forschungszwecke gedacht.

In der QAX Virus Removal-Version vom 22.10.2025 und früher verlässt sich der betroffene Treiber QKSecureIO_Imp.sys auf das Image des aufrufenden Prozesses, um zu bestimmen, ob diesem die Kommunikation mit dem Mini-Filter-Treiber erlaubt ist. Angreifer könnten ein legitimes Image des aufrufenden Prozesses durch Techniken wie DLL-Sideloading oder Process Injection nachahmen, um Nachrichten mit spezifischen Payloads an den Mini-Filter zu senden und beliebige Prozesse zu beenden, einschließlich geschützter Prozesse.
Die Anwendung wird zum Entfernen von Viren verwendet. Eine der importierten Funktionen des Anwendungs-Treibers ist ZwTerminateProcess; es fehlt eine Überprüfung des bereitgestellten Prozesses, der beendet werden soll, was eine beliebige Prozessbeendigung ermöglicht. Der Treiber führt außerdem eine einfache Prüfung der Identität des aufrufenden Prozesses durch, die mit Techniken wie DLL-Sideloading umgangen werden kann.
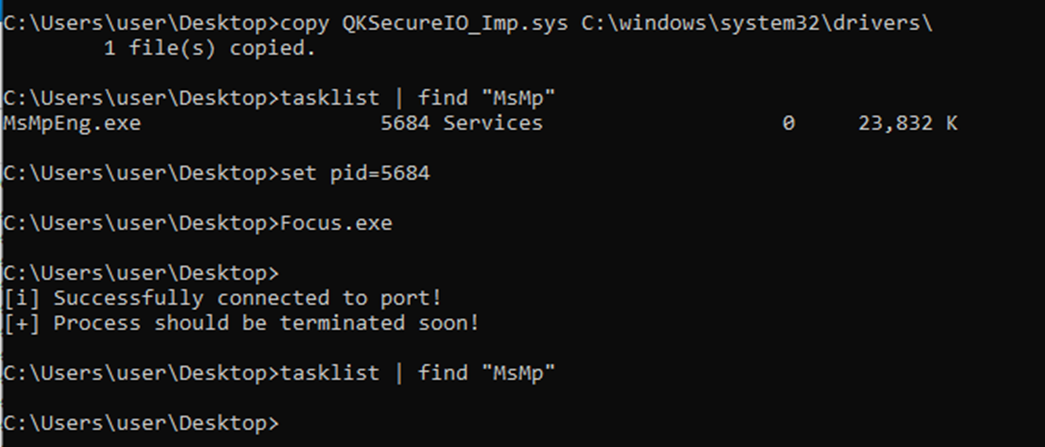
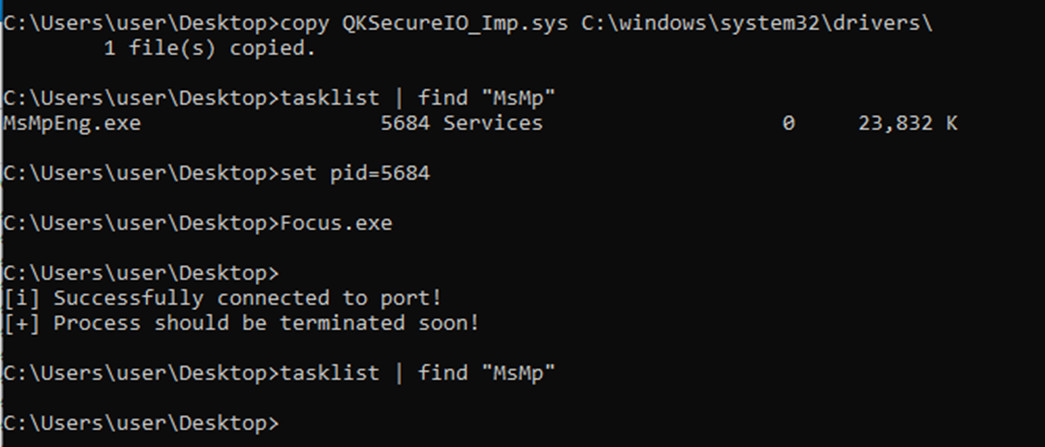
x86C:\Windows\system32\driversset pid=<your_target_pid_to_kill> ausHinweis: Der anfällige Treiber wird in diesem Projekt nicht geteilt.
Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Verwenden Sie es nur auf Systemen, die Ihnen gehören oder für die Sie ausdrücklich die Erlaubnis zum Testen haben. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.