 cryxnet/cve-2022-42889-rce
Proof of Concept für CVE-2022-42889 (Text4Shell-Schwachstelle)

Proof of Concept für den Remote-Code-Execution-Exploit CVE-2022-42889 (Text4Shell-Sicherheitslücke).
Gib einen ⭐ für Unterstützung ❤️
CVE-2022-42889 ist eine neue kritische Sicherheitslücke, ähnlich wie Spring4Shell und Log4Shell. Es handelt sich um eine RCE-Schwachstelle (Remote Code Execution) mit einem Schweregrad von 9.8. Dies ermöglicht es Angreifern, beliebigen schädlichen Code auf der angegriffenen Maschine auszuführen. Die Versionen 1.5 bis 1.9 von Apache Commons Text sind betroffen.
Apache Commons Text führt eine Variableninterpolation durch, die es ermöglicht, Eigenschaften dynamisch auszuwerten und zu erweitern. Das Standardformat für die Interpolation ist "${prefix:name}", wobei "prefix" verwendet wird, um eine Instanz von org.apache.commons.text.lookup.StringLookup zu finden, die die Interpolation durchführt. Ab Version 1.5 bis einschließlich 1.9 enthielten die Standard-Lookup-Instanzen Interpolatoren, die eine beliebige Codeausführung oder Kontakt mit entfernten Servern ermöglichen konnten. Diese Lookups sind: - "script" - Ausdrücke mit der JVM-Skriptausführungs-Engine (javax.script) ausführen - "dns" - DNS-Einträge auflösen - "url" - Werte von URLs laden, einschließlich von entfernten Servern. Anwendungen, die in den betroffenen Versionen die Standard-Interpolation verwenden, können anfällig für Remote-Codeausführung oder unbeabsichtigten Kontakt mit entfernten Servern sein, wenn nicht vertrauenswürdige Konfigurationswerte verwendet werden. - cve.mitre.org
Du musst diesen Dienst einfach auf die Version =< 1.10 aktualisieren.
pip install python-nmap
pip install requests
pip install base64
pip instsall colorama
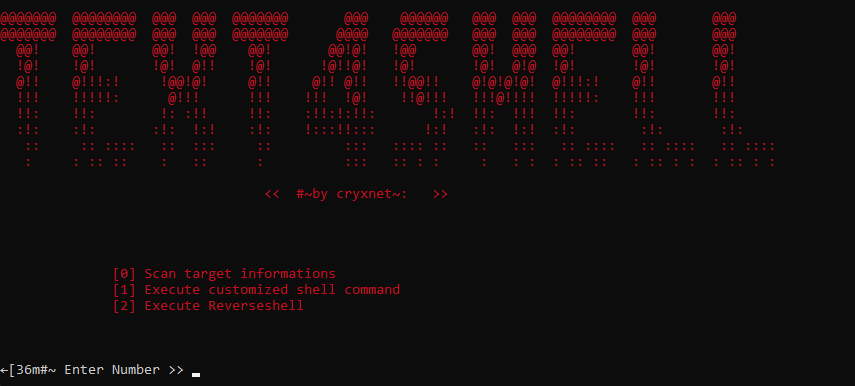
DEINE NUTZUNG DIESES PROJEKTS STELLT DEIN EINVERSTÄNDNIS MIT DEN FOLGENDEN BEDINGUNGEN DAR:
DER MISSBRAUCH DER VON DIESEM PROJEKT BEREITGESTELLTEN DATEN UND SEINER EXPLOITS KANN ZU STRAFRECHTLICHEN ANKLAGEN GEGEN DIE BETROFFENEN PERSONEN FÜHREN.
ICH ÜBERNEHME KEINE VERANTWORTUNG FÜR DEN FALL. NUTZE DIESES PROJEKT NUR FÜR FORSCHUNGSZWECKE, BILDUNGSZWECKE UND NUR AUS ETHISCHEN GRÜNDEN.
Es ist ein Projekt im Bereich Computersicherheit und für Bildungszwecke und kein Projekt, das illegale Aktivitäten fördert.
Nutze dieses Projekt nicht für illegale Aktivitäten.
Wenn etwas passiert, übernehmen wir keinerlei Haftung.
Es soll Menschen zeigen, wie Malware und eine komplexe Hacker-Strategie funktionieren können und wie man mit diesen Bedrohungen umgeht.
DIES IST EIN BILDUNGS- UND FORSCHUNGSPROJEKT.
