
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-41773-POC — Nmap-NSE-Skript zur Erkennung der Apache-2.4.49-Path-Traversal-Schwachstelle (CVE-2021-41773) durch Senden manipulierter Anfragen und Analysieren von Antworten auf Ausnutzung. | Kitploit
Tools/GitHubGitHub/creadpag/cve-2021-41773-poc
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubcreadpag/cve-2021-41773-poc

CVE-2021-41773-POC

Nmap-NSE-Skript zur Erkennung der Apache-2.4.49-Path-Traversal-Schwachstelle (CVE-2021-41773) durch Senden manipulierter Anfragen und Analysieren von Antworten auf Ausnutzung.

Repository anzeigen
858vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-41773-nse

Von George Labrin (@creadpag)

N|Solid

Build Status

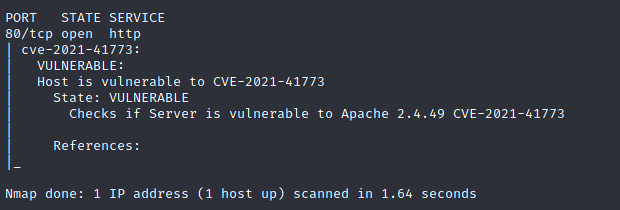
Überprüft, ob der Server anfällig für Apache 2.4.49 CVE-2021-41773 ist.

POC

Öffnen Sie Ihr bevorzugtes Terminal und führen Sie diese Befehle aus.

NMAP verwenden.

Erster Tab:

mv cve-2021-41773.nse /usr/share/nmap/scripts/

Zweiter Tab:

sudo nmap -Pn --script=cve-2021-41773.nse  X.X.X.X -p X
N|Solid

Tool herunterladen