coremaze/me2-writeup
Rekonstruktion eines toten USB-Protokolls: Die Geheimnisse eines Handhelds, entschlüsselt mit einem heißen Messer – eine multidisziplinäre Reise zur Wiederbelebung einer vergessenen USB-Schnittstelle

Im Jahr 2024 veröffentlichte bjiru ein Video über das ME2-Handgerät, ein Spielzeug aus dem Jahr 2008, das die Möglichkeit bot, über USB Punkte und Edelsteine zwischen Ihrem Gerät und einer Online-Welt zu synchronisieren. Das Spiel war extrem nischenhaft, sodass keine Software, Treiber oder Assets archiviert worden waren, zumindest bis bjiru den Online-Spiel-Client vorlegte.
Ich bin der Leiter von Miuchiz Reborn, einem Projekt, das 2015 begann, um ein ähnliches Spiel zu erhalten, reverse zu engineering, zu emulieren und die Zugänglichkeit zu bewahren – mit einem Online-Teil und einem Handgerät-Teil, die über USB verbunden sind. Aufgrund der ähnlichen Entstehungszeit und Spielart wurde das ME2 bereits 2018 von meiner Miuchiz-Community zu meiner Aufmerksamkeit gebracht, da sie (fälschlicherweise) dachten, es könne architektonische Ähnlichkeiten geben. Obwohl ich seit Jahren von der Existenz des Geräts wusste, hat mich bjirus Video endlich dazu veranlasst, mit der Forschung zu beginnen.
Meine ersten Bemühungen galten ausschließlich der Nachbildung des Servers, der erforderlich war, um bjirus Kopie des Computerspiels wieder funktionsfähig zu machen. Aber auf dem Weg dorthin driftete meine Aufmerksamkeit unweigerlich zum Handgerät ab. Eine Nachbildung des Online-Spiels könnte sicherlich nie vollständig sein ohne den Mechanismus, um Ihre Punkte zum und vom Gerät zu synchronisieren. Diese Kommunikation zwischen Ihrem Computer und dem ME2-Gerät war schließlich der Haupt-Gimmick des Spiels. Ich dachte, dass meine bisherige Erfahrung mit den Miuchiz-Handgeräten mir helfen würde, das Kommunikationsritual, das sie erwarten, schnell zu entwirren ... solange ich etwas Code zum Reverse Engineering bekäme.
Meine Neugierde forderte das Opfer von ME2-Geräten. EBay forderte das Opfer von Fiat-Geld. Schon bald lagen diese Exemplare vor mir.

Es sind kleine Einheiten mit nur ein paar Tasten und einem weiblichen Mini-USB-Anschluss. Ein Kabel ist im Lieferumfang enthalten, aber es fehlt eine Diskette mit Software und Treibern. Dieser USB-Anschluss sollte die Synchronisation von Punkten zwischen Ihrem Computer und dem Handgerät ermöglichen, aber als ich dieselbe Reise für das Miuchiz-Handgerät antrat, erlangte ich vollständigen Zugriff auf dessen Flash-Speicher, indem ich reverse engineered, wie die dazugehörige Windows-Software funktionierte. Ohne eine solche Software für das ME2 gibt es nichts zu reverse engineering, um herauszufinden, wie man mit dem Gerät kommuniziert. Selbst nach Überprüfung der Wayback Machine und bjirus gab es offenbar keine überlebenden Kopien der Software, die zum Kommunizieren mit diesen Dingen verwendet wurde. Ich glaube, sie hieß ME2 Desktop Buddy, aber diese Anwendung war getrennt von dem Spiel-Client, den bjiru geborgen hatte. Das Handgerät zeigt sich als Wechseldatenträger, aber der Inhalt leitet Sie nur online weiter, um das ME2-Spiel herunterzuladen, das nicht mehr verfügbar ist.
Der Weg nach vorne ist klar, da nur eine Option bleibt: die Hardware öffnen.

Die Haupt-Firmware des ME2 ist auf einem SST39VF3201 gespeichert, einem 2-Megaword (4 Megabyte, mit 16-Bit adressierbaren Einheiten) Flash-Chip. Der Haupt-Mikrocontroller ist ... unter einem harten Epoxidharz-Glob-Top. Dies ist als Chip-on-Board (CoB) bekannt und normalerweise eine Kosteneinsparmaßnahme, hat aber den Nebeneffekt, dass alle identifizierenden Informationen über den darin enthaltenen integrierten Schaltkreis verborgen werden. Ein normal verpackter Chip hat normalerweise Markierungen, die ihn identifizieren, genau wie der Flash-Chip. Da Mikrocontroller in solchen Geräten oft ein internes ROM enthalten, ist es möglich, dass Teile oder der gesamte USB-Code, den ich reverse engineering wollte, in diesem ROM liegen. Die Unterbringung dieses Codes im ROM hat den Vorteil, dass ein gebrickter Chip wiederhergestellt werden kann oder, wenn der Hersteller dies so wünscht, der Chip nach der Montage geflasht werden kann. Dieses ROM würde sich in einem Chip befinden, den ich nicht identifizieren konnte.
Das Auslesen der Daten vom Flash-Chip ist ein einfacher und gut dokumentierter Prozess: Chip entlöten, in einen handelsüblichen Flash-Programmiergerät wie die von XGecu stecken und den Inhalt auslesen. Wenn ich auch Informationen aus dem ROM des Mikrocontrollers benötige, ist das weniger einfach, aber für ein Gerät wie dieses, bei dem Schutz unwahrscheinlich ist, dennoch machbar. In der Vergangenheit habe ich Code auf den SPI-Flash eines Tamagotchi Pix geschrieben, der sein Boot-ROM in freien Platz auf dem Flash-Chip kopierte, der dann mit demselben Flash-Programmiergerät gelesen werden konnte, mit dem ich den Code injizierte. In diesem Fall war der Mikrocontroller jedoch ordentlich verpackt und hatte Modellinformationen aufgedruckt, sodass ich sein Datenblatt finden konnte, um zu wissen, welchen Befehlssatz er verwendet und wo sich sein ROM im Speicherraum befand. Zu diesem Zeitpunkt hatte ich für das mysteriöse Chip-on-Board des ME2 keine dieser Informationen.
Trotz der Unsicherheiten ist der einzige offensichtliche Weg nach vorne, den Flash-Chip zu entlöten. Ich hatte auch einige Sockel für den Flash-Chip gekauft, in der Hoffnung, einen auf die Handgerät-PCB löten zu können. Dies würde es mir ermöglichen, das ME2 neu zu programmieren und schnell zu iterieren, falls ich Code schreiben müsste, um das interne ROM des Mikrocontrollers auszulesen.
Leider gelang es mir nicht, den Flash-Chip mit einem Lötkolben zu entfernen, ohne den Chip zu beschädigen. Um dieses Fähigkeitsproblem nach mehreren erfolglosen Versuchen zu lösen, kaufte ich stattdessen eine Rework-Station (im Wesentlichen eine Heißluftpistole, die behauptet, 500 °C erreichen zu können) und entfernte den Chip, indem ich das Lot mit heißer Luft schmolz. Dies ermöglichte mir, den Inhalt des Flashs problemlos auszulesen, aber es zeigte sich, dass die tatsächliche Verwendung der gekauften Sockel jenseits meiner Fähigkeiten liegen würde. Ich müsste nicht nur alle 48 winzigen Pins auf die PCB löten, sondern dies auch schnell genug tun, um ein Schmelzen des Kunststoffs der Sockel zu vermeiden. Ich hatte weder die Werkzeuge noch die Fähigkeiten, damit umzugehen, also brauchte ich eine andere Strategie, falls ich das ROM benötigte.
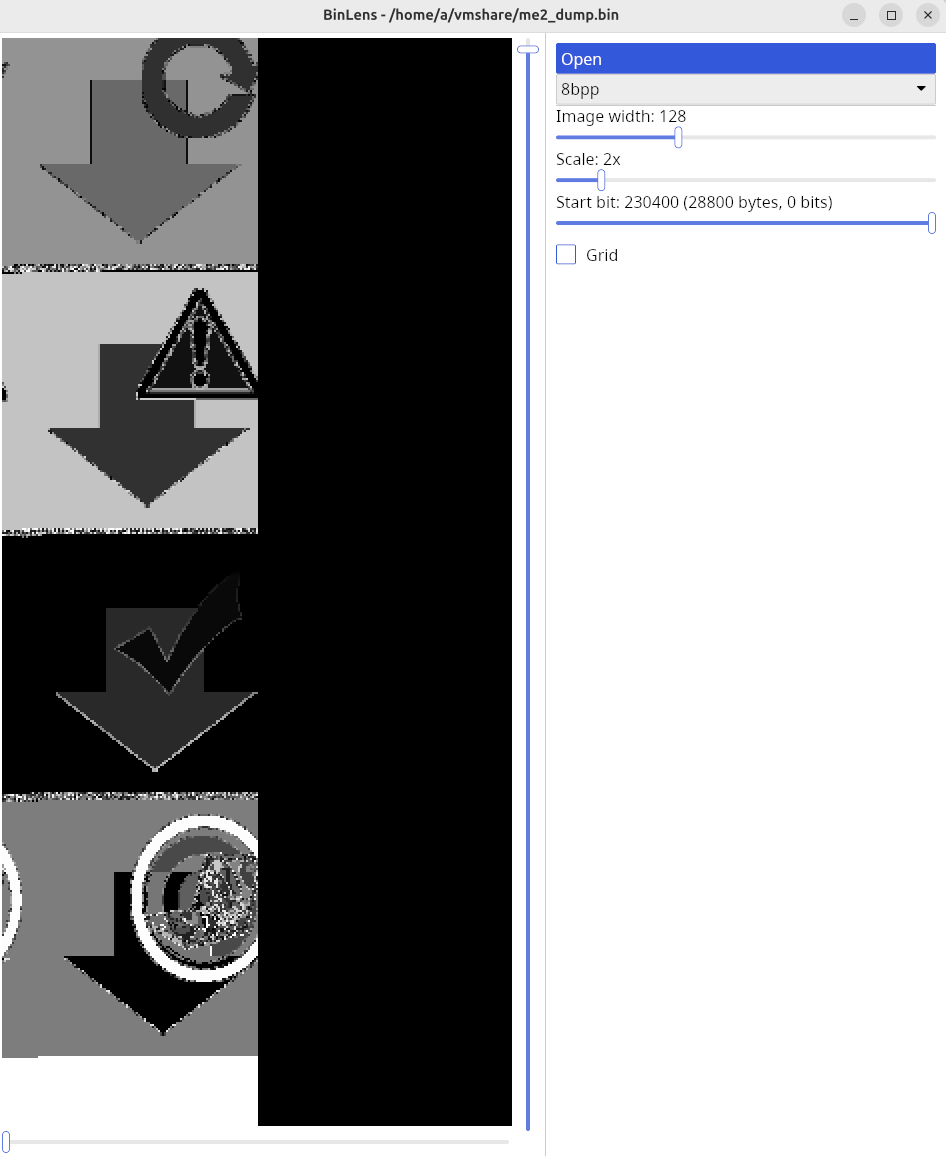
Der Dump sah jedoch gut aus, und mit einem Tool, das ich bereits speziell zum Auffinden von unkomprimierten Bitmaps in Firmware-Dumps gebaut hatte, konnte ich Bilder finden, die normalerweise auf dem Gerät angezeigt würden: