
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
hassh — SSH-Clients und -Server fingerprinten. | Kitploit
Tools/GitHubGitHub/corelight/hassh
Management von Indicators of Compromise (IOC)AufklärungForensikNetzwerksicherheitBedrohungsanalyseEinbruchserkennungAnomalieerkennung
GitHubcorelight/hassh

hassh

SSH-Clients und -Server fingerprinten.

Repository anzeigen
1219vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

"HASSH" - eine Profiling-Methode für SSH-Clients und -Server.

HINWEIS: Dieses Corelight-Repository wurde erstellt, damit es aktiv gepflegt werden kann, auf Anfrage von Salesforce, dessen ursprüngliches Repository nicht mehr gepflegt wird.

" HASSH" ist ein Netzwerk-Fingerprinting-Standard, der verwendet werden kann, um spezifische SSH-Client- und Server-Implementierungen zu identifizieren. Die Fingerprints können einfach in Form eines MD5-Fingerprints gespeichert, durchsucht und geteilt werden.

License: BSD 3-Clause License

Wobei kann HASSH helfen:

  • Einsatz in stark kontrollierten, gut verstandenen Umgebungen, in denen Fingerprints außerhalb eines bekannten, guten Satzes alarmierbar sind.
  • Es ist möglich, Brute-Force- oder Cred-Stuffing-Passwortversuche mit einer höheren Granularität zu erkennen, zu kontrollieren und zu untersuchen als über die IP-Quelle - die durch NAT oder botnetzartiges Verhalten beeinträchtigt sein kann. Der hassh ist ein Merkmal der spezifischen Client-Software-Implementierung, die verwendet wird, selbst wenn die IP durch NAT so umgesetzt wird, dass sie von vielen anderen SSH-Clients gemeinsam genutzt wird.
  • Erkennen verdeckter Datenexfiltration innerhalb der Komponenten der Client-Algorithmussätze. In diesem Fall kann ein speziell kodierter SSH-Client Daten aus einer vertrauenswürdigen in eine weniger vertrauenswürdige Umgebung über eine Reihe von SSH_MSG_KEXINIT-Paketen nach außen senden. In einem Szenario, das der bekannteren Exfiltration über DNS ähnelt, könnten Daten als eine Reihe von versuchten, aber unvollständigen und nicht protokollierten Verbindungen zu einem SSH-Server gesendet werden, der von böswilligen Akteuren kontrolliert wird, die diese Datenstücke dann aufzeichnen, dekodieren und zu ihrer ursprünglichen Form wieder zusammensetzen können. Bisher wurden solche Versuche - geschweige denn die Inhalte der Klartextpakete - nicht einmal von ausgereiften Paketanalysatoren oder auf Endpunktsystemen protokolliert. Die Erkennung dieser Art von Exfiltration kann nun einfach durch Anomalieerkennung oder Alarmierung bei SSH-Clients mit mehreren unterschiedlichen hassh erfolgen
  • Einsatz zusammen mit anderen kontextuellen Indikatoren, zum Beispiel die Erkennung von Netzwerk-Discovery- und Lateral-Movement-Versuchen durch ungewöhnliche hassh, wie sie von Paramiko, Powershell, Ruby, Meterpreter, Empire verwendet werden.
  • Bösartige hassh als Indicators of Compromise teilen.
  • Schaffung einer zusätzlichen Ebene der Client-Anwendungskontrolle, zum Beispiel könnte man allen Clients die Verbindung zu einem SSH-Server blockieren, die außerhalb eines genehmigten, bekannten Satzes von hassh-Werten liegen.
  • Beitrag zur Nichtabstreitbarkeit in einem forensischen Kontext - auf einer höheren Abstraktionsebene als IPSource - die durch NAT beeinträchtigt sein kann oder bei der mehrere IP-Quellen verwendet werden.
  • Erkennen trügerischer Anwendungen. Z. B. ein hasshServer-Wert, von dem bekannt ist, dass er zu einer Cowry/Kippo-SSH-Honeypot-Serverinstallation gehört, die vorgibt, in der Server-String ein gewöhnlicher OpenSSH-Server zu sein.
  • Erkennen von Geräten mit einem hassh, von dem bekannt ist, dass es zu IOT-Eingebetteten Systemen gehört. Beispiele können Kameras, Mikrofone, Keylogger, Wanzen sein, die leicht verborgen werden können und leise über verschlüsselte Kanäle mit einem Kontrollserver kommunizieren.

Wie funktioniert HASSH:

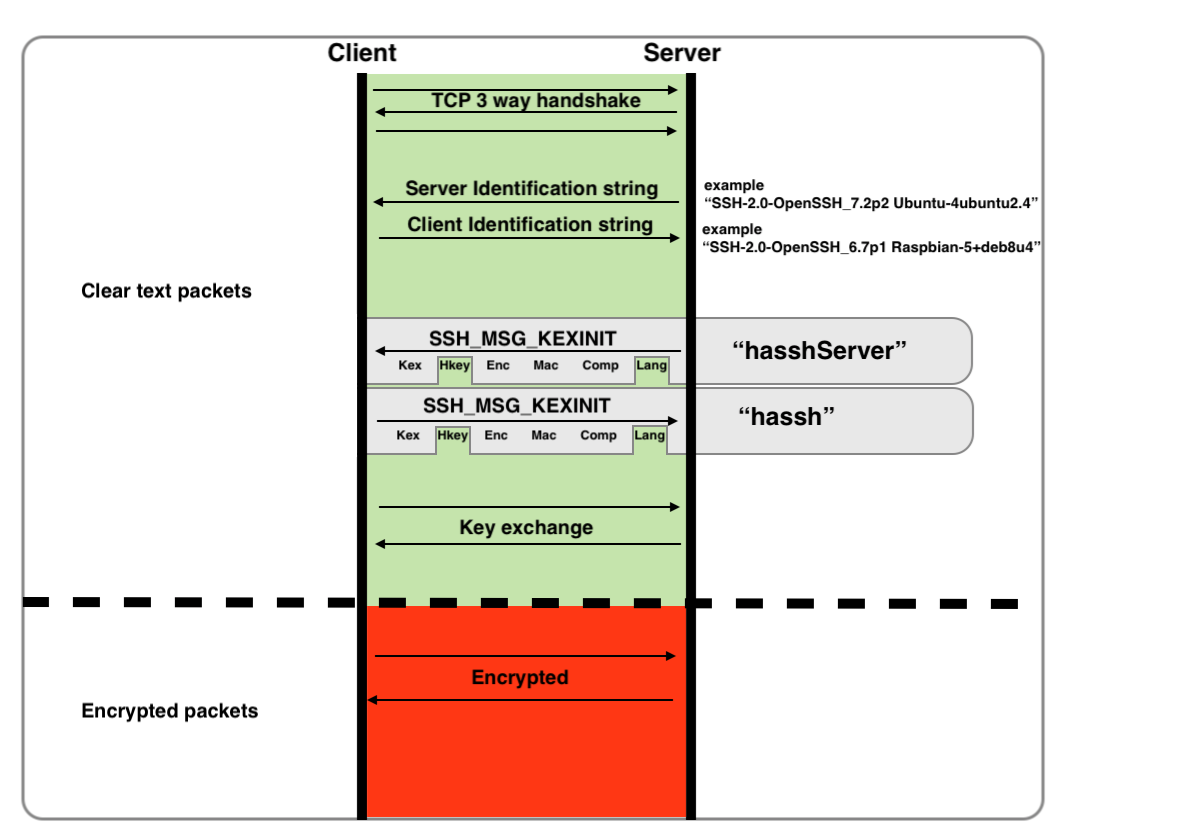
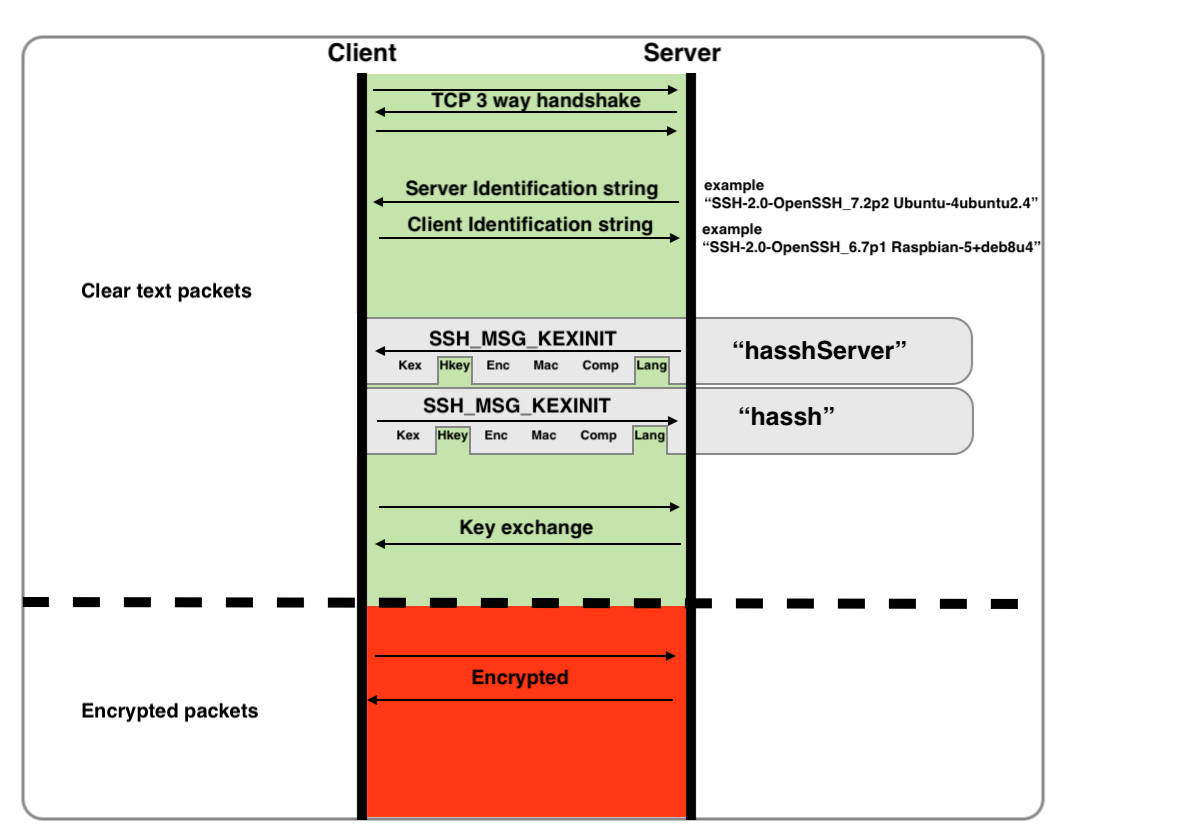
"hassh" und "hasshServer" sind MD5-Hashes, die aus einem spezifischen Satz von Algorithmen konstruiert werden, die von verschiedenen SSH-Client- und Server-Anwendungen unterstützt werden. Diese Algorithmen werden nach dem anfänglichen TCP-Drei-Wege-Handshake als Klartextpakete ausgetauscht, die als "SSH_MSG_KEXINIT"-Nachrichten bekannt sind, und sind ein integraler Bestandteil des Aufbaus des endgültig verschlüsselten SSH-Kanals. Die Existenz und Reihenfolge dieser Algorithmen kann so eindeutig sein, dass sie als Fingerprint verwendet werden kann, um die zugrunde liegende Client- und Server-Anwendung oder eindeutige Implementierung zu identifizieren, unabhängig von übergeordneten vorgeblichen Identifikatoren wie "Client"- oder "Server"-Strings.
Beispiel 1: Client-Fingerprinting – der "hassh"

Für den "Cyberduck"-SFTP-Client SSH-2.0-Cyberduck/6.7.1.28683 (Mac OS X/10.13.6) (x86_64) , sieht der Satz unterstützter Algorithmen wie folgt aus :

FunktionIn SSH_MSG_KEXINIT-Paketen gesehene Algorithmen
Schlüsselaustauschmethoden[email protected],diffie-hellman-group-exchange-sha256,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256,diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1,diffie-hellman-group14-sha1,diffie-hellman-group14-sha256,diffie-hellman-group15-sha512,diffie-hellman-group16-sha512,diffie-hellman-group17-sha512,diffie-hellman-group18-sha512,[email protected],diffie-hellman-group15-sha256,[email protected],[email protected],diffie-hellman-group16-sha256,[email protected],[email protected],[email protected]
Verschlüsselungaes128-cbc,aes128-ctr,aes192-cbc,aes192-ctr,aes256-cbc,aes256-ctr,blowfish-cbc,blowfish-ctr,cast128-cbc,cast128-ctr,idea-cbc,idea-ctr,serpent128-cbc,serpent128-ctr,serpent192-cbc,serpent192-ctr,serpent256-cbc,serpent256-ctr,3des-cbc,3des-ctr,twofish128-cbc,twofish128-ctr,twofish192-cbc,twofish192-ctr,twofish256-cbc,twofish256-ctr,twofish-cbc,arcfour,arcfour128,arcfour256
Nachrichtenauthentifizierunghmac-sha1,hmac-sha1-96,hmac-md5,hmac-md5-96,hmac-sha2-256,hmac-sha2-512
Kompression[email protected],zlib,none

Das Verketten dieser Algorithmen mit einem Trennzeichen von ";" ergibt die hasshAlgorithms, was für detaillierte Analysen nützlich ist.
[email protected],diffie-hellman-group-exchange-sha256,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256,diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1,diffie-hellman-group14-sha1,diffie-hellman-group14-sha256,diffie-hellman-group15-sha512,diffie-hellman-group16-sha512,diffie-hellman-group17-sha512,diffie-hellman-group18-sha512,[email protected],diffie-hellman-group15-sha256,[email protected],[email protected],diffie-hellman-group16-sha256,[email protected],[email protected],[email protected];aes128-cbc,aes128-ctr,aes192-cbc,aes192-ctr,aes256-cbc,aes256-ctr,blowfish-cbc,blowfish-ctr,cast128-cbc,cast128-ctr,idea-cbc,idea-ctr,serpent128-cbc,serpent128-ctr,serpent192-cbc,serpent192-ctr,serpent256-cbc,serpent256-ctr,3des-cbc,3des-ctr,twofish128-cbc,twofish128-ctr,twofish192-cbc,twofish192-ctr,twofish256-cbc,twofish256-ctr,twofish-cbc,arcfour,arcfour128,arcfour256;hmac-sha1,hmac-sha1-96,hmac-md5,hmac-md5-96,hmac-sha2-256,hmac-sha2-512;[email protected],zlib,none

Tool herunterladen