
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-79417 — Proof-of-Concept-Exploit für CVE-2026-79417, eine lokale Denial-of-Service-Schwachstelle in Argus Monitor <= 7.4.02, ausgelöst über einen signierten Binärpfad. | Kitploit
Tools/GitHubGitHub/connorjaydunn/cve-2026-79417
SchwachstellenanalyseExploitationBinary-Exploitation
GitHubconnorjaydunn/cve-2026-79417

CVE-2026-79417

Proof-of-Concept-Exploit für CVE-2026-79417, eine lokale Denial-of-Service-Schwachstelle in Argus Monitor <= 7.4.02, ausgelöst über einen signierten Binärpfad.

Repository anzeigen
vor 5h 23mNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-79417

Proof-of-Concept (PoC)-Exploit für CVE-2026-79417, eine lokale Denial-of-Service (DoS)-Schwachstelle, die Argus Monitor Versionen <= 7.4.02 betrifft [1]. Eine vollständige technische Analyse finden Sie unter [2].
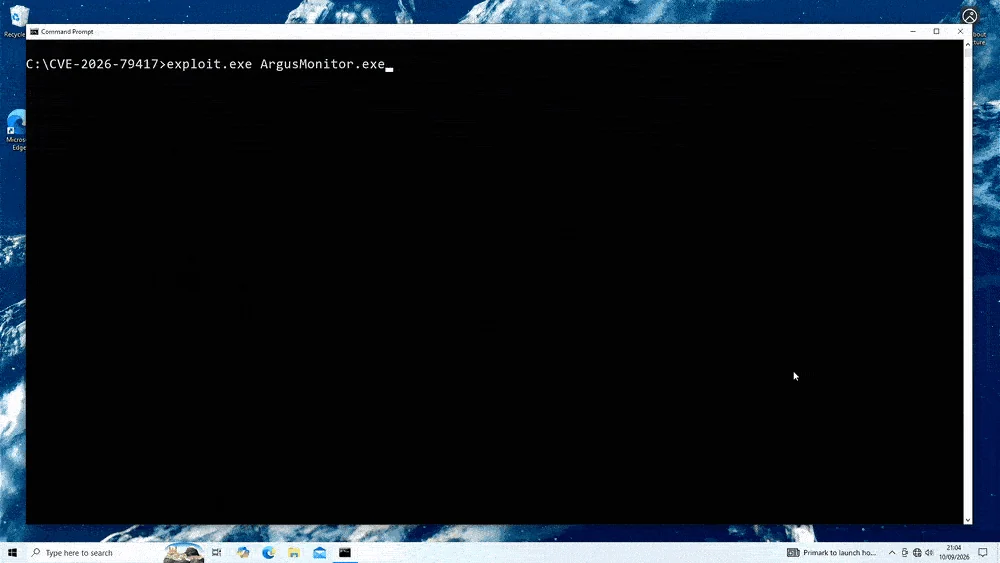
Demo

demo

Anforderungen

  • AMD CPU
  • ArgusMonitor <= 7.4.02

Verwendung

root@kitploit:~
exploit.exe <valid-bin-path>

Wobei <valid-bin-path> ein Pfad zu einer signierten ArgusMonitor.exe-Binärdatei aus einer betroffenen Version von Argus Monitor ist.

Erstellen

Abhängigkeiten

  • OpenSSL 3.x oder höher

MSYS2 (UCRT64)

1. Repository klonen:

root@kitploit:~
git clone https://github.com/connorjaydunn/CVE-2026-79417.git
cd CVE-2026-79417

2. Abhängigkeiten installieren:

root@kitploit:~
pacman -S mingw-w64-ucrt-x86_64-gcc \
          mingw-w64-ucrt-x86_64-openssl

3. Kompilieren:

root@kitploit:~
gcc exploit/exploit.c -o exploit.exe -lssl -lcrypto

Referenzen

[1] https://www.argusmonitor.com

[2] https://connorjaydunn.github.io/blog/posts/argus-monitor-ldos-cve-2026-79417/

Tool herunterladen