 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
Python-Exploit-Skript für CVE-2021-26855 (Microsoft Exchange Server SSRF) mit integriertem ZoomEye-Dork für Massenscans und Erkennung anfälliger Server.

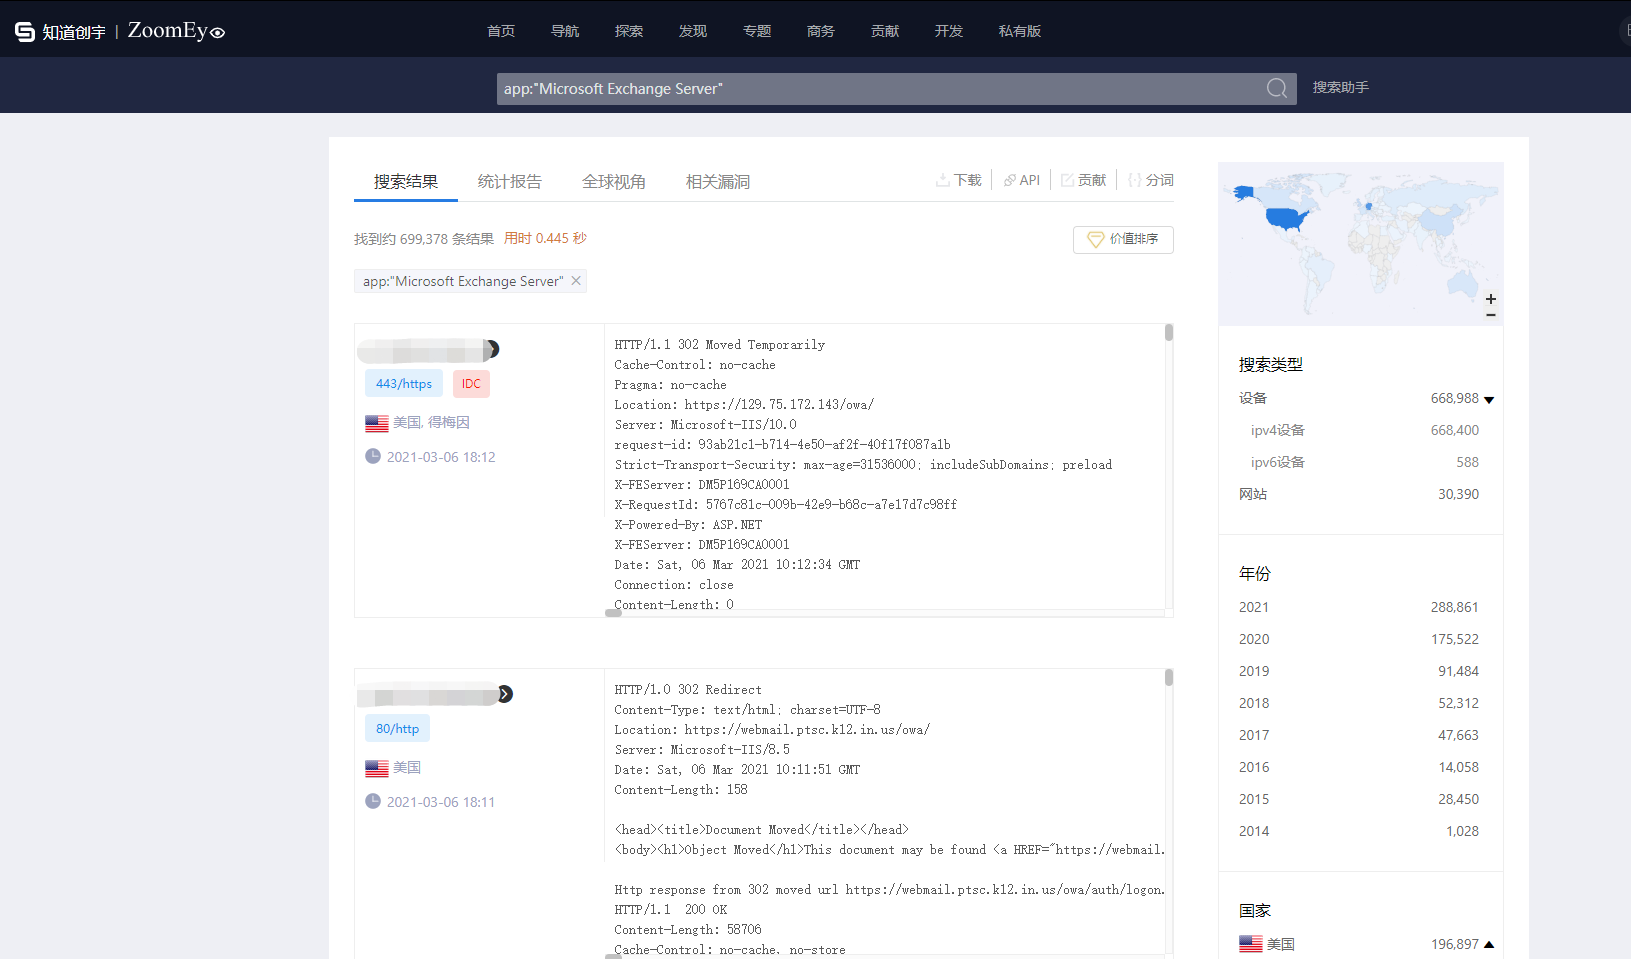
zoomeye dork:app:"Microsoft Exchange Server"
Mit dem Seebug-Toolkit und pocsuite3 geschriebene Skripte Microsoft_Exchange_Server_SSRF_CVE-2021-26855.py, um Daten des letzten Jahres zu untersuchen:
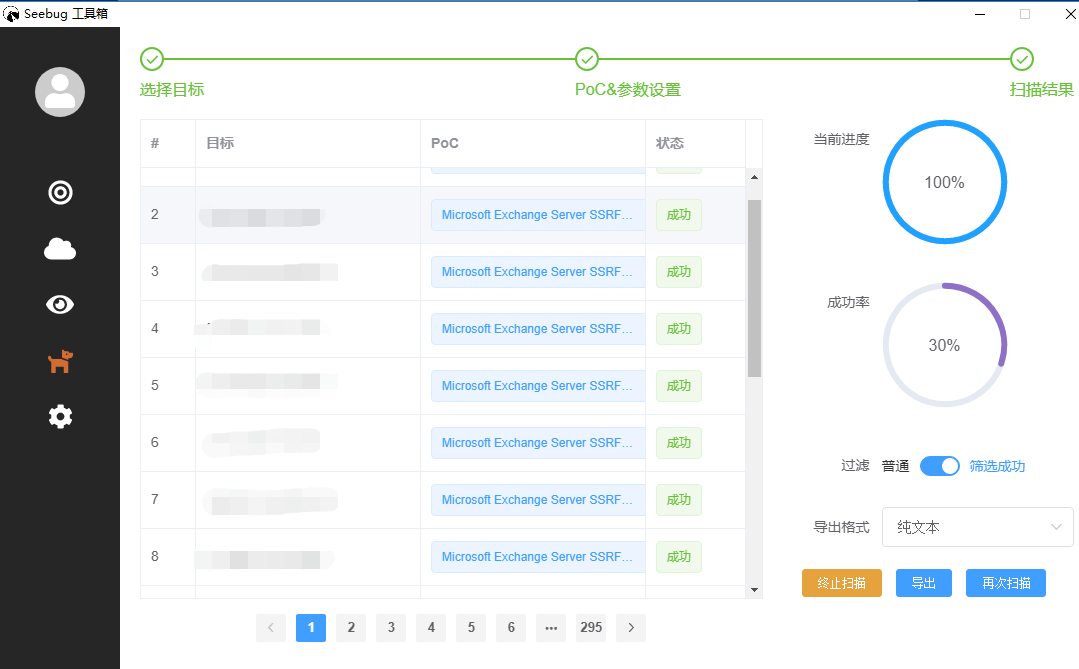
Erfolgsrate etwa: 1500 / 5000 = 30%
