 completetech-security/sonicwall-sma1000-cve-2026-102256-check
Offline-Prüftool für SonicWall SMA1000-Nachweise zu CVE-2026-102256. Gemeldete Build- und Konfigurationsnachweise. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Triage ausschließlich anhand der Version für CVE-2026-102256: authentifizierte Remote-Code-Ausführung in SonicWall SMA1000 (Modelle 6210, 7210 und 8200v). Der Prüfer vergleicht vom Betreiber bereitgestellte Build-Strings und Inventare mit der vom Hersteller veröffentlichten Versionstabelle und meldet pro Asset einen von drei Statuswerten. Er kontaktiert niemals ein Ziel, sendet keine Exploit-Payloads und testet nicht die Ausnutzbarkeit.
Fehlende, qualifizierte, benutzerdefinierte, widersprüchliche und nicht abgedeckte Nachweise bleiben unknown, und unknown ist niemals ein sauberes Ergebnis.
623862394d2de9e360a4c3c29e8e47105e3b71a8 übernommen, und zur Laufzeit ist kein weiterer Prüfer erforderlich.# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
Das synthetische Inventar enthält bewusst Findings und Unbekannte, sodass sein Beispielbefehl mit Exit-Code 1 endet.
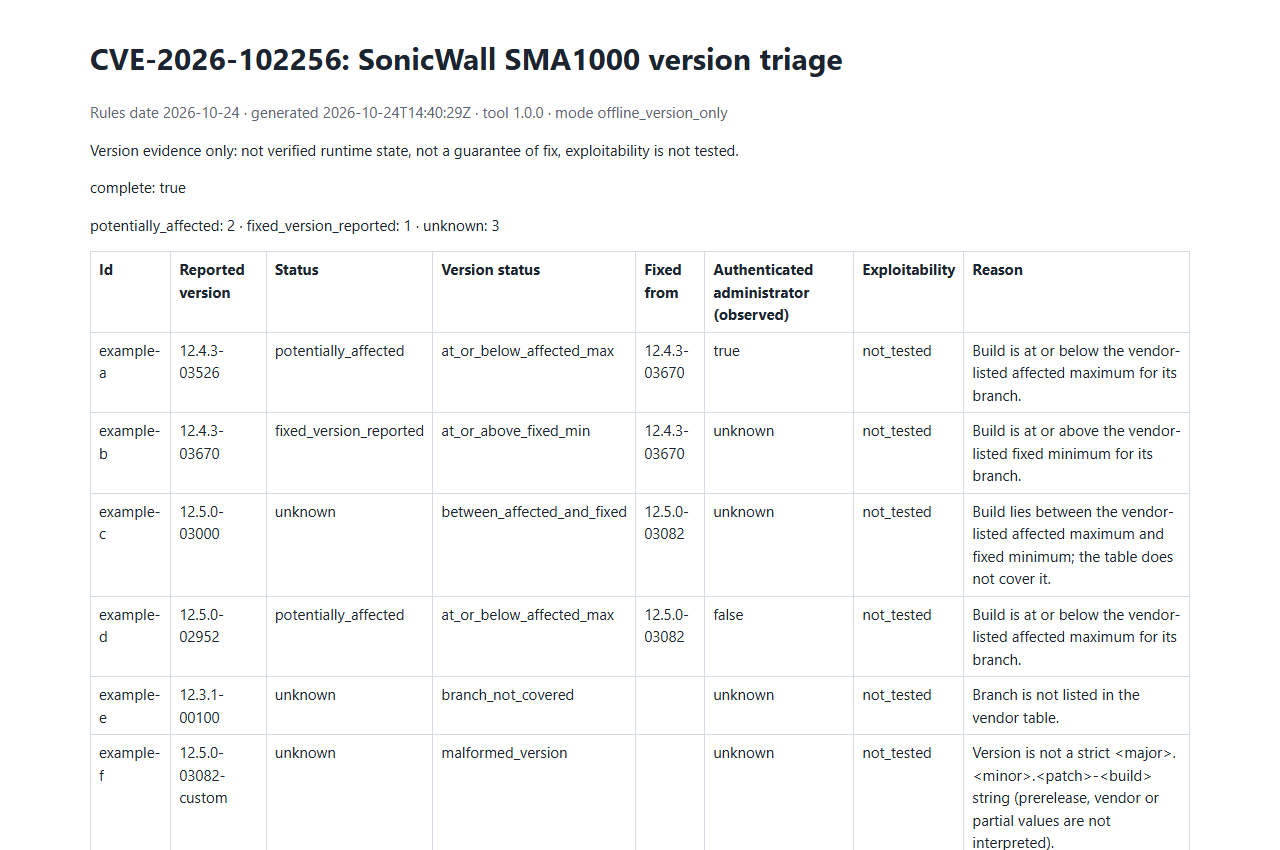
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
| Branch | Betroffen bis | Behoben ab |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
Der Vergleich erfolgt anhand der Build-Nummer innerhalb des exakten Branches, für die SMA1000-Modelle 6210, 7210 und 8200v. Builds in der Lücke zwischen den beiden Grenzen, andere Branches und jeder nicht parsbare Wert sind unknown.
| Option | Zweck |
|---|---|
--version BUILD | Gemeldeter Build im Format <major>.<minor>.<patch>-<build> (wiederholbar). |
--branch, --model | Optionale Branch-Gegenprüfung und Modell (6210, 7210, 8200v), angewendet auf --version-Werte. Ein abweichender Branch oder ein nicht abgedecktes Modell ergibt unknown. |
--authenticated-administrator true|false|unknown | Vom Betreiber beobachteter Zustand, der mit dem Ergebnis aufgezeichnet wird; er ändert nie die Versionsbewertung. |
--inventory FILE | JSON-Inventar (Objekt oder Array, schema_version: 1; wiederholbar). |
--csv-list FILE | CSV-Liste mit einer Kopfzeilenspalte version (wiederholbar). |
--format json|csv|html | Berichtsformat; json ist der Standard. HTML ist skriptfrei. |
--output FILE | Den Bericht in eine Datei statt nach stdout schreiben. Vorhandene Dateien werden nicht überschrieben, sofern nicht --force angegeben ist. |
--force | Erlauben, dass --output eine vorhandene Datei überschreibt. |
--strict | unknown-Ergebnisse für den Exit-Status als Findings behandeln. |
Wissenswerte Regeln für Ein- und Ausgabe:
--force; verwenden Sie einen neuen Ausgabepfad. Ohne --force überschreibt die Veröffentlichung niemals ein Ziel, das während des Laufs auftaucht.' vorangestellt, jede Zelle wird in Anführungszeichen gesetzt, und CSV lehnt NUL-Zeichen ab, bevor ein Bericht geschrieben wird.Die vollständige Referenz spezifiziert das Inventar-Schema, die CSV-Eingabe, boolesche Werte, Grenzsemantik, Grenzen und die nicht überschreibende Ausgabe.
JSON, CSV und HTML teilen dieselben Bewertungen.
status | Bedeutung |
|---|---|
potentially_affected | Gleich oder unter dem aufgeführten betroffenen Maximum für einen aufgeführten Branch. Keine bestätigte Ausnutzbarkeit. |
fixed_version_reported | Gleich oder über dem aufgeführten behobenen Minimum. Keine Garantie für den Patch-Zustand. |
unknown | Alles andere. Niemals sicher. |
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
